O risco da gestão manual e o valor da automação
Gerenciar credenciais por meio de planilhas, documentos compartilhados ou mensagens dificulta controlar quem conhece cada senha e quando deixa de precisar dela. Um gerenciador corporativo pode centralizar o armazenamento, a geração e o compartilhamento de credenciais em um sistema sujeito a permissões e políticas. A melhoria principal é de controle e rastreabilidade, não uma garantia de que os incidentes desaparecerão.
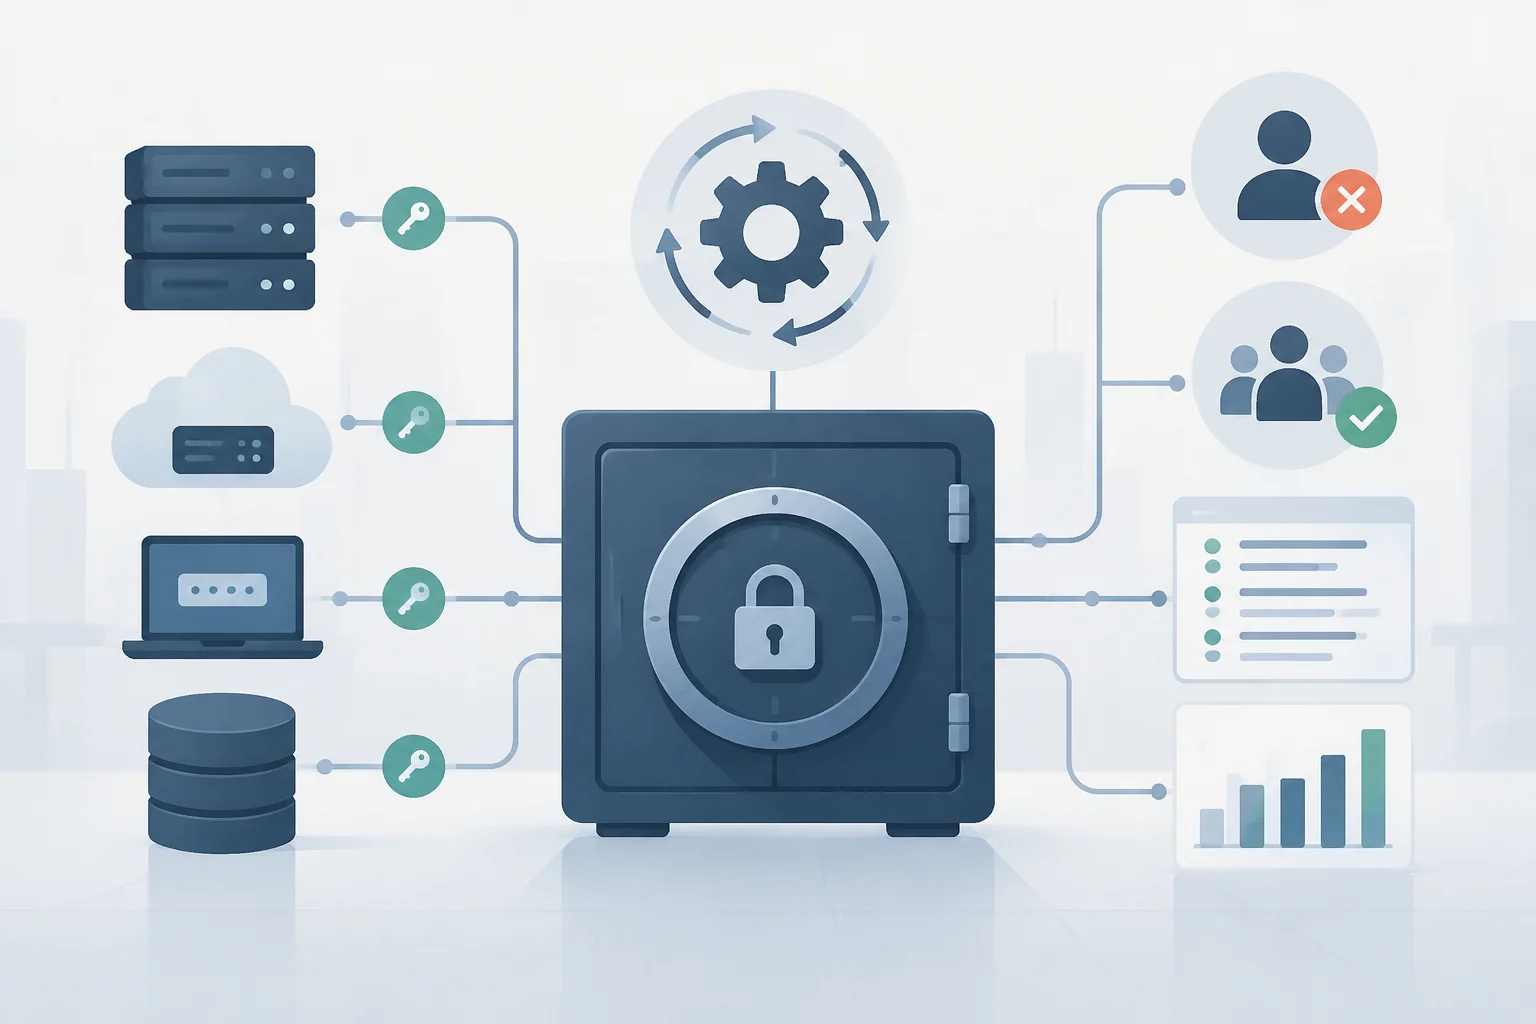
A automação pode ajudar a reduzir tarefas repetitivas: por exemplo, provisionar acessos ao incorporar pessoal, revogá-los ao mudar de cargo ou sair da organização, e atualizar credenciais privilegiadas. A Bitwarden descreve a gestão corporativa como parte de uma abordagem que combina armazenamento criptografado, compartilhamento controlado, MFA, auditorias e aplicação de políticas. O benefício depende de que esses controles sejam configurados e revisados; instalar um cofre sozinho não resolve permissões excessivas nem contas esquecidas.
Pré-requisitos: seleção de ferramentas e MFA
Antes de escolher uma plataforma, faça um inventário dos tipos de credenciais que se deseja gerenciar: logins de pessoas, contas administrativas, contas de serviço e acessos compartilhados. Nem todas as ferramentas cobrem as mesmas funções. Um gerenciador de senhas de equipe pode organizar acessos humanos, enquanto a rotação automatizada de contas privilegiadas geralmente requer capacidades de gestão de acessos privilegiados (PAM) e conectores compatíveis com os sistemas de destino. Conveniente validar cada fluxo concreto, não assumir que uma função descrita para um produto está disponível em todos os planos ou ambientes.
Defina também como será protegido o acesso ao cofre. O MFA exige mais de um tipo de verificação de identidade e pode tornar as senhas roubadas menos úteis, mas sua implementação requer decidir quais contas cobrir primeiro e quais métodos aceitar. Na prática, priorize administradores e contas com acesso a sistemas críticos, estabeleça um procedimento de recuperação e comunique as mudanças aos usuários. O guia corporativo da Proton destaca a necessidade de escolher contas e métodos, e de implantar a autenticação de forma que o pessoal possa adotá-la. O MFA deve ser obrigatório onde corresponda, não apenas uma recomendação informal.
Integração com o diretório de identidade
A integração com um diretório não consiste necessariamente em sincronizar todas as senhas das pessoas com o cofre. Pode servir para descobrir contas, relacionar credenciais de domínio ou automatizar ações sobre recursos compatíveis. A documentação do Devolutions Server, por exemplo, descreve um provedor de usuário de domínio que armazena credenciais para a descoberta de contas do Active Directory e para operações de rotação ou propagação. Esse exemplo documenta uma função específica desse produto, não uma capacidade universal de qualquer gerenciador corporativo.
Antes de conectar o sistema, verifique o domínio e o nome de domínio completo (FQDN), o protocolo suportado, o controlador de domínio e o tipo de credencial utilizado. A documentação mencionada permite selecionar LDAP ou LDAPS e especificar a porta; também aponta que o uso do Devolutions Gateway requer que esse componente esteja instalado e configurado. Esses dados não substituem uma revisão da arquitetura: verifique conectividade, privilégios mínimos e escopo em um ambiente de teste antes de habilitar mudanças em produção.
Sequência de integração segura
- Inventarie as contas e os recursos que serão gerenciados; separe identidades pessoais de contas privilegiadas e de serviço.
- Configure o conector com o protocolo, domínio e credenciais correspondentes; limite seu escopo aos sistemas necessários.
- Teste primeiro a descoberta e a leitura, e depois qualquer operação que modifique senhas.
- Verifique que as mudanças de pessoal se reflitam nas permissões e que a revogação de acessos tenha um responsável e um registro verificável.
Automação da rotação de credenciais
A rotação consiste em mudar uma credencial de acordo com uma política ou um evento, como uma possível exposição ou uma saída de pessoal. Não se deve traduzi-la automaticamente em «mudar todas as senhas a cada certo número de dias»: a frequência deve responder ao risco, aos requisitos aplicáveis e às capacidades do sistema. Uma página da miniOrange descreve a automação de mudanças de senhas privilegiadas em vários sistemas e o uso de um cofre centralizado e registros de auditoria. É uma descrição das funções do provedor, portanto, é necessário confirmar a compatibilidade com cada servidor, banco de dados e conta real antes de projetar o processo.
As contas de serviço merecem um tratamento diferenciado: podem permitir que aplicações ou processos acessem outros sistemas sem intervenção humana. Se uma conta tem permissões amplas, uma exposição pode ter um alcance relevante; mas mudar sua senha sem atualizar de forma coordenada os serviços que a utilizam pode interromper operações. A rotação segura requer sincronizar a mudança e verificar o serviço. Defina janelas, dependências, responsáveis, tratamento de falhas e um procedimento de reversão antes de automatizá-la em produção.
Para cada conjunto de credenciais, documente pelo menos o proprietário, os sistemas dependentes, o mecanismo de mudança, a condição que ativa a rotação e como se confirma o resultado. Comece com contas de teste ou de baixo impacto. Amplie o escopo apenas quando os registros permitam identificar o que mudou e a equipe tenha verificado que as aplicações recuperam o acesso corretamente. A automação reduz a intervenção manual, mas não transforma uma política mal projetada em uma política segura.
Limites da automação frente ao phishing
Um gerenciador pode limitar a reutilização e evitar que a equipe compartilhe credenciais de forma desordenada, mas não impede por si mesmo que uma pessoa entregue dados a uma página fraudulenta. O INCIBE inclui o phishing entre as técnicas utilizadas para enganar usuários e obter informações confidenciais. A SpyCloud aponta que os dados de identidade roubados por meio de campanhas de phishing podem ser reutilizados em apropriações de contas e escaladas de privilégios. A rotação não reverte automaticamente uma sessão já comprometida nem substitui a resposta a um incidente.
Se se suspeita que uma credencial foi exposta, a equipe deve avaliar qual conta e sistemas estão afetados, revogar ou renovar os acessos pertinentes e revisar sessões e atividade relacionada. O MFA adiciona uma barreira, mas não deve ser apresentado como proteção absoluta: o resultado depende do método, da aplicação e das circunstâncias do ataque. O treinamento ajuda o pessoal a reconhecer iscas, enquanto os controles técnicos e a resposta a incidentes reduzem o impacto quando a prevenção falha. A supervisão humana continua sendo necessária para interpretar alertas e decidir quais ações tomar.
Verificação final: permissões, registros e recuperação
Antes do despliegue completo, revise quem pode ver, usar, compartilhar e modificar cada credencial. Verifique que as permissões correspondam a funções laborais e que exista um processo para retirar acessos quando mudam as responsabilidades. A Bitwarden recomenda combinar a gestão de credenciais com MFA, auditorias, registros e políticas; esses controles oferecem mais contexto do que um cofre isolado. A revisão deve abranger também as contas compartilhadas e de serviço, não apenas os usuários individuais.
Valide os registros com perguntas operacionais: identifica-se quem iniciou uma ação? Fica constância do resultado de uma rotação? A equipe pode detectar uma mudança falha? Sabe-se quem deve responder? Para a recuperação, documente como restabelecer o acesso à plataforma e como agir diante de uma interrupção, sem guardar cópias de credenciais em locais desprotegidos. As fontes consultadas respaldam a utilidade de auditorias e registros, mas não estabelecem um procedimento universal de backup ou recuperação: ajuste-o ao design e às obrigações da organização.
Lista de verificação antes da produção
- Verifique MFA e recuperação de contas administrativas.
- Confirme o escopo das permissões e a baixa de usuários.
- Teste rotações em um ambiente controlado, incluindo dependências de aplicações.
- Revise que os registros permitam investigar mudanças e acessos.
- Ensaie a recuperação do serviço e atribua responsáveis para incidentes.
A decisão prática é implantar por etapas: primeiro controlar acessos e registros, depois automatizar mudanças limitadas e, por último, ampliar a cobertura após verificar o funcionamento e a recuperação.