Qu'est-ce qu'un système de gestion des identités (IAM) et en quoi diffère-t-il d'un simple gestionnaire de mots de passe ?
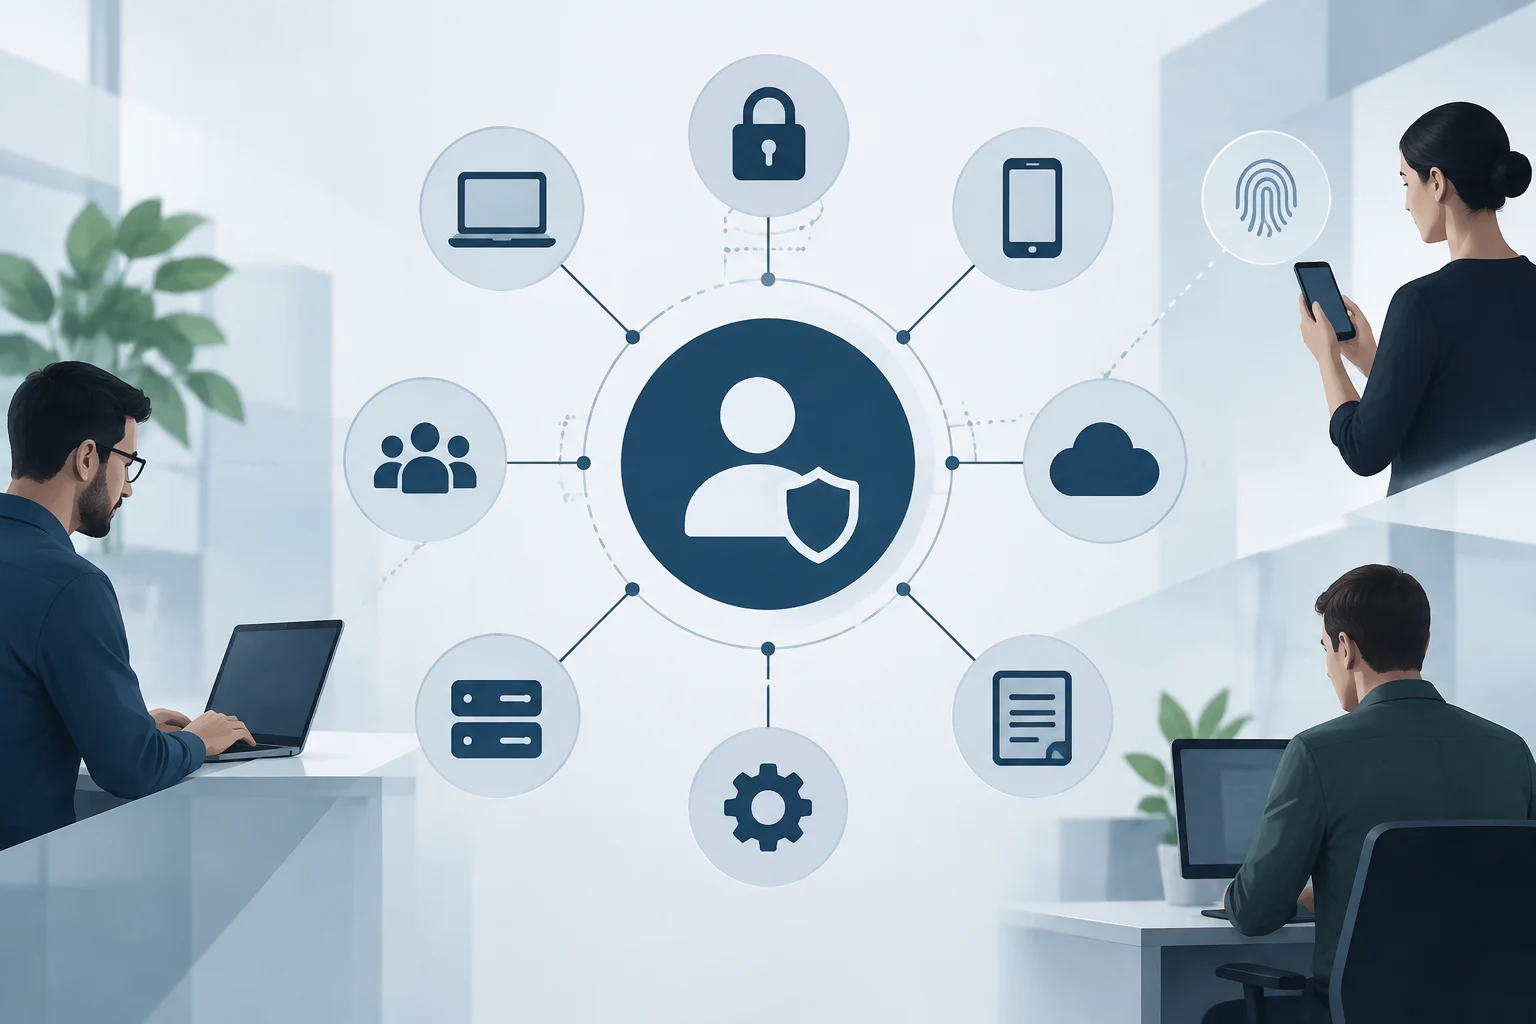
La gestion des identités et des accès (IAM) est la discipline de la cybersécurité qui s'occupe de l'approvisionnement et de la protection des identités numériques et des autorisations d'accès des utilisateurs dans un système informatique. Contrairement à un gestionnaire de mots de passe, qui ne stocke que des identifiants, un système IAM garantit que les bonnes personnes accèdent aux bonnes ressources pour les bonnes raisons au bon moment. Cette distinction est cruciale car l'IAM couvre le cycle de vie complet de l'identité, de la création à la révocation, en intégrant les politiques de sécurité et d'audit.
Avec l'essor du cloud computing, du télétravail et de l'IA générative, l'IAM est devenu un composant central de la sécurité du réseau. Les réseaux d'entreprise actuels hébergent un nombre croissant d'utilisateurs humains et non humains, tels que des agents d'IA, des appareils IoT et des charges de travail automatisées. Selon l'IBM X-Force Threat Intelligence Index, 30 % des cyberattaques impliquent le vol et l'abus de comptes valides, ce qui souligne la nécessité d'une gestion des identités robuste au-delà de la simple authentification par mot de passe.
Quels protocoles standard (SAML, OIDC, SCIM) le logiciel doit-il prendre en charge pour garantir l'interopérabilité ?
Le choix du protocole d'authentification détermine la facilité d'intégration et l'adaptabilité de la solution à différents environnements. SAML 2.0, un standard OASIS de 2005, a été conçu pour la fédération d'identités basée sur XML dans les environnements d'entreprise traditionnels. D'autre part, OpenID Connect (OIDC), lancé en 2014 par la OpenID Foundation, étend OAuth 2.0 avec une couche d'authentification JSON légère, optimisée pour les API, les applications mobiles et les architectures web modernes. Un fournisseur d'identité (IdP) moderne doit prendre en charge les deux protocoles pour faciliter l'intégration avec les applications legacy et modernes simultanément.
En plus de l'authentification, il est fondamental de considérer SCIM (System for Cross-domain Identity Management), qui répond à la question de savoir si un compte utilisateur existe et est à jour. Alors que SAML et OIDC traitent de l'authentification, SCIM gère l'approvisionnement et le désapprovisionnement automatisés des identités entre les systèmes. Pour une PME, exiger le support natif de ces trois protocoles garantit que la solution IAM peut s'adapter et s'intégrer à l'écosystème logiciel cloud utilisé par l'entreprise, évitant les silos d'identité et réduisant la charge manuelle de l'IT.
Comment évaluer la robustesse de l'authentification multifacteur (MFA) et les options de récupération de compte ?
L'authentification multifacteur (MFA) est une couche de sécurité essentielle qui ajoute des méthodes de vérification supplémentaires, telles que la biométrie, les jetons physiques ou les applications d'authentification, en plus du mot de passe. Lors de l'évaluation d'une solution IAM, il est critique de vérifier que le MFA est configurable en fonction du risque et qu'il offre des options de récupération de compte sécurisées. Un système trop rigide peut frustrer les utilisateurs, tandis qu'un système trop laxiste laisse des failles de sécurité. La récupération d'accès est une zone critique souvent ignorée, mais vitale pour éviter les blocages opérationnels en cas de perte d'appareils ou d'identifiants.
Les meilleures pratiques indiquent qu'un système IAM efficace doit commencer par une base solide qui inclut l'organisation claire des comptes et l'utilisation du MFA pour ajouter une protection. Il est important que le fournisseur offre des mécanismes de récupération qui ne dépendent pas exclusivement d'un seul facteur, comme un SMS, qui peut être intercepté. L'évaluation doit inclure des tests de charge sur les flux de récupération pour s'assurer que les administrateurs IT peuvent rétablir l'accès rapidement et en toute sécurité sans compromettre l'intégrité du système.
Quels critères d'utilisabilité et de support technique sont déterminants pour les équipes IT réduites ?
Dans les PME, les équipes IT sont généralement réduites, donc l'utilisabilité de la console d'administration et la facilité d'intégration sont des facteurs déterminants. Une solution IAM complexe peut devenir une charge opérationnelle qui dépasse les avantages de sécurité. Il est essentiel que l'interface permette une gestion intuitive des rôles, des autorisations et des politiques d'accès, minimisant la courbe d'apprentissage. De plus, une documentation claire et un support technique réactif sont vitaux pour résoudre les incidents sans dépendre de consultants externes coûteux.
L'automatisation de processus tels que l'inscription, la modification et la désinscription des identifiants est un autre critère clé. Les systèmes IAM modernes permettent d'automatiser ces tâches, réduisant le risque d'erreurs humaines et libérant du temps pour des tâches de plus grande valeur. Lors de la sélection d'une solution, il faut évaluer si la plateforme offre des modèles préconfigurés pour les applications cloud courantes, ce qui accélère la mise en œuvre. L'utilisabilité n'est pas seulement une question de confort, mais d'efficacité opérationnelle et de réduction des risques dans des environnements aux ressources limitées.
Comment vérifier la sécurité du fournisseur et sa conformité aux réglementations de protection des données ?
La sécurité du fournisseur IAM lui-même est aussi importante que la sécurité qu'il offre à ses clients. Il est fondamental de vérifier que le fournisseur se conforme aux réglementations de protection des données pertinentes, telles que le RGPD en Europe, et qu'il possède des certifications de sécurité reconnues. Cela inclut le chiffrement des données en transit et au repos, ainsi que des pratiques de développement sécurisé. Un fournisseur qui ne priorise pas la sécurité de sa propre infrastructure peut devenir un point faible dans la chaîne d'approvisionnement de sécurité de la PME.
De plus, il est recommandé de demander des rapports d'audit de sécurité et de vérifier la transparence du fournisseur dans la gestion des vulnérabilités. La conformité réglementaire n'est pas seulement une exigence légale, mais une garantie que le fournisseur suit les normes de l'industrie dans la protection des données sensibles. Lors de l'évaluation de la sécurité du fournisseur, il faut également considérer sa capacité à offrir des mises à jour de sécurité régulières et son engagement envers l'amélioration continue de ses pratiques de cybersécurité.