O que é um sistema de gestão de identidades (IAM) e como difere de um simples gestor de senhas?
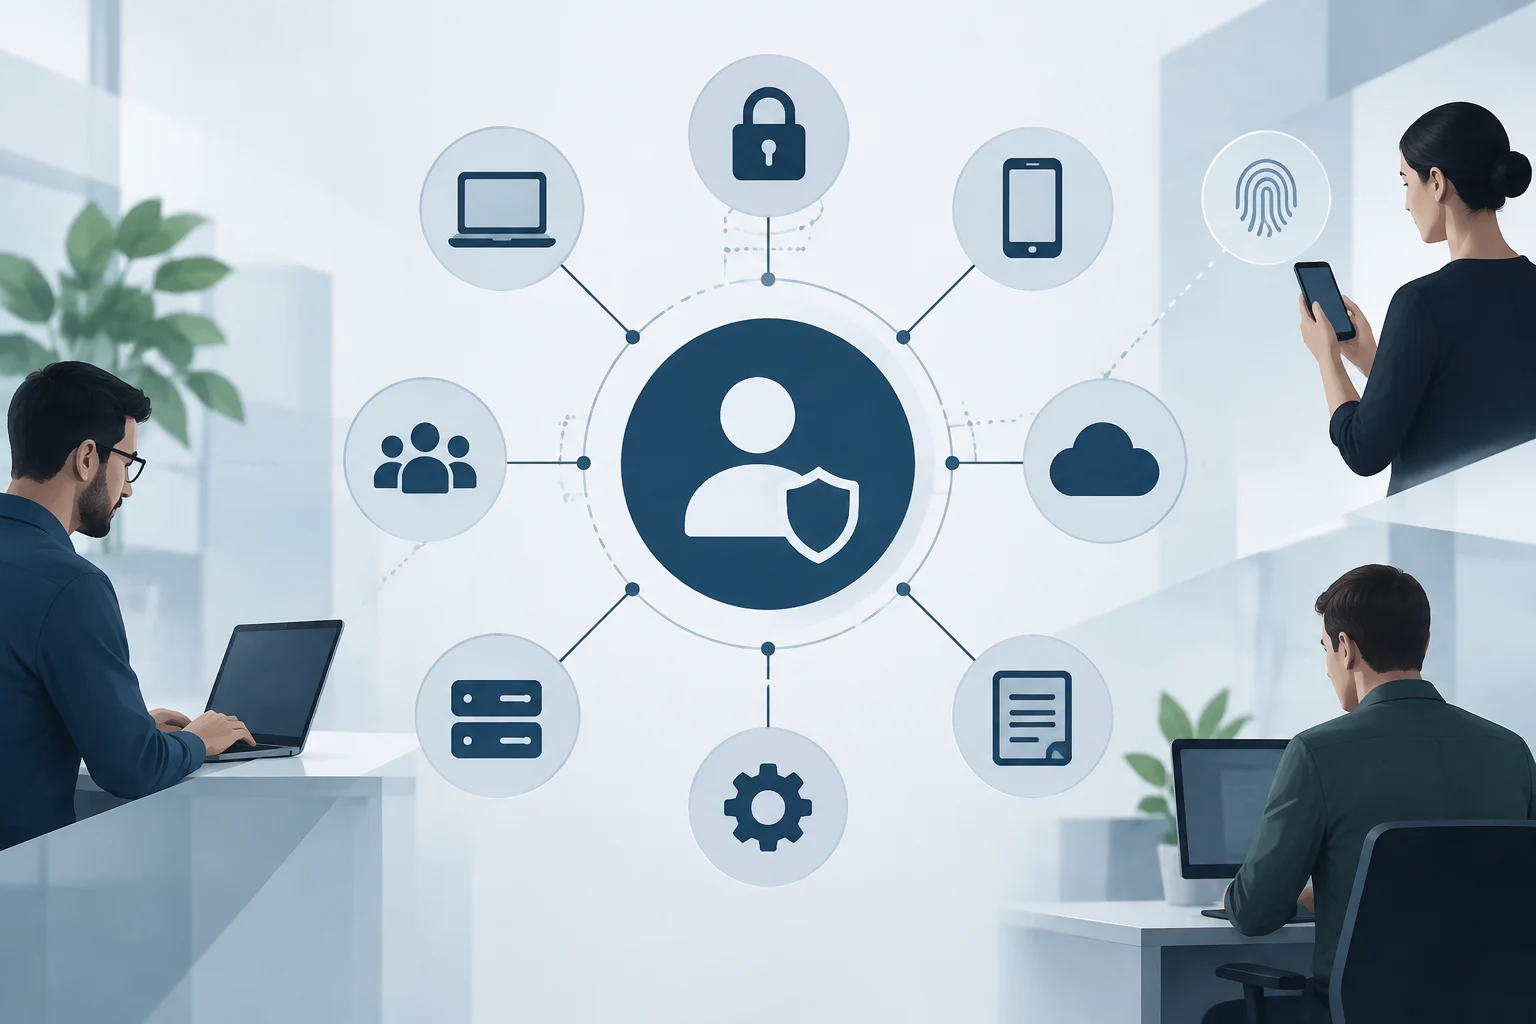
A gestão de identidades e acessos (IAM) é a disciplina de cibersegurança que se ocupa do provisionamento e da proteção das identidades digitais e das permissões de acesso dos usuários em um sistema de TI. Diferente de um gestor de senhas, que apenas armazena credenciais, um sistema IAM garante que as pessoas certas acessem os recursos certos pelas razões certas no momento certo. Essa distinção é crucial porque o IAM abrange o ciclo de vida completo da identidade, da criação à revogação, integrando políticas de segurança e auditoria.
Com o surgimento do cloud computing, do trabalho remoto e da IA generativa, o IAM tornou-se um componente central da segurança da rede. As redes corporativas atuais abrigam um número crescente de usuários humanos e não humanos, como agentes de IA, dispositivos IoT e cargas de trabalho automatizadas. De acordo com o IBM X-Force Threat Intelligence Index, 30% dos ciberataques envolvem o roubo e o abuso de contas válidas, o que destaca a necessidade de uma gestão de identidades robusta além da simples autenticação por senha.
Quais protocolos padrão (SAML, OIDC, SCIM) o software deve suportar para garantir a interoperabilidade?
A escolha do protocolo de autenticação determina a facilidade de integração e a adaptabilidade da solução a diferentes ambientes. SAML 2.0, um padrão OASIS de 2005, foi projetado para a federação de identidades baseada em XML em ambientes empresariais tradicionais. Por outro lado, o OpenID Connect (OIDC), lançado em 2014 pela OpenID Foundation, estende o OAuth 2.0 com uma camada de autenticação JSON leve, otimizada para APIs, aplicativos móveis e arquiteturas web modernas. Um provedor de identidade (IdP) moderno deve suportar ambos os protocolos para facilitar a integração com aplicativos legados e modernos simultaneamente.
Além da autenticação, é fundamental considerar o SCIM (System for Cross-domain Identity Management), que responde à pergunta se uma conta de usuário existe e está atualizada. Enquanto SAML e OIDC tratam da autenticação, o SCIM gerencia o provisionamento e o desprovisionamento automatizados de identidades entre sistemas. Para uma PME, exigir suporte nativo para esses três protocolos garante que a solução IAM possa escalar e integrar-se ao ecossistema de software em nuvem usado pela empresa, evitando silos de identidade e reduzindo a carga manual de TI.
Como avaliar a robustez da autenticação multifator (MFA) e as opções de recuperação de conta?
A autenticação multifator (MFA) é uma camada de segurança essencial que adiciona métodos adicionais de verificação, como biometria, tokens físicos ou aplicativos de autenticação, além da senha. Ao avaliar uma solução IAM, é crítico verificar que a MFA seja configurável com base no risco e que ofereça opções seguras de recuperação de conta. Um sistema muito rígido pode frustrar os usuários, enquanto um muito frouxo deixa lacunas de segurança. A recuperação de acesso é uma área crítica frequentemente ignorada, mas vital para evitar bloqueios operacionais em caso de perda de dispositivos ou credenciais.
As melhores práticas indicam que um sistema IAM eficaz deve começar com uma base sólida que inclua a organização clara de contas e o uso de MFA para adicionar proteção. É importante que o provedor ofereça mecanismos de recuperação que não dependam exclusivamente de um único fator, como uma SMS, que pode ser interceptada. A avaliação deve incluir testes de estresse nos fluxos de recuperação para garantir que os administradores de TI possam restabelecer o acesso de forma rápida e segura sem comprometer a integridade do sistema.
Quais critérios de usabilidade e suporte técnico são determinantes para equipes de TI reduzidas?
Nas PMEs, as equipes de TI costumam ser reduzidas, portanto, a usabilidade da console de administração e a facilidade de integração são fatores determinantes. Uma solução IAM complexa pode se tornar uma carga operacional que supera os benefícios de segurança. É essencial que a interface permita a gestão intuitiva de papéis, permissões e políticas de acesso, minimizando a curva de aprendizado. Além disso, documentação clara e suporte técnico reativo são vitais para resolver incidentes sem depender de consultores externos caros.
A automação de processos como admissão, modificação e desligamento de credenciais é outro critério-chave. Os sistemas IAM modernos permitem automatizar essas tarefas, reduzindo o risco de erros humanos e liberando tempo para tarefas de maior valor. Ao selecionar uma solução, deve-se avaliar se a plataforma oferece modelos pré-configurados para aplicativos comuns em nuvem, o que acelera a implementação. A usabilidade não é apenas uma questão de conforto, mas de eficiência operacional e redução de riscos em ambientes com recursos limitados.
Como verificar a segurança do provedor e sua conformidade com as regulamentações de proteção de dados?
A segurança do próprio provedor de IAM é tão importante quanto a segurança que ele oferece aos seus clientes. É fundamental verificar que o provedor cumpra as regulamentações de proteção de dados relevantes, como o GDPR na Europa, e que possua certificações de segurança reconhecidas. Isso inclui a criptografia de dados em trânsito e em repouso, bem como práticas de desenvolvimento seguro. Um provedor que não prioriza a segurança de sua própria infraestrutura pode se tornar um ponto fraco na cadeia de suprimentos de segurança da PME.
Além disso, é recomendável solicitar relatórios de auditoria de segurança e verificar a transparência do provedor no gerenciamento de vulnerabilidades. A conformidade regulatória não é apenas um requisito legal, mas uma garantia de que o provedor segue os padrões da indústria na proteção de dados sensíveis. Ao avaliar a segurança do provedor, deve-se considerar também sua capacidade de oferecer atualizações regulares de segurança e seu compromisso com a melhoria contínua de suas práticas de cibersegurança.