Was ist ein Identity-Management-System (IAM) und wie unterscheidet es sich von einem einfachen Passwortmanager?
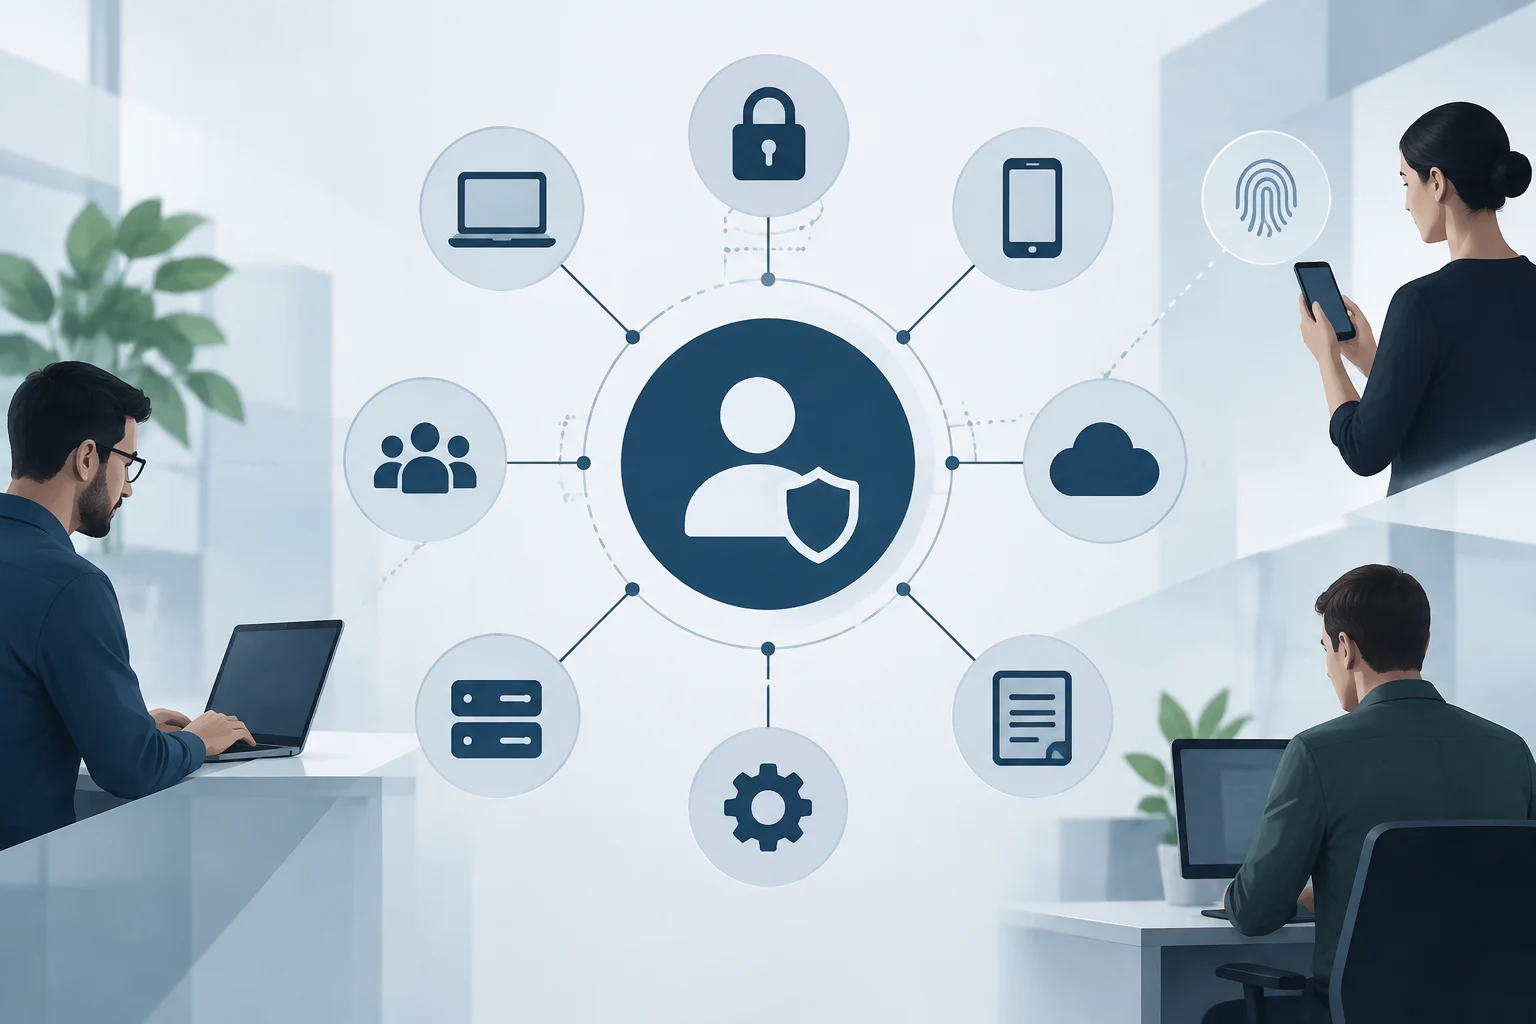
Identity- und Access-Management (IAM) ist das Cybersecurity-Fachgebiet, das sich mit der Bereitstellung und dem Schutz digitaler Identitäten und Benutzerzugriffsberechtigungen in einem IT-System befasst. Im Gegensatz zu einem Passwortmanager, der nur Anmeldeinformationen speichert, stellt ein IAM-System sicher, dass die richtigen Personen aus den richtigen Gründen zur richtigen Zeit auf die richtigen Ressourcen zugreifen. Diese Unterscheidung ist entscheidend, da IAM den gesamten Lebenszyklus der Identität abdeckt, von der Erstellung bis zur Widerrufung, und Sicherheits- und Auditrichtlinien integriert.
Mit dem Aufkommen von Cloud Computing, Remote Work und generativer KI ist IAM zu einem zentralen Bestandteil der Netzwerksicherheit geworden. Moderne Unternehmensnetze beherbergen eine wachsende Zahl menschlicher und nicht-menschlicher Benutzer, wie KI-Agenten, IoT-Geräte und automatisierte Workloads. Laut dem IBM X-Force Threat Intelligence Index sind 30 % der Cyberangriffe mit dem Diebstahl und Missbrauch gültiger Konten verbunden, was die Notwendigkeit eines robusten Identity-Managements über die einfache Passwort-Authentifizierung hinaus unterstreicht.
Welche Standardprotokolle (SAML, OIDC, SCIM) sollte die Software unterstützen, um Interoperabilität zu gewährleisten?
Die Wahl des Authentifizierungsprotokolls bestimmt die Einfachheit der Integration und die Anpassungsfähigkeit der Lösung an verschiedene Umgebungen. SAML 2.0, ein OASIS-Standard aus dem Jahr 2005, wurde für die XML-basierte Identitätsföderierung in traditionellen Unternehmensumgebungen entwickelt. Andererseits erweitert OpenID Connect (OIDC), 2014 von der OpenID Foundation gestartet, OAuth 2.0 um eine leichte JSON-Authentifizierungsschicht, optimiert für APIs, mobile Anwendungen und moderne Webarchitekturen. Ein moderner Identity Provider (IdP) muss beide Protokolle unterstützen, um die gleichzeitige Integration mit Legacy- und modernen Anwendungen zu erleichtern.
Neben der Authentifizierung ist es von grundlegender Bedeutung, SCIM (System for Cross-domain Identity Management) zu berücksichtigen, das beantwortet, ob ein Benutzerkonto existiert und aktuell ist. Während SAML und OIDC sich mit der Authentifizierung befassen, verwaltet SCIM die automatisierte Bereitstellung und Entzug von Identitäten zwischen Systemen. Für ein KMU stellt die Forderung nach nativer Unterstützung für diese drei Protokolle sicher, dass die IAM-Lösung skalierbar ist und sich in das Cloud-Software-Ökosystem des Unternehmens integrieren lässt, was Identitätssilos vermeidet und die manuelle IT-Last reduziert.
Wie bewertet man die Robustheit der Multi-Faktor-Authentifizierung (MFA) und die Optionen zur Kontowiederherstellung?
Die Multi-Faktor-Authentifizierung (MFA) ist eine wesentliche Sicherheitsschicht, die zusätzliche Verifizierungsmethoden wie Biometrie, physische Token oder Authentifizierungs-Apps neben dem Passwort hinzufügt. Bei der Bewertung einer IAM-Lösung ist es kritisch, zu überprüfen, ob die MFA risikobasiert konfigurierbar ist und sichere Optionen zur Kontowiederherstellung bietet. Ein zu starres System kann Benutzer frustrieren, während ein zu laxes System Sicherheitslücken hinterlässt. Die Zugriffswiederherstellung ist ein kritischer Bereich, der oft ignoriert wird, aber für die Vermeidung operativer Sperren bei Verlust von Geräten oder Anmeldeinformationen von entscheidender Bedeutung ist.
Best Practices deuten darauf hin, dass ein effektives IAM-System mit einer soliden Grundlage beginnen muss, die eine klare Kontostruktur und die Verwendung von MFA zur Hinzufügung von Schutz umfasst. Es ist wichtig, dass der Anbieter Wiederherstellungsmechanismen bietet, die nicht ausschließlich von einem einzigen Faktor wie einer SMS abhängen, die abgefangen werden kann. Die Bewertung sollte Belastungstests der Wiederherstellungsabläufe umfassen, um sicherzustellen, dass IT-Administratoren den Zugriff schnell und sicher wiederherstellen können, ohne die Systemintegrität zu gefährden.
Welche Usability- und technischen Support-Kriterien sind für kleine IT-Teams entscheidend?
In KMUs sind IT-Teams in der Regel klein, daher sind die Usability der Administrationskonsole und die einfache Integration entscheidende Faktoren. Eine komplexe IAM-Lösung kann zu einer operativen Belastung werden, die die Sicherheitsvorteile übersteigt. Es ist wesentlich, dass die Oberfläche eine intuitive Verwaltung von Rollen, Berechtigungen und Zugriffsrichtlinien ermöglicht und die Lernkurve minimiert. Darüber hinaus sind klare Dokumentation und reaktiver technischer Support von vitaler Bedeutung, um Vorfälle ohne teure externe Berater zu lösen.
Die Automatisierung von Prozessen wie der Registrierung, Änderung und Abmeldung von Anmeldeinformationen ist ein weiteres Schlüsselkriterium. Moderne IAM-Systeme ermöglichen die Automatisierung dieser Aufgaben, was das Risiko menschlicher Fehler reduziert und Zeit für wertvollere Aufgaben freisetzt. Bei der Auswahl einer Lösung muss bewertet werden, ob die Plattform vorkonfigurierte Vorlagen für gängige Cloud-Anwendungen bietet, was die Implementierung beschleunigt. Usability ist nicht nur eine Frage des Komforts, sondern der operativen Effizienz und Risikoreduzierung in ressourcenbeschränkten Umgebungen.
Wie überprüft man die Sicherheit des Anbieters und seine Einhaltung der Datenschutzvorschriften?
Die Sicherheit des IAM-Anbieters selbst ist ebenso wichtig wie die Sicherheit, die er seinen Kunden bietet. Es ist von grundlegender Bedeutung zu überprüfen, ob der Anbieter die relevanten Datenschutzvorschriften wie die DSGVO in Europa einhält und anerkannte Sicherheitszertifikate besitzt. Dies umfasst die Verschlüsselung von Daten in Transit und im Ruhezustand sowie sichere Entwicklungspraktiken. Ein Anbieter, der die Sicherheit seiner eigenen Infrastruktur nicht priorisiert, kann zu einer Schwachstelle in der Sicherheitslieferkette des KMU werden.
Darüber hinaus wird empfohlen, Sicherheitsauditberichte anzufordern und die Transparenz des Anbieters im Umgang mit Schwachstellen zu überprüfen. Regulatorische Compliance ist nicht nur eine gesetzliche Anforderung, sondern eine Garantie dafür, dass der Anbieter Branchenstandards zum Schutz sensibler Daten einhält. Bei der Bewertung der Anbieter-Sicherheit muss auch seine Fähigkeit berücksichtigt werden, regelmäßige Sicherheitsupdates anzubieten und sich für die kontinuierliche Verbesserung seiner Cybersecurity-Praktiken einzusetzen.