¿Qué es un sistema de gestión de identidades (IAM) y por qué es distinto de un simple gestor de contraseñas?
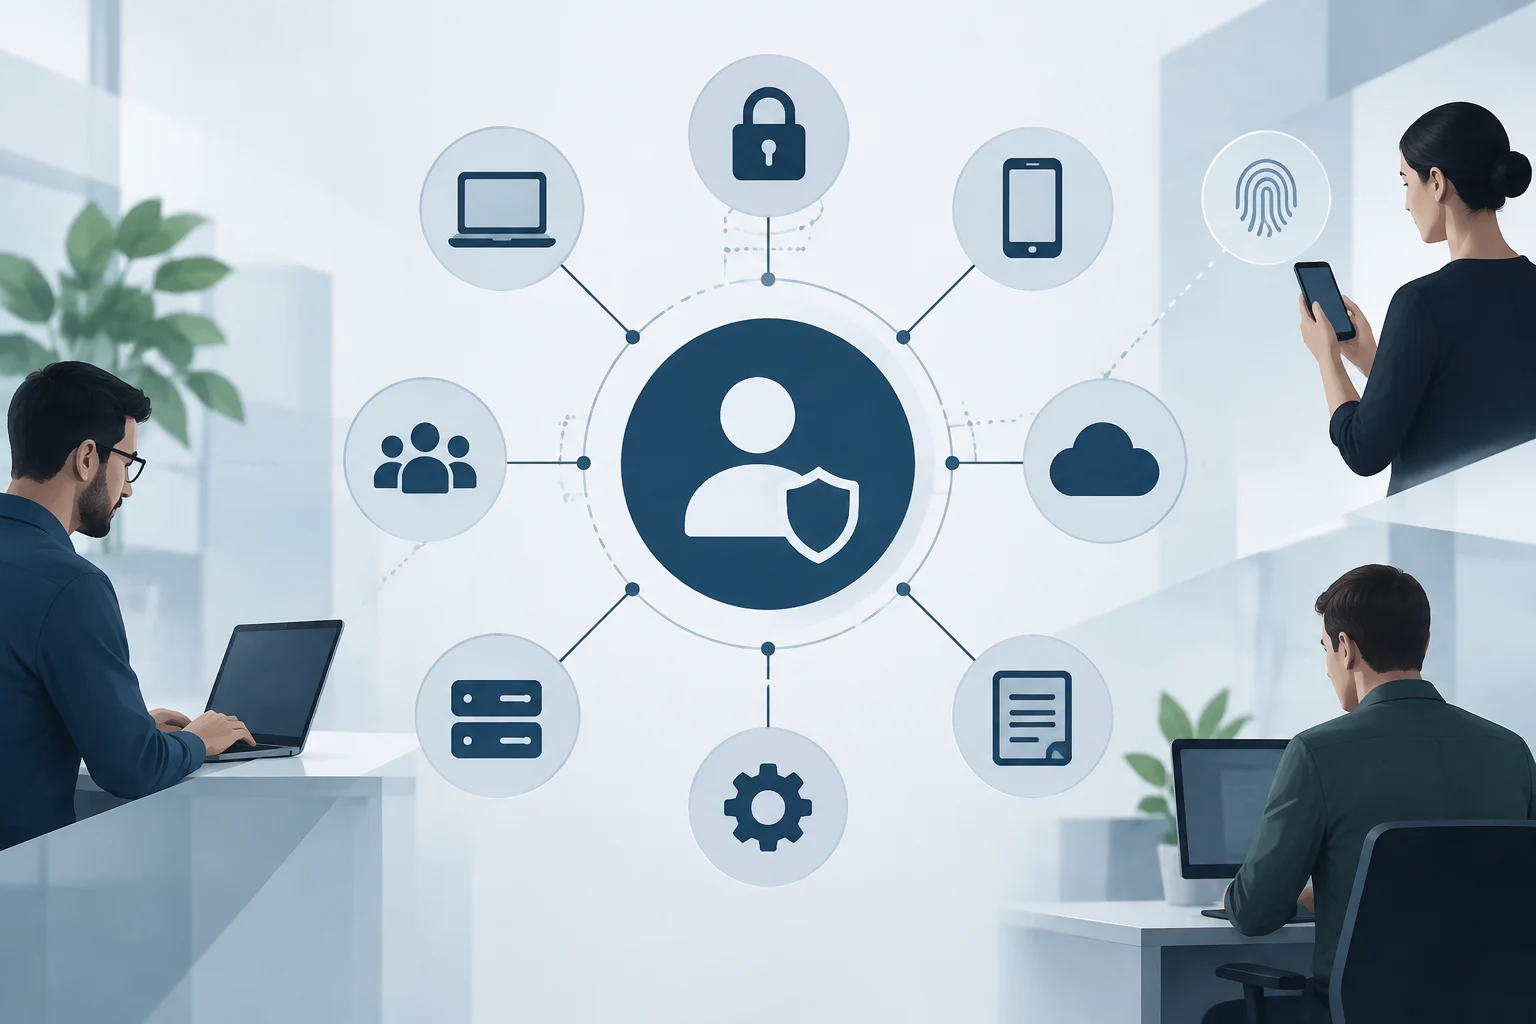
La gestión de identidades y accesos (IAM) es la disciplina de ciberseguridad que se ocupa del aprovisionamiento y la protección de las identidades digitales y los permisos de acceso de los usuarios en un sistema de TI. A diferencia de un gestor de contraseñas, que solo almacena credenciales, un sistema IAM garantiza que las personas adecuadas accedan a los recursos adecuados por las razones adecuadas en el momento adecuado. Esta distinción es crucial porque el IAM abarca el ciclo de vida completo de la identidad, desde la creación hasta la revocación, integrando políticas de seguridad y auditoría.
Con el auge del cloud computing, el teletrabajo y la IA generativa, el IAM se ha convertido en un componente central de la seguridad de la red. Las redes corporativas actuales albergan un número creciente de usuarios humanos y no humanos, como agentes de IA, dispositivos IoT y cargas de trabajo automatizadas. Según el IBM X-Force Threat Intelligence Index, el 30 % de los ciberataques implican el robo y el abuso de cuentas válidas, lo que subraya la necesidad de una gestión de identidades robusta más allá de la simple autenticación por contraseña.
¿Qué protocolos estándar (SAML, OIDC, SCIM) debe soportar el software para garantizar la interoperabilidad?
La elección del protocolo de autenticación determina la facilidad de integración y la adaptabilidad de la solución a diferentes entornos. SAML 2.0, un estándar OASIS de 2005, se diseñó para la federación de identidades basada en XML en entornos empresariales tradicionales. Por otro lado, OpenID Connect (OIDC), lanzado en 2014 por la OpenID Foundation, amplía OAuth 2.0 con una capa de autenticación JSON ligera, optimizada para APIs, aplicaciones móviles y arquitecturas web modernas. Un proveedor de identidad (IdP) moderno debe soportar ambos protocolos para facilitar la integración con aplicaciones legacy y modernas simultáneamente.
Además de la autenticación, es fundamental considerar SCIM (System for Cross-domain Identity Management), que resuelve la pregunta de si una cuenta de usuario existe y está al día. Mientras SAML y OIDC responden a la autenticación, SCIM gestiona el aprovisionamiento y desaprovisionamiento automatizado de identidades entre sistemas. Para una pyme, exigir soporte nativo para estos tres protocolos garantiza que la solución IAM pueda escalar y integrarse con el ecosistema de software en la nube que la empresa utilice, evitando silos de identidad y reduciendo la carga manual de TI.
¿Cómo evaluar la robustez de la autenticación multifactor (MFA) y las opciones de recuperación de cuenta?
La autenticación multifactor (MFA) es una capa de seguridad esencial que agrega métodos adicionales de verificación, como biometría, tokens físicos o aplicaciones de autenticación, además de la contraseña. Al evaluar una solución IAM, es crítico verificar que el MFA sea configurable según el riesgo y que ofrezca opciones de recuperación de cuenta seguras. Un sistema demasiado rígido puede frustrar a los usuarios, mientras que uno demasiado laxo deja brechas de seguridad. La recuperación de acceso es un área crítica a menudo ignorada, pero vital para evitar bloqueos operativos en caso de pérdida de dispositivos o credenciales.
Las mejores prácticas indican que un sistema de IAM eficaz debe comenzar con una base sólida que incluya la organización clara de cuentas y el uso de MFA para agregar protección. Es importante que el proveedor ofrezca mecanismos de recuperación que no dependan exclusivamente de un único factor, como un SMS, que puede ser interceptado. La evaluación debe incluir pruebas de estrés en los flujos de recuperación para asegurar que los administradores de TI puedan restablecer el acceso de forma rápida y segura sin comprometer la integridad del sistema.
¿Qué criterios de usabilidad y soporte técnico son determinantes para equipos de TI reducidos?
En las pymes, los equipos de TI suelen ser reducidos, por lo que la usabilidad de la consola de administración y la facilidad de integración son factores determinantes. Una solución IAM compleja puede convertirse en una carga operativa que supera los beneficios de seguridad. Es esencial que la interfaz permita la gestión intuitiva de roles, permisos y políticas de acceso, minimizando la curva de aprendizaje. Además, la documentación clara y el soporte técnico reactivo son vitales para resolver incidencias sin depender de consultores externos costosos.
La automatización de procesos como altas, modificaciones y bajas de credenciales es otro criterio clave. Los sistemas IAM modernos permiten automatizar estas tareas, reduciendo el riesgo de errores humanos y liberando tiempo para tareas de mayor valor. Al seleccionar una solución, se debe evaluar si la plataforma ofrece plantillas preconfiguradas para aplicaciones comunes en la nube, lo que acelera la implementación. La usabilidad no es solo una cuestión de confort, sino de eficiencia operativa y reducción de riesgos en entornos con recursos limitados.
¿Cómo verificar la seguridad del proveedor y su cumplimiento de normativas de protección de datos?
La seguridad del propio proveedor de IAM es tan importante como la seguridad que ofrece a sus clientes. Es fundamental verificar que el proveedor cumpla con normativas de protección de datos relevantes, como el RGPD en Europa, y que tenga certificaciones de seguridad reconocidas. Esto incluye la cifrado de datos en tránsito y en reposo, así como prácticas de desarrollo seguro. Un proveedor que no prioriza la seguridad de su propia infraestructura puede convertirse en un punto débil en la cadena de suministro de seguridad de la pyme.
Además, es recomendable solicitar informes de auditoría de seguridad y verificar la transparencia del proveedor en la gestión de vulnerabilidades. El cumplimiento normativo no es solo un requisito legal, sino una garantía de que el proveedor sigue estándares de la industria en la protección de datos sensibles. Al evaluar la seguridad del proveedor, se debe considerar también su capacidad para ofrecer actualizaciones regulares de seguridad y su compromiso con la mejora continua de sus prácticas de ciberseguridad.