Llave física frente a passkey: qué problema resuelve cada opción
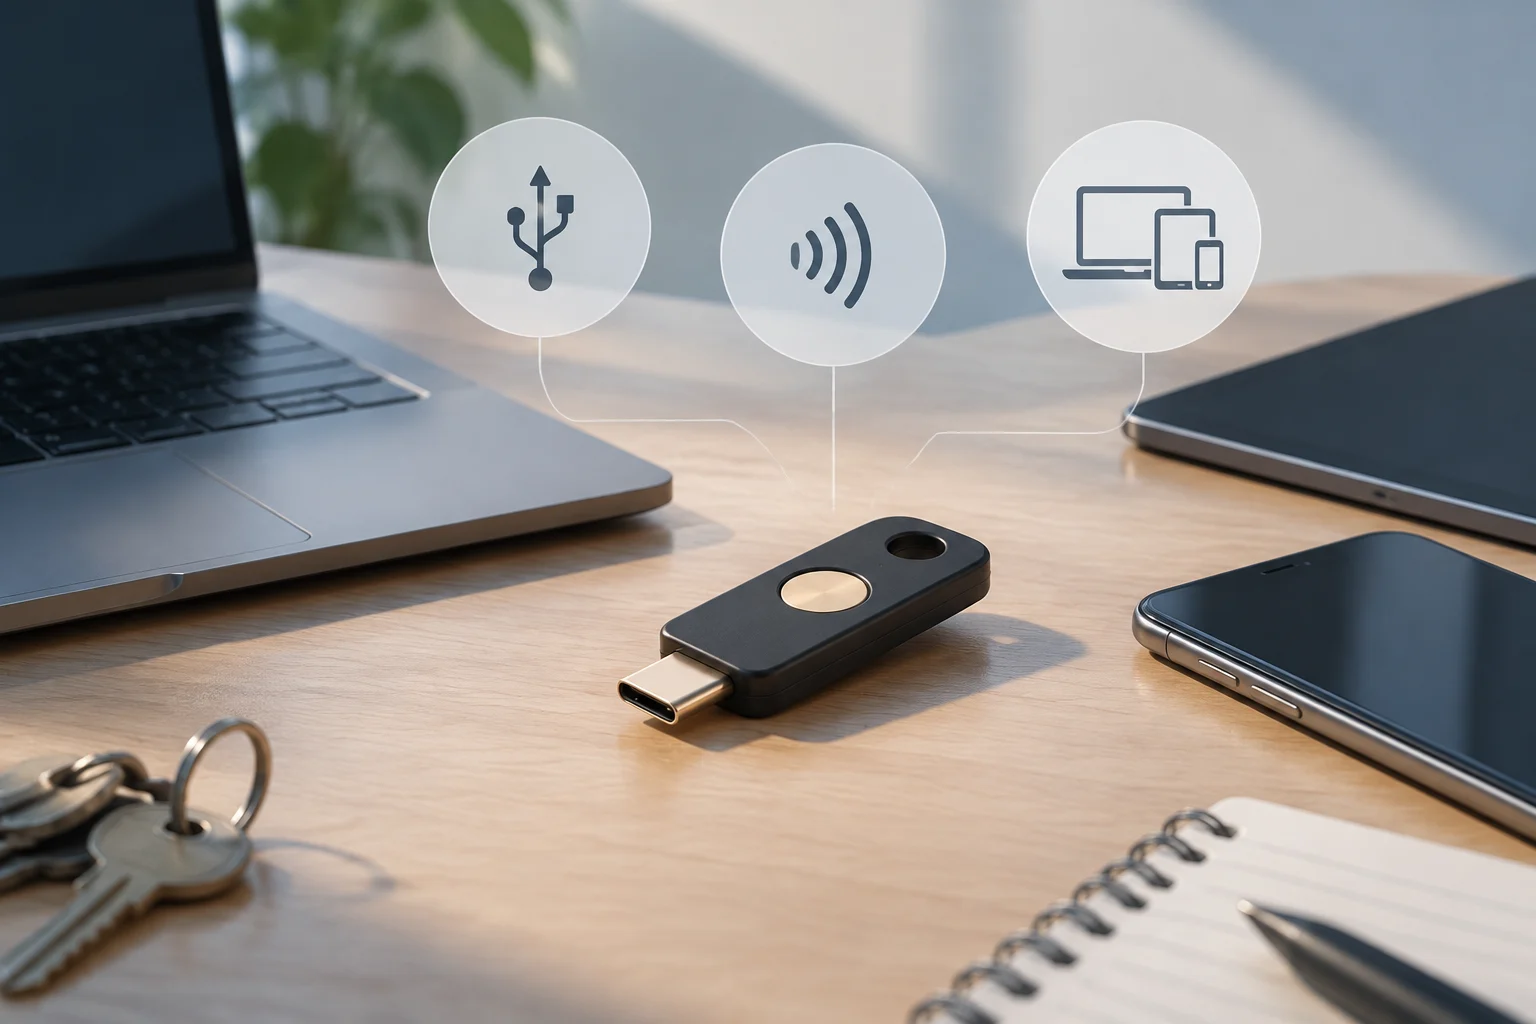
Antes de comprar, es fundamental distinguir entre una llave de seguridad física y una passkey guardada en el dispositivo. Según la FIDO Alliance, una passkey es una credencial de autenticación basada en estándares FIDO que puede almacenarse en el teléfono, el ordenador o en una llave de seguridad de hardware. Ambas utilizan criptografía de clave pública para ofrecer autenticación resistente al phishing, pero la experiencia de uso y el riesgo de pérdida difieren notablemente.
Una llave física requiere que el dispositivo tenga un puerto compatible o un lector NFC, mientras que una passkey en el móvil depende de la sincronización de credenciales y la disponibilidad del dispositivo. La llave física ofrece un factor de posesión tangible, lo que la hace especialmente útil para cuentas de alto valor o entornos donde se desea minimizar la dependencia de la nube para el almacenamiento de credenciales. Sin embargo, no sustituye por completo a las passkeys en dispositivos móviles modernos, donde la comodidad es prioritaria.
Requisitos de compatibilidad en servicios principales
La compatibilidad no es universal: cada servicio establece sus propios requisitos. Microsoft admite llaves FIDO2 para iniciar sesión en cuentas personales y de trabajo, permitiendo tanto llaves USB como NFC. El proceso implica ir a Configuración > Cuentas > Opciones de inicio de sesión y seleccionar la opción de llave de seguridad. Es crucial verificar que el navegador y el sistema operativo estén actualizados, ya que la compatibilidad depende de la implementación de WebAuthn en el cliente.
Google permite el uso de llaves de seguridad para la Verificación en dos pasos, pero con matices importantes. Para crear una passkey directamente en la llave, esta debe soportar el protocolo FIDO2. Google advierte que las llaves registradas recientemente pueden tardar hasta 7 días en estar disponibles para el inicio de sesión, una medida de seguridad para prevenir el uso no autorizado. Además, si se pierde la llave, el proceso de recuperación puede tardar entre 3 y 5 días laborables si no se cuenta con otro método de verificación alternativo.
Apple soporta llaves de seguridad para la autenticación de dos factores en macOS y iOS. La documentación oficial indica que se pueden usar llaves USB o NFC para iniciar sesión en la cuenta de Apple. Es importante verificar la versión del sistema operativo, ya que las funciones de seguridad pueden variar entre macOS Sequoia, Tahoe y versiones anteriores. La verificación de la versión del SO es un paso crítico que a menudo se omite, llevando a la compra de una llave incompatible con el sistema actual del usuario.
Elegir la conexión: USB-A, USB-C o NFC
La elección del conector determina la usabilidad diaria. USB-A es el estándar tradicional en ordenadores de sobremesa y portátiles más antiguos, mientras que USB-C es predominante en equipos recientes, especialmente en MacBooks y ultrabooks. Si se usa principalmente un portátil moderno, una llave USB-C es la opción más práctica. Para usuarios con equipos mixtos, una llave con doble conector (USB-A y USB-C) o una llave NFC puede ofrecer mayor flexibilidad.
El NFC es la opción ideal para dispositivos móviles que no tienen puerto USB-C o para usuarios que prefieren no insertar un dispositivo físico. Tocar la llave contra el teléfono activa la autenticación. Sin embargo, no todos los móviles soportan NFC de la misma manera, y la compatibilidad con servicios específicos puede variar. Una llave con ambas tecnologías (USB y NFC) ofrece la máxima versatilidad, aunque suele tener un precio superior.
Es un error común asumir que la forma del conector garantiza la compatibilidad. La compatibilidad real depende del soporte de FIDO2 en el dispositivo y el servicio, no solo del tipo de puerto. Un puerto USB-C no garantiza que el sistema operativo soporte FIDO2 sin actualizaciones, y un puerto USB-A no impide el uso de una llave FIDO2 si el sistema lo permite. Siempre debe verificarse la lista de dispositivos compatibles del fabricante de la llave y del servicio de autenticación.
Características prácticas y límites de la especificación
Al comparar modelos, la resistencia al agua y al polvo (certificación IP) es un factor relevante para el transporte diario, pero solo debe considerarse si está documentada oficialmente por el fabricante. Muchas llaves de seguridad no publican certificaciones IP, lo que significa que no están diseñadas para resistir la inmersión o la exposición a polvo. No se debe asumir resistencia a elementos si no aparece explícitamente en la ficha técnica.
La resistencia física y la durabilidad del conector son aspectos prácticos que afectan la vida útil de la llave. Los conectores USB-C son generalmente más robustos que los USB-A, pero una llave de baja calidad puede presentar fallos en el contacto. La elección debe basarse en la fiabilidad del fabricante y las revisiones de la comunidad, no solo en las especificaciones de marketing. La FIDO Alliance certifica la seguridad criptográfica, pero no la durabilidad mecánica del dispositivo.
Es importante recordar que ninguna llave de seguridad garantiza compatibilidad universal. Los estándares FIDO2 son abiertos, pero la implementación varía entre servicios y dispositivos. Una llave que funciona perfectamente en Microsoft 365 puede tener limitaciones en un servicio de banca en línea específico. La decisión de compra debe priorizar los servicios críticos para el usuario y verificar la compatibilidad en cada uno antes de finalizar la compra.
Plan de recuperación: la clave para no quedar bloqueado
El mayor riesgo de una llave de seguridad es la pérdida o el daño del dispositivo. Planificar la recuperación antes de comprar es tan importante como la elección de la llave. Google recomienda tener al menos un segundo método de verificación, como códigos de respaldo, una segunda llave de seguridad o un dispositivo de confianza registrado. Si se pierde la llave y no se tiene otro método, el proceso de recuperación puede tardar varios días y requerir la verificación de la identidad a través de preguntas de seguridad o códigos enviados por correo electrónico.
Microsoft y Apple también ofrecen opciones de recuperación, pero el proceso varía. En Microsoft, se puede usar Windows Hello o una passkey en otro dispositivo si se ha configurado previamente. En Apple, la recuperación depende de los métodos de verificación de dos factores configurados en la cuenta. Registrar una segunda llave de seguridad o una passkey en un dispositivo de confianza es la estrategia más robusta para evitar el bloqueo total de la cuenta.
Se recomienda seguir estos pasos: 1) Registrar la llave principal en las cuentas críticas. 2) Registrar una segunda llave o una passkey en un dispositivo de confianza. 3) Generar y guardar códigos de respaldo en un lugar seguro (no en la nube sin cifrar). 4) Probar el proceso de recuperación en un entorno controlado. 5) Retirar la llave perdida de la cuenta inmediatamente si se sospecha de su uso no autorizado. La preparación previa a la pérdida es la única forma de garantizar la continuidad del acceso.
Lista de comprobación final y límites de la guía
Antes de finalizar la compra, verifica: 1) Que la llave soporte FIDO2 (no solo FIDO U2F) si deseas usar passkeys. 2) Que el conector sea compatible con tus dispositivos principales. 3) Que el servicio de autenticación admita llaves de seguridad. 4) Que tengas un plan de recuperación configurado. 5) Que la llave esté certificada por la FIDO Alliance si la seguridad es una prioridad máxima. Esta lista no sustituye la verificación individual en cada servicio, ya que las políticas de seguridad cambian con el tiempo.
Esta guía se basa en la documentación oficial de la FIDO Alliance, Apple, Google y Microsoft, pero no cubre todos los servicios de autenticación existentes. Los servicios de banca, correo electrónico o plataformas de desarrollo pueden tener requisitos adicionales o limitaciones específicas. Se recomienda consultar la documentación de seguridad de cada servicio antes de confiar exclusivamente en una llave de seguridad. La tecnología de autenticación evoluciona rápidamente, y las recomendaciones de hoy pueden cambiar en los próximos años.
En resumen, la elección de una llave de seguridad debe ser una decisión informada que equilibre la compatibilidad, la usabilidad y la seguridad. No existe una llave perfecta para todos los casos, pero una selección cuidadosa basada en los requisitos específicos del usuario puede mejorar significativamente la seguridad de las cuentas digitales. La inversión en una llave de seguridad es una medida de seguridad proactiva que, combinada con un plan de recuperación sólido, ofrece una protección robusta contra el phishing y el robo de credenciales.