Chiave fisica vs passkey: quale problema risolve ogni opzione
Prima di acquistare, è fondamentale distinguere tra una chiave di sicurezza fisica e una passkey salvata sul dispositivo. Secondo la FIDO Alliance, una passkey è una credenziale di autenticazione basata sugli standard FIDO che può essere salvata sul telefono, sul computer o in una chiave di sicurezza hardware. Entrambe utilizzano la crittografia a chiave pubblica per offrire un'autenticazione resistente al phishing, ma l'esperienza d'uso e il rischio di perdita differiscono notevolmente.
Una chiave fisica richiede che il dispositivo abbia una porta compatibile o un lettore NFC, mentre una passkey sul mobile dipende dalla sincronizzazione delle credenziali e dalla disponibilità del dispositivo. La chiave fisica offre un fattore di possesso tangibile, il che la rende particolarmente utile per account ad alto valore o ambienti in cui si desidera minimizzare la dipendenza dal cloud per l'archiviazione delle credenziali. Tuttavia, non sostituisce completamente le passkeys sui dispositivi mobili moderni, dove la comodità è prioritaria.
Requisiti di compatibilità nei principali servizi
La compatibilità non è universale: ogni servizio stabilisce i propri requisiti. Microsoft supporta le chiavi FIDO2 per l'accesso agli account personali e di lavoro, consentendo sia chiavi USB che NFC. Il processo implica andare in Impostazioni > Account > Opzioni di accesso e selezionare l'opzione di chiave di sicurezza. È cruciale verificare che il browser e il sistema operativo siano aggiornati, poiché la compatibilità dipende dall'implementazione di WebAuthn nel client.
Google consente l'uso di chiavi di sicurezza per la Verifica in due passaggi, ma con importanti sfumature. Per creare una passkey direttamente sulla chiave, questa deve supportare il protocollo FIDO2. Google avverte che le chiavi registrate di recente possono richiedere fino a 7 giorni per essere disponibili per l'accesso, una misura di sicurezza per prevenire l'uso non autorizzato. Inoltre, se la chiave viene persa, il processo di recupero può richiedere da 3 a 5 giorni lavorativi se non si dispone di un altro metodo di verifica alternativo.
Apple supporta le chiavi di sicurezza per l'autenticazione a due fattori su macOS e iOS. La documentazione ufficiale indica che è possibile utilizzare chiavi USB o NFC per accedere all'account Apple. È importante verificare la versione del sistema operativo, poiché le funzioni di sicurezza possono variare tra macOS Sequoia, Tahoe e versioni precedenti. La verifica della versione del SO è un passo critico spesso omesso, portando all'acquisto di una chiave incompatibile con il sistema attuale dell'utente.
Scegliere la connessione: USB-A, USB-C o NFC
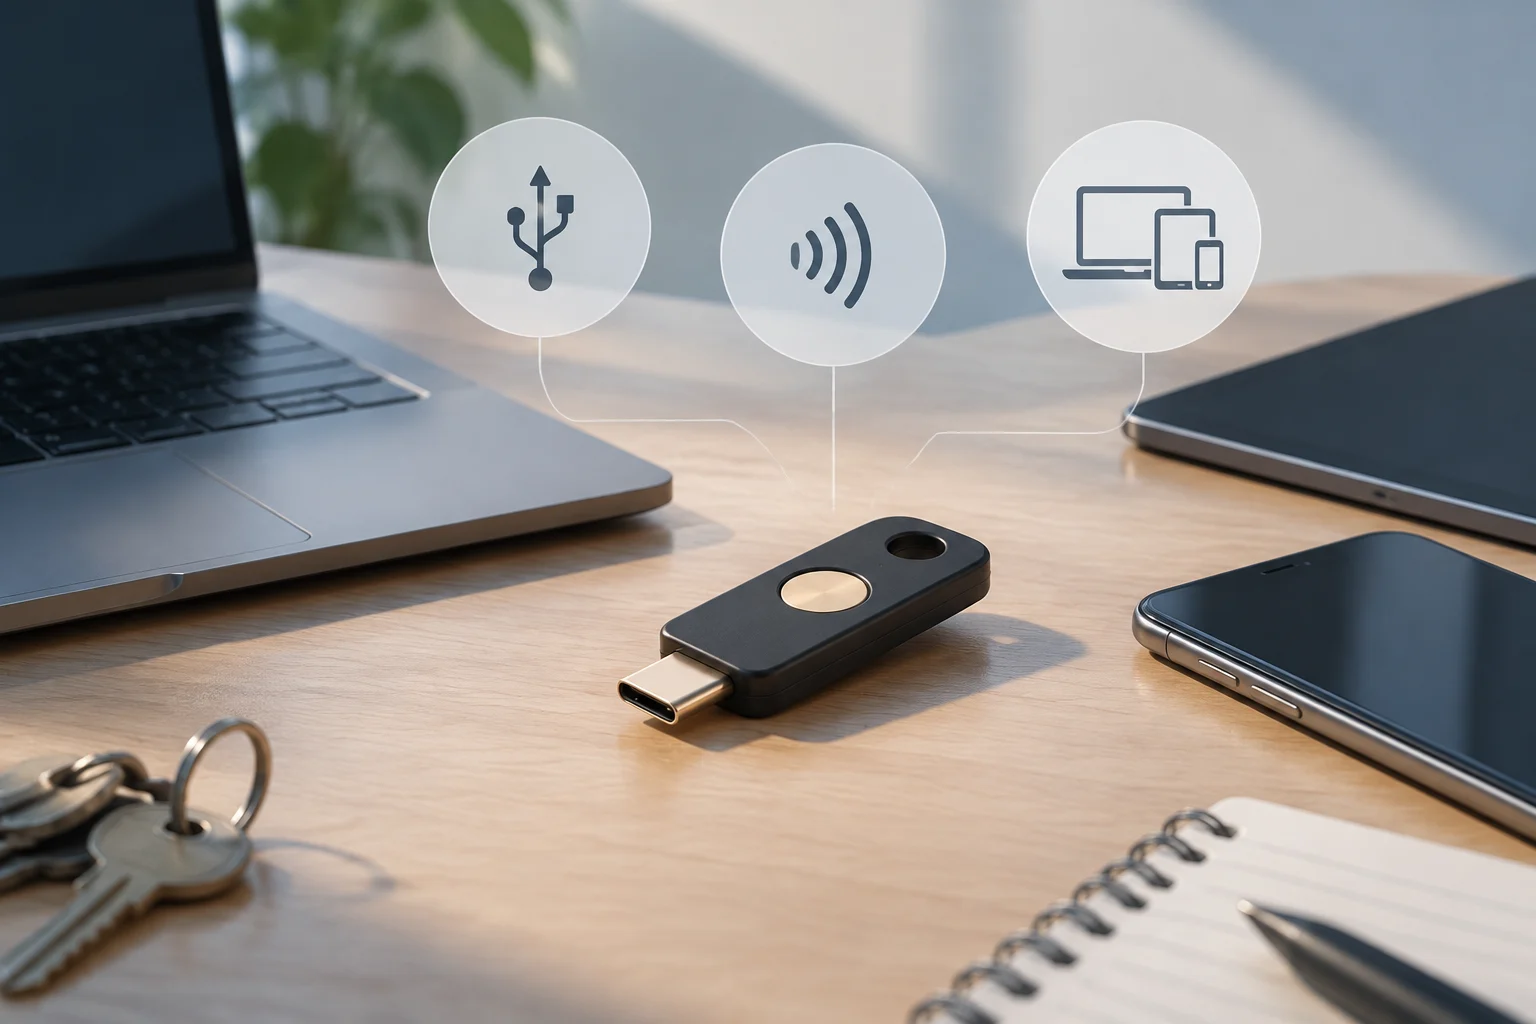
La scelta del connettore determina l'usabilità quotidiana. USB-A è lo standard tradizionale nei computer desktop e nei portatili più vecchi, mentre USB-C è predominante nei dispositivi recenti, specialmente nei MacBooks e ultrabook. Se si usa principalmente un portatile moderno, una chiave USB-C è l'opzione più pratica. Per utenti con dispositivi misti, una chiave con doppio connettore (USB-A e USB-C) o una chiave NFC può offrire maggiore flessibilità.
Il NFC è l'opzione ideale per i dispositivi mobili che non hanno una porta USB-C o per gli utenti che preferiscono non inserire un dispositivo fisico. Toccare la chiave contro il telefono attiva l'autenticazione. Tuttavia, non tutti i telefoni supportano il NFC allo stesso modo e la compatibilità con servizi specifici può variare. Una chiave con entrambe le tecnologie (USB e NFC) offre la massima versatilità, sebbene abbia solitamente un prezzo superiore.
È un errore comune assumere che la forma del connettore garantisca la compatibilità. La compatibilità reale dipende dal supporto FIDO2 nel dispositivo e nel servizio, non solo dal tipo di porta. Una porta USB-C non garantisce che il sistema operativo supporti FIDO2 senza aggiornamenti, e una porta USB-A non impedisce l'uso di una chiave FIDO2 se il sistema lo consente. Deve sempre essere verificata la lista dei dispositivi compatibili del produttore della chiave e del servizio di autenticazione.
Caratteristiche pratiche e limiti della specifica
Quando si confrontano i modelli, la resistenza all'acqua e alla polvere (certificazione IP) è un fattore rilevante per il trasporto quotidiano, ma deve essere considerata solo se documentata ufficialmente dal produttore. Molte chiavi di sicurezza non pubblicano certificazioni IP, il che significa che non sono progettate per resistere all'immersione o all'esposizione alla polvere. Non si deve assumere resistenza agli elementi se non appare esplicitamente nella scheda tecnica.
La resistenza fisica e la durabilità del connettore sono aspetti pratici che influenzano la durata della chiave. I connettori USB-C sono generalmente più robusti degli USB-A, ma una chiave di bassa qualità può presentare guasti nel contatto. La scelta deve basarsi sull'affidabilità del produttore e sulle recensioni della comunità, non solo sulle specifiche di marketing. La FIDO Alliance certifica la sicurezza crittografica, ma non la durabilità meccanica del dispositivo.
È importante ricordare che nessuna chiave di sicurezza garantisce compatibilità universale. Gli standard FIDO2 sono aperti, ma l'implementazione varia tra servizi e dispositivi. Una chiave che funziona perfettamente in Microsoft 365 può avere limitazioni in un servizio di banking online specifico. La decisione di acquisto deve prioritizzare i servizi critici per l'utente e verificare la compatibilità in ciascuno prima di finalizzare l'acquisto.
Piano di recupero: la chiave per non restare bloccati
Il rischio maggiore di una chiave di sicurezza è la perdita o il danneggiamento del dispositivo. Pianificare il recupero prima di acquistare è importante quanto la scelta della chiave. Google raccomanda di avere almeno un secondo metodo di verifica, come codici di riserva, una seconda chiave di sicurezza o un dispositivo di fiducia registrato. Se la chiave viene persa e non si ha un altro metodo, il processo di recupero può richiedere diversi giorni e richiedere la verifica dell'identità tramite domande di sicurezza o codici inviati via e-mail.
Microsoft e Apple offrono anche opzioni di recupero, ma il processo varia. In Microsoft, è possibile usare Windows Hello o una passkey su un altro dispositivo se configurato in precedenza. In Apple, il recupero dipende dai metodi di autenticazione a due fattori configurati nell'account. Registrare una seconda chiave di sicurezza o una passkey su un dispositivo di fiducia è la strategia più robusta per evitare il blocco totale dell'account.
Si raccomandano i seguenti passaggi: 1) Registrare la chiave principale negli account critici. 2) Registrare una seconda chiave o una passkey su un dispositivo di fiducia. 3) Generare e salvare codici di riserva in un luogo sicuro (non nel cloud non cifrato). 4) Testare il processo di recupero in un ambiente controllato. 5) Rimuovere la chiave persa dall'account immediatamente se si sospetta un uso non autorizzato. La preparazione preventiva alla perdita è l'unico modo per garantire la continuità dell'accesso.
Checklist finale e limiti della guida
Prima di finalizzare l'acquisto, verifica: 1) Che la chiave supporti FIDO2 (non solo FIDO U2F) se desideri usare passkeys. 2) Che il connettore sia compatibile con i tuoi dispositivi principali. 3) Che il servizio di autenticazione supporti le chiavi di sicurezza. 4) Che tu abbia un piano di recupero configurato. 5) Che la chiave sia certificata dalla FIDO Alliance se la sicurezza è una priorità massima. Questa lista non sostituisce la verifica individuale in ogni servizio, poiché le politiche di sicurezza cambiano nel tempo.
Questa guida si basa sulla documentazione ufficiale della FIDO Alliance, Apple, Google e Microsoft, ma non copre tutti i servizi di autenticazione esistenti. I servizi di banking, e-mail o piattaforme di sviluppo possono avere requisiti aggiuntivi o limitazioni specifiche. Si raccomanda di consultare la documentazione di sicurezza di ogni servizio prima di affidarsi esclusivamente a una chiave di sicurezza. La tecnologia di autenticazione evolve rapidamente e le raccomandazioni di oggi possono cambiare nei prossimi anni.
In sintesi, la scelta di una chiave di sicurezza deve essere una decisione informata che bilancia compatibilità, usabilità e sicurezza. Non esiste una chiave perfetta per tutti i casi, ma una selezione accurata basata sui requisiti specifici dell'utente può migliorare significativamente la sicurezza degli account digitali. L'investimento in una chiave di sicurezza è una misura di sicurezza proattiva che, combinata con un piano di recupero solido, offre una protezione robusta contro il phishing e il furto di credenziali.