Definizione operativa: CMDB contro inventario degli asset
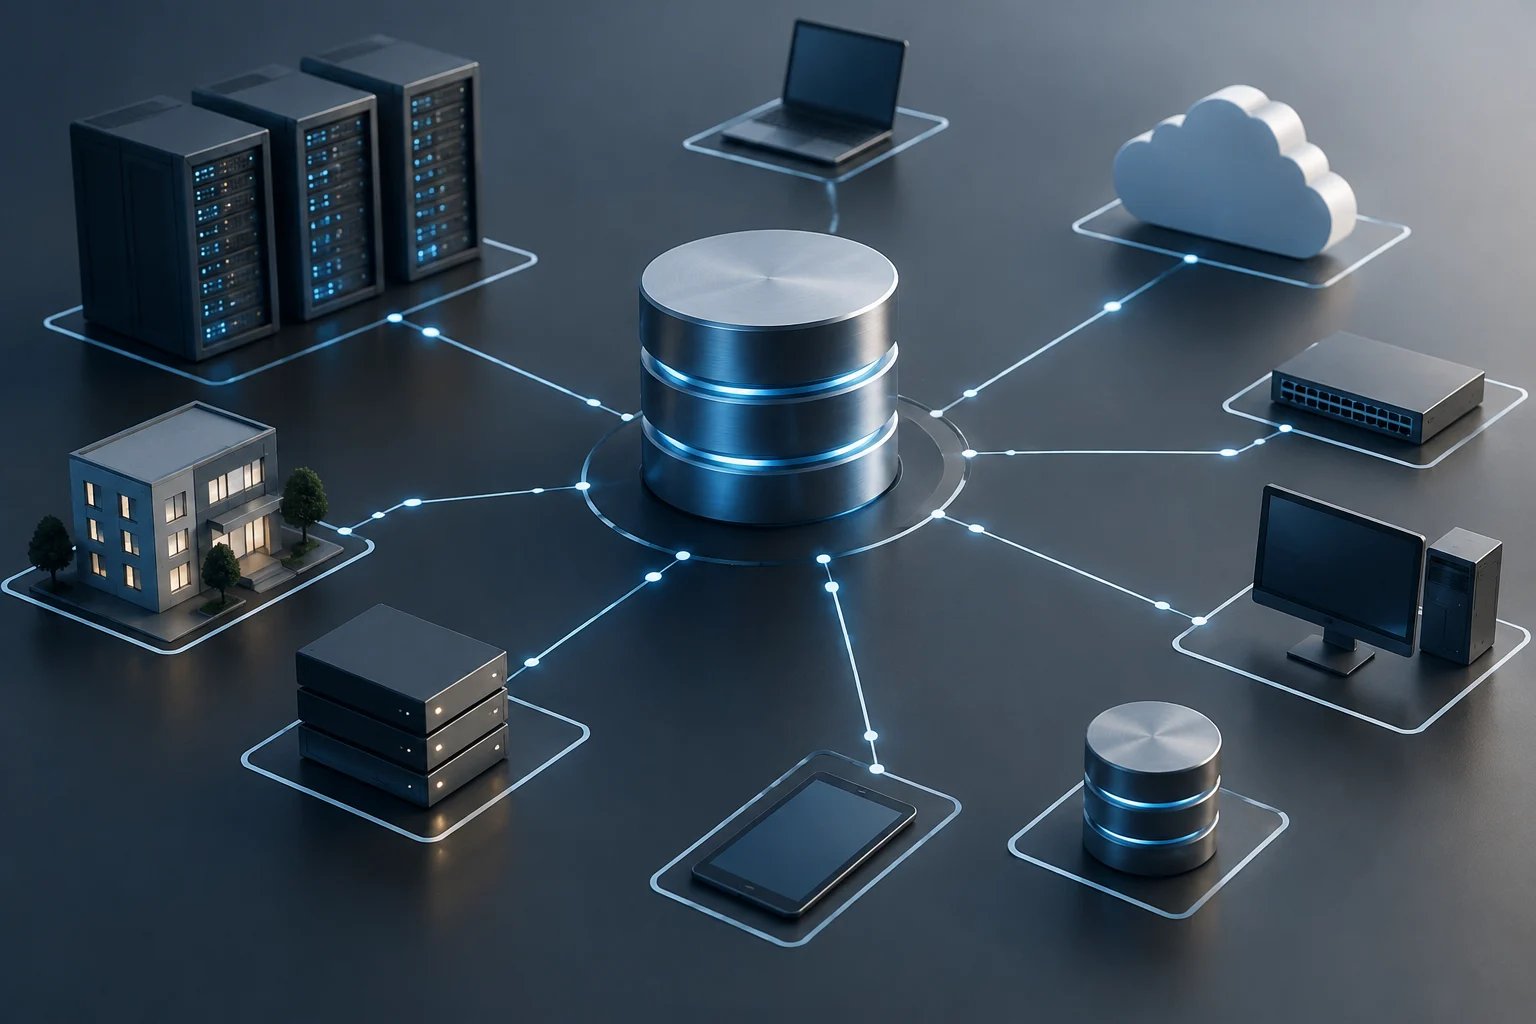
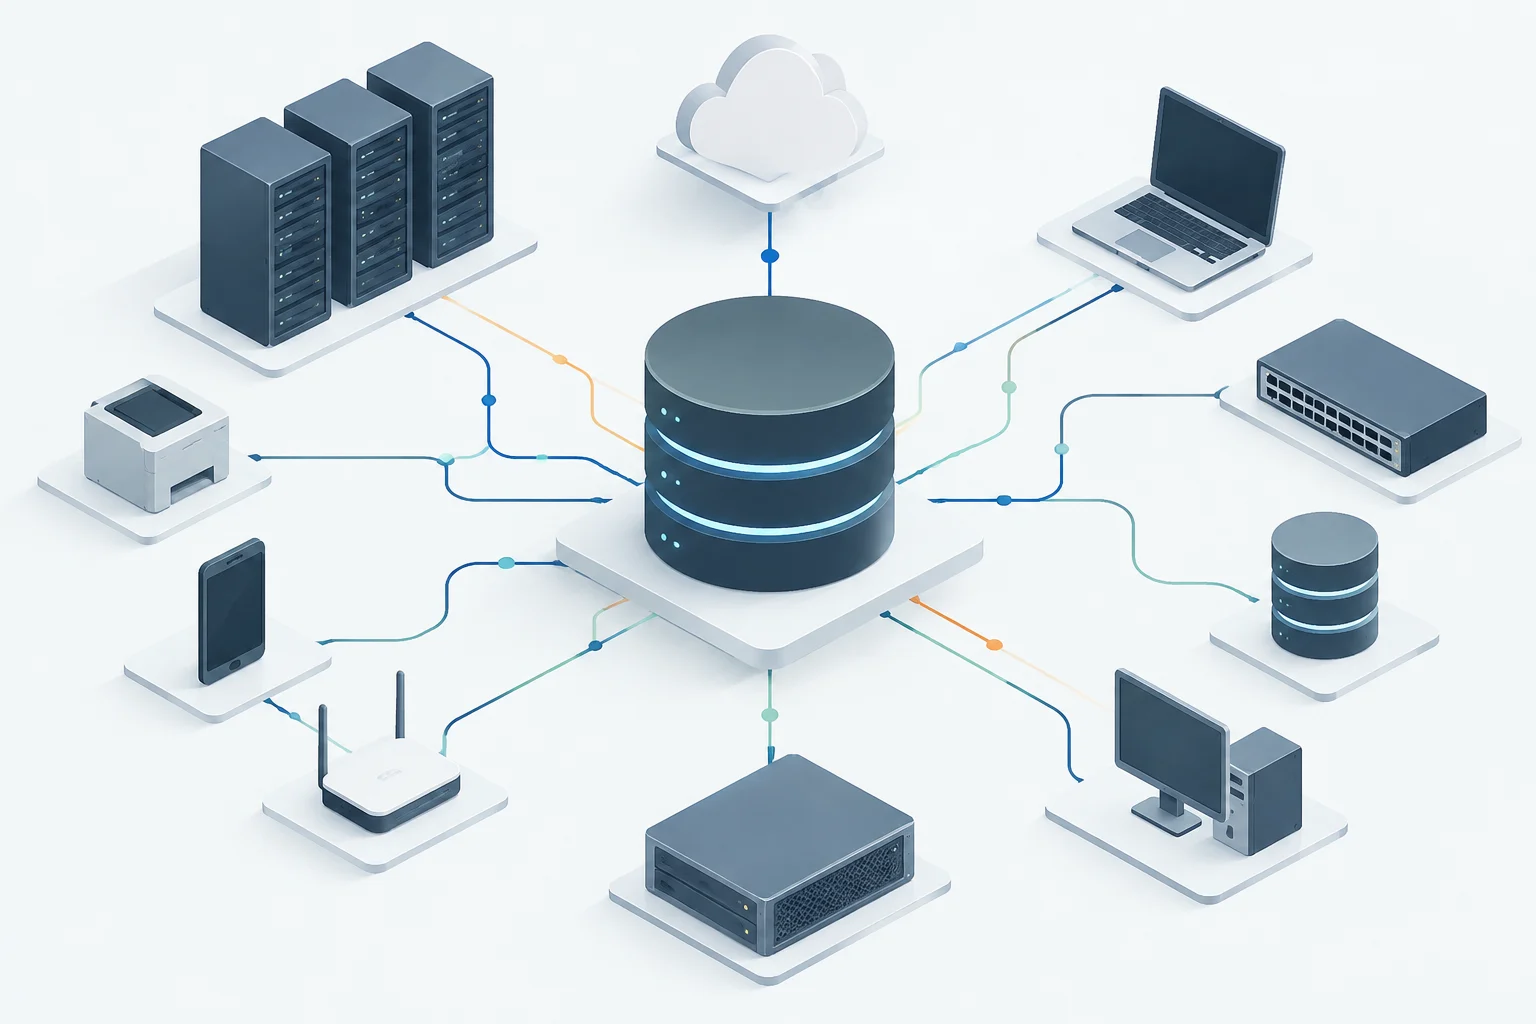
Un Database di Gestione della Configurazione (CMDB) non è semplicemente un elenco di dispositivi. Un inventario può registrare quale hardware esiste; una CMDB organizza anche informazioni sugli elementi di configurazione e le loro relazioni. Questo permette di rappresentare, ad esempio, che un'applicazione dipende da un server o che un servizio utilizza un database specifico. L'utilità differenziale sta nel rendere visibili le dipendenze, non nell'accumulare più righe di inventario.
Un repository di questo tipo può contenere dati su hardware, software, reti e altre risorse tecnologiche, aiutando i team a localizzare gli asset e comprendere i loro legami. In termini pratici, l'inventario risponde «cosa abbiamo?» e la CMDB aspira a rispondere anche «cosa dipende da cosa?». Tuttavia, disporre di una funzione di relazioni non garantisce che la mappa sia completa o aggiornata: la sua affidabilità dipende dalle fonti di dati, dalla copertura della discovery e dalle regole di manutenzione.
Per una PMI, la decisione non è necessariamente acquistare una CMDB indipendente. Se il problema consiste nel conoscere proprietari, ubicazione e ciclo di vita dei portatili, può bastare una gestione degli asset. Se è necessario analizzare l'impatto dei cambiamenti, indagare incidenti tra sistemi o collegare asset con servizi e richieste, una CMDB può apportare più valore. Il requisito deve precedere lo strumento: definire quali decisioni operative miglioreranno evita di pagare per un modello di dati che nessuno manterrà.
Criterio 1: Discovery e qualità dell'inventario
Il primo aspetto da verificare è come i dati vengono incorporati e aggiornati. La scoperta automatica può ridurre il carico di inserire ogni elemento a mano, ma l'espressione copre capacità diverse: rilevamento di dispositivi in una rete, lettura di agenti installati, sincronizzazione con servizi cloud o importazione da altre fonti. Non si deve dare per scontato che uno strumento copra tutti questi casi.
Chiedi al fornitore di descrivere con precisione cosa rileva, con quale meccanismo e con quale frequenza. Verifica se richiede agenti, credenziali privilegiate, accesso di rete o permessi negli account cloud, e cosa succede quando un dispositivo è spento, fuori dalla VPN o non è compatibile. Conta anche il trattamento delle discrepanze: una CMDB utile deve permettere di identificare dati obsoleti, duplicati o provenienti da fonti contraddittorie, non nasconderli sotto un'apparenza di automazione.
La documentazione secondaria descrive la scoperta automatica degli asset di rete come una capacità di alcune soluzioni, ma non accredita che tutti i prodotti possano scoprire qualsiasi dispositivo, software o dipendenza. Pertanto, richiedi una dimostrazione con un campione rappresentativo del tuo ambiente e accorda cosa significa «scoperto»: rilevamento iniziale, identificazione corretta, associazione con il proprietario e aggiornamento continuo sono risultati diversi. Misura la copertura e lo sforzo di manutenzione, non solo l'esistenza di un pulsante di scansione.
Criterio 2: Integrazione con ticket e monitoraggio
Una CMDB apporta più valore quando i suoi dati possono connettersi con i flussi di lavoro che il team già utilizza. L'integrazione con una piattaforma di gestione dei servizi può relazionare un incidente o un cambiamento con gli elementi interessati; la connessione con il monitoraggio può associare allerte a componenti noti. Ma la compatibilità annunciata non dimostra da sola che esista un connettore ufficiale, che copra i campi necessari o che funzioni nell'edizione e nel piano offerti.
Richiedi un elenco di integrazioni supportate e documentazione tecnica per ciascuna. Distingui tra connettore mantenuto dal produttore, applicazione di terze parti, API pubblica e sviluppo personalizzato. Chiedi quali dati fluiscono in ogni direzione, come si gestiscono errori e duplicati, quali limiti di chiamate esistono e se il connettore genera costi aggiuntivi. Per Jira, ServiceNow, Zabbix o Prometheus, verifica la combinazione esatta di versioni e prodotti: non dare per scontato che un'integrazione esista perché una pagina menzioni «ITSM» o «monitoraggio» in modo generico.
Un test utile consiste nel seguire un caso completo: creare o aggiornare un asset, aprire un'incidenza, associarla all'elemento corretto e verificare quali relazioni vengono mostrate al tecnico. Includi anche il processo inverso: se un cambiamento di configurazione viene registrato nel sistema di ticketing, è riflesso nella CMDB, e con quali controlli? La risposta aiuta a separare la sincronizzazione reale da un'importazione puntuale. Se il fornitore propone un'integrazione su misura, richiedi stima di implementazione, supporto e manutenzione per calcolare il costo totale.
Criterio 3: Capacità, crescita e prestazioni
La dimensione di una CMDB non si misura solo per la quantità di dispositivi. Influiscono anche gli attributi memorizzati, il numero e il tipo di relazioni, la frequenza di sincronizzazione, lo storico dei cambiamenti e le query che il team deve eseguire. Pertanto, non è prudente assumere che un limite di asset o una cifra generica di scalabilità predica le prestazioni reali di un'installazione specifica.
Prima di contrarre, richiedi limiti documentati per gli elementi gestiti, utenti, archiviazione, integrazioni e chiamate API, oltre a qualsiasi differenza tra i piani. Chiedi cosa succede al superamento di quei limiti e se si applicano addebiti, restrizioni o migrazioni. Se il fornitore pubblica metriche, richiedi il contesto: volume di dati, configurazione, tipo di query e condizioni di prova. Senza quel contesto, una cifra isolata di latenza non permette di confrontare le soluzioni in modo affidabile.
Il test più utile riproduce query rappresentative: trovare dipendenze di un servizio, identificare asset collegati a un'incidenza e rivedere lo storico di un cambiamento. Fallo con un insieme di dati vicino alla dimensione prevista, non solo con una piccola dimostrazione preparata dal venditore. Per un'azienda in crescita, è consigliabile stimare come cambierà l'inventario e rivedere il costo di espandere la capacità. Non esiste una cifra universale di CI adatta a tutte le PMI: importa che la soluzione risponda alle query e al ritmo di aggiornamento di cui il team ha realmente bisogno.
Criterio 4: Sicurezza, accesso e protezione dei dati
Una CMDB può riunire informazioni sensibili su infrastruttura, versioni, responsabili e relazioni tra sistemi. Valuta chi può consultare e modificare ogni dato, come vengono registrati i cambiamenti e quali misure proteggono l'account e i dati memorizzati. Chiedi del controllo degli accessi basato sui ruoli (RBAC), l'autenticazione multifattore, il registro di audit e la gestione degli account di servizio; poi verifica quali sono inclusi nel piano considerato.
Non dare per accreditati la cifratura a riposo, la cifratura in transito, una certificazione o una ubicazione specifica dei dati se la documentazione disponibile non lo conferma. Richiedi evidenze contrattuali e tecniche: documentazione di sicurezza, allegato di trattamento dei dati, subappaltatori, regione di hosting, procedure di esportazione e cancellazione, e termini di notifica degli incidenti. La certificazione di un fornitore può essere rilevante, ma non sostituisce la valutazione della configurazione, del servizio contratto né degli obblighi dell'azienda.
Il GDPR non stabilisce come regola generale che tutti i dati debbano essere archiviati nell'Unione Europea. L'ubicazione, i trasferimenti internazionali, il tipo di dati trattati e le garanzie applicabili richiedono una valutazione specifica. Se la CMDB collega dispositivi con dipendenti, determina se quell'informazione costituisce dato personale nel contesto d'uso e limita la sua raccolta al necessario. Residenza dei dati e conformità non sono sinonimi: l'ubicazione è una domanda di due diligence, non una conclusione automatica sulla conformità.
Checklist di verifica prima di contrarre
Prima di decidere, chiedi risposte per iscritto e verificali in una dimostrazione o prova di concetto. Una risposta commerciale come «si integra con tutto» non sostituisce una matrice di compatibilità, una guida di configurazione o un obbligo incluso nel contratto. È consigliabile fissare in anticipo gli scenari che lo strumento deve risolvere e chi sarà responsabile di validare i risultati.
- Discovery: Quali tipi di asset rileva, mediante quale meccanismo e con quale frequenza? Cosa resta fuori e come si identificano i dati obsoleti?
- Relazioni: Può rappresentare le dipendenze di cui ha bisogno il team? Come si creano, verificano e correggono quelle relazioni?
- Integrazioni: Ci sono connettori mantenuti per le versioni specifiche di ticketing e monitoraggio utilizzate? Quali dati sincronizzano e quali costi o limiti hanno?
- Capacità: Quali sono i limiti per piano per asset, utenti, storico, API e archiviazione? Quali test supportano le cifre di prestazione?
- Sicurezza e privacy: Quali controlli di accesso, audit e cifratura sono inclusi? In quale regione sono ospitati i dati e quale documentazione copre trasferimenti e subappaltatori?
- Uscita e continuità: Come si esportano i dati, in quale formato, a quale costo e entro quale termine se si annulla il servizio?
Chiudi la valutazione con un test limitato: scegli alcuni servizi critici, carica asset da diverse fonti e simula un incidente e un cambiamento. Verifica se il team può localizzare dipendenze, rilevare dati incompleti e mantenere la mappa senza un compito manuale sproporzionato. Registra i risultati, le esclusioni e le condizioni commerciali per iscritto. Così, la decisione confronta capacità dimostrate e costo operativo, non solo liste di funzioni o promesse generali.