Definição operacional: CMDB frente ao inventário de ativos
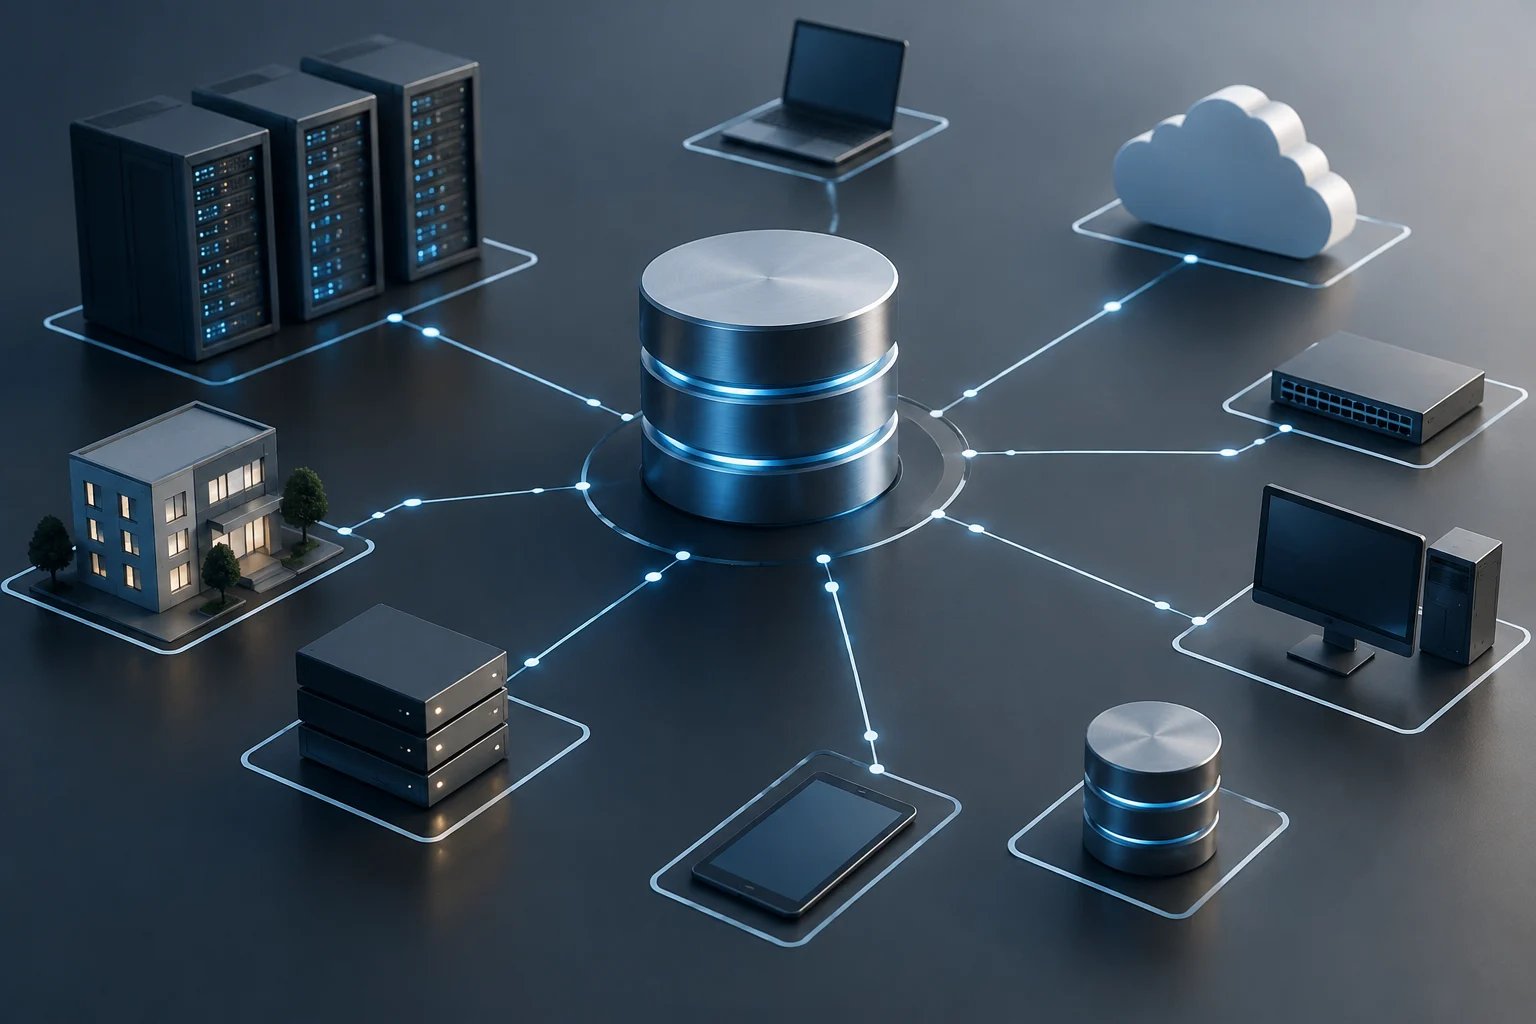
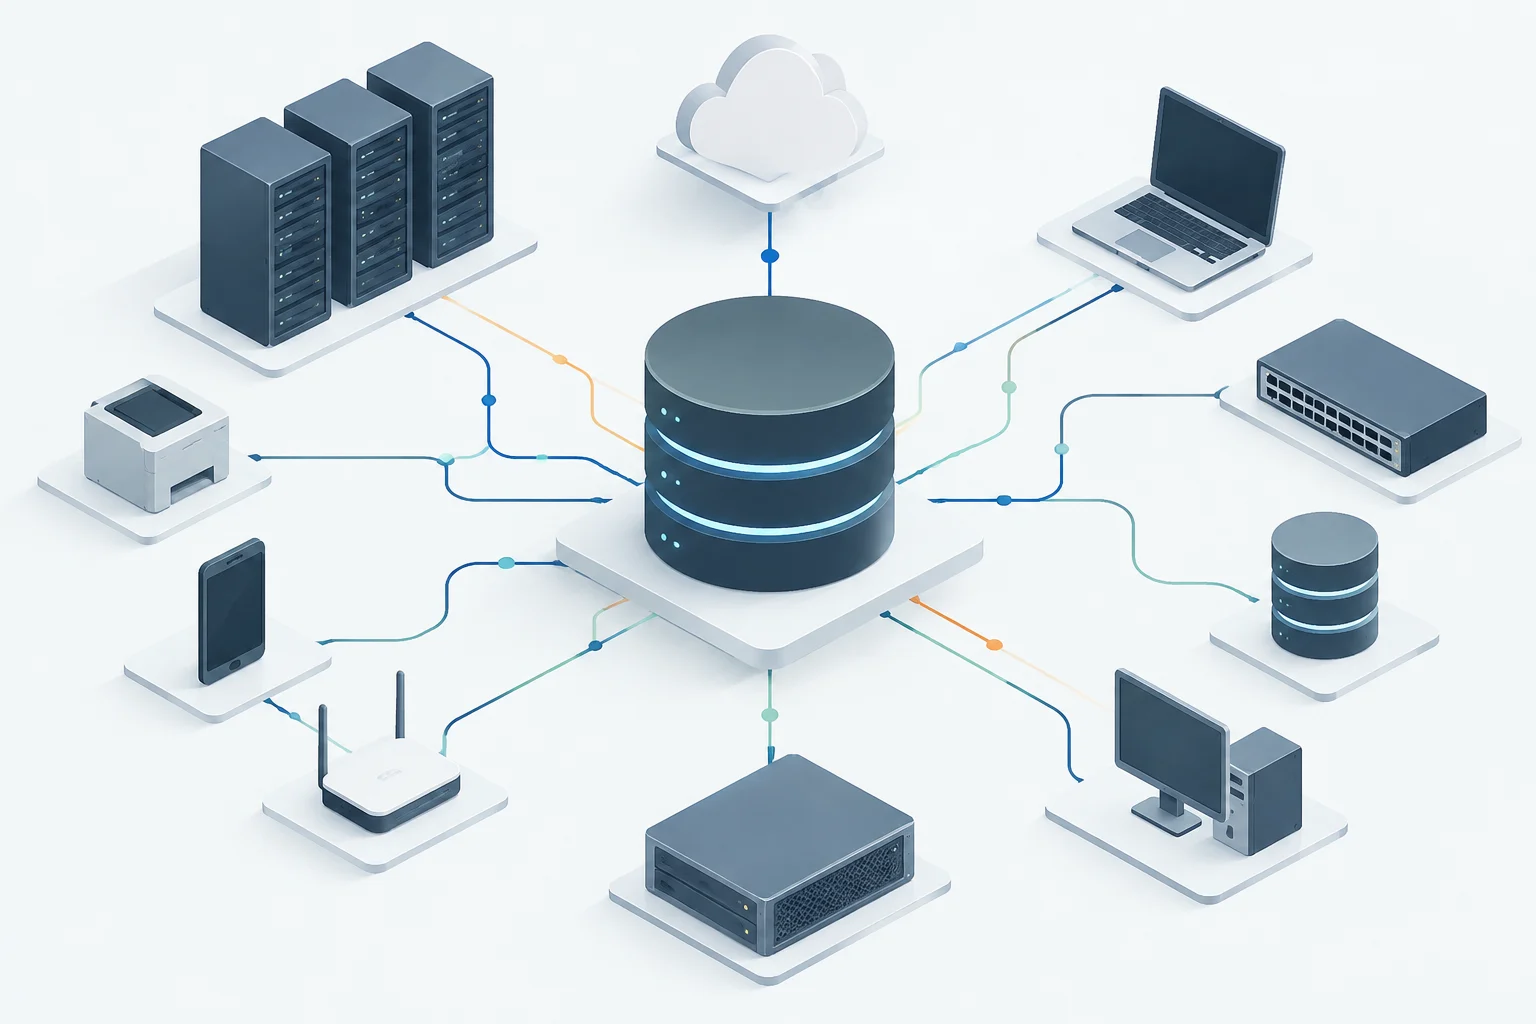
Um Banco de Dados de Gestão de Configuração (CMDB) não é simplesmente uma lista de equipamentos. Um inventário pode registrar qual hardware existe; uma CMDB também organiza informações sobre itens de configuração e suas relações. Isso permite representar, por exemplo, que uma aplicação depende de um servidor ou que um serviço utiliza um banco de dados específico. A utilidade diferencial está em tornar visíveis as dependências, não em acumular mais linhas de inventário.
Um repositório deste tipo pode conter dados de hardware, software, redes e outros recursos tecnológicos, e ajudar as equipes a localizar ativos e entender seus vínculos. Em termos práticos, o inventário responde «o que temos?» e a CMDB aspira a responder também «o que depende do quê?». No entanto, dispor de uma função de relações não garante que o mapa esteja completo ou atualizado: sua confiabilidade depende das fontes de dados, da cobertura da descoberta e das regras de manutenção.
Para uma PME, a decisão não é necessariamente comprar uma CMDB independente. Se o problema consiste em conhecer proprietários, localização e ciclo de vida de portáteis, pode bastar uma gestão de ativos. Se for necessário analisar o impacto de mudanças, investigar incidentes entre sistemas ou vincular ativos com serviços e solicitações, uma CMDB pode aportar mais valor. O requisito deve preceder a ferramenta: definir quais decisões operacionais melhorarão evita pagar por um modelo de dados que ninguém manterá.
Critério 1: Descoberta e qualidade do inventário
O primeiro aspecto a verificar é como os dados são incorporados e atualizados. A descoberta automática pode reduzir a carga de introduzir cada elemento manualmente, mas a expressão abrange capacidades distintas: detecção de equipamentos em uma rede, leitura de agentes instalados, sincronização com serviços em nuvem ou importação de outras fontes. Não se deve dar por certo que uma ferramenta cobre todos esses casos.
Peça ao fornecedor que descreva com precisão o que detecta, com qual mecanismo e com qual frequência. Verifique se requer agentes, credenciais privilegiadas, acesso de rede ou permissões em contas cloud, e o que acontece quando um dispositivo está desligado, fora da VPN ou não é compatível. Também importa o tratamento de discrepâncias: uma CMDB útil deve permitir identificar dados obsoletos, duplicados ou provenientes de fontes contraditórias, não escondê-los sob uma aparência de automação.
A documentação secundária descreve a descoberta automática de ativos de rede como uma capacidade de algumas soluções, mas não atesta que todos os produtos possam descobrir qualquer dispositivo, software ou dependência. Por isso, solicite uma demonstração com uma amostra representativa do seu ambiente e combine o que significa «descoberto»: detecção inicial, identificação correta, associação com o proprietário e atualização contínua são resultados distintos. Meça a cobertura e o esforço de manutenção, não apenas a existência de um botão de varredura.
Critério 2: Integração com tickets e monitoramento
Uma CMDB aporta mais valor quando seus dados podem conectar-se com os fluxos de trabalho que a equipe já utiliza. A integração com uma plataforma de gestão de serviços pode relacionar um incidente ou mudança com os itens afetados; a conexão com monitoramento pode associar alertas a componentes conhecidos. Mas a compatibilidade anunciada não demonstra por si só que existe um conector oficial, que cobre os campos necessários ou que funciona na edição e no plano ofertados.
Solicite uma lista de integrações suportadas e documentação técnica para cada uma. Distinga entre conector mantido pelo fabricante, aplicação de terceiro, API pública e desenvolvimento personalizado. Pergunte quais dados fluem em cada direção, como se gerenciam erros e duplicados, quais limites de chamadas existem e se o conector gera custos adicionais. Para Jira, ServiceNow, Zabbix ou Prometheus, verifique a combinação exata de versões e produtos: não pressuponha que uma integração existe porque uma página mencione «ITSM» ou «monitoramento» de forma genérica.
Um teste útil consiste em seguir um caso completo: criar ou atualizar um ativo, abrir uma incidência, associá-la ao item correto e verificar quais relações são mostradas ao técnico. Inclua também o processo inverso: se uma mudança de configuração é registrada no sistema de tickets, fica refletida na CMDB, e com quais controles? A resposta ajuda a separar sincronização real de uma importação pontual. Se o fornecedor propõe uma integração sob medida, peça estimativa de implementação, suporte e manutenção para calcular o custo total.
Critério 3: Capacidade, crescimento e desempenho
O tamanho de uma CMDB não se mede apenas pela quantidade de dispositivos. Também influenciam os atributos armazenados, o número e o tipo de relações, a frequência de sincronização, o histórico de mudanças e as consultas que a equipe precisa executar. Por isso, não é prudente assumir que um limite de ativos ou uma cifra genérica de escalabilidade prediz o desempenho real de uma instalação concreta.
Antes de contratar, solicite limites documentados para os itens gerenciados, usuários, armazenamento, integrações e chamadas de API, além de qualquer diferença entre planos. Pergunte o que acontece ao superar esses limites e se se aplicam cobranças, restrições ou migrações. Se o fornecedor publica métricas, peça o contexto: volume de dados, configuração, tipo de consulta e condições de teste. Sem esse contexto, uma cifra isolada de latência não permite comparar soluções de forma confiável.
O teste mais útil reproduz consultas representativas: encontrar dependências de um serviço, identificar ativos vinculados a uma incidência e revisar o histórico de uma mudança. Faça-o com um conjunto de dados próximo ao tamanho previsto, não apenas com uma pequena demonstração preparada pelo vendedor. Para uma empresa em crescimento, convém estimar como mudará o inventário e revisar o custo de ampliar a capacidade. Não há uma cifra universal de CIs adequada para todas as PMEs: importa que a solução responda às consultas e ao ritmo de atualização que a equipe realmente precisa.
Critério 4: Segurança, acesso e proteção de dados
Uma CMDB pode reunir informações sensíveis sobre infraestrutura, versões, responsáveis e relações entre sistemas. Avalie quem pode consultar e modificar cada dado, como se registram as mudanças e quais medidas protegem a conta e os dados armazenados. Pergunte sobre o controle de acesso baseado em papéis (RBAC), a autenticação multifator, o registro de auditoria e a gestão de contas de serviço; depois verifique quais estão incluídos no plano considerado.
Não dê por acreditados o ciframento em repouso, o ciframento em trânsito, uma certificação ou uma localização concreta dos dados se a documentação disponível não o confirma. Peça evidências contratuais e técnicas: documentação de segurança, anexo de tratamento de dados, subcontratados, região de alojamento, procedimentos de exportação e exclusão, e prazos de notificação de incidentes. A certificação de um fornecedor pode ser relevante, mas não substitui a avaliação da configuração, do serviço contratado nem das obrigações da empresa.
O RGPD não estabelece como regra geral que todos os dados devam ser armazenados na União Europeia. A localização, as transferências internacionais, o tipo de dados tratados e as garantias aplicáveis requerem uma avaliação concreta. Se a CMDB vincula dispositivos com funcionários, determine se essa informação constitui dado pessoal no contexto de uso e limite sua coleta ao necessário. Residência de dados e conformidade não são sinônimos: a localização é uma pergunta de diligência devida, não uma conclusão automática sobre conformidade.
Checklist de verificação antes de contratar
Antes de decidir, peça respostas por escrito e verifique-as em uma demonstração ou prova de conceito. Uma resposta comercial como «integra-se com tudo» não substitui uma matriz de compatibilidade, um guia de configuração ou uma obrigação incluída no contrato. Convém fixar de antemão os cenários que a ferramenta deve resolver e quem será responsável por validar os resultados.
- Descoberta: Que tipos de ativos detecta, mediante qual mecanismo e com qual frequência? O que fica fora e como se identificam os dados obsoletos?
- Relações: Pode representar as dependências de que a equipe precisa? Como se criam, verificam e corrigem essas relações?
- Integrações: Há conectores mantidos para as versões concretas de ticketing e monitoramento utilizadas? Que dados sincronizam e que custos ou limites têm?
- Capacidade: Quais são os limites por plano para ativos, usuários, histórico, API e armazenamento? Que provas sustentam as cifras de desempenho?
- Segurança e privacidade: Que controles de acesso, auditoria e ciframento estão incluídos? Em que região se alojam os dados e que documentação cobre transferências e subcontratados?
- Saída e continuidade: Como se exportam os dados, em que formato, com que custo e dentro de que prazo se se cancela o serviço?
Feche a avaliação com um teste delimitado: escolha alguns serviços críticos, carregue ativos de diferentes fontes e simule um incidente e uma mudança. Verifique se a equipe pode localizar dependências, detectar dados incompletos e manter o mapa sem uma tarefa manual desproporcionada. Registre os resultados, as exclusões e as condições comerciais por escrito. Assim, a decisão compara capacidades demonstradas e custo operacional, não apenas listas de funções ou promessas gerais.