Définition opérationnelle : CMDB face à l'inventaire d'actifs
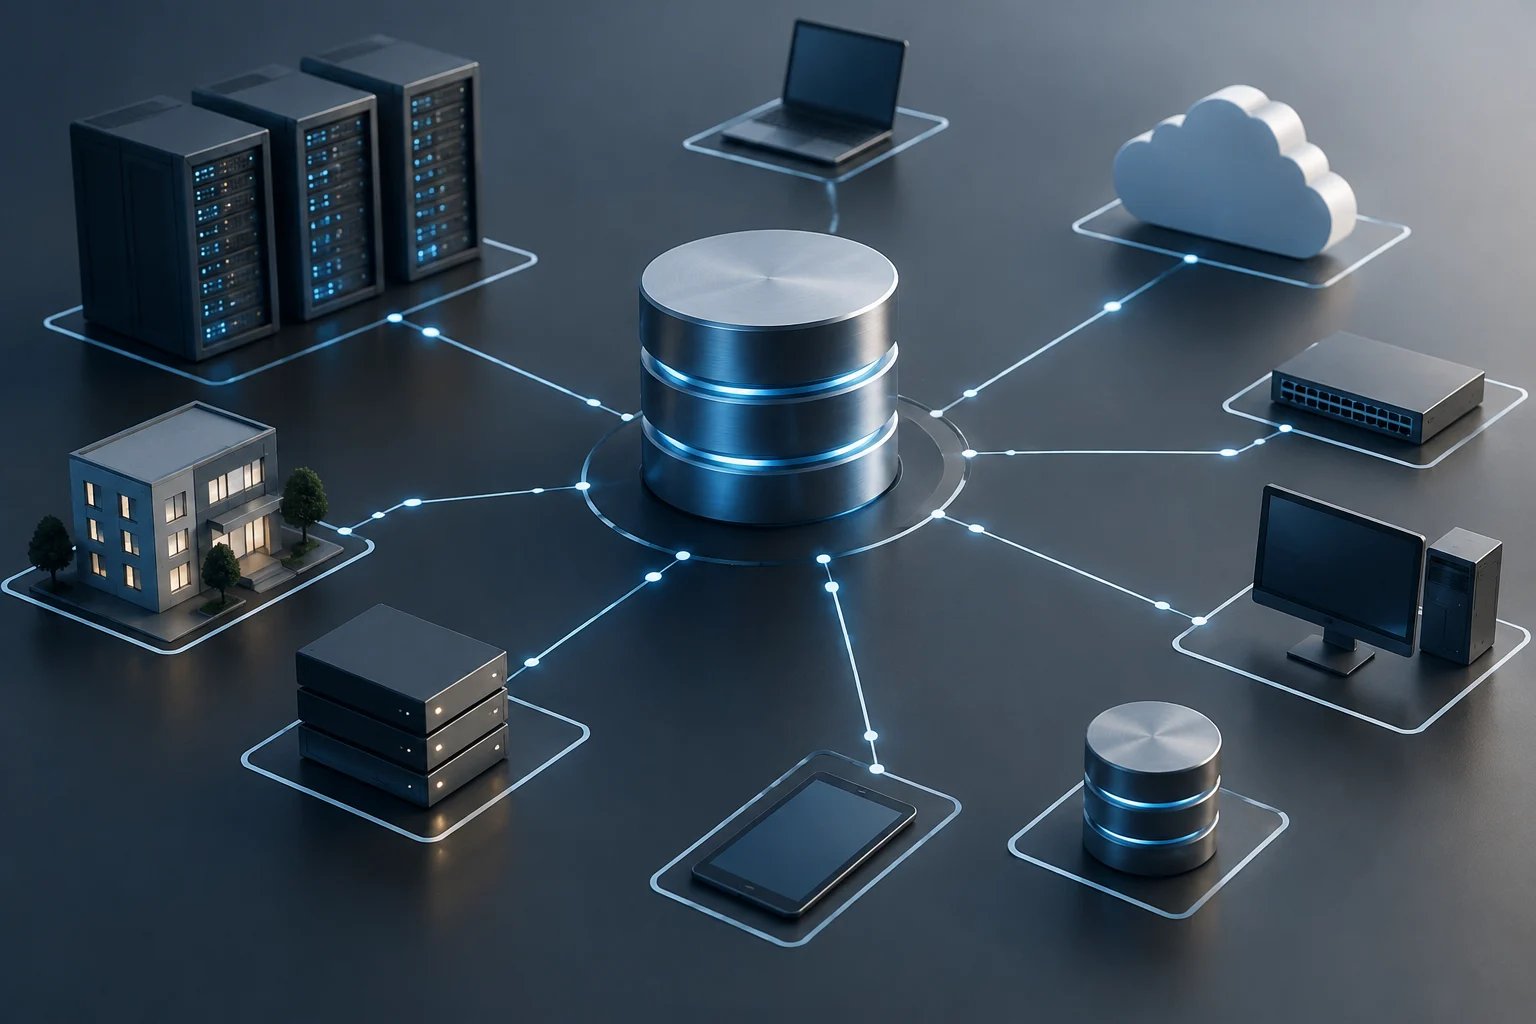
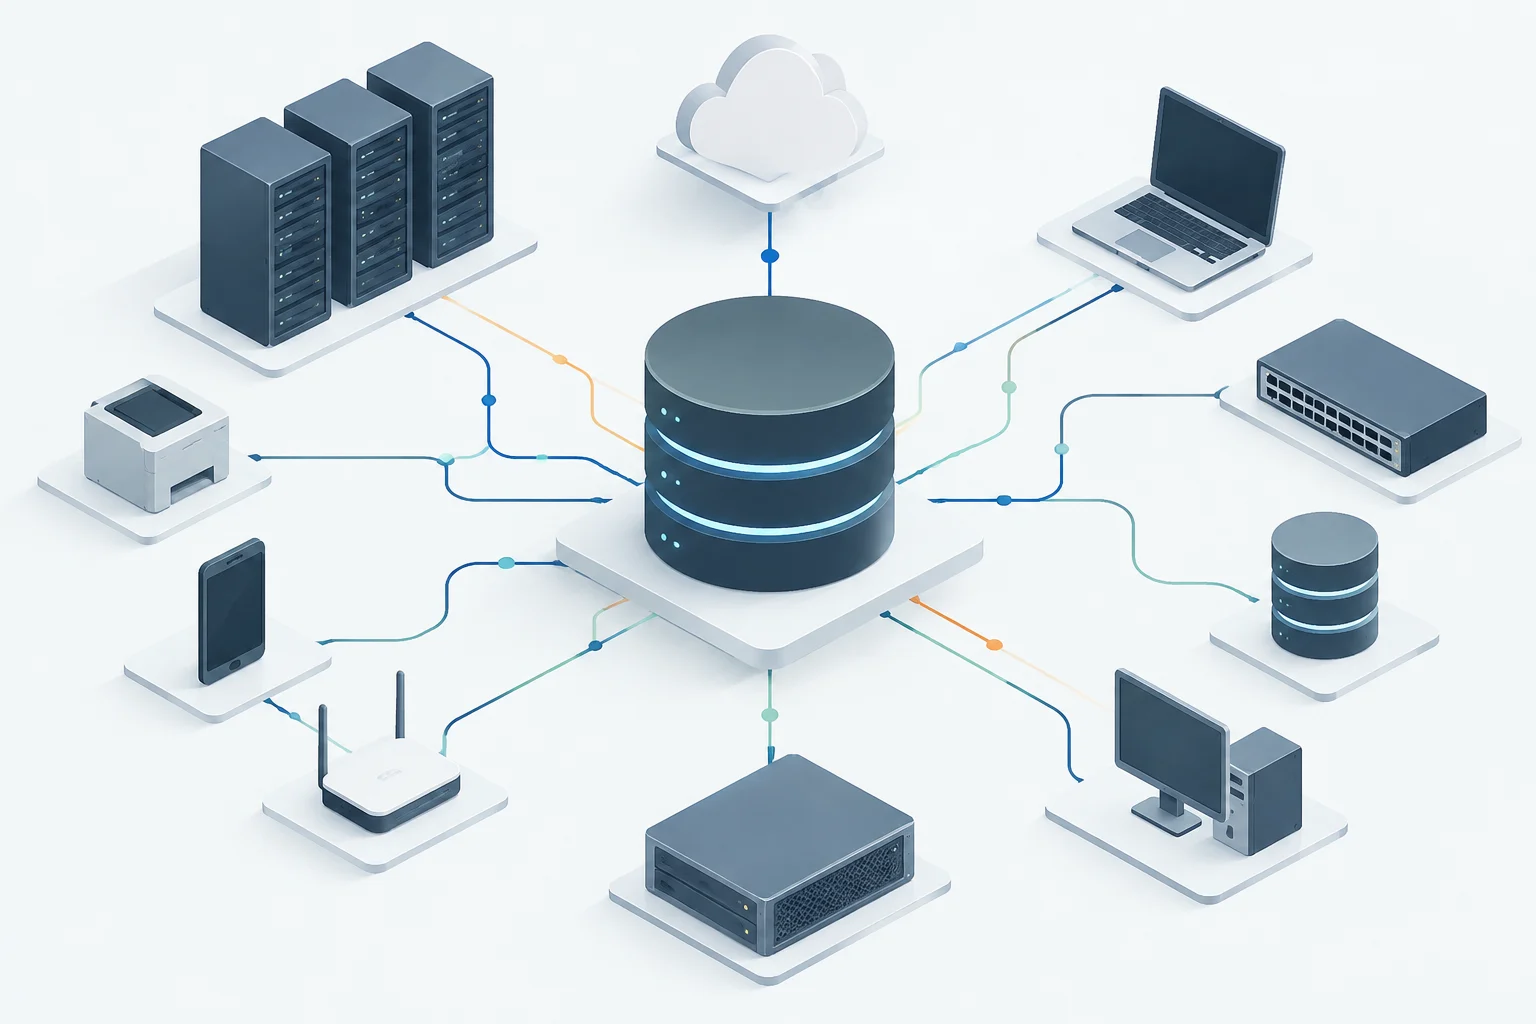
Une Base de Données de Gestion de Configuration (CMDB) n'est pas simplement une liste d'équipements. Un inventaire peut enregistrer quel matériel existe ; une CMDB organise également des informations sur les éléments de configuration et leurs relations. Cela permet de représenter, par exemple, qu'une application dépend d'un serveur ou qu'un service utilise une base de données spécifique. L'utilité différentielle réside dans la visualisation des dépendances, pas dans l'accumulation de lignes d'inventaire.
Un tel référentiel peut contenir des données sur le matériel, le logiciel, les réseaux et d'autres ressources technologiques, et aider les équipes à localiser les actifs et comprendre leurs liens. En termes pratiques, l'inventaire répond « que avons-nous ? » et la CMDB vise à répondre aussi « que dépend de quoi ? ». Toutefois, disposer d'une fonction de relations ne garantit pas que la carte soit complète ou à jour : sa fiabilité dépend des sources de données, de la couverture de la découverte et des règles de maintenance.
Pour une PME, la décision n'est pas nécessairement d'acheter une CMDB indépendante. Si le problème consiste à connaître les propriétaires, l'emplacement et le cycle de vie des portables, une gestion des actifs peut suffire. S'il faut analyser l'impact des changements, investiguer des incidents entre systèmes ou lier des actifs à des services et des demandes, une CMDB peut apporter plus de valeur. L'exigence doit précéder l'outil : définir quelles décisions opérationnelles s'amélioreront évite de payer pour un modèle de données que personne ne maintiendra.
Critère 1 : Découverte et qualité de l'inventaire
Le premier aspect à vérifier est la manière dont les données sont incorporées et mises à jour. La découverte automatique peut réduire la charge de saisir chaque élément manuellement, mais l'expression couvre des capacités distinctes : détection des équipements sur un réseau, lecture des agents installés, synchronisation avec des services cloud ou importation depuis d'autres sources. Il ne faut pas supposer qu'un outil couvre tous ces cas.
Demandez au fournisseur de décrire précisément ce qu'il détecte, avec quel mécanisme et quelle fréquence. Vérifiez s'il exige des agents, des identifiants privilégiés, un accès réseau ou des permissions dans les comptes cloud, et ce qui se passe quand un dispositif est éteint, hors VPN ou incompatible. Le traitement des écarts compte aussi : une CMDB utile doit permettre d'identifier des données obsolètes, dupliquées ou contradictoires, pas les cacher sous une apparence d'automatisation.
La documentation secondaire décrit la découverte automatique des actifs réseau comme une capacité de certaines solutions, mais n'atteste pas que tous les produits peuvent découvrir n'importe quel dispositif, logiciel ou dépendance. Par conséquent, demandez une démonstration avec un échantillon représentatif de votre environnement et convenez de ce que signifie « découvert » : détection initiale, identification correcte, association avec le propriétaire et mise à jour continue sont des résultats distincts. Mesurez la couverture et l'effort de maintenance, pas seulement l'existence d'un bouton de scan.
Critère 2 : Intégration avec les tickets et la supervision
Une CMDB apporte plus de valeur lorsque ses données peuvent se connecter aux flux de travail que l'équipe utilise déjà. L'intégration avec une plateforme de gestion des services peut relier un incident ou un changement aux éléments affectés ; la connexion avec la supervision peut associer des alertes à des composants connus. Mais la compatibilité annoncée ne démontre pas à elle seule qu'un connecteur officiel existe, couvre les champs nécessaires ou fonctionne dans l'édition et le plan offerts.
Demandez une liste des intégrations supportées et une documentation technique pour chacune. Distinguez entre connecteur maintenu par le fabricant, application tierce, API publique et développement personnalisé. Demandez quelles données circulent dans chaque direction, comment les erreurs et doublons sont gérés, quelles limites d'appels existent et si le connecteur génère des coûts supplémentaires. Pour Jira, ServiceNow, Zabbix ou Prometheus, vérifiez la combinaison exacte de versions et de produits : ne supposez pas qu'une intégration existe parce qu'une page mentionne « ITSM » ou « supervision » de manière générique.
Un test utile consiste à suivre un cas complet : créer ou mettre à jour un actif, ouvrir une incidence, l'associer à l'élément correct et vérifier quelles relations sont affichées au technicien. Incluez aussi le processus inverse : si un changement de configuration est enregistré dans le système de tickets, est-il reflété dans la CMDB, et avec quels contrôles ? La réponse aide à séparer la synchronisation réelle d'une importation ponctuelle. Si le fournisseur propose une intégration sur mesure, demandez une estimation de mise en œuvre, de support et de maintenance pour calculer le coût total.
Critère 3 : Capacité, croissance et performances
La taille d'une CMDB ne se mesure pas seulement par le nombre d'appareils. Les attributs stockés, le nombre et le type de relations, la fréquence de synchronisation, l'historique des changements et les requêtes que l'équipe doit exécuter influencent aussi. Par conséquent, il n'est pas prudent de supposer qu'une limite d'actifs ou un chiffre générique de scalabilité prédit les performances réelles d'une installation spécifique.
Avant de contracter, demandez des limites documentées pour les éléments gérés, les utilisateurs, le stockage, les intégrations et les appels API, ainsi que toute différence entre les plans. Demandez ce qui se passe en dépassant ces limites et si des frais, restrictions ou migrations s'appliquent. Si le fournisseur publie des métriques, demandez le contexte : volume de données, configuration, type de requête et conditions de test. Sans ce contexte, un chiffre isolé de latence ne permet pas de comparer les solutions de manière fiable.
Le test le plus utile reproduit des requêtes représentatives : trouver les dépendances d'un service, identifier les actifs liés à une incidence et revoir l'historique d'un changement. Faites-le avec un jeu de données proche de la taille prévue, pas seulement avec une petite démonstration préparée par le vendeur. Pour une entreprise en croissance, il est conseillé d'estimer comment l'inventaire changera et de revoir le coût d'expansion de la capacité. Il n'y a pas de chiffre universel de CI adapté à toutes les PME : il importe que la solution réponde aux requêtes et au rythme de mise à jour dont l'équipe a réellement besoin.
Critère 4 : Sécurité, accès et protection des données
Une CMDB peut rassembler des informations sensibles sur l'infrastructure, les versions, les responsables et les relations entre systèmes. Évaluez qui peut consulter et modifier chaque donnée, comment les changements sont enregistrés et quelles mesures protègent le compte et les données stockées. Demandez le contrôle d'accès basé sur les rôles (RBAC), l'authentification multifacteur, le journal d'audit et la gestion des comptes de service ; vérifiez ensuite lesquels sont inclus dans le plan envisagé.
Ne considérez pas comme acquis le chiffrement au repos, le chiffrement en transit, une certification ou un emplacement spécifique des données si la documentation disponible ne le confirme pas. Demandez des preuves contractuelles et techniques : documentation de sécurité, annexe de traitement des données, sous-traitants, région d'hébergement, procédures d'exportation et de suppression, et délais de notification des incidents. La certification d'un fournisseur peut être pertinente, mais elle ne remplace pas l'évaluation de la configuration, du service contracté ni des obligations de l'entreprise.
Le RGPD n'établit pas comme règle générale que toutes les données doivent être stockées dans l'Union Européenne. L'emplacement, les transferts internationaux, le type de données traitées et les garanties applicables nécessitent une évaluation spécifique. Si la CMDB lie des dispositifs à des employés, déterminez si ces informations constituent des données personnelles dans le contexte d'utilisation et limitez leur collecte au nécessaire. La résidence des données et la conformité ne sont pas synonymes : l'emplacement est une question de diligence raisonnable, pas une conclusion automatique sur la conformité.
Checklist de vérification avant de contracter
Avant de décider, demandez des réponses par écrit et vérifiez-les lors d'une démonstration ou d'une preuve de concept. Une réponse commerciale comme « ça s'intègre avec tout » ne remplace pas une matrice de compatibilité, un guide de configuration ou une obligation incluse dans le contrat. Il est conseillé de fixer à l'avance les scénarios que l'outil doit résoudre et qui sera responsable de la validation des résultats.
- Découverte : Quels types d'actifs détecte-t-il, par quel mécanisme et avec quelle fréquence ? Qu'est-ce qui est exclu et comment identifier les données obsolètes ?
- Relations : Peut-il représenter les dépendances dont l'équipe a besoin ? Comment ces relations sont-elles créées, vérifiées et corrigées ?
- Intégrations : Y a-t-il des connecteurs maintenus pour les versions spécifiques de ticketing et de supervision utilisées ? Quelles données synchronisent-ils et quels coûts ou limites ont-ils ?
- Capacité : Quelles sont les limites par plan pour les actifs, utilisateurs, historique, API et stockage ? Quels tests soutiennent les chiffres de performance ?
- Sécurité et vie privée : Quels contrôles d'accès, d'audit et de chiffrement sont inclus ? Dans quelle région les données sont-elles hébergées et quelle documentation couvre les transferts et les sous-traitants ?
- Sortie et continuité : Comment exporter les données, dans quel format, à quel coût et dans quel délai si le service est annulé ?
Clôturez l'évaluation avec un test borné : choisissez quelques services critiques, chargez des actifs de différentes sources et simulez un incident et un changement. Vérifiez si l'équipe peut localiser les dépendances, détecter des données incomplètes et maintenir la carte sans une tâche manuelle disproportionnée. Enregistrez les résultats, les exclusions et les conditions commerciales par écrit. Ainsi, la décision compare les capacités démontrées et le coût opérationnel, pas seulement des listes de fonctions ou des promesses générales.