Operative Definition: CMDB vs. Asset-Inventar
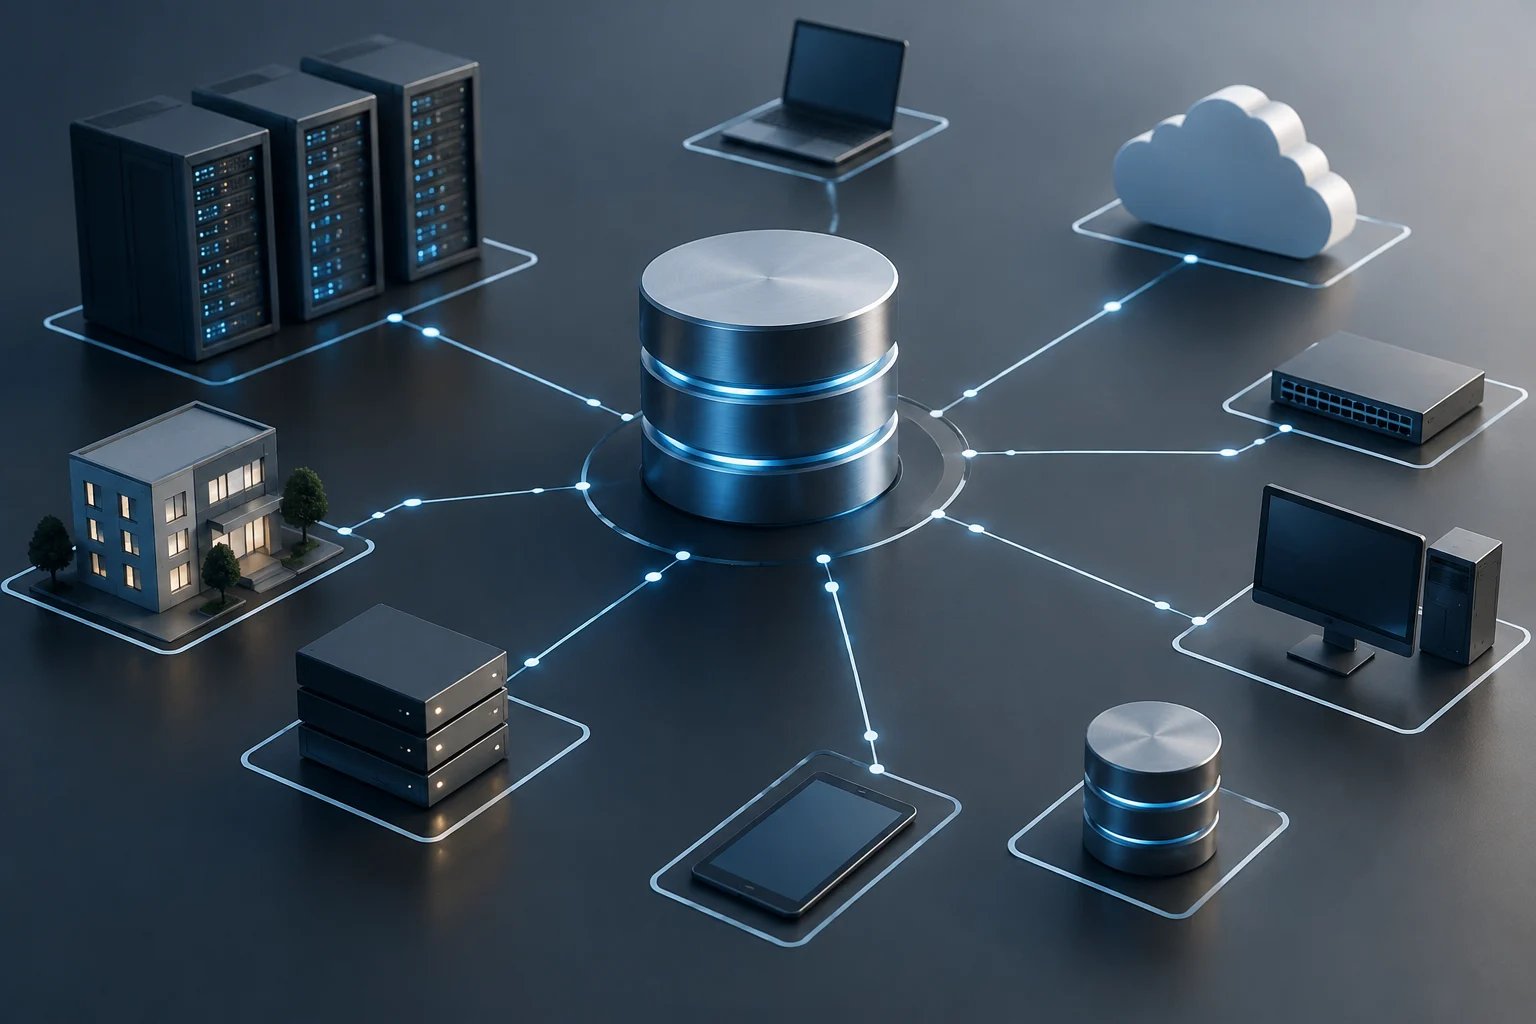
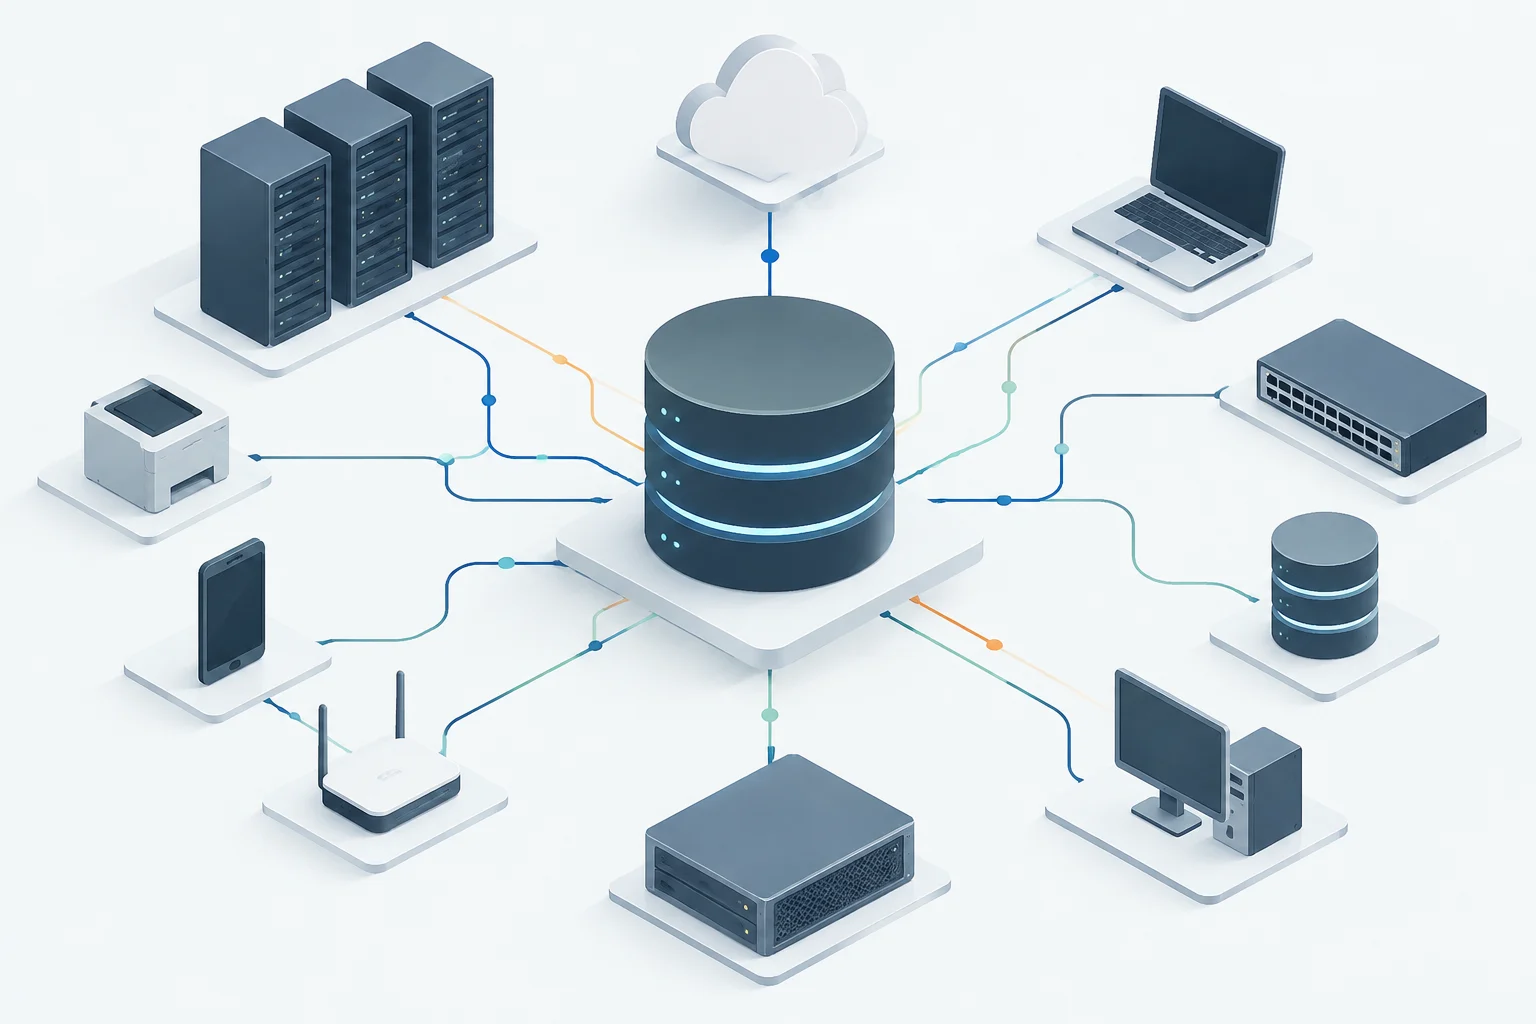
Eine Configuration Management Database (CMDB) ist nicht einfach eine Liste von Geräten. Ein Inventar kann registrieren, welche Hardware existiert; eine CMDB organisiert auch Informationen über Konfigurationselemente und deren Beziehungen. Dies ermöglicht es beispielsweise darzustellen, dass eine Anwendung von einem Server abhängt oder ein Dienst eine bestimmte Datenbank nutzt. Der differenzierende Nutzen liegt darin, Abhängigkeiten sichtbar zu machen, nicht darin, mehr Inventarzeilen zu akkumulieren.
Ein solches Repository kann Daten zu Hardware, Software, Netzwerken und anderen technologischen Ressourcen enthalten und Teams helfen, Assets zu lokalisieren und ihre Verbindungen zu verstehen. In der Praxis beantwortet das Inventar „Was haben wir?“ und die CMDB strebt an, auch „Was hängt von was ab?“ zu beantworten. Allerdings garantiert die Funktion der Beziehungen nicht, dass die Karte vollständig oder aktuell ist: Ihre Zuverlässigkeit hängt von Datenquellen, Discovery-Abdeckung und Wartungsregeln ab.
Für ein KMU besteht die Entscheidung nicht unbedingt darin, eine eigenständige CMDB zu kaufen. Wenn es darum geht, Eigentümer, Standort und Lebenszyklus von Laptops zu kennen, kann Asset-Management ausreichen. Wenn es nötig ist, die Auswirkungen von Änderungen zu analysieren, Zwischenfälle zwischen Systemen zu untersuchen oder Assets mit Diensten und Anfragen zu verknüpfen, kann eine CMDB mehr Mehrwert bieten. Die Anforderung muss dem Werkzeug vorausgehen: Zu definieren, welche operativen Entscheidungen verbessert werden, vermeidet es, für ein Datenmodell zu bezahlen, das niemand pflegen wird.
Kriterium 1: Discovery und Inventarqualität
Der erste Aspekt, den es zu prüfen gilt, ist, wie Daten übernommen und aktualisiert werden. Automatische Discovery kann den Aufwand reduzieren, jedes Element manuell einzugeben, aber der Ausdruck umfasst unterschiedliche Fähigkeiten: Erkennung von Geräten in einem Netzwerk, Lesen installierter Agenten, Synchronisation mit Cloud-Diensten oder Import aus anderen Quellen. Es sollte nicht vorausgesetzt werden, dass ein Werkzeug all diese Fälle abdeckt.
Bitten Sie den Anbieter, genau zu beschreiben, was er erkennt, mit welchem Mechanismus und in welcher Frequenz. Prüfen Sie, ob er Agenten, privilegierte Zugangsdaten, Netzwerkzugriff oder Berechtigungen in Cloud-Konten erfordert, und was passiert, wenn ein Gerät ausgeschaltet ist, außerhalb des VPNs oder nicht kompatibel ist. Auch die Behandlung von Diskrepanzen ist wichtig: Eine nützliche CMDB muss es ermöglichen, veraltete, doppelte oder widersprüchliche Daten zu identifizieren, nicht sie unter dem Anschein von Automatisierung zu verstecken.
Sekundärdokumentation beschreibt die automatische Discovery von Netzwerk-Assets als Fähigkeit einiger Lösungen, bescheinigt aber nicht, dass alle Produkte jedes Gerät, jede Software oder jede Abhängigkeit entdecken können. Fordern Sie daher eine Demonstration mit einer repräsentativen Stichprobe Ihrer Umgebung an und vereinbaren Sie, was „entdeckt“ bedeutet: initiale Erkennung, korrekte Identifizierung, Zuordnung zum Eigentümer und kontinuierliche Aktualisierung sind unterschiedliche Ergebnisse. Messen Sie Abdeckung und Wartungsaufwand, nicht nur die Existenz eines Scan-Buttons.
Kriterium 2: Integration mit Tickets und Monitoring
Eine CMDB bietet mehr Mehrwert, wenn ihre Daten mit den Workflows verbunden werden können, die das Team bereits nutzt. Die Integration mit einer Service-Management-Plattform kann einen Zwischenfall oder eine Änderung mit den betroffenen Elementen verknüpfen; die Verbindung mit Monitoring kann Alarme mit bekannten Komponenten assoziieren. Aber die angekündigte Kompatibilität beweist nicht allein, dass ein offizieller Connector existiert, die nötigen Felder abdeckt oder in der angebotenen Edition und dem Plan funktioniert.
Fordern Sie eine Liste der unterstützten Integrationen und technische Dokumentation für jede an. Unterscheiden Sie zwischen vom Hersteller gewartetem Connector, Drittanbieter-Anwendung, öffentlicher API und Custom-Development. Fragen Sie, welche Daten in jede Richtung fließen, wie Fehler und Duplikate verwaltet werden, welche Aufrufgrenzen bestehen und ob der Connector zusätzliche Kosten verursacht. Für Jira, ServiceNow, Zabbix oder Prometheus, verifizieren Sie die exakte Kombination von Versionen und Produkten: Nehmen Sie nicht an, dass eine Integration existiert, nur weil eine Seite „ITSM“ oder „Monitoring“ generisch erwähnt.
Ein nützlicher Test besteht darin, einen vollständigen Fall zu verfolgen: ein Asset erstellen oder aktualisieren, einen Vorfall öffnen, ihn mit dem richtigen Element verknüpfen und prüfen, welche Beziehungen dem Techniker angezeigt werden. Schließen Sie auch den umgekehrten Prozess ein: Wenn eine Konfigurationsänderung im Ticket-System erfasst wird, wird sie in der CMDB widergespiegelt, und mit welchen Kontrollen? Die Antwort hilft, echte Synchronisation von einem einmaligen Import zu trennen. Wenn der Anbieter eine Custom-Integration vorschlägt, fordern Sie Schätzungen für Implementierung, Support und Wartung an, um die Gesamtkosten zu berechnen.
Kriterium 3: Kapazität, Wachstum und Leistung
Die Größe einer CMDB misst sich nicht nur an der Anzahl der Geräte. Auch gespeicherte Attribute, Anzahl und Art der Beziehungen, Synchronisationsfrequenz, Änderungsprotokoll und die Abfragen, die das Team ausführen muss, beeinflussen sie. Daher ist es nicht klug vorauszusetzen, dass eine Asset-Grenze oder eine generische Skalierbarkeitszahl die tatsächliche Leistung einer konkreten Installation vorhersagt.
Fordern Sie vor dem Vertragsabschluss dokumentierte Grenzen für verwaltete Elemente, Benutzer, Speicher, Integrationen und API-Aufrufe an, sowie Unterschiede zwischen den Plänen. Fragen Sie, was passiert, wenn diese Grenzen überschritten werden, und ob Gebühren, Einschränkungen oder Migrationen angewendet werden. Wenn der Anbieter Metriken veröffentlicht, fordern Sie den Kontext an: Datenvolumen, Konfiguration, Abfragetyp und Testbedingungen. Ohne diesen Kontext ermöglicht eine isolierte Latenzzahl keinen zuverlässigen Vergleich von Lösungen.
Der nützlichste Test reproduziert repräsentative Abfragen: Abhängigkeiten eines Dienstes finden, Assets identifizieren, die mit einem Vorfall verknüpft sind, und das Änderungsprotokoll einer Änderung überprüfen. Machen Sie dies mit einem Datensatz, der der erwarteten Größe nahekommt, nicht nur mit einer kleinen vom Verkäufer vorbereiteten Demonstration. Für ein wachsendes Unternehmen ist es ratsam, zu schätzen, wie sich das Inventar ändern wird, und die Kosten für die Kapazitätserweiterung zu überprüfen. Es gibt keine universelle CI-Zahl, die für alle KMU geeignet ist: Es ist wichtig, dass die Lösung auf die Abfragen und das Aktualisierungstempo antwortet, das das Team tatsächlich benötigt.
Kriterium 4: Sicherheit, Zugriff und Datenschutz
Eine CMDB kann sensible Informationen über Infrastruktur, Versionen, Verantwortliche und Beziehungen zwischen Systemen sammeln. Bewerten Sie, wer jeden Datenpunkt abfragen und ändern kann, wie Änderungen protokolliert werden und welche Maßnahmen das Konto und die gespeicherten Daten schützen. Fragen Sie nach rollenbasiertem Zugriffskontrolle (RBAC), Multi-Faktor-Authentifizierung, Audit-Logging und Service-Kontoverwaltung; überprüfen Sie dann, welche im betrachteten Plan enthalten sind.
Nehmen Sie Verschlüsselung im Ruhezustand, Verschlüsselung in der Übertragung, eine Zertifizierung oder einen konkreten Datenstandort nicht für selbstverständlich an, wenn die verfügbare Dokumentation es nicht bestätigt. Fordern Sie vertragliche und technische Beweise an: Sicherheitsdokumentation, Datenverarbeitungsanhang, Subunternehmer, Hosting-Region, Export- und Löschverfahren und Fristen für Vorfallbenachrichtigungen. Die Zertifizierung eines Anbieters kann relevant sein, ersetzt aber nicht die Bewertung der Konfiguration, des beauftragten Dienstes oder der Pflichten des Unternehmens.
Die DSGVO stellt nicht als allgemeine Regel fest, dass alle Daten in der Europäischen Union gespeichert werden müssen. Standort, internationale Übermittlungen, Art der verarbeiteten Daten und anwendbare Garantien erfordern eine konkrete Bewertung. Wenn die CMDB Geräte mit Mitarbeitern verknüpft, bestimmen Sie, ob diese Informationen im Kontext der Nutzung personenbezogene Daten darstellen, und begrenzen Sie deren Erfassung auf das Notwendige. Datenresidenz und Compliance sind keine Synonyme: Der Standort ist eine Due-Diligence-Frage, keine automatische Schlussfolgerung über Konformität.
Verifikations-Checkliste vor dem Vertragsabschluss
Fordern Sie vor der Entscheidung schriftliche Antworten an und überprüfen Sie sie in einer Demonstration oder Proof of Concept. Eine kommerzielle Antwort wie „es integriert sich mit allem“ ersetzt keine Kompatibilitätsmatrix, einen Konfigurationsleitfaden oder eine im Vertrag enthaltene Verpflichtung. Es ist ratsam, im Voraus die Szenarien festzulegen, die das Werkzeug lösen muss, und wer für die Validierung der Ergebnisse verantwortlich ist.
- Discovery: Welche Art von Assets erkennt es, über welchen Mechanismus und in welcher Frequenz? Was bleibt außen vor und wie werden veraltete Daten identifiziert?
- Beziehungen: Kann es die Abhängigkeiten darstellen, die das Team benötigt? Wie werden diese Beziehungen erstellt, verifiziert und korrigiert?
- Integrationen: Gibt es gewartete Connectors für die genutzten spezifischen Versionen von Ticketing und Monitoring? Welche Daten synchronisieren sie und welche Kosten oder Grenzen haben sie?
- Kapazität: Welche Grenzen gelten pro Plan für Assets, Benutzer, Historie, API und Speicher? Welche Tests stützen die Leistungsdaten?
- Sicherheit und Datenschutz: Welche Zugriffs-, Audit- und Verschlüsselungskontrollen sind enthalten? In welcher Region werden die Daten gehostet und welche Dokumentation deckt Übermittlungen und Subunternehmer ab?
- Abgang und Kontinuität: Wie werden die Daten exportiert, in welchem Format, zu welchen Kosten und innerhalb welcher Frist, wenn der Dienst gekündigt wird?
Schließen Sie die Bewertung mit einem begrenzten Test ab: Wählen Sie einige kritische Dienste, laden Sie Assets aus verschiedenen Quellen und simulieren Sie einen Vorfall und eine Änderung. Prüfen Sie, ob das Team Abhängigkeiten lokalisieren, unvollständige Daten erkennen und die Karte ohne übermäßige manuelle Aufgabe pflegen kann. Dokumentieren Sie die Ergebnisse, Ausschlüsse und kommerziellen Bedingungen schriftlich. So vergleicht die Entscheidung demonstrierte Fähigkeiten und operative Kosten, nicht nur Funktionslisten oder allgemeine Versprechen.