Cos'è un sistema di gestione delle identità (IAM) e in cosa differisce da un semplice gestore di password?
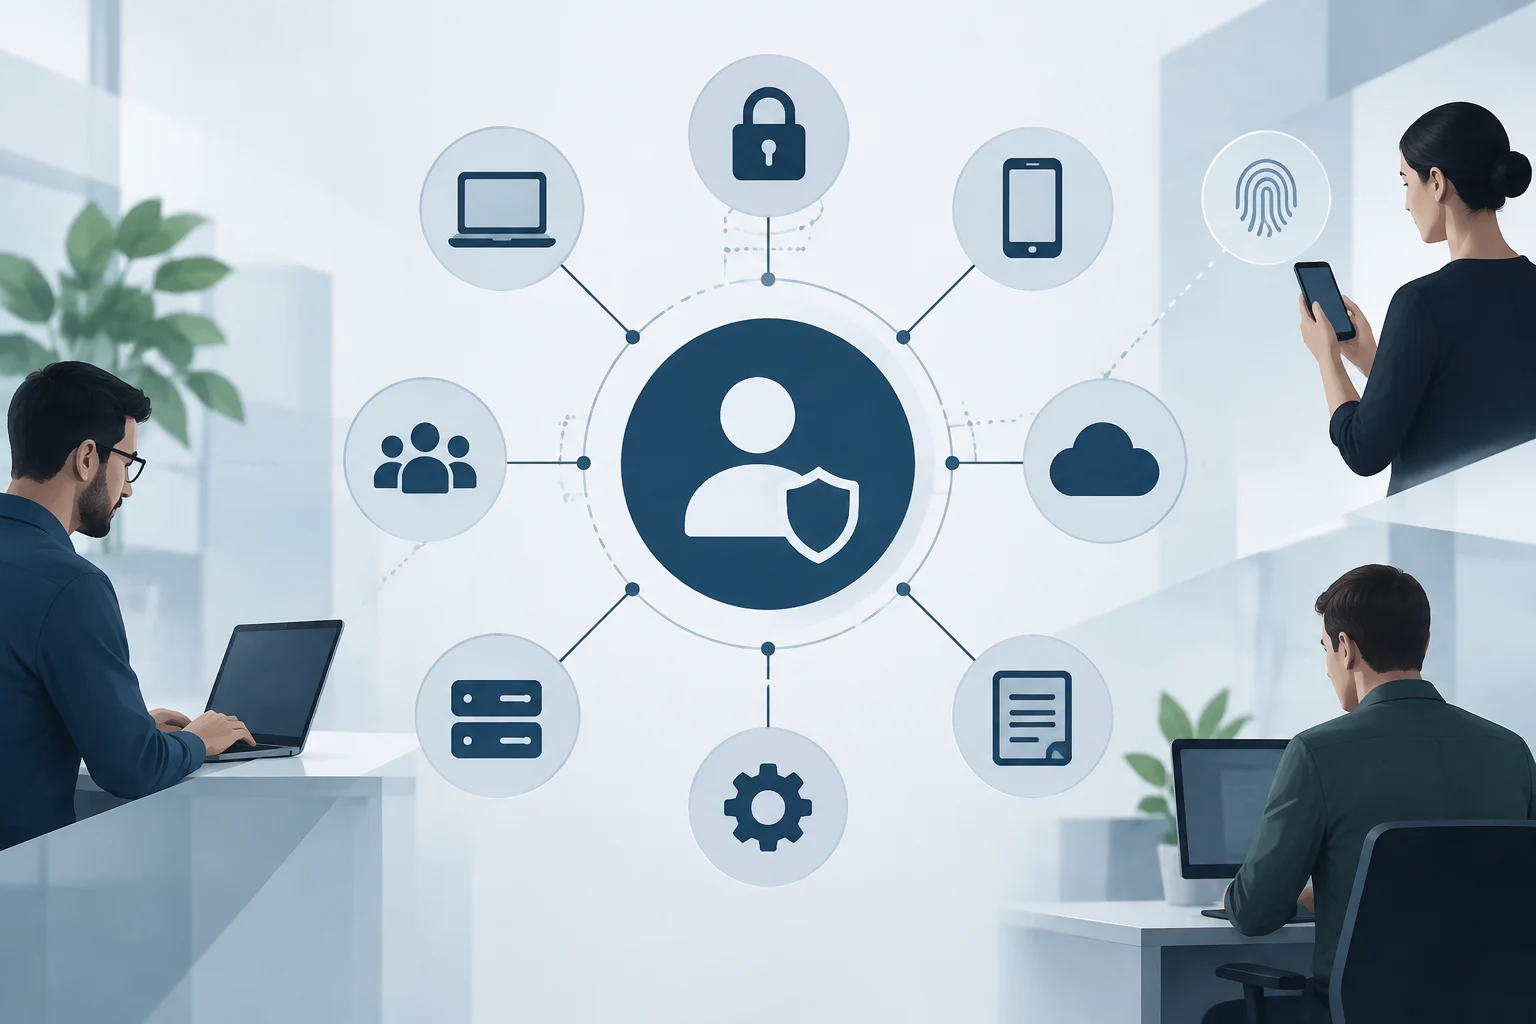
La gestione delle identità e degli accessi (IAM) è la disciplina della cybersecurity che si occupa del provisioning e della protezione delle identità digitali e delle autorizzazioni di accesso degli utenti in un sistema IT. A differenza di un gestore di password, che memorizza solo le credenziali, un sistema IAM garantisce che le persone giuste accedano alle risorse giuste per le ragioni giuste al momento giusto. Questa distinzione è cruciale perché l'IAM copre l'intero ciclo di vita dell'identità, dalla creazione alla revoca, integrando le politiche di sicurezza e di audit.
Con l'ascesa del cloud computing, del lavoro da remoto e dell'IA generativa, l'IAM è diventato un componente centrale della sicurezza della rete. Le reti aziendali attuali ospitano un numero crescente di utenti umani e non umani, come agenti di IA, dispositivi IoT e carichi di lavoro automatizzati. Secondo l'IBM X-Force Threat Intelligence Index, il 30% degli attacchi informatici comporta il furto e l'abuso di account validi, sottolineando la necessità di una gestione delle identità robusta oltre la semplice autenticazione tramite password.
Quali protocolli standard (SAML, OIDC, SCIM) il software deve supportare per garantire l'interoperabilità?
La scelta del protocollo di autenticazione determina la facilità di integrazione e l'adattabilità della soluzione a diversi ambienti. SAML 2.0, uno standard OASIS del 2005, è stato progettato per la federazione delle identità basata su XML negli ambienti aziendali tradizionali. D'altra parte, OpenID Connect (OIDC), lanciato nel 2014 dalla OpenID Foundation, estende OAuth 2.0 con un layer di autenticazione JSON leggero, ottimizzato per API, applicazioni mobili e architetture web moderne. Un Identity Provider (IdP) moderno deve supportare entrambi i protocolli per facilitare l'integrazione con applicazioni legacy e moderne simultaneamente.
Oltre all'autenticazione, è fondamentale considerare SCIM (System for Cross-domain Identity Management), che risponde alla domanda se un account utente esista e sia aggiornato. Mentre SAML e OIDC si occupano dell'autenticazione, SCIM gestisce il provisioning e il deprovisioning automatizzati delle identità tra i sistemi. Per una PMI, richiedere il supporto nativo per questi tre protocolli garantisce che la soluzione IAM possa scalare e integrarsi con l'ecosistema di software cloud utilizzato dall'azienda, evitando silos di identità e riducendo il carico manuale dell'IT.
Come valutare la robustezza dell'autenticazione multifattore (MFA) e le opzioni di recupero dell'account?
L'autenticazione multifattore (MFA) è un layer di sicurezza essenziale che aggiunge metodi di verifica aggiuntivi, come biometria, token fisici o app di autenticazione, oltre alla password. Quando si valuta una soluzione IAM, è critico verificare che l'MFA sia configurabile in base al rischio e offra opzioni di recupero dell'account sicure. Un sistema troppo rigido può frustrare gli utenti, mentre uno troppo lassista lascia lacune di sicurezza. Il recupero dell'accesso è un'area critica spesso ignorata, ma vitale per evitare blocchi operativi in caso di perdita di dispositivi o credenziali.
Le best practice indicano che un sistema IAM efficace deve partire da una base solida che includa l'organizzazione chiara degli account e l'uso dell'MFA per aggiungere protezione. È importante che il fornitore offra meccanismi di recupero che non dipendano esclusivamente da un singolo fattore, come un SMS, che può essere intercettato. La valutazione deve includere test di stress sui flussi di recupero per assicurarsi che gli amministratori IT possano ripristinare l'accesso rapidamente e in sicurezza senza compromettere l'integrità del sistema.
Quali criteri di usabilità e supporto tecnico sono determinanti per i team IT ridotti?
Nelle PMI, i team IT sono solitamente ridotti, quindi l'usabilità della console di amministrazione e la facilità di integrazione sono fattori determinanti. Una soluzione IAM complessa può diventare un onere operativo che supera i benefici di sicurezza. È essenziale che l'interfaccia consenta la gestione intuitiva di ruoli, permessi e politiche di accesso, minimizzando la curva di apprendimento. Inoltre, una documentazione chiara e un supporto tecnico reattivo sono vitali per risolvere gli incidenti senza dipendere da consulenti esterni costosi.
L'automazione di processi come l'iscrizione, la modifica e la disiscrizione delle credenziali è un altro criterio chiave. I sistemi IAM moderni consentono di automatizzare queste attività, riducendo il rischio di errori umani e liberando tempo per attività di maggior valore. Quando si seleziona una soluzione, bisogna valutare se la piattaforma offre template preconfigurati per applicazioni cloud comuni, che accelerano l'implementazione. L'usabilità non è solo una questione di comfort, ma di efficienza operativa e riduzione dei rischi in ambienti con risorse limitate.
Come verificare la sicurezza del fornitore e la sua conformità alle normative sulla protezione dei dati?
La sicurezza del fornitore IAM stesso è importante quanto la sicurezza che offre ai suoi clienti. È fondamentale verificare che il fornitore sia conforme alle normative sulla protezione dei dati rilevanti, come il GDPR in Europa, e che possieda certificazioni di sicurezza riconosciute. Questo include la crittografia dei dati in transito e a riposo, nonché pratiche di sviluppo sicuro. Un fornitore che non dà priorità alla sicurezza della propria infrastruttura può diventare un punto debole nella catena di approvvigionamento della sicurezza della PMI.
Inoltre, si consiglia di richiedere rapporti di audit di sicurezza e verificare la trasparenza del fornitore nella gestione delle vulnerabilità. La conformità normativa non è solo un requisito legale, ma una garanzia che il fornitore segue gli standard del settore nella protezione dei dati sensibili. Quando si valuta la sicurezza del fornitore, bisogna considerare anche la sua capacità di offrire aggiornamenti di sicurezza regolari e il suo impegno per il miglioramento continuo delle pratiche di cybersecurity.