Clé physique vs passkey : quel problème chaque option résout
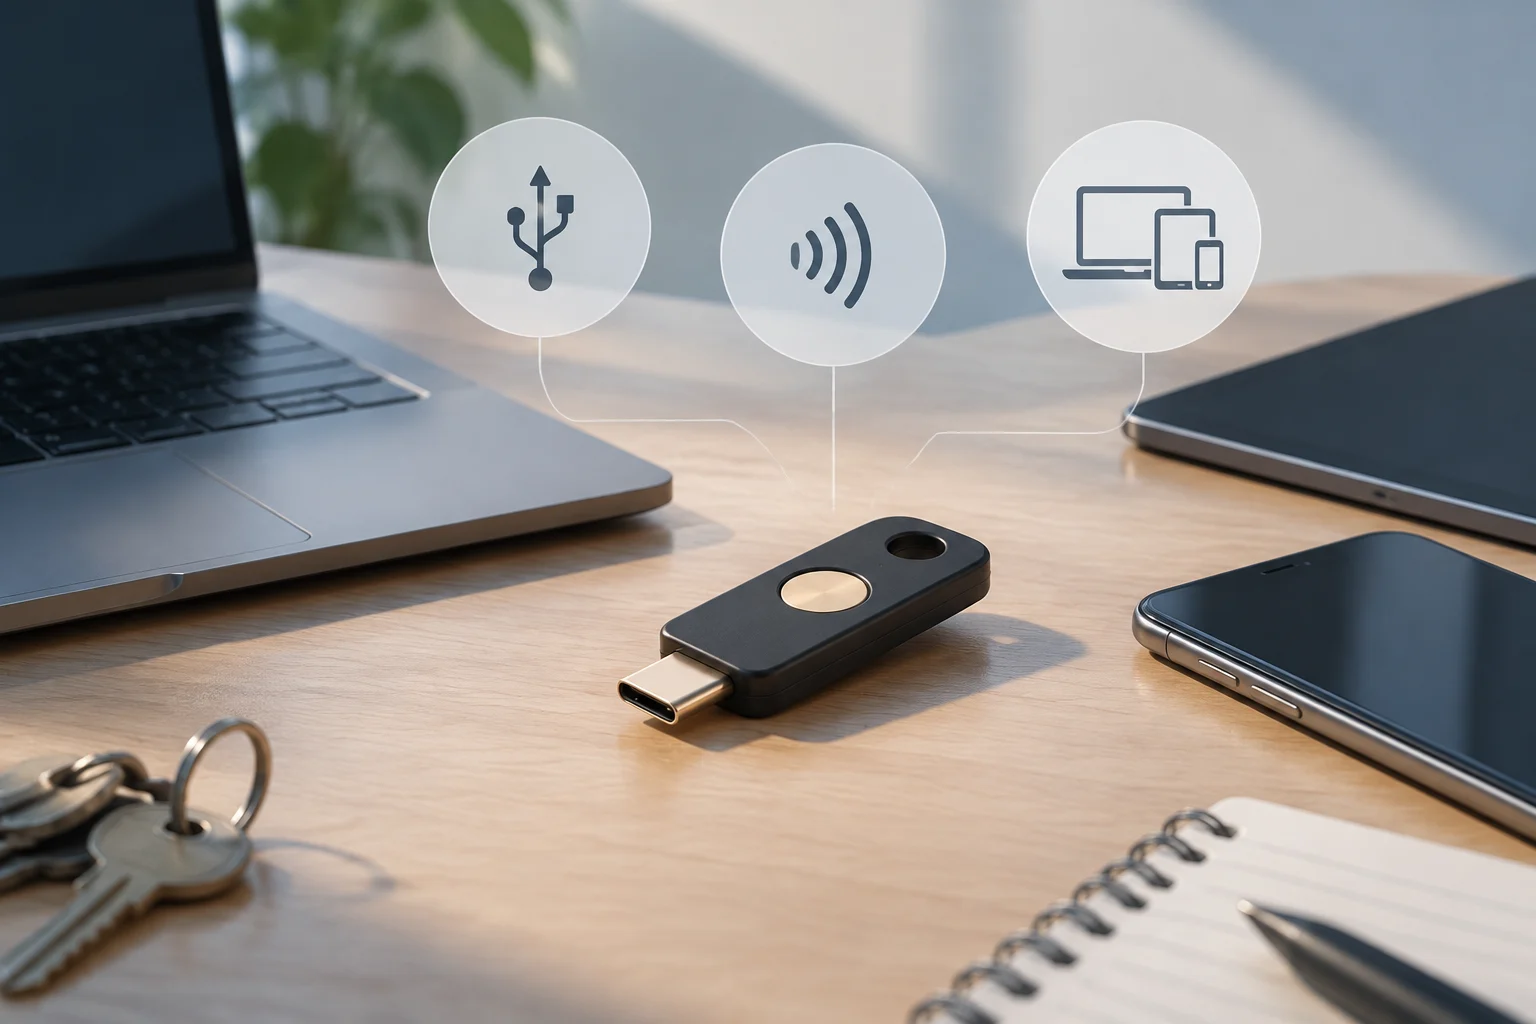
Avant d'acheter, il est fondamental de distinguer une clé de sécurité physique d'une passkey stockée sur l'appareil. Selon la FIDO Alliance, une passkey est une crédention d'authentification basée sur les normes FIDO, qui peut être stockée sur le téléphone, l'ordinateur ou dans une clé de sécurité matérielle. Les deux utilisent la cryptographie à clé publique pour offrir une authentification résistante au phishing, mais l'expérience utilisateur et le risque de perte diffèrent notablement.
Une clé physique nécessite que l'appareil dispose d'un port compatible ou d'un lecteur NFC, tandis qu'une passkey sur mobile dépend de la synchronisation des crédentions et de la disponibilité de l'appareil. La clé physique offre un facteur de possession tangible, ce qui la rend particulièrement utile pour les comptes à haute valeur ou les environnements où l'on souhaite minimiser la dépendance au cloud pour le stockage des crédentions. Cependant, elle ne remplace pas complètement les passkeys sur les appareils mobiles modernes, où la commodité est prioritaire.
Exigences de compatibilité dans les principaux services
La compatibilité n'est pas universelle : chaque service établit ses propres exigences. Microsoft prend en charge les clés FIDO2 pour la connexion aux comptes personnels et professionnels, autorisant à la fois les clés USB et NFC. Le processus implique d'aller dans Paramètres > Comptes > Options de connexion et de sélectionner l'option de clé de sécurité. Il est crucial de vérifier que le navigateur et le système d'exploitation sont à jour, car la compatibilité dépend de l'implémentation de WebAuthn sur le client.
Google permet l'utilisation de clés de sécurité pour la Vérification en deux étapes, mais avec des nuances importantes. Pour créer une passkey directement sur la clé, celle-ci doit prendre en charge le protocole FIDO2. Google avertit que les clés récemment enregistrées peuvent mettre jusqu'à 7 jours à être disponibles pour la connexion, une mesure de sécurité pour prévenir l'utilisation non autorisée. De plus, si la clé est perdue, le processus de récupération peut prendre entre 3 et 5 jours ouvrables si aucune méthode de vérification alternative n'est disponible.
Apple prend en charge les clés de sécurité pour l'authentification à deux facteurs sur macOS et iOS. La documentation officielle indique que des clés USB ou NFC peuvent être utilisées pour se connecter au compte Apple. Il est important de vérifier la version du système d'exploitation, car les fonctionnalités de sécurité peuvent varier entre macOS Sequoia, Tahoe et les versions antérieures. La vérification de la version du SO est une étape critique souvent omise, conduisant à l'achat d'une clé incompatible avec le système actuel de l'utilisateur.
Choisir la connexion : USB-A, USB-C ou NFC
Le choix du connecteur détermine l'utilité quotidienne. USB-A est la norme traditionnelle dans les ordinateurs de bureau et les portables plus anciens, tandis que USB-C est prédominant dans les équipements récents, en particulier dans les MacBooks et ultrabooks. Si un portable moderne est utilisé principalement, une clé USB-C est l'option la plus pratique. Pour les utilisateurs avec des équipements mixtes, une clé à double connecteur (USB-A et USB-C) ou une clé NFC peut offrir une plus grande flexibilité.
Le NFC est l'option idéale pour les appareils mobiles qui n'ont pas de port USB-C ou pour les utilisateurs qui préfèrent ne pas insérer un appareil physique. Taper la clé contre le téléphone active l'authentification. Cependant, tous les téléphones mobiles ne prennent pas en charge le NFC de la même manière, et la compatibilité avec des services spécifiques peut varier. Une clé avec les deux technologies (USB et NFC) offre la plus grande polyvalence, bien qu'elle ait généralement un prix supérieur.
C'est une erreur courante de supposer que la forme du connecteur garantit la compatibilité. La compatibilité réelle dépend du support FIDO2 dans l'appareil et le service, et non seulement du type de port. Un port USB-C ne garantit pas que le système d'exploitation prend en charge FIDO2 sans mises à jour, et un port USB-A n'empêche pas l'utilisation d'une clé FIDO2 si le système le permet. La liste des appareils compatibles du fabricant de la clé et du service d'authentification doit toujours être vérifiée.
Caractéristiques pratiques et limites de la spécification
Lors de la comparaison des modèles, la résistance à l'eau et à la poussière (certification IP) est un facteur pertinent pour le transport quotidien, mais elle ne doit être considérée que si elle est officiellement documentée par le fabricant. Beaucoup de clés de sécurité ne publient pas de certifications IP, ce qui signifie qu'elles ne sont pas conçues pour résister à l'immersion ou à l'exposition à la poussière. La résistance aux éléments ne doit pas être supposée si elle n'apparaît pas explicitement dans la fiche technique.
La résistance physique et la durabilité du connecteur sont des aspects pratiques qui affectent la durée de vie de la clé. Les connecteurs USB-C sont généralement plus robustes que les USB-A, mais une clé de basse qualité peut présenter des pannes de contact. Le choix doit se baser sur la fiabilité du fabricant et les avis de la communauté, et non seulement sur les spécifications marketing. La FIDO Alliance certifie la sécurité cryptographique, mais pas la durabilité mécanique de l'appareil.
Il est important de se souvenir qu'aucune clé de sécurité ne garantit une compatibilité universelle. Les normes FIDO2 sont ouvertes, mais l'implémentation varie entre les services et les appareils. Une clé qui fonctionne parfaitement dans Microsoft 365 peut avoir des limitations dans un service de banque en ligne spécifique. La décision d'achat doit prioriser les services critiques pour l'utilisateur et vérifier la compatibilité dans chacun d'eux avant de finaliser l'achat.
Plan de récupération : la clé pour ne pas être bloqué
Le plus grand risque d'une clé de sécurité est la perte ou la détérioration de l'appareil. Planifier la récupération avant d'acheter est aussi important que le choix de la clé. Google recommande d'avoir au moins une deuxième méthode de vérification, comme des codes de secours, une deuxième clé de sécurité ou un appareil de confiance enregistré. Si la clé est perdue et qu'aucune autre méthode n'est disponible, le processus de récupération peut prendre plusieurs jours et nécessiter la vérification de l'identité via des questions de sécurité ou des codes envoyés par e-mail.
Microsoft et Apple offrent également des options de récupération, mais le processus varie. Chez Microsoft, Windows Hello ou une passkey sur un autre appareil peuvent être utilisés s'ils ont été configurés précédemment. Chez Apple, la récupération dépend des méthodes d'authentification à deux facteurs configurées dans le compte. Enregistrer une deuxième clé de sécurité ou une passkey sur un appareil de confiance est la stratégie la plus robuste pour éviter le blocage total du compte.
Les étapes suivantes sont recommandées : 1) Enregistrer la clé principale dans les comptes critiques. 2) Enregistrer une deuxième clé ou une passkey sur un appareil de confiance. 3) Générer et sauvegarder des codes de secours dans un endroit sûr (pas dans le cloud non chiffré). 4) Tester le processus de récupération dans un environnement contrôlé. 5) Retirer la clé perdue du compte immédiatement si une utilisation non autorisée est suspectée. La préparation avant la perte est la seule façon de garantir la continuité de l'accès.
Liste de contrôle finale et limites du guide
Avant de finaliser l'achat, vérifiez : 1) Que la clé prend en charge FIDO2 (pas seulement FIDO U2F) si vous souhaitez utiliser des passkeys. 2) Que le connecteur est compatible avec vos appareils principaux. 3) Que le service d'authentification prend en charge les clés de sécurité. 4) Que vous avez un plan de récupération configuré. 5) Que la clé est certifiée par la FIDO Alliance si la sécurité est une priorité maximale. Cette liste ne remplace pas la vérification individuelle dans chaque service, car les politiques de sécurité changent avec le temps.
Ce guide est basé sur la documentation officielle de la FIDO Alliance, Apple, Google et Microsoft, mais il ne couvre pas tous les services d'authentification existants. Les services de banque, de messagerie ou de plateformes de développement peuvent avoir des exigences supplémentaires ou des limitations spécifiques. Il est recommandé de consulter la documentation de sécurité de chaque service avant de faire confiance exclusivement à une clé de sécurité. La technologie d'authentification évolue rapidement, et les recommandations d'aujourd'hui peuvent changer dans les années à venir.
En résumé, le choix d'une clé de sécurité doit être une décision éclairée qui équilibre la compatibilité, l'utilité et la sécurité. Il n'existe pas de clé parfaite pour tous les cas, mais une sélection soignée basée sur les exigences spécifiques de l'utilisateur peut améliorer significativement la sécurité des comptes numériques. L'investissement dans une clé de sécurité est une mesure de sécurité proactive qui, combinée à un plan de récupération solide, offre une protection robuste contre le phishing et le vol de crédentions.