Physischer Schlüssel vs. Passkey: Welches Problem löst jede Option
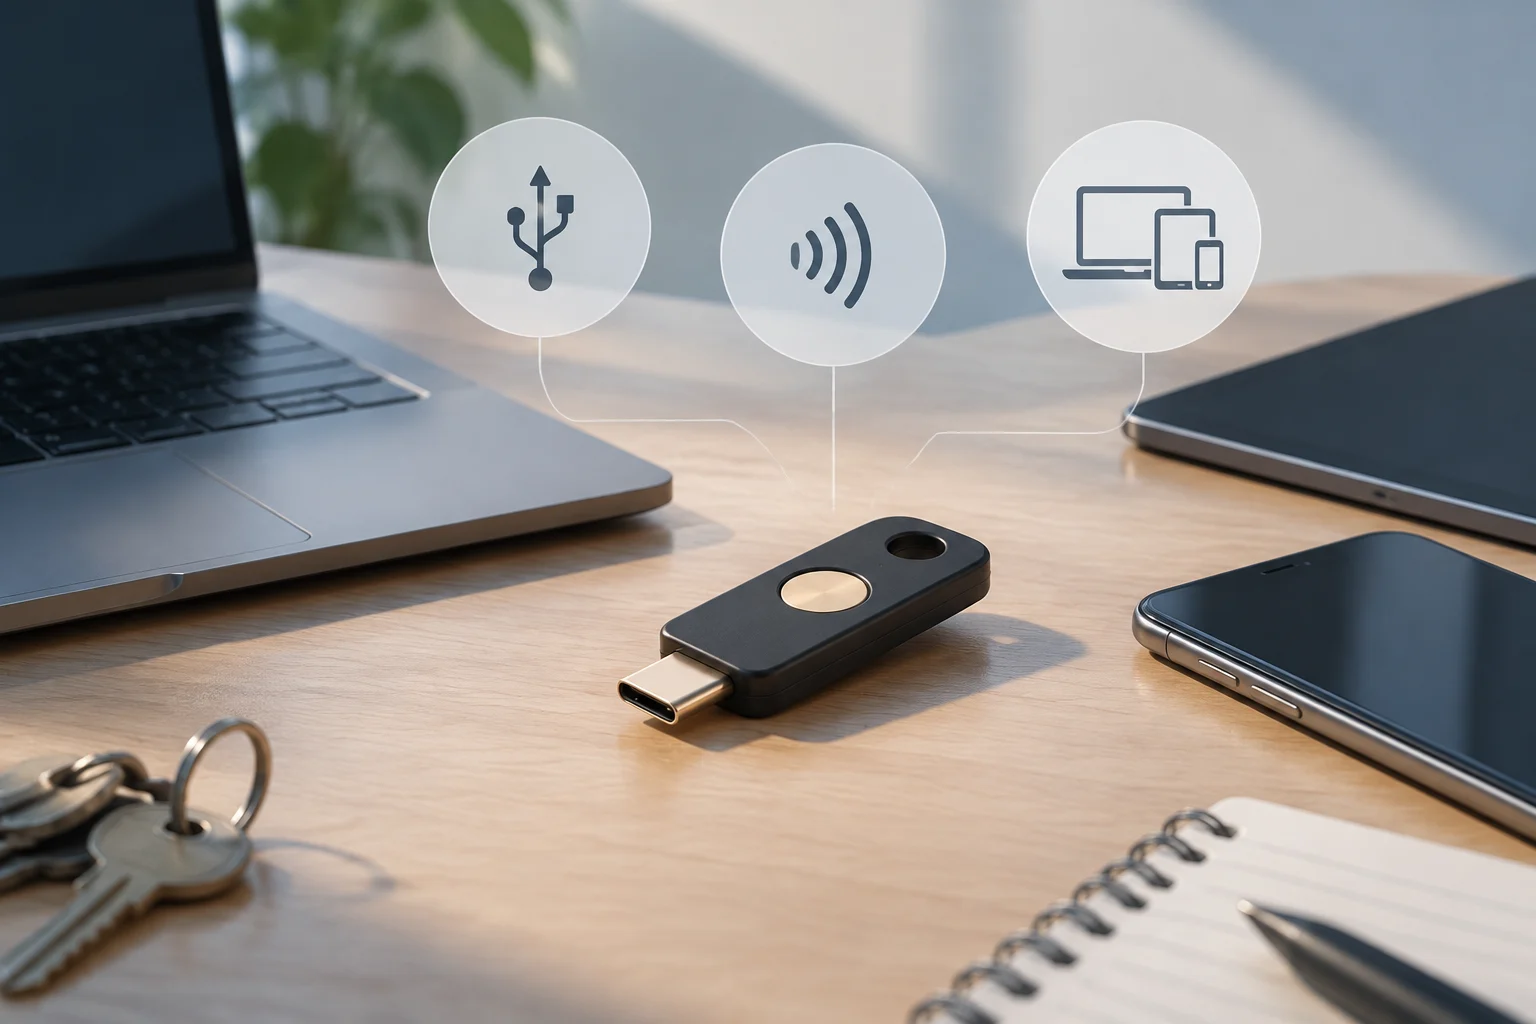
Bevor Sie kaufen, ist es grundlegend, zwischen einem physischen Sicherheitsschlüssel und einem Passkey, der auf dem Gerät gespeichert ist, zu unterscheiden. Laut FIDO Alliance ist ein Passkey eine auf FIDO-Standards basierende Authentifizierungsanmeldung, die auf dem Telefon, dem Computer oder in einem Hardware-Sicherheitsschlüssel gespeichert werden kann. Beide verwenden öffentliche Schlüssel-Kryptographie, um eine Phishing-resistente Authentifizierung anzubieten, aber die Benutzererfahrung und das Verlustrisiko unterscheiden sich erheblich.
Ein physischer Schlüssel erfordert, dass das Gerät einen kompatiblen Port oder einen NFC-Leser hat, während ein Passkey auf dem Mobilgerät von der Synchronisierung der Anmeldedaten und der Verfügbarkeit des Geräts abhängt. Der physische Schlüssel bietet einen greifbaren Besitzfaktor, was ihn besonders nützlich für Konten mit hohem Wert oder Umgebungen macht, in denen die Abhängigkeit von der Cloud für die Speicherung von Anmeldedaten minimiert werden soll. Er ersetzt jedoch nicht vollständig Passkeys auf modernen Mobilgeräten, wo Bequemlichkeit Priorität hat.
Kompatibilitätsanforderungen in wichtigen Diensten
Die Kompatibilität ist nicht universell: Jeder Dienst stellt seine eigenen Anforderungen. Microsoft unterstützt FIDO2-Schlüssel für die Anmeldung bei persönlichen und Arbeitskonten und erlaubt sowohl USB- als auch NFC-Schlüssel. Der Prozess umfasst das Gehen zu Einstellungen > Konten > Anmeldeoptionen und die Auswahl der Sicherheitsschlüssel-Option. Es ist entscheidend, zu überprüfen, ob Browser und Betriebssystem aktualisiert sind, da die Kompatibilität von der WebAuthn-Implementierung im Client abhängt.
Google erlaubt die Verwendung von Sicherheitsschlüsseln für die Zweistufige Verifizierung, aber mit wichtigen Nuancen. Um einen Passkey direkt auf dem Schlüssel zu erstellen, muss dieser das FIDO2-Protokoll unterstützen. Google warnt, dass kürzlich registrierte Schlüssel bis zu 7 Tage benötigen können, um für die Anmeldung verfügbar zu sein, eine Sicherheitsmaßnahme zur Verhinderung unbefugter Nutzung. Außerdem kann der Wiederherstellungsprozess zwischen 3 und 5 Werktagen dauern, wenn der Schlüssel verloren geht und keine alternative Verifizierungsmethode verfügbar ist.
Apple unterstützt Sicherheitsschlüssel für die Zweifaktor-Authentifizierung auf macOS und iOS. Die offizielle Dokumentation gibt an, dass USB- oder NFC-Schlüssel zur Anmeldung beim Apple-Konto verwendet werden können. Es ist wichtig, die Betriebssystemversion zu überprüfen, da Sicherheitsfunktionen zwischen macOS Sequoia, Tahoe und früheren Versionen variieren können. Die Überprüfung der OS-Version ist ein kritischer Schritt, der oft übersehen wird und zum Kauf eines mit dem aktuellen System des Benutzers inkompatiblen Schlüssels führt.
Die Verbindung wählen: USB-A, USB-C oder NFC
Die Wahl des Steckers bestimmt die tägliche Nutzbarkeit. USB-A ist der traditionelle Standard in Desktop-Computern und älteren Laptops, während USB-C in neueren Geräten, insbesondere in MacBooks und Ultrabooks, vorherrscht. Wenn ein moderner Laptop hauptsächlich verwendet wird, ist ein USB-C-Schlüssel die praktischste Option. Für Benutzer mit gemischter Ausrüstung kann ein Schlüssel mit doppeltem Stecker (USB-A und USB-C) oder ein NFC-Schlüssel mehr Flexibilität bieten.
NFC ist die ideale Option für Mobilgeräte, die keinen USB-C-Port haben, oder für Benutzer, die kein physisches Gerät einstecken möchten. Das Antippen des Schlüssels am Telefon aktiviert die Authentifizierung. Allerdings unterstützen nicht alle Mobiltelefone NFC auf die gleiche Weise, und die Kompatibilität mit bestimmten Diensten kann variieren. Ein Schlüssel mit beiden Technologien (USB und NFC) bietet maximale Vielseitigkeit, hat aber in der Regel einen höheren Preis.
Es ist ein häufiger Fehler, anzunehmen, dass die Form des Steckers die Kompatibilität garantiert. Die tatsächliche Kompatibilität hängt vom FIDO2-Unterstützung im Gerät und Dienst ab, nicht nur vom Porttyp. Ein USB-C-Port garantiert nicht, dass das Betriebssystem FIDO2 ohne Updates unterstützt, und ein USB-A-Port verhindert nicht die Verwendung eines FIDO2-Schlüssels, wenn das System es zulässt. Die Liste der kompatiblen Geräte des Schlüsselherstellers und des Authentifizierungsdienstes muss immer überprüft werden.
Praktische Merkmale und Grenzen der Spezifikation
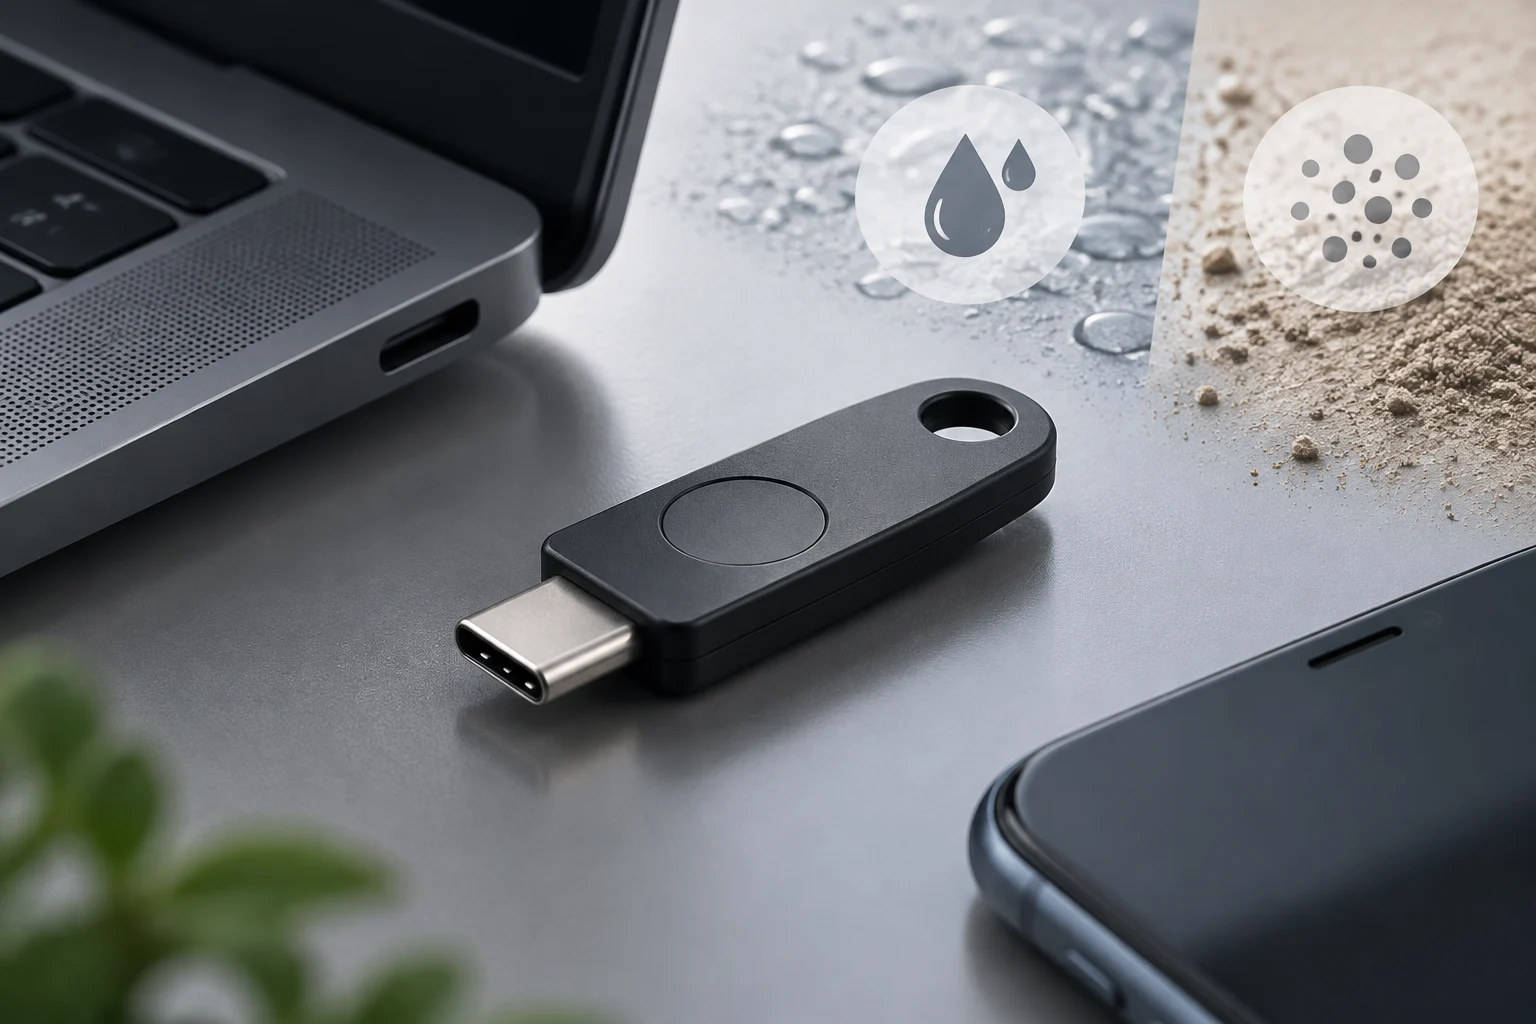
Beim Vergleich von Modellen ist die Wasser- und Staubdichtigkeit (IP-Zertifizierung) ein relevanter Faktor für den täglichen Transport, aber sie sollte nur berücksichtigt werden, wenn sie offiziell vom Hersteller dokumentiert ist. Viele Sicherheitsschlüssel veröffentlichen keine IP-Zertifizierungen, was bedeutet, dass sie nicht für Immersion oder Staubexposition ausgelegt sind. Widerstandsfähigkeit gegen Elemente sollte nicht angenommen werden, wenn sie nicht ausdrücklich im Datenblatt erscheint.
Die physische Widerstandsfähigkeit und die Haltbarkeit des Steckers sind praktische Aspekte, die die Lebensdauer des Schlüssels beeinflussen. USB-C-Stecker sind im Allgemeinen robuster als USB-A, aber ein Schlüssel von niedriger Qualität kann Kontaktfehler aufweisen. Die Wahl sollte auf der Zuverlässigkeit des Herstellers und den Community-Bewertungen basieren, nicht nur auf Marketing-Spezifikationen. Die FIDO Alliance zertifiziert die kryptografische Sicherheit, aber nicht die mechanische Haltbarkeit des Geräts.
Es ist wichtig zu bedenken, dass kein Sicherheitsschlüssel universelle Kompatibilität garantiert. Die FIDO2-Standards sind offen, aber die Implementierung variiert zwischen Diensten und Geräten. Ein Schlüssel, der in Microsoft 365 perfekt funktioniert, kann in einem bestimmten Online-Banking-Dienst Einschränkungen haben. Die Kaufentscheidung sollte die kritischen Dienste des Benutzers priorisieren und die Kompatibilität in jedem davon vor Abschluss des Kaufs überprüfen.
Wiederherstellungsplan: Der Schlüssel, um nicht blockiert zu werden
Das größte Risiko eines Sicherheitsschlüssels ist der Verlust oder die Beschädigung des Geräts. Die Planung der Wiederherstellung vor dem Kauf ist genauso wichtig wie die Wahl des Schlüssels. Google empfiehlt, mindestens eine zweite Verifizierungsmethode zu haben, wie Reservecodes, einen zweiten Sicherheitsschlüssel oder ein registriertes vertrauenswürdiges Gerät. Wenn der Schlüssel verloren geht und keine andere Methode verfügbar ist, kann der Wiederherstellungsprozess mehrere Tage dauern und die Identitätsverifizierung über Sicherheitsfragen oder per E-Mail gesendete Codes erfordern.
Microsoft und Apple bieten auch Wiederherstellungsoptionen an, aber der Prozess variiert. Bei Microsoft kann Windows Hello oder ein Passkey auf einem anderen Gerät verwendet werden, wenn zuvor konfiguriert. Bei Apple hängt die Wiederherstellung von den konfigurierten Zweifaktor-Authentifizierungsmethoden im Konto ab. Die Registrierung eines zweiten Sicherheitsschlüssels oder eines Passkeys auf einem vertrauenswürdigen Gerät ist die robusteste Strategie, um eine vollständige Kontosperre zu vermeiden.
Die folgenden Schritte werden empfohlen: 1) Den Hauptschlüssel in kritischen Konten registrieren. 2) Einen zweiten Schlüssel oder einen Passkey auf einem vertrauenswürdigen Gerät registrieren. 3) Reservecodes generieren und an einem sicheren Ort speichern (nicht in der unverschlüsselten Cloud). 4) Den Wiederherstellungsprozess in einer kontrollierten Umgebung testen. 5) Den verlorenen Schlüssel sofort vom Konto entfernen, wenn unbefugte Nutzung vermutet wird. Die Vorbereitung vor dem Verlust ist der einzige Weg, die Zugangsfortsetzung zu garantieren.
Endgültige Checkliste und Grenzen des Leitfadens
Bevor Sie den Kauf abschließen, überprüfen Sie: 1) Dass der Schlüssel FIDO2 unterstützt (nicht nur FIDO U2F), wenn Sie Passkeys verwenden möchten. 2) Dass der Stecker mit Ihren Hauptgeräten kompatibel ist. 3) Dass der Authentifizierungsdienst Sicherheitsschlüssel unterstützt. 4) Dass Sie einen konfigurierten Wiederherstellungsplan haben. 5) Dass der Schlüssel von der FIDO Alliance zertifiziert ist, wenn Sicherheit eine oberste Priorität ist. Diese Liste ersetzt nicht die individuelle Überprüfung in jedem Dienst, da sich Sicherheitsrichtlinien im Laufe der Zeit ändern.
Dieser Leitfaden basiert auf der offiziellen Dokumentation der FIDO Alliance, Apple, Google und Microsoft, aber er deckt nicht alle bestehenden Authentifizierungsdienste ab. Banking-, E-Mail- oder Entwicklungsdienste können zusätzliche Anforderungen oder spezifische Einschränkungen haben. Es wird empfohlen, die Sicherheitsdokumentation jedes Dienstes zu konsultieren, bevor man sich ausschließlich auf einen Sicherheitsschlüssel verlässt. Die Authentifizierungstechnologie entwickelt sich schnell weiter, und die heutigen Empfehlungen können sich in den kommenden Jahren ändern.
Zusammenfassend sollte die Wahl eines Sicherheitsschlüssels eine informierte Entscheidung sein, die Kompatibilität, Nutzbarkeit und Sicherheit ausbalanciert. Es gibt keinen perfekten Schlüssel für alle Fälle, aber eine sorgfältige Auswahl basierend auf den spezifischen Anforderungen des Benutzers kann die Sicherheit digitaler Konten erheblich verbessern. Die Investition in einen Sicherheitsschlüssel ist eine proaktive Sicherheitsmaßnahme, die, kombiniert mit einem soliden Wiederherstellungsplan, einen robusten Schutz gegen Phishing und Anmeldedaten-Diebstahl bietet.