Chave física vs. passkey: qual problema cada opção resolve
Antes de comprar, é fundamental distinguir entre uma chave de segurança física e uma passkey armazenada no dispositivo. De acordo com a FIDO Alliance, uma passkey é uma credencial de autenticação baseada em padrões FIDO que pode ser armazenada no telefone, no computador ou em uma chave de segurança de hardware. Ambas utilizam criptografia de chave pública para oferecer autenticação resistente a phishing, mas a experiência de uso e o risco de perda diferem notavelmente.
Uma chave física requer que o dispositivo tenha uma porta compatível ou um leitor NFC, enquanto uma passkey no celular depende da sincronização de credenciais e da disponibilidade do dispositivo. A chave física oferece um fator de posse tangível, o que a torna especialmente útil para contas de alto valor ou ambientes onde se deseja minimizar a dependência da nuvem para o armazenamento de credenciais. No entanto, não substitui completamente as passkeys em dispositivos móveis modernos, onde a conveniência é prioritária.
Requisitos de compatibilidade em serviços principais
A compatibilidade não é universal: cada serviço estabelece seus próprios requisitos. A Microsoft suporta chaves FIDO2 para iniciar sessão em contas pessoais e de trabalho, permitindo tanto chaves USB quanto NFC. O processo implica ir em Configurações > Contas > Opções de início de sessão e selecionar a opção de chave de segurança. É crucial verificar se o navegador e o sistema operacional estão atualizados, pois a compatibilidade depende da implementação de WebAuthn no cliente.
O Google permite o uso de chaves de segurança para a Verificação em duas etapas, mas com nuances importantes. Para criar uma passkey diretamente na chave, esta deve suportar o protocolo FIDO2. O Google avisa que as chaves registradas recentemente podem levar até 7 dias para estar disponíveis para o início de sessão, uma medida de segurança para prevenir o uso não autorizado. Além disso, se a chave for perdida, o processo de recuperação pode levar entre 3 e 5 dias úteis se não houver outro método de verificação alternativo.
A Apple suporta chaves de segurança para a autenticação de dois fatores em macOS e iOS. A documentação oficial indica que chaves USB ou NFC podem ser usadas para iniciar sessão na conta Apple. É importante verificar a versão do sistema operacional, pois as funções de segurança podem variar entre macOS Sequoia, Tahoe e versões anteriores. A verificação da versão do SO é uma etapa crítica que muitas vezes é omitida, levando à compra de uma chave incompatível com o sistema atual do usuário.
Escolher a conexão: USB-A, USB-C ou NFC
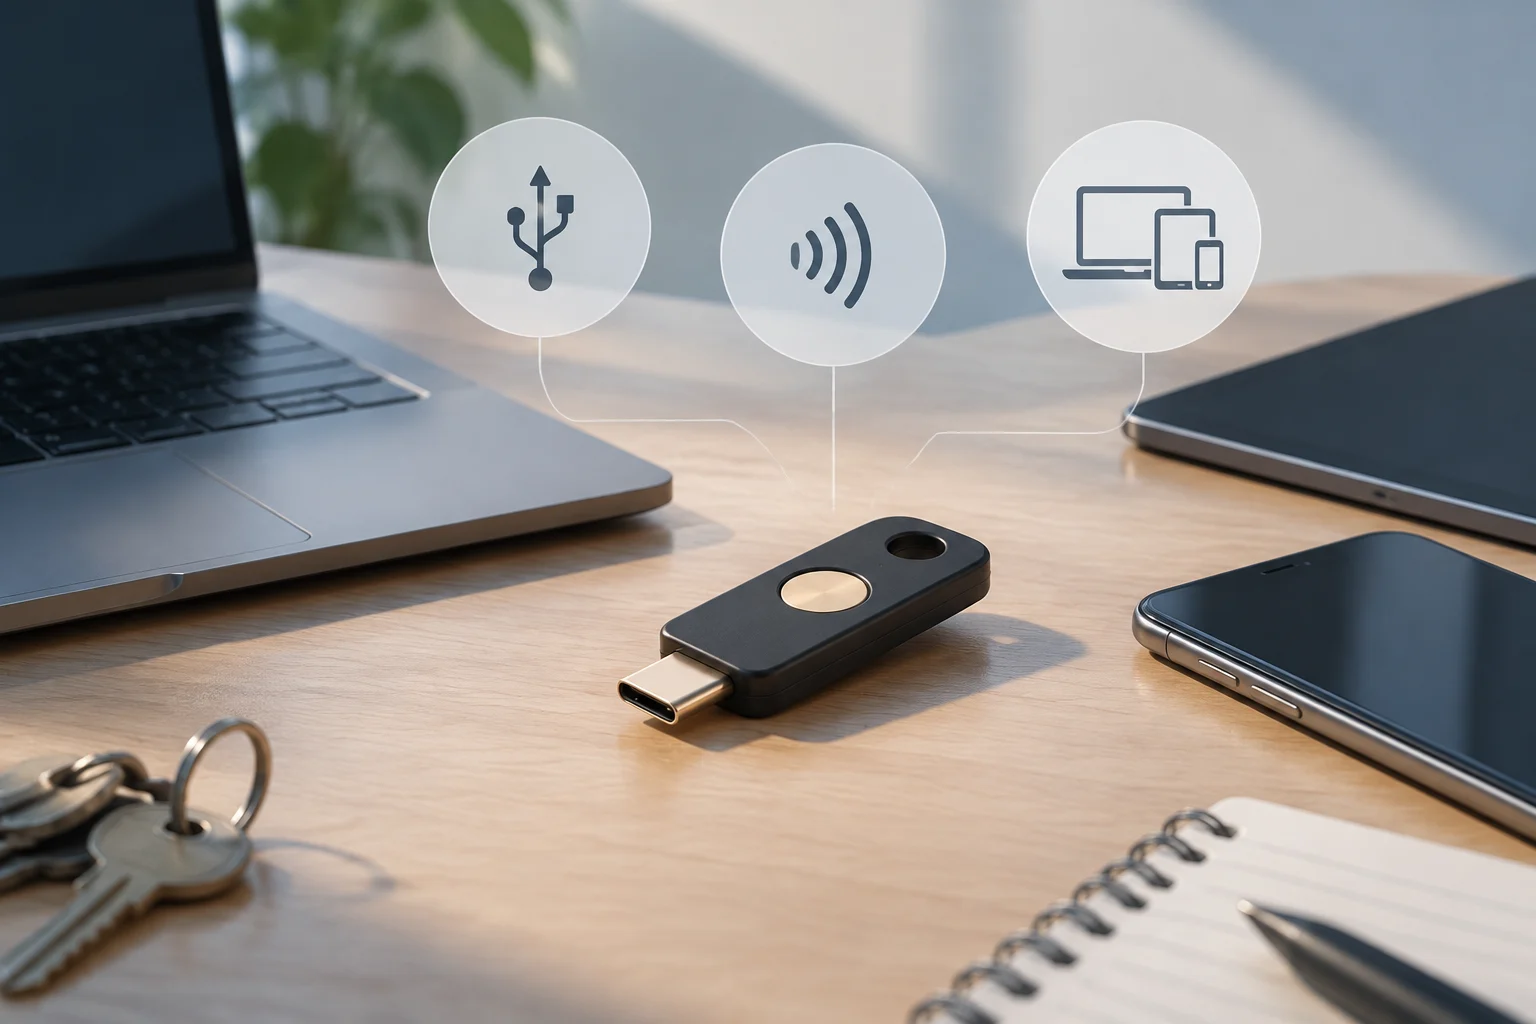
A escolha do conector determina a usabilidade diária. USB-A é o padrão tradicional em computadores de mesa e portáteis mais antigos, enquanto USB-C é predominante em equipamentos recentes, especialmente em MacBooks e ultrabooks. Se um portátil moderno for usado principalmente, uma chave USB-C é a opção mais prática. Para usuários com equipamentos mistos, uma chave com conector duplo (USB-A e USB-C) ou uma chave NFC pode oferecer maior flexibilidade.
O NFC é a opção ideal para dispositivos móveis que não têm porta USB-C ou para usuários que preferem não inserir um dispositivo físico. Tocar a chave contra o telefone ativa a autenticação. No entanto, nem todos os celulares suportam NFC da mesma maneira, e a compatibilidade com serviços específicos pode variar. Uma chave com ambas as tecnologias (USB e NFC) oferece a máxima versatilidade, embora geralmente tenha um preço superior.
É um erro comum assumir que a forma do conector garante a compatibilidade. A compatibilidade real depende do suporte FIDO2 no dispositivo e no serviço, não apenas do tipo de porta. Uma porta USB-C não garante que o sistema operacional suporte FIDO2 sem atualizações, e uma porta USB-A não impede o uso de uma chave FIDO2 se o sistema permitir. A lista de dispositivos compatíveis do fabricante da chave e do serviço de autenticação deve sempre ser verificada.
Características práticas e limites da especificação
Ao comparar modelos, a resistência à água e ao pó (certificação IP) é um fator relevante para o transporte diário, mas deve ser considerado apenas se estiver documentado oficialmente pelo fabricante. Muitas chaves de segurança não publicam certificações IP, o que significa que não são projetadas para resistir à imersão ou à exposição ao pó. Não se deve assumir resistência a elementos se não aparecer explicitamente na ficha técnica.
A resistência física e a durabilidade do conector são aspectos práticos que afetam a vida útil da chave. Os conectores USB-C são geralmente mais robustos que os USB-A, mas uma chave de baixa qualidade pode apresentar falhas no contato. A escolha deve basear-se na confiabilidade do fabricante e nas revisões da comunidade, não apenas nas especificações de marketing. A FIDO Alliance certifica a segurança criptográfica, mas não a durabilidade mecânica do dispositivo.
É importante lembrar que nenhuma chave de segurança garante compatibilidade universal. Os padrões FIDO2 são abertos, mas a implementação varia entre serviços e dispositivos. Uma chave que funciona perfeitamente no Microsoft 365 pode ter limitações em um serviço de banco online específico. A decisão de compra deve priorizar os serviços críticos para o usuário e verificar a compatibilidade em cada um antes de finalizar a compra.
Plano de recuperação: a chave para não ficar bloqueado
O maior risco de uma chave de segurança é a perda ou o dano do dispositivo. Planejar a recuperação antes de comprar é tão importante quanto a escolha da chave. O Google recomenda ter pelo menos um segundo método de verificação, como códigos de reserva, uma segunda chave de segurança ou um dispositivo de confiança registrado. Se a chave for perdida e não houver outro método, o processo de recuperação pode levar vários dias e requerer a verificação da identidade através de perguntas de segurança ou códigos enviados por e-mail.
A Microsoft e a Apple também oferecem opções de recuperação, mas o processo varia. Na Microsoft, é possível usar o Windows Hello ou uma passkey em outro dispositivo se configurado previamente. Na Apple, a recuperação depende dos métodos de autenticação de dois fatores configurados na conta. Registrar uma segunda chave de segurança ou uma passkey em um dispositivo de confiança é a estratégia mais robusta para evitar o bloqueio total da conta.
Recomenda-se seguir estes passos: 1) Registrar a chave principal nas contas críticas. 2) Registrar uma segunda chave ou uma passkey em um dispositivo de confiança. 3) Gerar e salvar códigos de reserva em um lugar seguro (não na nuvem sem criptografia). 4) Testar o processo de recuperação em um ambiente controlado. 5) Remover a chave perdida da conta imediatamente se houver suspeita de uso não autorizado. A preparação prévia à perda é a única forma de garantir a continuidade do acesso.
Lista de verificação final e limites do guia
Antes de finalizar a compra, verifique: 1) Que a chave suporte FIDO2 (não apenas FIDO U2F) se você deseja usar passkeys. 2) Que o conector seja compatível com seus dispositivos principais. 3) Que o serviço de autenticação suporte chaves de segurança. 4) Que você tenha um plano de recuperação configurado. 5) Que a chave esteja certificada pela FIDO Alliance se a segurança for uma prioridade máxima. Esta lista não substitui a verificação individual em cada serviço, pois as políticas de segurança mudam com o tempo.
Este guia baseia-se na documentação oficial da FIDO Alliance, Apple, Google e Microsoft, mas não cobre todos os serviços de autenticação existentes. Serviços de banco, e-mail ou plataformas de desenvolvimento podem ter requisitos adicionais ou limitações específicas. Recomenda-se consultar a documentação de segurança de cada serviço antes de confiar exclusivamente em uma chave de segurança. A tecnologia de autenticação evolui rapidamente, e as recomendações de hoje podem mudar nos próximos anos.
Em resumo, a escolha de uma chave de segurança deve ser uma decisão informada que equilibre a compatibilidade, a usabilidade e a segurança. Não existe uma chave perfeita para todos os casos, mas uma seleção cuidadosa baseada nos requisitos específicos do usuário pode melhorar significativamente a segurança das contas digitais. O investimento em uma chave de segurança é uma medida de segurança proativa que, combinada com um plano de recuperação sólido, oferece uma proteção robusta contra o phishing e o roubo de credenciais.