Una pietra miliare normativa per l'hardware di consumo
Il Comitato europeo per la protezione dei dati (EDPB) ha compiuto un passo significativo pubblicando il 13 ottobre 2026 una dichiarazione specifica sugli occhiali intelligenti. Questo documento non è una direttiva vincolante, ma una guida preliminare che cerca di chiarire come si applica il GDPR a dispositivi che combinano telecamere, microfoni e connettività internet in un formato quotidiano come gli occhiali da sole.
La rilevanza di questo annuncio risiede nel fatto che è la prima volta che l'organismo di supervisione europeo affronta in dettaglio i rischi di privacy associati a questo tipo di wearables. La presidente dell'EDPB, Anu Talus, ha avvertito che questi dispositivi possono registrare persone senza la loro conoscenza, un rischio che si amplifica in ambienti sensibili come ospedali, scuole o luoghi di lavoro.
Definizione tecnica e ambito del documento
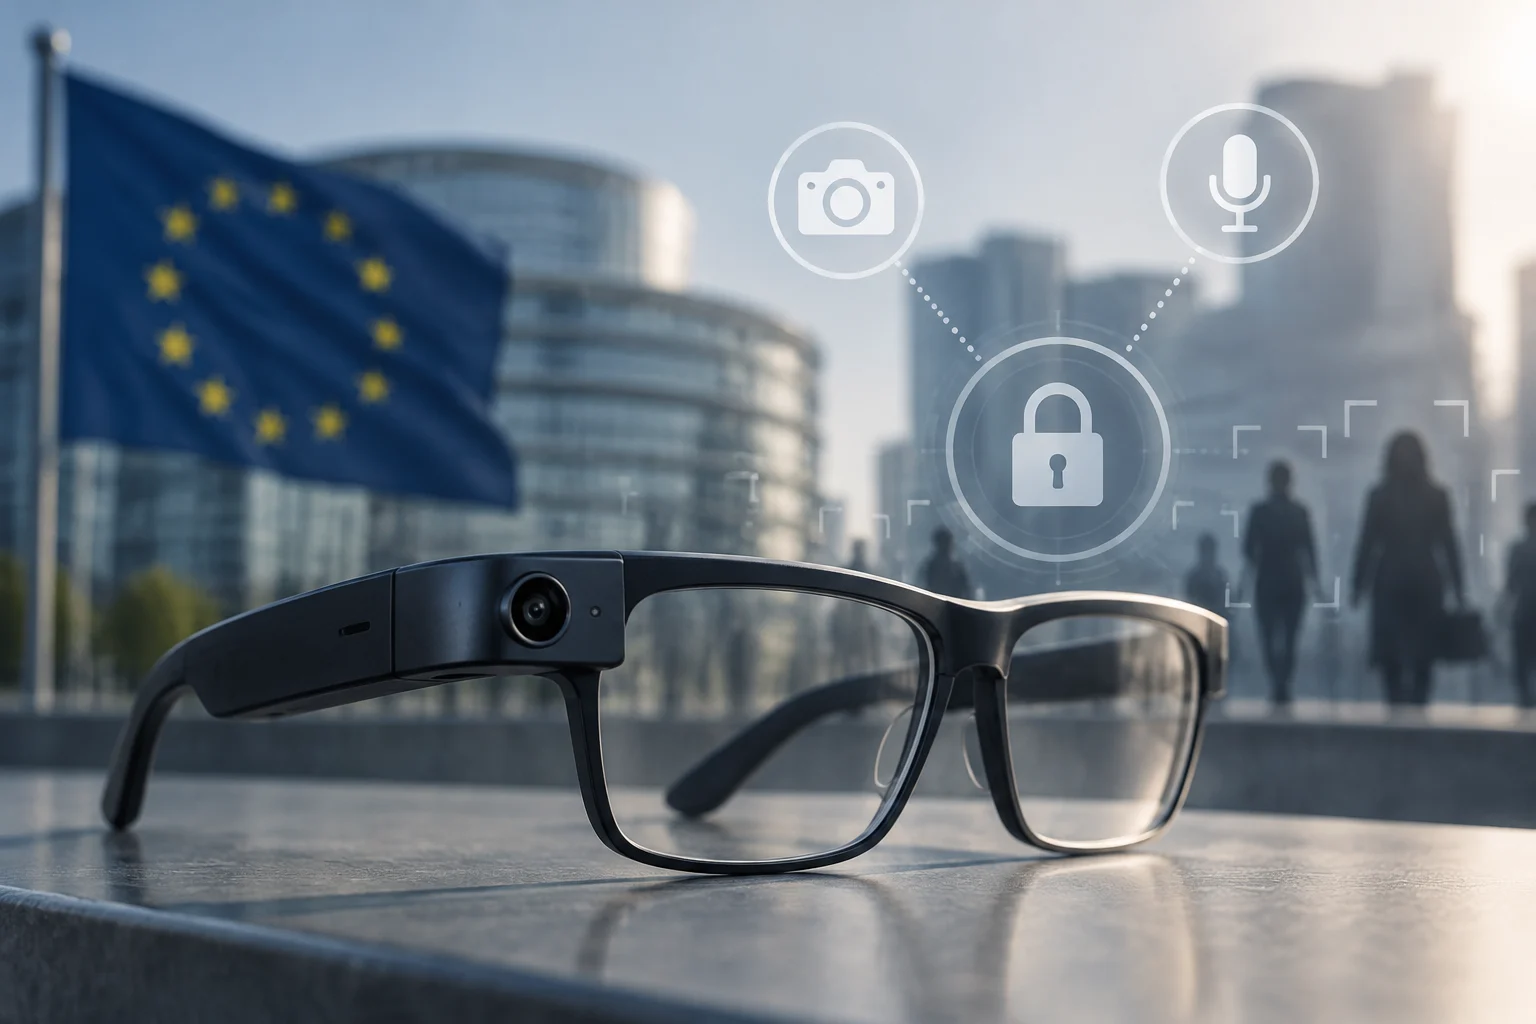
Per evitare ambiguità, l'EDPB definisce gli occhiali intelligenti come dispositivi portatili che spesso assomigliano a occhiali normali o da sole, ma che incorporano capacità di calcolo e funzioni come telecamere, altoparlanti, microfoni e sistemi di intelligenza artificiale per la traduzione o l'identificazione di oggetti. Possono connettersi al cloud o ad applicazioni mobili per espandere le loro funzionalità.
Il documento stabilisce che quando questi occhiali catturano, raccolgono o archiviano informazioni relative a una persona identificata o identificabile, stanno elaborando dati personali. Pertanto, il trattamento è soggetto alle norme del GDPR, a meno che non si tratti di attività puramente domestiche o personali, come registrare familiari in un contesto privato.
La responsabilità condivisa dell'utente
Uno dei punti più critici della dichiarazione è la distinzione tra quando un utente è considerato responsabile del trattamento e quando non lo è. L'EDPB sottolinea che la responsabilità dipende dal modo in cui viene utilizzato il dispositivo. Se un utente condivide una foto o un video su un social network pubblico, o utilizza gli occhiali per attività professionali o politiche, assume il ruolo di responsabile dei dati.
Al contrario, se la registrazione è limitata a un cerchio intimo o viene utilizzata per la traduzione personale in un contesto privato, si applica l'esenzione domestica del GDPR. Questa distinzione è vitale affinché gli utenti comprendano che il loro comportamento nel condividere contenuti determina il loro livello di obbligo legale e di protezione verso i terzi.
Rischi specifici in ambienti sensibili
L'EDPB pone l'accento sugli ambienti sensibili, dove la vulnerabilità dei soggetti dei dati è maggiore. In ospedali, centri educativi o spazi di lavoro, la presenza di telecamere nascoste negli occhiali può compromettere la riservatezza di pazienti, studenti o dipendenti. Il documento avverte che i rischi sono ancora maggiori quando le registrazioni vengono condivise sui social network, esponendo le persone a una sorveglianza non consensuale.
Inoltre, viene evidenziata la particolare vulnerabilità dei minori, sia quando utilizzano questi dispositivi sia quando vengono registrati da altri. La capacità degli occhiali di trasmettere in diretta o archiviare video nel cloud senza una chiara segnalazione della registrazione pone sfide significative per la protezione dell'infanzia nell'era digitale.
Implicazioni per produttori e sviluppatori
Sebbene la dichiarazione si rivolga anche agli utenti, ha un impatto diretto sui produttori e fornitori di servizi. L'EDPB esorta l'industria a integrare la privacy by design, assicurando che le funzioni di registrazione siano visibili e che gli utenti di terze parti siano informati in modo chiaro. La trasparenza nell'uso dell'IA per l'elaborazione dei dati in tempo reale è un requisito implicito in questa nuova guida.
Questa mozione si allinea alle tendenze del 2026, dove l'intelligenza artificiale e l'elaborazione dei dati al bordo (edge computing) stanno ridefinendo i modelli di business della pubblicità e del tracciamento. La pressione normativa non si concentra solo sul software, ma si estende all'hardware di consumo che agisce come vettore di raccolta massiva di dati.
Contesto normativo e prossimi passi
Questa dichiarazione si inserisce in una serie di azioni dell'EDPB durante il 2026, che includono consultazioni pubbliche sull'anonimizzazione e lo web scraping nel contesto dell'IA generativa. L'organismo sta lavorando per aggiornare le sue linee guida di fronte alla rapida evoluzione tecnologica, cercando di mantenere l'equilibrio tra innovazione e protezione dei diritti fondamentali.
Per le organizzazioni, la raccomandazione è chiara: auditare l'uso di dispositivi portatili nelle loro politiche di sicurezza e privacy. La mancanza di prove di un annuncio di prodotto specifico di un marchio non impedisce che la regolamentazione si applichi a tutta la categoria. La sorveglianza passiva tramite hardware di consumo è ora un rischio legale tangibile che deve essere gestito attivamente dalle aziende.