Un hito regulatorio para el hardware de consumo
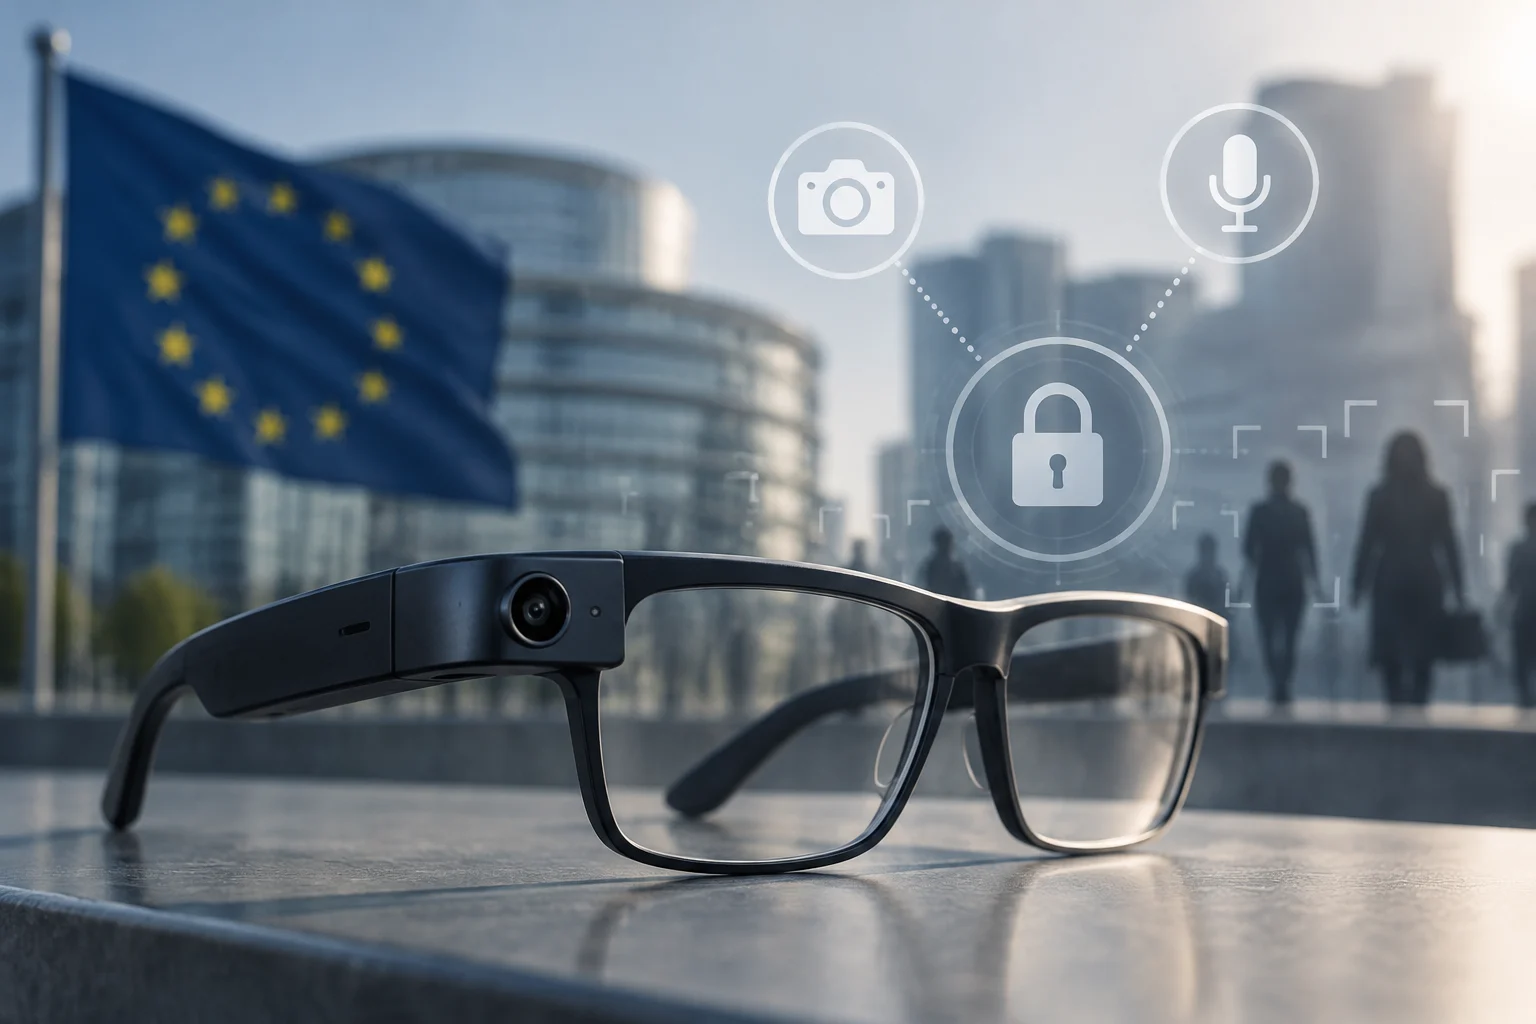
El Comité Europeo de Protección de Datos (EDPB) ha dado un paso significativo al publicar el 13 de octubre de 2026 una declaración específica sobre las gafas inteligentes. Este documento no es una directiva vinculante, sino una guía preliminar que busca aclarar cómo se aplica el RGPD a dispositivos que combinan cámaras, micrófonos y conectividad a internet en un formato tan cotidiano como unas gafas de sol.
La relevancia de este anuncio radica en que es la primera vez que el organismo supervisor europeo aborda de forma detallada los riesgos de privacidad asociados a este tipo de wearables. La presidenta del EDPB, Anu Talus, advirtió que estos dispositivos pueden grabar a personas sin su conocimiento, un riesgo que se amplifica en entornos sensibles como hospitales, escuelas o lugares de trabajo.
Definición técnica y alcance del documento
Para evitar ambigüedades, el EDPB define las gafas inteligentes como dispositivos portátiles que a menudo se asemejan a gafas normales o de sol, pero que incorporan capacidades de cómputo y funciones como cámaras, altavoces, micrófonos y sistemas de inteligencia artificial para traducción o identificación de objetos. Pueden conectarse a la nube o a aplicaciones móviles para ampliar sus funcionalidades.
El documento establece que, cuando estas gafas capturan, recopilan o almacenan información relativa a una persona identificada o identificable, están procesando datos personales. Por lo tanto, el tratamiento queda sujeto a las normas del RGPD, salvo que se trate de actividades puramente domésticas o personales, como grabar a familiares en un contexto privado.
La responsabilidad compartida del usuario
Uno de los puntos más críticos de la declaración es la distinción entre cuándo un usuario es considerado responsable del tratamiento y cuándo no. El EDPB señala que la responsabilidad depende de la forma en que se utilice el dispositivo. Si un usuario comparte una foto o vídeo en una red social pública, o utiliza las gafas para actividades profesionales o políticas, asume el rol de responsable de los datos.
En cambio, si la grabación se limita a un círculo íntimo o se usa para traducción personal en un contexto privado, se aplica la exención doméstica del RGPD. Esta distinción es vital para que los usuarios entiendan que su comportamiento al compartir contenido determina su nivel de obligación legal y de protección hacia terceros.
Riesgos específicos en entornos sensibles
El EDPB pone el foco en los entornos sensibles, donde la vulnerabilidad de los sujetos de datos es mayor. En hospitales, centros educativos o espacios laborales, la presencia de cámaras ocultas en gafas puede comprometer la confidencialidad de pacientes, alumnos o empleados. El documento advierte que los riesgos son aún mayores cuando las grabaciones se comparten en redes sociales, exponiendo a las personas a una vigilancia no consentida.
Además, se destaca la especial vulnerabilidad de los menores de edad, tanto cuando utilizan estos dispositivos como cuando son grabados por otros. La capacidad de las gafas para transmitir en directo o almacenar vídeos en la nube sin una señalización clara de la grabación plantea desafíos significativos para la protección de la infancia en la era digital.
Implicaciones para fabricantes y desarrolladores
Aunque la declaración se dirige también a los usuarios, tiene un impacto directo en los fabricantes y proveedores de servicios. El EDPB insta a la industria a integrar la privacidad desde el diseño (privacy by design), asegurando que las funciones de grabación sean visibles y que los usuarios de terceros sean informados de manera clara. La transparencia en el uso de la IA para el procesamiento de datos en tiempo real es un requisito implícito en esta nueva guía.
Esta moción se alinea con las tendencias de 2026, donde la inteligencia artificial y el procesamiento de datos en el borde (edge computing) están redefiniendo los modelos de negocio de la publicidad y el seguimiento. La presión regulatoria no solo se centra en el software, sino que se extiende al hardware de consumo que actúa como vector de recopilación masiva de datos.
Contexto regulatorio y próximos pasos
Esta declaración se enmarca en una serie de acciones del EDPB durante 2026, que incluyen consultas públicas sobre anonimización y el web scraping en el contexto de la IA generativa. El organismo está trabajando para actualizar sus guías ante la rápida evolución tecnológica, buscando mantener el equilibrio entre la innovación y la protección de los derechos fundamentales.
Para las organizaciones, la recomendación es clara: auditar el uso de dispositivos portátiles en sus políticas de seguridad y privacidad. La falta de evidencia de un anuncio de producto específico de una marca no impide que la regulación aplique a toda la categoría. La vigilancia pasiva mediante hardware de consumo es ahora un riesgo legal tangible que debe ser gestionado activamente por las empresas.