Qué significa proteger los datos personales
La protección de datos es el marco de principios, obligaciones y derechos que rige el tratamiento de información personal. No consiste únicamente en impedir que alguien robe una base de datos: también importa qué información se recoge, con qué propósito se utiliza, durante cuánto tiempo se conserva y quién puede acceder a ella. En la Unión Europea, el RGPD sitúa la protección de las personas en relación con el tratamiento de sus datos dentro de los derechos fundamentales.
La palabra tratamiento tiene un sentido amplio: comprende operaciones sobre datos personales, no solo guardarlos en un servidor. Para entender un servicio digital conviene seguir el recorrido entero de la información, desde el momento en que una persona la proporciona o el sistema la genera hasta que se elimina o deja de utilizarse. Así se evita reducir la cuestión a una casilla de consentimiento o a una función de seguridad aislada.
En España, la Ley Orgánica 3/2018 complementa el marco europeo y también aborda garantías de derechos digitales. La norma no convierte todos los usos de datos en ilícitos ni prohíbe que una organización los trate; establece reglas para que cada tratamiento esté sujeto a condiciones y salvaguardas. Proteger datos no significa no tratarlos, sino hacerlo dentro de un marco que reconozca los derechos de las personas.
Qué información entra en juego
Un dato personal es información relacionada con una persona física identificada o identificable. El nombre y el correo electrónico son ejemplos fáciles de reconocer, pero la evaluación no depende solo de que aparezca un nombre en una pantalla: también cuenta si la información puede vincularse razonablemente con alguien. Por eso, datos que parecen poco reveladores por separado pueden adquirir otro significado al combinarse o relacionarse con una cuenta.
El contexto de uso importa. Un identificador asignado a un dispositivo, por ejemplo, puede permitir distinguir actividad asociada a una persona aunque el registro no muestre su nombre. La definición debe entenderse atendiendo a la información disponible y a la posibilidad de identificar a alguien, no como una lista cerrada de campos personales. La clasificación concreta de un caso requiere examinar sus circunstancias, no solo el nombre técnico del dato.
Hay categorías de datos para las que el RGPD prevé condiciones específicas, como ciertos datos sensibles. Pero no toda información que parezca privada pertenece automáticamente a una categoría especial, y tampoco basta con quitar los nombres para asegurar que un conjunto ya no pueda relacionarse con personas. Seudonimizar no equivale necesariamente a anonimizar: si es posible volver a asociar los datos con una persona usando información adicional, aún puede existir un riesgo de identificación.
El ciclo del tratamiento, de principio a fin
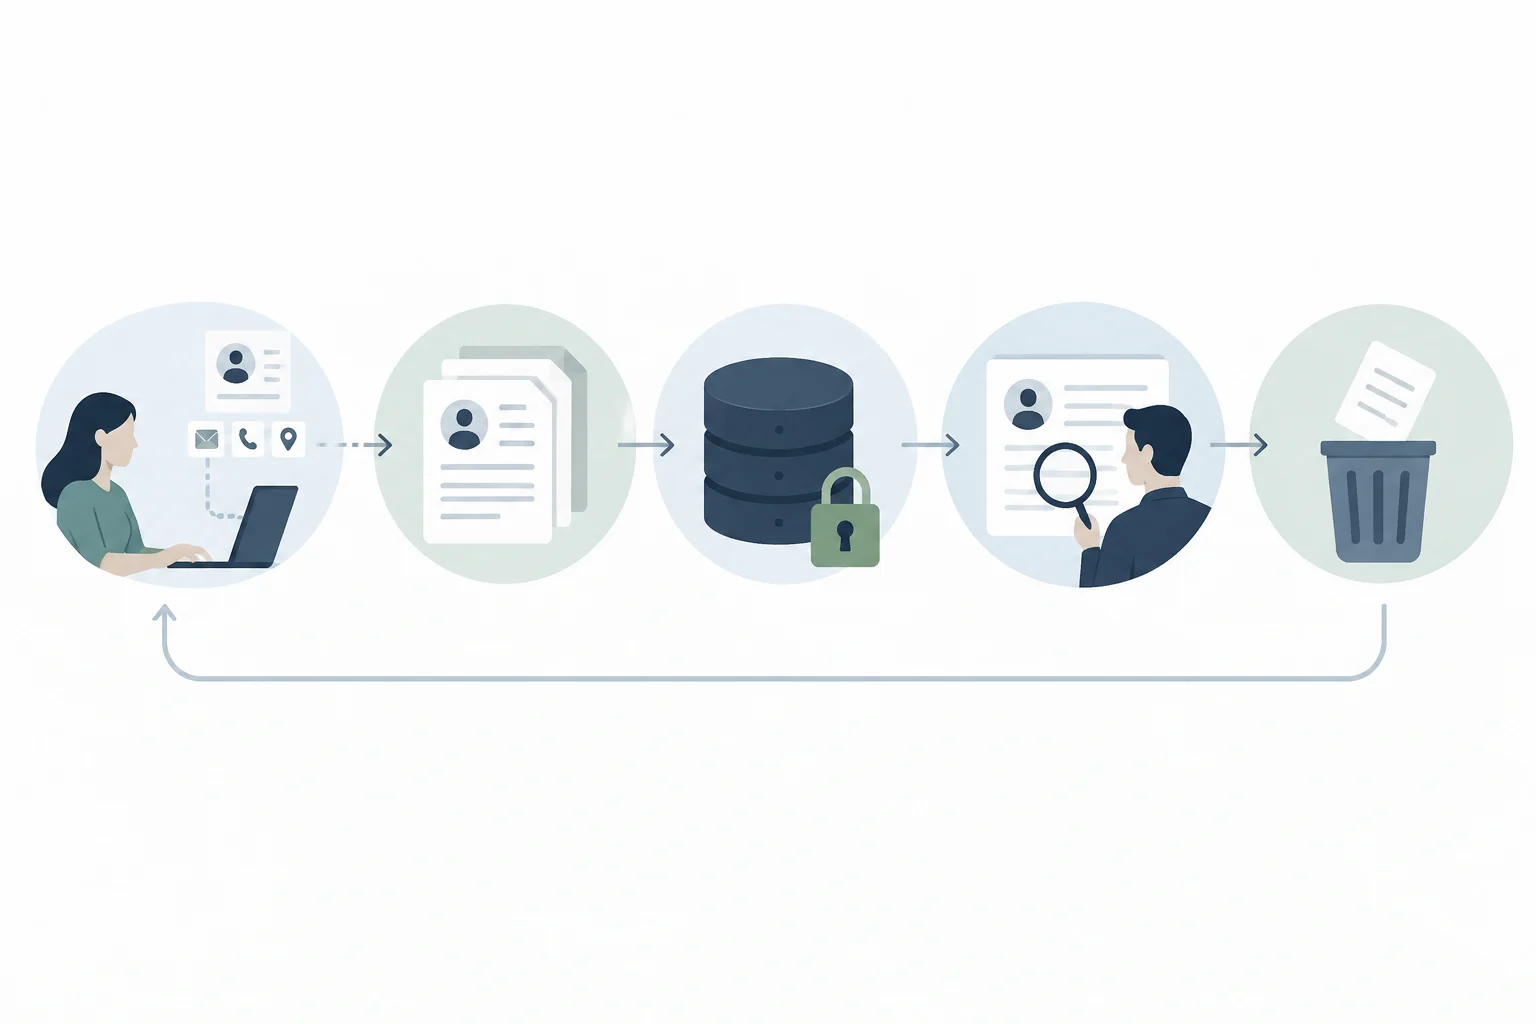
Una forma práctica de analizar un servicio es recorrer las fases del tratamiento: recogida, uso, conservación, acceso y eliminación. En cada etapa hay preguntas distintas. En la recogida: ¿hace falta este campo? En el uso: ¿se emplea para una finalidad explicada? En la conservación: ¿sigue siendo necesario? En el acceso: ¿quién necesita verlo? Y al final: ¿se borra cuando corresponde o queda retenido en copias y sistemas vinculados?
La minimización ayuda a convertir esas preguntas en decisiones de diseño. La AEPD explica que la protección de datos por defecto busca limitar la cantidad de datos tratados, la extensión del tratamiento, el plazo de conservación y la accesibilidad, en función de las finalidades definidas. La obligación no se reduce a cambiar una opción en el software: también afecta al diseño del proceso y a cómo se organiza el acceso a la información.
Qué mirar en un formulario o una aplicación
Un formulario que solicita datos para crear una cuenta puede evaluarse distinguiendo los campos necesarios para prestar esa función de los que se recogen para otros usos. Si se solicita información adicional, la pregunta útil no es solo si el formulario es seguro, sino también para qué se utilizará y si el usuario puede entenderlo. La protección por defecto pone el foco en que la configuración inicial ya limite el tratamiento, sin exigir que cada persona encuentre y active por su cuenta todas las opciones restrictivas.
En una aplicación, las mismas preguntas se aplican a permisos, registros de actividad y preferencias. No se puede afirmar sin revisar el caso que cualquier permiso sea innecesario o que exista una única configuración obligatoria; depende de la finalidad y del tratamiento concreto. Lo que sí resulta útil para el usuario es comprobar qué función activa un permiso, si puede desactivarlo y qué consecuencias describe el proveedor.
Principios, derechos y responsabilidades
El RGPD organiza el tratamiento mediante principios como la licitud, la limitación de la finalidad, la minimización, la exactitud y la limitación del plazo de conservación. En conjunto, orientan decisiones diferentes: contar con una base válida para tratar datos no resuelve por sí solo si se recogen demasiados, si se reutilizan para otro propósito o si permanecen almacenados más tiempo del necesario. La conformidad no es una casilla única, sino una evaluación del tratamiento en su contexto.
Las personas cuentan con derechos relativos a sus datos, entre ellos solicitar acceso, rectificación o supresión, y ejercer otros derechos cuando se cumplen sus condiciones. No todos operan de modo idéntico ni la supresión supone que cualquier dato deba desaparecer inmediatamente ante cualquier solicitud: la respuesta depende de las circunstancias y de las reglas aplicables. El llamado derecho al olvido suele referirse a supuestos específicos relacionados con la supresión o la difusión de información, no a un borrado universal de cualquier contenido en internet.
Las obligaciones recaen sobre quienes determinan o ejecutan el tratamiento, según sus funciones y responsabilidades. En la práctica, una organización debe poder explicar qué datos usa, con qué propósito y qué medidas adopta; además, la seguridad debe ajustarse al riesgo. Para una persona usuaria, una decisión razonable es consultar el aviso de privacidad y usar los canales indicados para ejercer derechos, conservando la información necesaria para identificar la cuenta o solicitud. No es asesoramiento jurídico para resolver un caso particular.
Protección de datos y seguridad informática: relación y diferencia
La seguridad de la información busca preservar propiedades como la confidencialidad, la integridad y la disponibilidad. En datos personales, eso se traduce, por ejemplo, en limitar accesos, evitar modificaciones no autorizadas y procurar que los sistemas estén disponibles cuando se necesitan. El Comité Europeo de Protección de Datos explica que las medidas técnicas y organizativas deben ser adecuadas al riesgo y adaptarse al contexto del tratamiento.
La protección de datos tiene un alcance más amplio. Un servicio podría proteger muy bien sus sistemas frente a intrusiones y, aun así, tratar información excesiva o utilizarla para una finalidad que no corresponde. A la inversa, un proceso concebido con cuidado no queda protegido frente a una filtración si carece de controles de seguridad adecuados. Seguridad y protección de datos se solapan, pero no son sinónimos: la primera ayuda a proteger la información; la segunda también regula por qué, para qué y bajo qué condiciones se procesa.
La distinción sirve para leer promesas de productos y servicios con mayor precisión. Que una empresa anuncie cifrado o autenticación reforzada describe una medida de seguridad, pero no demuestra por sí solo que su recogida de datos sea mínima, que sus finalidades estén claras o que el plazo de conservación sea adecuado. Para valorar el conjunto hay que mirar tanto las salvaguardas técnicas como las prácticas de tratamiento.
Ejemplos cotidianos para aplicar el concepto
En un formulario, empieza por separar lo imprescindible para completar la operación de la información que se pide para otros fines. Lee la explicación sobre el uso de los datos y comprueba quién los solicita. Si una casilla reúne varias finalidades o la explicación no deja claro qué se hará, conviene pedir aclaración antes de asumir que el envío del formulario cubre todas las expectativas.
En una aplicación, revisa los permisos cuando aparecen y considera si parecen relacionados con la función que quieres usar. Revisa también los ajustes disponibles y la información sobre conservación o eliminación de la cuenta. Estos pasos ayudan a comprender el tratamiento, pero no prueban por sí solos que el proveedor cumpla o incumpla la normativa: para eso hace falta valorar las circunstancias y el funcionamiento real del servicio.
En una cuenta en línea, una solicitud de acceso puede ayudar a saber qué información conserva el proveedor, mientras que una petición de rectificación o supresión debe dirigirse por los canales que este habilite. El alcance de la respuesta depende del derecho ejercido y del contexto; por eso no conviene prometer un resultado automático ni confundir cerrar una cuenta con confirmar que cada copia o registro relacionado ya ha sido eliminado.
Límites y dónde consultar información fiable
La protección de datos no garantiza que nunca haya incidentes, que toda información pueda anonimizarse sin riesgo ni que cualquier solicitud individual deba concederse en los términos pedidos. Ofrece un marco de principios y derechos, junto con deberes para quienes tratan los datos; no elimina todos los riesgos ni reemplaza el análisis de cada caso. La seguridad puede reducir determinados riesgos, pero ninguna formulación general permite asegurar que un servicio sea infalible.
Para orientarse en España, el texto de la Ley Orgánica 3/2018 está disponible en el BOE, y la AEPD ofrece explicaciones prácticas sobre protección de datos por defecto. Para el marco europeo, el texto del RGPD permite consultar los principios, derechos y obligaciones aplicables. Conviene distinguir la norma oficial de una guía explicativa: esta última ayuda a entender y aplicar el marco, pero no sustituye el texto jurídico ni la valoración de una situación concreta.
Como comprobación inicial, una persona puede identificar qué entidad trata sus datos, qué finalidad declara, qué información solicita y qué canal ofrece para consultas o derechos. Una organización, por su parte, puede recorrer el proceso completo, revisar si cada dato y acceso son necesarios y adaptar sus medidas de seguridad al riesgo. El criterio más útil es mirar el tratamiento entero, no quedarse solo en el aviso de privacidad, el botón de aceptar o una promesa técnica.