O Que Significa Proteger Dados Pessoais
A proteção de dados é um quadro de princípios, obrigações e direitos que regula o tratamento de informações pessoais. Não se trata apenas de impedir que alguém roube uma base de dados; importa também quais informações são coletadas, com qual finalidade são usadas, por quanto tempo são mantidas e quem pode acessá‑las. Na União Europeia, o GDPR coloca a proteção das pessoas em relação ao tratamento de seus dados dentro dos direitos fundamentais.
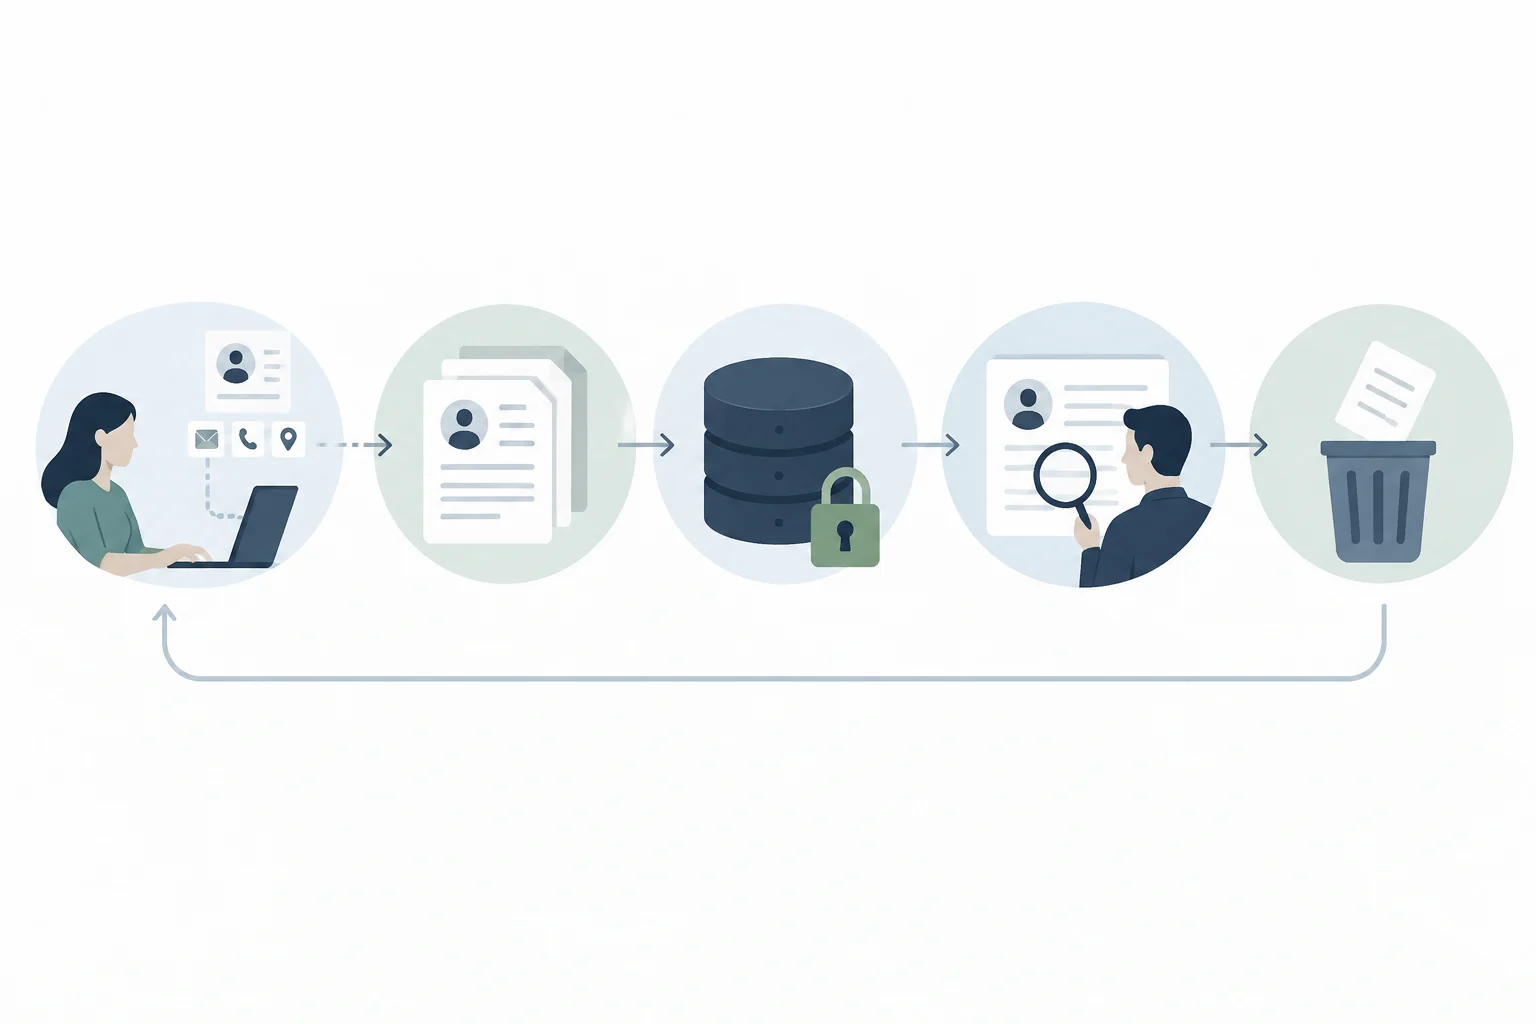
O termo tratamento tem um significado amplo: inclui operações sobre dados pessoais, não apenas armazená‑los num servidor. Para entender um serviço digital, convém seguir toda a jornada da informação, desde o momento em que uma pessoa a fornece ou o sistema a gera até que seja excluída ou deixada de usar. Assim se evita reduzir a questão a uma caixa de consentimento ou a uma função de segurança isolada.
Em Espanha, a Lei Orgânica 3/2018 complementa o quadro europeu e também aborda garantias de direitos digitais. A norma não torna todos os usos de dados ilícitos nem proíbe que uma organização os trate; estabelece regras para que cada tratamento esteja sujeito a condições e salvaguardas. Proteger dados não significa não tratá‑los, mas fazê‑lo dentro de um quadro que reconheça os direitos das pessoas.
Quais Informações Estão em Jogo
Um dado pessoal é informação relacionada com uma pessoa física identificada ou identificável. Nome e endereço de e‑mail são exemplos fáceis, mas a avaliação não depende apenas de aparecer um nome na tela: conta também se a informação pode ser razoavelmente vinculada a alguém. Assim, dados que parecem pouco reveladores por si só podem adquirir outro significado quando combinados ou relacionados a uma conta.
O contexto de uso importa. Um identificador atribuído a um dispositivo, por exemplo, pode permitir distinguir atividade associada a uma pessoa mesmo se o registro não mostrar seu nome. A definição deve ser entendida considerando as informações disponíveis e a possibilidade de identificar alguém, não como uma lista fechada de campos pessoais. Classificar concretamente um caso requer examinar suas circunstâncias, não apenas o nome técnico do dado.
Existem categorias de dados para as quais o GDPR prevê condições específicas, como certos dados sensíveis. Mas nem toda informação que pareça privada pertence automaticamente a uma categoria especial, e remover nomes não basta garantir que um conjunto já não possa ser relacionado a pessoas. Pseudonimizar não equivale necessariamente a anonimizar: se for possível re‑associar os dados com alguém usando informações adicionais, ainda pode existir risco de identificação.
O Ciclo do Tratamento, Do Início ao Fim
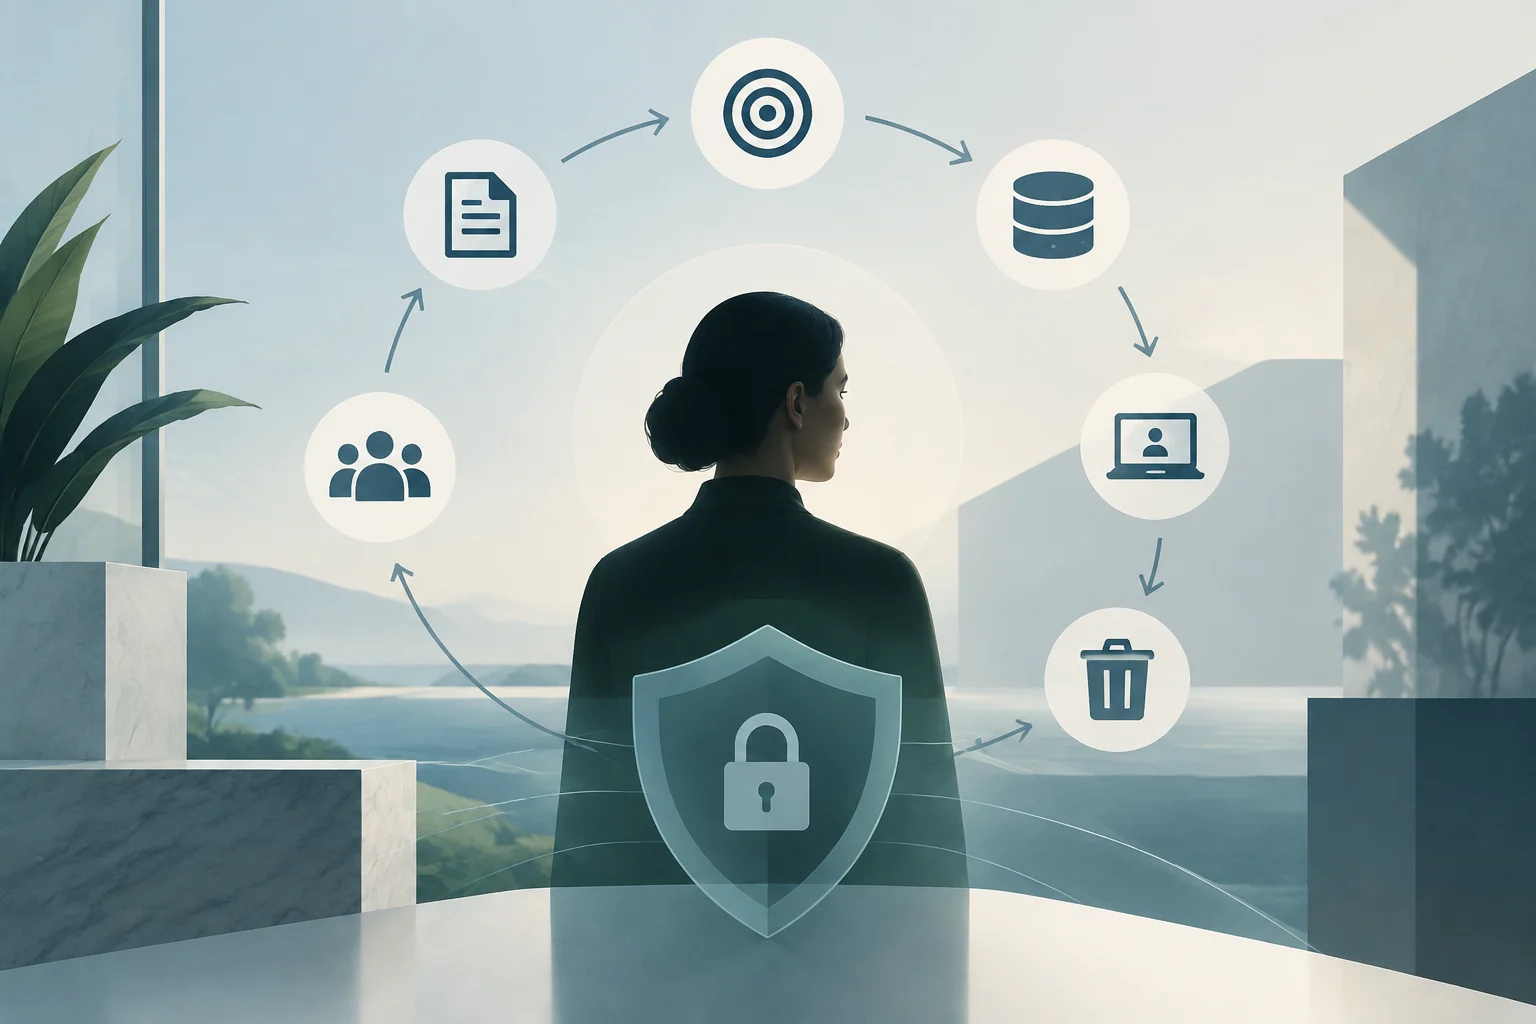
Uma forma prática de analisar um serviço é percorrer as fases do tratamento: coleta, uso, retenção, acesso e eliminação. Cada fase tem perguntas diferentes. Na coleta: este campo é necessário? No uso: ele será usado para uma finalidade explicada? Na retenção: ainda é necessário? No acesso: quem precisa vê‑lo? E no fim: ele é excluído quando apropriado ou permanece em cópias e sistemas vinculados?
A minimização ajuda a transformar essas perguntas em decisões de design. A AEPD explica que a proteção por padrão busca limitar a quantidade de dados tratados, a extensão do tratamento, o prazo de retenção e a acessibilidade, com base nas finalidades definidas. A obrigação não se reduz a mudar uma opção no software: também afeta o desenho do processo e como o acesso à informação é organizado.
O Que Verificar em um Formulário ou Aplicativo
Um formulário que solicita dados para criar uma conta pode ser avaliado distinguindo os campos necessários para essa função de aqueles coletados para outros usos. Se forem solicitadas informações adicionais, a pergunta útil não é apenas se o formulário está seguro, mas também o que será feito com eles. A proteção padrão coloca foco em que a configuração inicial já limita o tratamento, sem exigir que cada pessoa encontre e ative todas as opções restritivas.
Em um aplicativo, as mesmas perguntas se aplicam aos permissões, registros de atividade e preferências. Não se pode afirmar sem revisar o caso que qualquer permissão é desnecessária ou que existe uma única configuração obrigatória; depende da finalidade e do tratamento concreto. O que é útil para o usuário é verificar qual função ativa uma permissão, se pode desativá‑la e quais consequências descreve o fornecedor.
Princípios, Direitos e Responsabilidades
O GDPR organiza o tratamento por meio de princípios como licitude, limitação de finalidade, minimização, exatidão e limitação do prazo de retenção. Juntos orientam decisões diferentes: ter uma base válida para tratar não resolve sozinho se há coleta excessiva, reutilização para outro propósito ou armazenamento mais tempo que necessário. Conformidade não é um único ponto de verificação, mas uma avaliação do tratamento em seu contexto.
As pessoas têm direitos relativos aos seus dados, incluindo acesso, retificação e exclusão, e exercer outros direitos quando as condições são atendidas. Nem todos operam da mesma forma, nem a exclusão implica que qualquer dado deva desaparecer imediatamente diante de qualquer solicitação: a resposta depende das circunstâncias e das regras aplicáveis. O chamado direito ao esquecimento costuma se referir a cenários específicos relacionados à exclusão ou divulgação de informações, não a uma eliminação universal de qualquer conteúdo na internet.
As obrigações recaem sobre quem determina ou executa o tratamento, conforme suas funções e responsabilidades. Na prática, uma organização deve ser capaz de explicar quais dados usa, com que finalidade e quais medidas adota; além disso, a segurança deve se ajustar ao risco. Para um usuário, uma decisão razoável é consultar o aviso de privacidade e usar os canais indicados para exercer direitos, mantendo as informações necessárias para identificar a conta ou solicitação. Não é aconselhamento jurídico para resolver um caso particular.
Proteção de Dados vs Segurança Informática: Relação e Diferença
Segurança da informação busca preservar propriedades como confidencialidade, integridade e disponibilidade. Em dados pessoais, isso se traduz, por exemplo, em limitar acessos, evitar modificações não autorizadas e garantir que os sistemas estejam disponíveis quando necessários. O Comitê Europeu de Proteção de Dados explica que as medidas técnicas e organizacionais devem ser adequadas ao risco e adaptadas ao contexto do tratamento.
A proteção de dados tem um escopo mais amplo. Um serviço pode proteger muito bem seus sistemas contra intrusões, mas ainda tratar excessivamente informações ou usá‑las para um propósito inadequado. Por outro lado, um processo concebido com cuidado pode não estar protegido contra uma filtragem se faltar controles de segurança adequados. Segurança e proteção de dados se sobrepõem, mas não são sinônimos: a primeira ajuda a proteger a informação; a segunda regula também o que, por quê e em quais condições é processada.
A distinção serve para ler promessas de produtos e serviços com maior precisão. Se uma empresa anuncia criptografia ou autenticação reforçada, descreve uma medida de segurança, mas não demonstra por si só que sua coleta é mínima, que os propósitos são claros ou que o prazo de retenção é adequado. Para avaliar o conjunto, é preciso olhar tanto as salvaguardas técnicas quanto as práticas de tratamento.
Exemplos Cotidianos para Aplicar o Conceito
Em um formulário, comece separando o que é essencial para completar a operação da informação solicitada para outros fins. Leia a explicação sobre uso dos dados e verifique quem os solicita. Se uma caixa abrange múltiplas finalidades ou a explicação não está clara, considere pedir esclarecimentos antes de assumir que o envio do formulário atende todas as expectativas.
Em um aplicativo, examine as permissões quando aparecem e avalie se parecem relacionadas à função que deseja usar. Verifique também as configurações disponíveis e informações sobre retenção ou exclusão da conta. Esses passos ajudam a compreender o tratamento, mas não provam conformidade: avaliar circunstâncias e funcionamento real do serviço é necessário para isso.
Em uma conta online, um pedido de acesso pode ajudar a saber quais informações o provedor mantém, enquanto um pedido de retificação ou exclusão deve ser direcionado pelos canais que habilita. O escopo da resposta depende do direito exercido e do contexto; portanto não prometer resultados automáticos nem confundir fechar uma conta com confirmar que cada cópia ou registro relacionado já foi excluído.
Limites e Onde Encontrar Informações Confiáveis
A proteção de dados não garante que nunca haja incidentes, que todas as informações possam ser anonimizada sem risco ou que qualquer solicitação individual deva ser concedida como pedido. Oferece um quadro de princípios e direitos, juntamente com deveres para quem trata os dados; não elimina todos os riscos nem substitui a análise de cada caso. A segurança pode reduzir certos riscos, mas nenhuma formulação geral garante que um serviço seja infalível.
Em Espanha, o texto da Lei Orgânica 3/2018 está disponível no BOE, e a AEPD oferece explicações práticas sobre proteção por padrão. Para o quadro europeu, o texto do GDPR permite consultar os princípios, direitos e obrigações aplicáveis. É útil distinguir a lei oficial de um guia explicativo: este último ajuda a compreender e aplicar o quadro mas não substitui o texto jurídico ou a avaliação de uma situação concreta.
Como verificação inicial, uma pessoa pode identificar qual entidade trata seus dados, qual finalidade declara, quais informações solicita e que canal oferece para consultas ou direitos. Uma organização, por sua vez, pode percorrer todo o processo, verificar se cada dado e acesso são necessários e adaptar as medidas de segurança ao risco. O critério mais útil é examinar todo o tratamento, não apenas a nota de privacidade, o botão de aceitar ou uma promessa técnica.