Ein regulatorischer Meilenstein für Consumer-Hardware
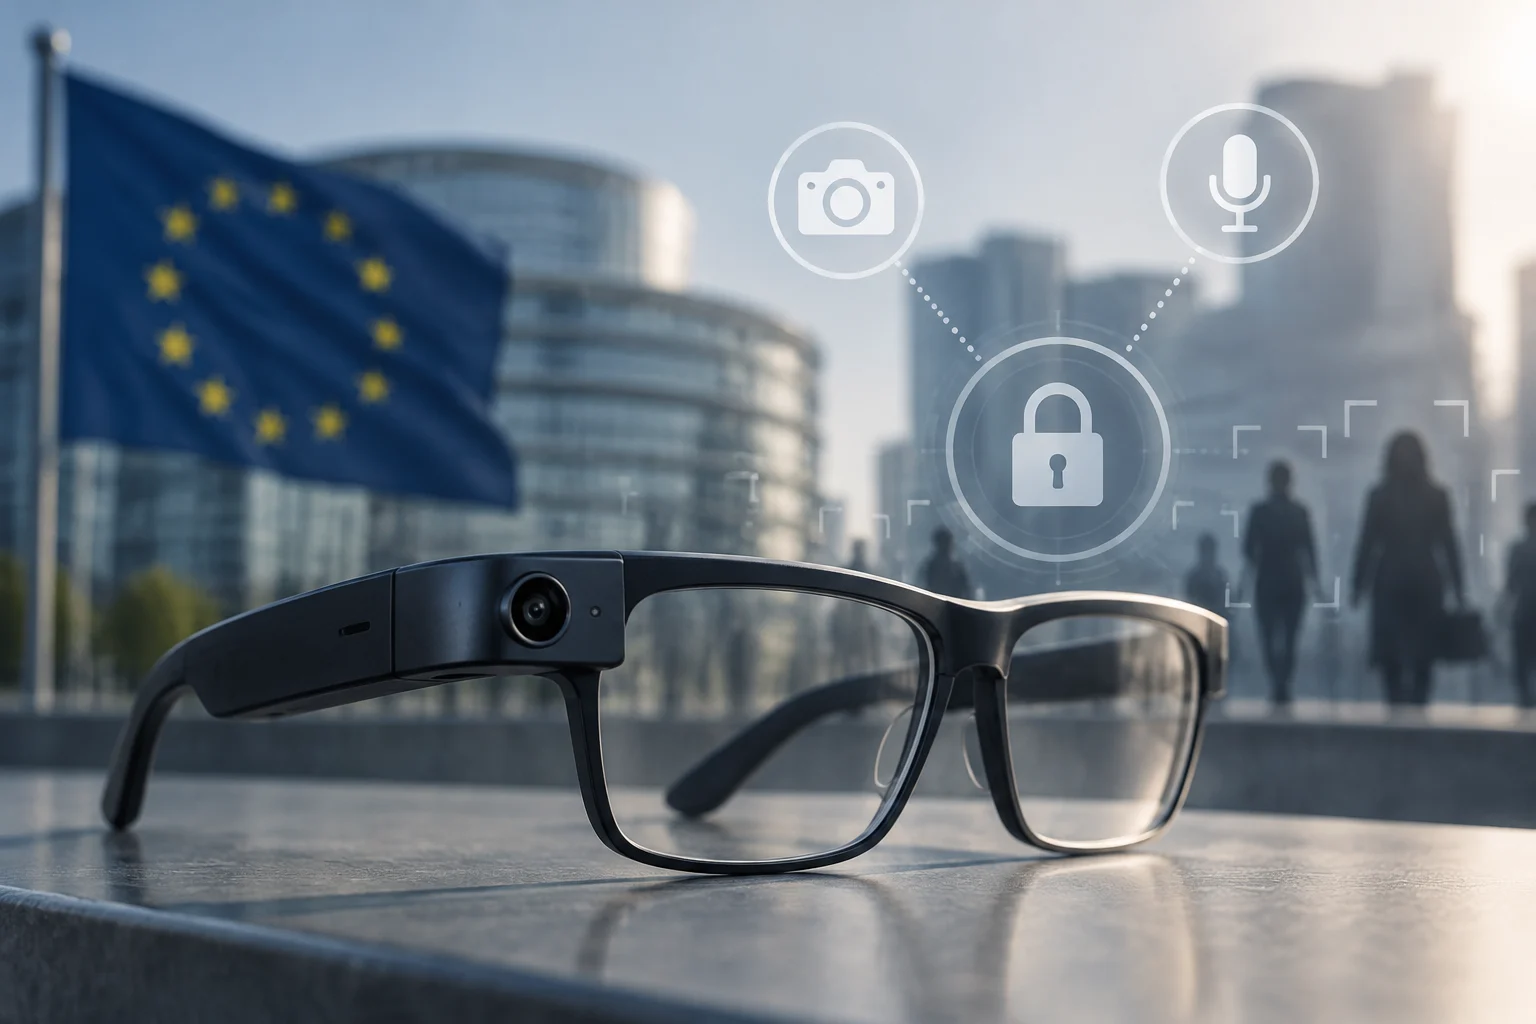
Der Europäische Datenschutzausschuss (EDPB) hat einen bedeutenden Schritt getan, indem er am 13. Oktober 2026 eine spezifische Erklärung zu intelligenten Brillen veröffentlichte. Dieses Dokument ist keine verbindliche Richtlinie, sondern eine vorläufige Anleitung, die darauf abzielt, zu klären, wie die DSGVO auf Geräte angewendet wird, die Kameras, Mikrofone und Internetverbindung in einem so alltäglichen Format wie Sonnenbrillen kombinieren.
Die Relevanz dieser Ankündigung liegt darin, dass es das erste Mal ist, dass die europäische Aufsichtsbehörde die Datenschutzrisiken, die mit dieser Art von Wearables verbunden sind, detailliert behandelt. EDPB-Präsidentin Anu Talus warnte, dass diese Geräte Personen ohne deren Wissen aufnehmen können, ein Risiko, das in sensiblen Umgebungen wie Krankenhäusern, Schulen oder Arbeitsplätzen verstärkt wird.
Technische Definition und Umfang des Dokuments
Um Mehrdeutigkeiten zu vermeiden, definiert der EDPB intelligente Brillen als tragbare Geräte, die oft wie normale Brillen oder Sonnenbrillen aussehen, aber Rechenfähigkeiten und Funktionen wie Kameras, Lautsprecher, Mikrofone und künstliche Intelligenz-Systeme für Übersetzung oder Objekterkennung integrieren. Sie können sich mit der Cloud oder mobilen Anwendungen verbinden, um ihre Funktionen zu erweitern.
Das Dokument stellt fest, dass diese Brillen personenbezogene Daten verarbeiten, wenn sie Informationen erfassen, sammeln oder speichern, die sich auf eine identifizierte oder identifizierbare Person beziehen. Daher unterliegt die Verarbeitung den DSGVO-Vorschriften, es sei denn, es handelt sich um rein häusliche oder persönliche Aktivitäten, wie das Aufnehmen von Familienmitgliedern in einem privaten Kontext.
Geteilte Verantwortung des Nutzers
Einer der kritischsten Punkte der Erklärung ist die Unterscheidung zwischen dem, wann ein Nutzer als Verantwortlicher für die Verarbeitung gilt und wann nicht. Der EDPB weist darauf hin, dass die Verantwortung davon abhängt, wie das Gerät verwendet wird. Wenn ein Nutzer ein Foto oder Video in einem öffentlichen sozialen Netzwerk teilt oder die Brillen für berufliche oder politische Aktivitäten verwendet, übernimmt er die Rolle des Datenverantwortlichen.
Im Gegensatz dazu gilt die Haushaltsausnahme der DSGVO, wenn die Aufnahme auf einen intimen Kreis beschränkt ist oder für persönliche Übersetzung in einem privaten Kontext verwendet wird. Diese Unterscheidung ist von entscheidender Bedeutung, damit Nutzer verstehen, dass ihr Verhalten beim Teilen von Inhalten ihr Maß an rechtlicher Verpflichtung und ihren Schutz gegenüber Dritten bestimmt.
Spezifische Risiken in sensiblen Umgebungen
Der EDPB konzentriert sich auf sensible Umgebungen, in denen die Verwundbarkeit der Datenbetreffenden größer ist. In Krankenhäusern, Bildungseinrichtungen oder Arbeitsbereichen kann die Anwesenheit versteckter Kameras in Brillen die Vertraulichkeit von Patienten, Schülern oder Mitarbeitern gefährden. Das Dokument warnt, dass die Risiken noch größer sind, wenn Aufnahmen in sozialen Netzwerken geteilt werden, was Personen einer nicht einvernehmlichen Überwachung aussetzt.
Darüber hinaus wird die besondere Verwundbarkeit von Minderjährigen hervorgehoben, sowohl wenn sie diese Geräte verwenden als auch wenn sie von anderen aufgenommen werden. Die Fähigkeit der Brillen, live zu streamen oder Videos in der Cloud zu speichern, ohne eine klare Kennzeichnung der Aufnahme, stellt erhebliche Herausforderungen für den Kinderschutz im digitalen Zeitalter dar.
Auswirkungen für Hersteller und Entwickler
Obwohl sich die Erklärung auch an Nutzer richtet, hat sie eine direkte Auswirkung auf Hersteller und Dienstleister. Der EDPB ruft die Industrie dazu auf, den Datenschutz by Design zu integrieren und sicherzustellen, dass Aufnahmefunktionen sichtbar sind und Dritte klar informiert werden. Transparenz bei der Nutzung von KI für die Echtzeit-Datenverarbeitung ist eine implizite Anforderung in diesem neuen Leitfaden.
Diese Initiative stimmt mit den Trends von 2026 überein, bei denen künstliche Intelligenz und Edge-Computing die Geschäftsmodelle für Werbung und Tracking neu definieren. Der regulatorische Druck konzentriert sich nicht nur auf Software, sondern erstreckt sich auf Consumer-Hardware, die als Vektor für die massive Datenerfassung dient.
Regulatorischer Kontext und nächste Schritte
Diese Erklärung ist Teil einer Reihe von EDPB-Maßnahmen während des Jahres 2026, einschließlich öffentlicher Konsultationen zur Anonymisierung und zum Web Scraping im Kontext generativer KI. Die Behörde arbeitet daran, ihre Leitlinien angesichts des raschen technologischen Wandels zu aktualisieren und das Gleichgewicht zwischen Innovation und dem Schutz der Grundrechte zu wahren.
Für Organisationen ist die Empfehlung klar: Die Nutzung tragbarer Geräte in ihren Sicherheits- und Datenschutzrichtlinien zu prüfen. Das Fehlen von Beweisen für eine spezifische Produktankündigung einer Marke verhindert nicht, dass die Regulierung auf die gesamte Kategorie angewendet wird. Passive Überwachung durch Consumer-Hardware ist nun ein greifbares rechtliches Risiko, das von Unternehmen aktiv gemanagt werden muss.