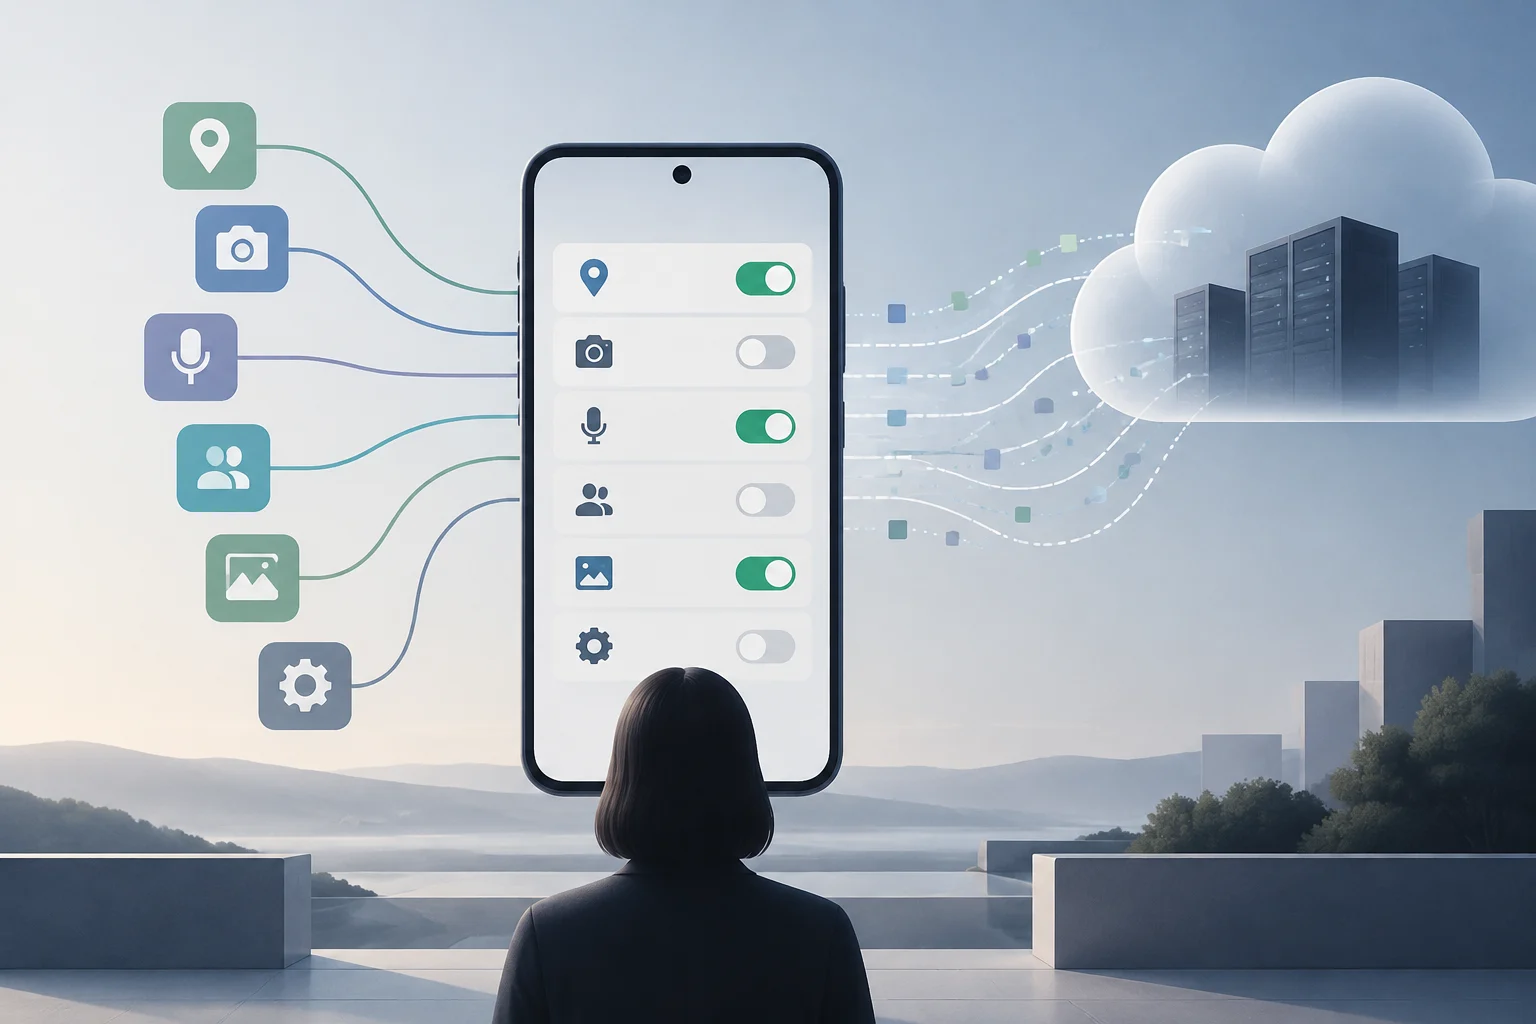
Was Mobile Privacy bedeutet und wie sie sich von der Sicherheit unterscheidet
Mobile Privacy ist die Kontrolle darüber, wie persönliche Informationen, die mit dem Telefon und den darauf verwendeten Anwendungen verbunden sind, gesammelt, verwendet und geteilt werden. Es bedeutet nicht, dass alle Daten geheim sein müssen; es impliziert, verstehen zu können, welche Informationen verarbeitet werden, von wem und zu welchem Zweck. Es kann offensichtliche Daten wie Fotos oder Standort sowie weniger offensichtliche Spuren wie Zeitstempel oder Interaktionsmuster umfassen.
Datenschutz und Sicherheit sind verwandt, lösen aber unterschiedliche Probleme. Sicherheit schützt vor unbefugtem Zugriff; Datenschutz befasst sich mit den Bedingungen und Zwecken, zu denen Daten gesammelt und verwendet werden. Ein robuster Sperrbildschirm kann verhindern, dass jemand das Telefon ohne Erlaubnis öffnet, bestimmt aber nicht allein, welche Informationen eine App an ihre Server sendet, wenn die Person sie verwendet.
Daher ist es sinnvoll, zwischen Geräteschutz und Datenverarbeitungsmanagement zu unterscheiden. Eine App könnte legitimen Zugriff auf eine vom Benutzer autorisierte Funktion haben und dennoch Informationen auf eine Weise verarbeiten, die eine Überprüfung verdient. Die Systemberechtigung kontrolliert bestimmte technische Zugriffe; sie ist keine vollständige Beschreibung aller Daten, die die App generieren, sammeln oder übertragen kann.
Eine praktische Möglichkeit, den Datenschutz zu bewerten, ist die Frage: welche Daten werden gesammelt, wozu, wie lange und mit wem sie geteilt werden. Die Telefoneinstellungen helfen, einen Teil dieser Fragen zu beantworten, während die Informationen des Entwicklers und des Stores Kontext zur Verarbeitung bieten. Kein einzelner Bildschirm bietet notwendigerweise eine umfassende Beschreibung des gesamten Datenwegs.
Berechtigungen: Was sie kontrollieren und was sie auslassen
Betriebssystemberechtigungen sind Genehmigungen, damit eine App auf bestimmte Funktionen oder Daten des Geräts zugreifen kann, wie Standort, Kamera oder Mikrofon. Bei Android beschreiben die offiziellen Informationen Optionen, um Zugriff kontinuierlich, nur einmal oder verweigert zu gewähren, sowie zentralisierte Werkzeuge zur Überprüfung von Berechtigungen. Die Berechtigung begrenzt einen konkreten Zugriff; sie bescheinigt nicht, dass die App in allen anderen Aspekten datenschutzfreundlich ist.
Android bietet auch ein Datenschutz-Dashboard, das zeigt, welche Apps in den letzten 24 Stunden auf Kamera, Mikrofon und Standort zugegriffen haben, laut der offiziellen Systembeschreibung. Der Berechtigungs-Manager ermöglicht die Überprüfung von Genehmigungen nach Datentyp, und Android gibt an, dass es Berechtigungen von Apps zurücksetzen kann, die seit längerer Zeit nicht verwendet wurden. Diese Kontrollen helfen, Zugriffe zu erkennen und Genehmigungen anzupassen, stellen aber kein universelles Register aller Datenübertragungen dar.
Der Unterschied zwischen dem Erlauben einer Funktion und der Annahme einer breiteren Verarbeitung ist wichtig. Standortzugriff zu gewähren kann notwendig sein, um eine Route anzuzeigen; er erlaubt es nicht allein, abzuleiten, ob die Daten gespeichert, mit anderen kombiniert oder mit Dritten geteilt werden. Für diesen Teil muss man die Datenschutzinformationen der App konsultieren und berücksichtigen, dass die Aussagen davon abhängen, was ihr Entwickler mitgeteilt hat.
Die Tabelle fasst den Umfang der verfügbaren Beweise zusammen. Es ist kein erschöpfender Vergleich von Android und iOS: Das Quellenpaket bestätigt Android-Funktionen, liefert aber keine offizielle Apple-Dokumentation, um hier deren Kontrollen mit dem gleichen Detailgrad zu beschreiben oder zu kontrastieren.
| Aspekt | Android | iOS |
|---|---|---|
| Überprüfung sensibler Zugriffe | Das Datenschutz-Dashboard ermöglicht die Abfrage von Kamera-, Mikrofon- und Standortzugriffen in den letzten 24 Stunden. | Die verfügbaren Beweise erlauben es hier nicht, die gleichwertige Funktionsweise zu präzisieren. |
| Berechtigungsverwaltung | Das System bietet einen Berechtigungs-Manager und Gewährungsoptionen für bestimmte Zugriffe, einschließlich Standort. | Die verfügbaren Beweise erlauben es nicht, seine Optionen auf überprüfbare Weise zu beschreiben. |
| Was der Store offenbart | Google Play enthält einen Abschnitt „Datensicherheit“ basierend auf Entwicklerangaben. | Es gibt nicht genügend Beweise in diesem Paket, um die Transparenz des App Store zu beschreiben. |
| Gemeinsame Interpretationsgrenze | Eine Systemberechtigung erklärt nicht allein alle Datennutzungen, -speicherungen oder -übertragungen. | Die verfügbaren Daten erlauben es hier nicht, eine konkrete Funktionsweise zu behaupten. |
Was App-Stores und Datenangaben beitragen
App-Stores fügen eine Informationsschicht hinzu, die sich von den Systemberechtigungen unterscheidet. Google Play bittet Entwickler, den Abschnitt „App-Inhalt“ auszufüllen, einschließlich Informationen zur Datenschutzrichtlinie und zur beabsichtigten Verwendung sensibler oder hochriskanter Berechtigungen, wie solche, die mit SMS oder Anrufen zusammenhängen. Es ist eine vom Entwickler erklärte Information, keine unabhängige Beobachtung jeder Operation, die die App ausführt.
Google gibt auch an, dass die App-Informationen überprüft und aktuell gehalten werden müssen. Der Abschnitt „Datensicherheit“ von Google Play dient der Kommunikation von Verarbeitungspraktiken, sollte aber nicht mit dem Berechtigungs-Panel des Telefons verwechselt werden: Das eine bietet Aussagen zu Datenpraktiken; das andere hilft, vom System gewährte Zugriffe zu überprüfen. Sie sind ergänzende Werkzeuge, nicht austauschbar.
Um eine App zu bewerten, sollte man vergleichen, was sie anfordert, mit der Funktion, die sie erfüllt, und die Erklärung ihrer Datenpraktiken lesen. Zum Beispiel kann es für eine App, die Standort anfordert, mit einer Kartenfunktion konsistent sein; wenn dieser Standort auch gesammelt wird, wenn die Funktion nicht in Gebrauch ist, oder mit Dritten geteilt wird, ist das eine andere Frage. Die Store-Karte und die Datenschutzrichtlinie können orientieren, ersetzen aber kein technisches Audit und garantieren nicht allein, dass jede Aussage vollständig ist.
Die gesammelten Beweise dokumentieren die Anforderungen und Werkzeuge von Google Play, erlauben aber nicht, die aktuellen Richtlinien des App Store mit gleichwertiger Präzision zu beschreiben. Daher werden Apple in diesem Leitfaden keine spezifischen Formulare, Pflichten oder Mechanismen zugeschrieben. Für den Benutzer ist die nützliche Regel, die technische Berechtigung von der erklärten Information zur Verarbeitung zu trennen und für jeden Zweifel die geeignete Quelle zu konsultieren.
Rechtsvorschriften und praktische Empfehlungen in Spanien
Die Verarbeitung personenbezogener Daten durch Apps kann den entsprechenden Datenschutzvorschriften unterliegen, je nachdem, wer die Informationen verarbeitet, zu welchem Zweck und in welchem Kontext. Dieser Leitfaden bietet keine Rechtsberatung und erlaubt nicht, zu schließen, dass eine App eine konkrete Pflicht erfüllt oder verletzt. Die verfügbaren Beweise enthalten nicht den Text der DSGVO oder der LOPDGDD, daher werden hier keine Artikel, Rechtsgrundlagen oder spezifischen Rechte detailliert, als wären sie in diesem Paket verifiziert.
Die spanische Datenschutzbehörde (AEPD) empfiehlt tatsächlich praktische Maßnahmen zum Schutz der Geräte-Privatsphäre: sie aktuell zu halten und unerwünschten Zugriff durch robuste Schlüssel und eine angemessene Sperrung zu erschweren. Aktualisierung und Sperrung schützen das Gerät vor Zugriffsrisiken; sie ersetzen nicht die Überprüfung der von Apps verarbeiteten Daten noch ihrer Verarbeitungsbedingungen.
In der Praxis kann eine Person technische Kontrollen mit dem Lesen der Entwicklerinformationen kombinieren. Wenn eine App Daten sammelt, die für ihre Funktion unnötig erscheinen, kann die entsprechende Berechtigung verweigert werden, wenn das System es zulässt, eine Alternative gesucht oder die Datenschutzrichtlinie konsultiert werden. Die Entscheidung muss berücksichtigen, dass das Entfernen einer Berechtigung auch legitime App-Funktionen einschränken kann.
Der Nutzen dieser Maßnahmen liegt darin, vermeidbare Exposition zu reduzieren und die Entscheidungsfähigkeit zu verbessern, nicht darin, totale Privatsphäre zu versprechen. Ein starkes Passwort verhindert nicht allein, dass eine autorisierte App Daten an einen Remote-Dienst sendet; eine Datenschutzrichtlinie verhindert ihrerseits keinen physischen Zugriff auf ein entsperrtes Telefon. Die Maßnahmen decken unterschiedliche Risiken ab und müssen gemeinsam interpretiert werden.
Grenzen: An Dienste und Cloud gesendete Daten
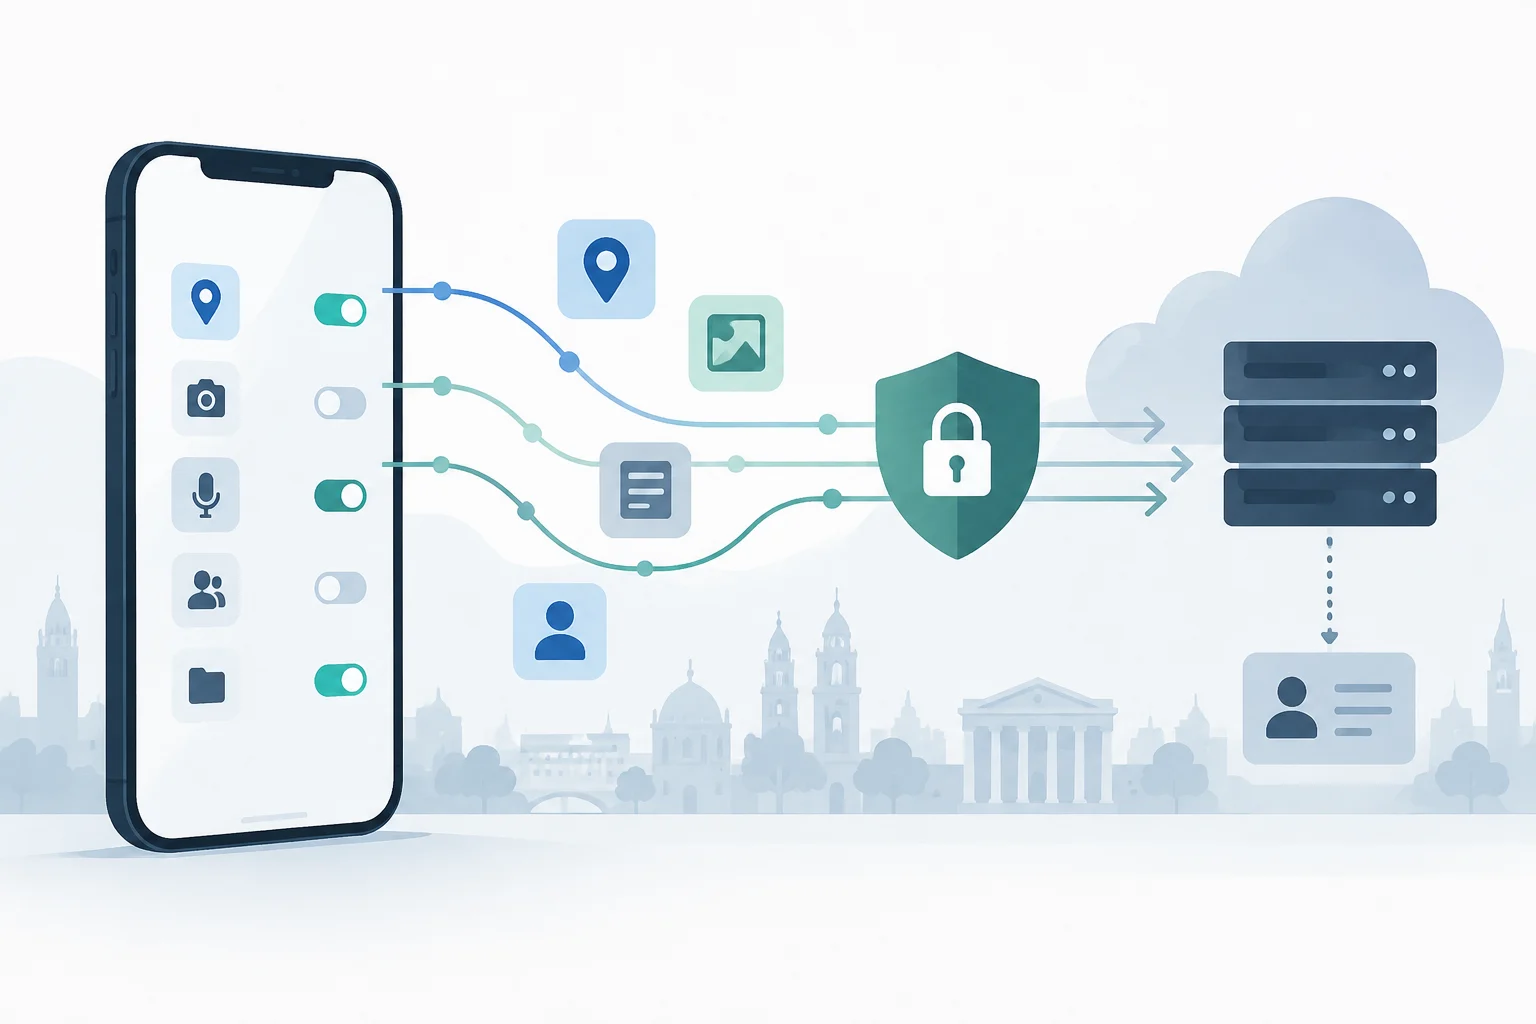
Berechtigungen regulieren Betriebssystemzugriffe, beschreiben aber nicht den gesamten Datenfluss zwischen einer App, ihren Servern und anderen Diensten. Eine App kann Informationen aus der Nutzung erstellen —z. B. Aktivitätsprotokolle— und sie als Teil ihrer Funktionsweise übertragen. Um zu wissen, was nach der Gewährung einer Berechtigung passiert, muss man die Entwicklerangaben konsultieren und beachten, dass die in einem Store verfügbare Information eine Aussage ist, keine vollständige Inspektion des Verkehrs.
Wenn Daten mit einem Remote-Dienst synchronisiert werden, ist ihre Verarbeitung auch durch den Dienst und die beteiligten Konten bedingt. Die lokale Telefonkontrolle entspricht nicht der Kontrolle der Speicherung, des Zugriffs oder der Übertragungen auf externen Servern. Die Widerrufung einer Berechtigung löscht nicht automatisch bereits gesendete Daten und entfernt nicht notwendigerweise ein Konto oder eine in der Cloud gespeicherte Kopie; für diese Aktionen sind Kontrollen des entsprechenden Diensts erforderlich.
Verschlüsselung sollte auch nicht als Synonym für umfassende Privatsphäre verstanden werden. Sie kann Informationen vor bestimmten Zugriffen schützen, beantwortet aber nicht allein Fragen wie, welche Metadaten generiert werden, wer die Schlüssel kontrolliert oder welche Verarbeitung der Anbieter anwendet, sobald er Daten erhält. Die Quellen dieses Pakets dokumentieren keine Verschlüsselungsgarantien spezifischer Dienste, daher ist es hier nicht möglich zu behaupten, dass ein konkretes Produkt Daten in der Cloud verschlüsselt oder nicht.
Die vorsichtige Schlussfolgerung ist, dass Mobile Privacy sich auf mehrere Ebenen verteilt: das Gerät, die App, der Store, das Konto und die Remote-Dienste. Jede Ebene hat eigene Kontrollen und Grenzen. Nur die Berechtigungen zu überprüfen kann sensible Zugriffe erkennen, reicht aber nicht aus, um den gesamten Weg der Informationen zu rekonstruieren.
Wie man Berechtigungen überprüft und entscheidet, was zu ändern ist
Eine regelmäßige Überprüfung kann mit den Standort-, Kamera- und Mikrofonberechtigungen beginnen, die Android über seine Datenschutzwerkzeuge abfragen lässt. Für jede App sollte man sich fragen, ob die Funktion diesen Zugriff benötigt, ob er immer oder nur während der Nutzung verfügbar sein sollte und ob das System eine weniger umfassende Alternative bietet. Das Widerrufen des Unnötigen reduziert Zugriffe, obwohl einige Funktionen nicht wie erwartet arbeiten.
Danach ist es nützlich, die Datenangaben in der Google-Play-Karte und die verknüpfte Datenschutzrichtlinie zu überprüfen. Man muss zwischen dem unterscheiden, was die App auf dem Telefon benötigt, und dem, was der Entwickler erklärt zu sammeln oder zu teilen. Wenn die Information mehrdeutig, unvollständig oder nicht mit der offensichtlichen Funktion übereinstimmt, kann diese Unsicherheit ein praktischer Grund sein, die Nutzung zu begrenzen, Klarstellungen zu suchen oder eine andere App zu wählen.
Die AEPD empfiehlt, das System aktuell zu halten und den Gerätezugriff mit robusten Schlüsseln zu schützen. Diese Maßnahmen reduzieren lokale Expositionsrisiken und sollten zusammen mit der Berechtigungsverwaltung in die Überprüfung einbezogen werden. Die Richtlinie verlangt nicht, alles täglich zu auditieren: Es ist nützlicher, die Überprüfung nach der Installation relevanter Apps, der Änderung von Einstellungen oder dem Beenden der Nutzung einer App über einen längeren Zeitraum zu wiederholen.
Eine kurze Liste für die nächste Überprüfung:
- Zugriffe in den Systemeinstellungen und sensible Berechtigungen überprüfen.
- Genehmigungen entfernen, die für die verwendete Funktion nicht erforderlich sind.
- Die Informationen zur Datensicherheit und die Entwicklerpolitik in Google Play überprüfen.
- Die Konto- oder Cloud-Kontrollen konsultieren, wenn man bereits gesendete Daten löschen oder die Synchronisierung beenden möchte.
- Das Telefon aktuell halten und mit einem robusten Sperrbildschirm schützen.
Das Ziel ist nicht, eine absolute Garantie zu erzielen, sondern informierte Entscheidungen zu treffen: eine Berechtigung akzeptieren, wenn sie eine klare Funktion bietet, sie einschränken, wenn sie nicht nötig ist, und erkennen, wann die Antwort von der Remote-Verarbeitung und nicht von der Telefoneinstellung abhängt.