Die zweite Sicherheitsebene: Was 2FA wirklich hinzufügt
Die Zwei-Faktor-Authentifizierung (2FA) ersetzt nicht das Passwort, sondern fügt einen obligatorischen zweiten Identitätsnachweis hinzu, bevor der Zugriff gewährt wird. Laut IBM kombiniert das System etwas, das der Benutzer weiß (Passwort), mit etwas, das er besitzt (Mobilgerät, physischer Schlüssel) oder etwas, das er ist (Biometrie). Diese doppelte Verifizierung verhindert, dass ein Angreifer, der das Passwort gestohlen hat, auf das Konto zugreifen kann, da ihm der zweite Faktor fehlt. Die Logik ist einfach: Wenn der erste Faktor fehlschlägt, wirkt der zweite als letzte Barriere, die eine physische Aktion erfordert, die der Eindringling nicht hat.
Es ist wichtig, zwischen 2FA und Multi-Faktor-Authentifizierung (MFA) zu unterscheiden. Während 2FA genau zwei Faktoren erfordert, erlaubt MFA drei oder mehr. Die meisten Consumer-Dienste, wie Banken oder E-Mail-Anbieter, implementieren 2FA als Mindeststandard. Der Schlüssel ist, dass jeder Faktor zu einer eigenen Kategorie gehören muss; die Verwendung von zwei Passwörtern oder zwei SMS-Codes zählt nicht als echtes 2FA, da beide Faktoren auf dem Wissen des Benutzers oder demselben Lieferkanal basieren. Diese Unterscheidung ist entscheidend, um die tatsächliche Sicherheit einer Konfiguration zu bewerten.
SMS-Codes: Die Verwundbarkeit des Transportkanals
Die am weitesten verbreitete, aber auch schwächste Methode ist das Senden von Codes per SMS. Der Mechanismus ist einfach: Der Server sendet einen temporären numerischen Code an die registrierte Telefonnummer. Allerdings hängt diese Methode von der Mobilfunkinfrastruktur ab, die dokumentierte strukturelle Schwachstellen aufweist. Psono weist darauf hin, dass Angreifer SIM-Swapping ausnutzen können, indem sie Betreiber täuschen, um die Nummer des Opfers auf eine vom Angreifer kontrollierte SIM zu übertragen und so alle Codes in Echtzeit abzufangen. Dieser Prozess kann in Minuten abgeschlossen sein, wobei der Benutzer ohne Zugriff bleibt, während der Angreifer die Kontrolle übernimmt.
Neben dem SIM-Swapping nutzen SS7-Angriffe Fehler im globalen Signalisierungsprotokoll der Mobilfunknetze aus, um Nachrichten remote abzufangen. Das bedeutet, dass der SMS-Code über ein Netzwerk reist, das nicht für eine hohe Sicherheitsebene konzipiert ist. Daher empfehlen Quellen wie Signaturit und Psono, SMS als einzige 2FA-Methode zu vermeiden, insbesondere bei Bank- oder E-Mail-Konten, wo der Einfluss eines Eindringens kritisch ist. Die Abhängigkeit von den Netzen der Betreiber führt zu einem externen Ausfallpunkt, den der Benutzer nicht direkt kontrollieren kann.
TOTP-Authentifizierungs-Apps: Lokale Generierung und Zeit-Synchronisation
Authentifizierungs-Apps wie Google Authenticator oder Microsoft Authenticator verwenden den TOTP-Standard (Time-based One-Time Password). Im Gegensatz zu SMS wird der Code lokal auf dem Gerät des Benutzers mittels einer kryptografischen Funktion (SHA-1) generiert, die ein geteiltes Geheimnis mit der aktuellen Zeit kombiniert. Laut Proton sind diese Codes in der Regel 6-stellig und haben eine Gültigkeit von 30 Sekunden, was das Zeitfenster für einen Angreifer drastisch begrenzt. Die lokale Generierung eliminiert die Notwendigkeit, Daten über das Netzwerk zu senden, was die Privatsphäre und die Reaktionsgeschwindigkeit verbessert.
Der Hauptvorteil von TOTP ist, dass es nicht vom Telefonienetzwerk oder der Zustellung von Nachrichten abhängt. Der Code existiert nur auf dem Gerät und auf dem Server, der ihn über die Zeitsynchronisation überprüft. Dies eliminiert die Angriffsvektoren von SIM-Swapping und SS7. Allerdings ist TOTP nicht gegen Phishing immun: Wenn der Benutzer den Code auf einer gefälschten Seite eingibt, kann der Angreifer ihn sofort verwenden. Außerdem kann der Zugriff gefährdet sein, wenn das Gerät verloren geht oder formatiert wird, falls keine Wiederherstellungscodes gespeichert wurden. Die Geräteverwaltung ist daher die neue Verantwortung des Benutzers.
FIDO2 und Passkeys: Die Beseitigung von Phishing durch Kryptographie
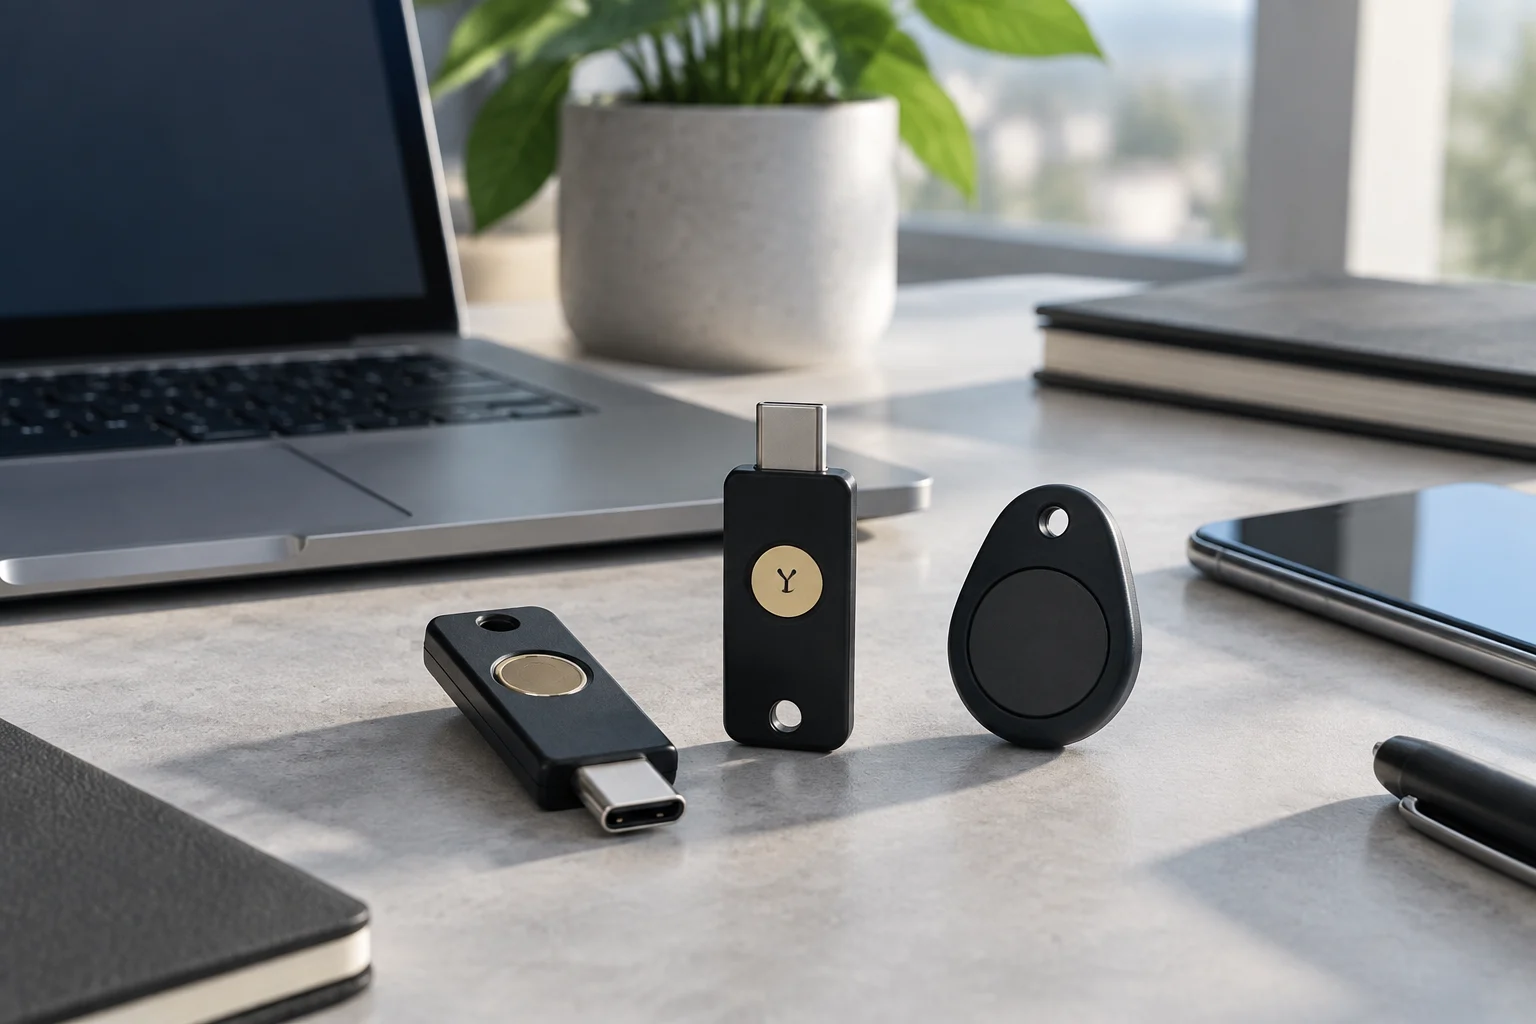
FIDO2 (Fast Identity Online) stellt die fortschrittlichste Entwicklung der Authentifizierung dar. Basierend auf dem WebAuthn-Standard des W3C verwendet FIDO2 einzigartige kryptografische Schlüssel für jede Website und eliminiert die Notwendigkeit von geteilten Passwörtern und Codes. Laut FIDO Alliance generiert dieses System ein Schlüsselpaar (öffentlich und privat) auf dem Gerät des Benutzers; der öffentliche Schlüssel wird an den Server gesendet, während der private Schlüssel das Gerät nie verlässt. Diese öffentliche/privat-Schlüssel-Architektur ist die Grundlage der modernen Websicherheit.
Dieser Mechanismus macht Phishing praktisch unmöglich. Da keine Geheimnisse über das Internet geteilt werden, kann der Angreifer keine gültige Anmeldeinformation für eine andere Website abfangen. Passkeys (Zugangsschlüssel), die in Browsern und Betriebssystemen integriert sind, ermöglichen die Authentifizierung über lokale Biometrie (Fingerabdruck oder Gesichtserkennung), ohne biometrische Daten in die Cloud zu senden. Microsoft und Google bieten diese Option bereits als prioritäre Methode an, da sie gleichzeitig den Besitz des Geräts und die Identität des Benutzers nachweist. Die Benutzererfahrung wird vereinfacht, indem die Reibung des manuellen Codeeingangs eliminiert wird.
Praktischer Leitfaden: Die richtige Methode basierend auf dem Risiko konfigurieren
Die Wahl der 2FA-Methode sollte auf dem Risikostufe des Dienstes basieren. Für kritische Konten (Banking, Haupt-E-Mail, Kryptowährungen) wird FIDO2 oder TOTP mit einer Authentifizierungs-App empfohlen. Für Dienste mit geringerem Risiko kann SMS als zusätzliche Ebene akzeptabel sein, aber nie als einzige Option. Nachfolgend sind die allgemeinen Schritte zur Aktivierung von 2FA bei gängigen Diensten detailliert beschrieben:
- Greifen Sie auf die Sicherheitseinstellungen Ihres Kontos zu (z. B. bei Google: Konto > Sicherheit > Zweistufige Verifizierung).
- Wählen Sie die bevorzugte Methode: FIDO2 (Passkey) oder TOTP (Authentifizierungs-App).
- Generieren und speichern Sie Wiederherstellungscodes: Dies sind Einmal-Codes, die den Zugriff wiederherstellen, wenn Sie Ihr Gerät verlieren. Bewahren Sie sie in einem Passwort-Manager oder an einem sicheren physischen Ort auf.
- Überprüfen Sie die Konfiguration, indem Sie sich erneut anmelden, um sicherzustellen, dass der zweite Faktor korrekt funktioniert.
| Methode | Sicherheitsstufe | Hauptverwundbarkeit | Empfehlung |
|---|---|---|---|
| SMS | Niedrig | SIM-Swapping, SS7 | Als einzige Methode vermeiden |
| TOTP (App) | Hoch | Phishing, Geräteverlust | Ideal für kritische Konten |
| FIDO2 (Passkey) | Sehr hoch | Geräteverlust | Beste verfügbare Option |
Häufige Fehler und Wiederherstellungsmanagement
Einer der häufigsten Fehler ist es, die Wiederherstellungscodes nicht zu speichern oder sie auf demselben Gerät wie die Authentifizierungs-App aufzubewahren. Wenn Sie Ihr Telefon verlieren, sind diese Codes Ihr einziger Weg, den Zugriff wiederherzustellen, ohne den technischen Support anzurufen. INCIBE empfiehlt, 2FA auf allen Konten zu aktivieren, die es zulassen, betont aber die Wichtigkeit, die spezifischen Anweisungen jeder Plattform zu befolgen, da die Konfiguration variiert. Die Vorbereitung auf den Geräteverlust ist genauso wichtig wie die anfängliche Aktivierung des Systems.
Ein weiterer Fehler ist es, zu vertrauen, dass 2FA eine unfehlbare Lösung ist. Obwohl es das Risiko drastisch reduziert, eliminiert es die Phishing-Bedrohung im Falle von TOTP nicht. Um dies zu mildern, ist es entscheidend, sich zu bilden, um gefälschte Seiten zu identifizieren und, wo möglich, auf FIDO2 umzusteigen. Wenn das Gerät verloren geht, muss die Wiederherstellung schnell erfolgen: Verwenden Sie die Wiederherstellungscodes, kontaktieren Sie den Support mit der erforderlichen Dokumentation und konfigurieren Sie 2FA nach der Wiederherstellung des Zugriffs auf einem neuen Gerät neu. Sicherheit ist ein kontinuierlicher Prozess, der eine regelmäßige Überprüfung der Anmeldeinformationen erfordert.