La deuxième couche de sécurité : ce que le 2FA ajoute réellement
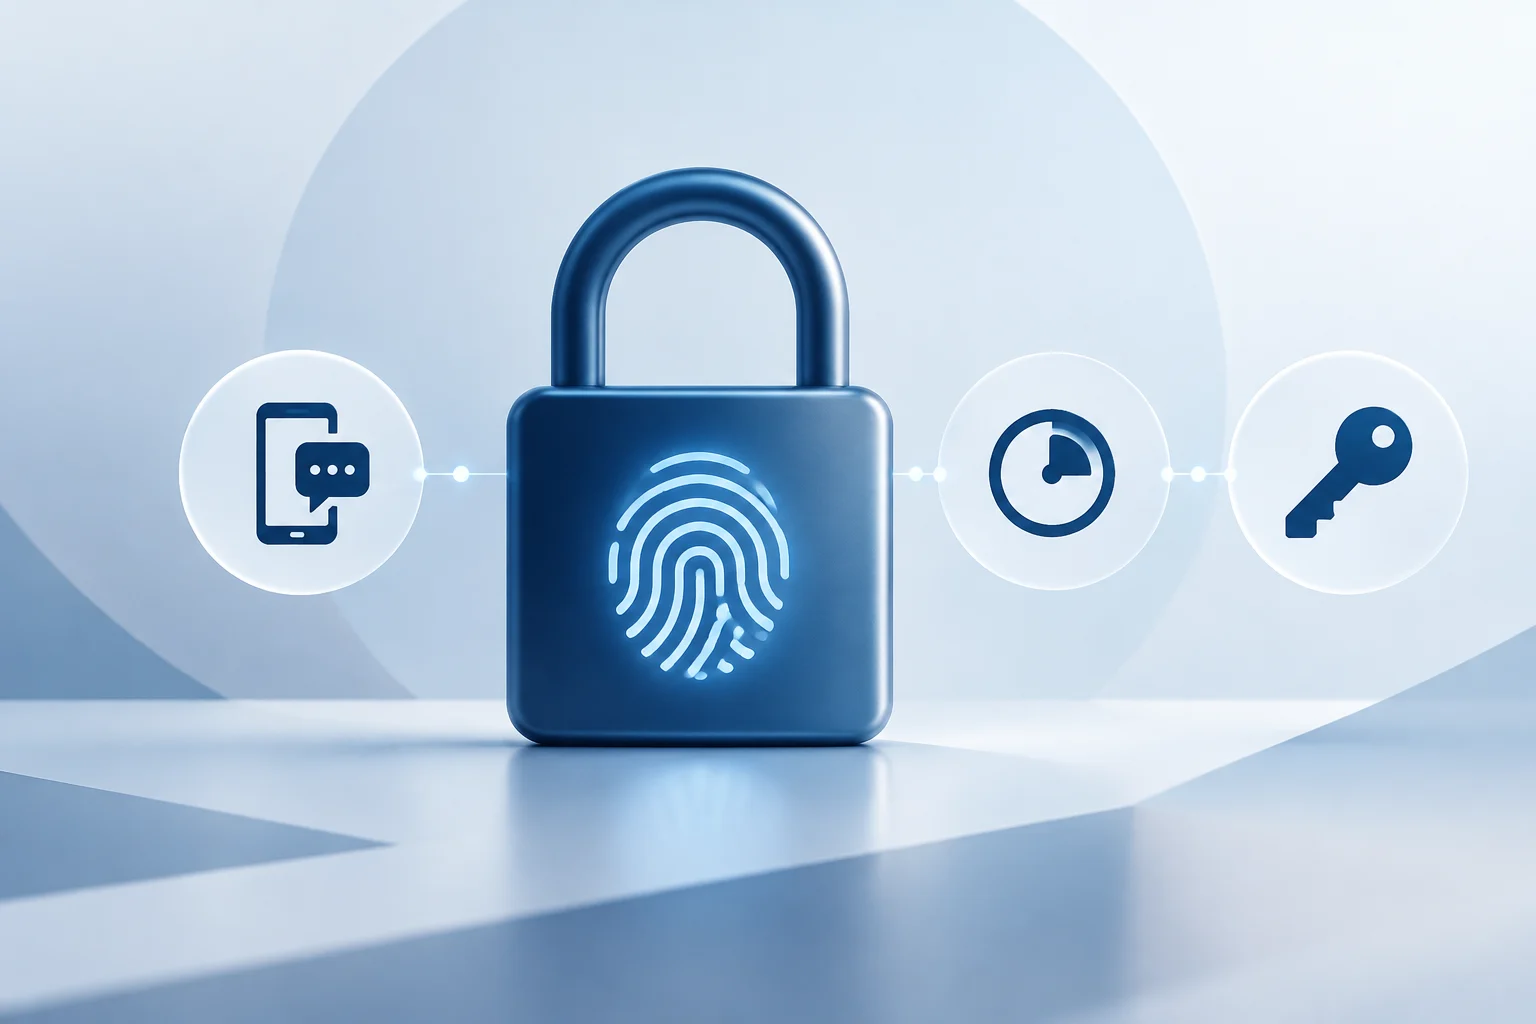
L'authentification à deux facteurs (2FA) ne remplace pas le mot de passe, mais ajoute une deuxième preuve d'identité obligatoire avant d'accorder l'accès. Selon IBM, le système combine quelque chose que l'utilisateur sait (mot de passe) avec quelque chose qu'il possède (appareil mobile, clé physique) ou quelque chose qu'il est (biométrie). Cette double vérification empêche un attaquant ayant volé le mot de passe d'accéder au compte, car il manque le deuxième facteur. La logique est simple : si le premier facteur échoue, le second agit comme une barrière finale nécessitant une action physique que l'intrus n'a pas.
Il est important de distinguer le 2FA de l'authentification multifacteur (MFA). Alors que le 2FA exige exactement deux facteurs, le MFA en permet trois ou plus. La plupart des services grand public, comme les banques ou les e-mails, implémentent le 2FA comme standard minimal. La clé est que chaque facteur doit appartenir à une catégorie distincte ; utiliser deux mots de passe ou deux codes SMS ne compte pas comme un 2FA réel, car les deux facteurs reposent sur ce que l'utilisateur sait ou sur le même canal de livraison. Cette distinction est vitale pour évaluer la sécurité réelle d'une configuration.
Codes SMS : la vulnérabilité du canal de transport
La méthode la plus répandue, mais aussi la plus faible, est l'envoi de codes par SMS. Le mécanisme est simple : le serveur envoie un code numérique temporaire au numéro de téléphone enregistré. Cependant, cette méthode dépend de l'infrastructure de téléphonie mobile, qui présente des vulnérabilités structurelles documentées. Psono souligne que les attaquants peuvent exploiter le SIM swapping, en trompant les opérateurs pour transférer le numéro de la victime vers une SIM contrôlée par l'attaquant, interceptant ainsi tous les codes en temps réel. Ce processus peut être achevé en quelques minutes, laissant l'utilisateur sans accès pendant que l'attaquant prend le contrôle.
En plus du SIM swapping, les attaques SS7 exploitent les failles du protocole de signalisation global des réseaux mobiles pour intercepter les messages à distance. Cela signifie que le code SMS voyage sur un réseau non conçu pour la sécurité de haut niveau. Par conséquent, des sources comme Signaturit et Psono recommandent d'éviter le SMS comme méthode unique de 2FA, surtout pour les comptes bancaires ou e-mails, où l'impact d'une intrusion est critique. La dépendance aux réseaux d'opérateurs introduit un point de défaillance externe que l'utilisateur ne peut pas contrôler directement.
Applications d'authentification TOTP : génération locale et synchronisation temporelle
Les applications d'authentification, comme Google Authenticator ou Microsoft Authenticator, utilisent la norme TOTP (Time-based One-Time Password). Contrairement au SMS, le code est généré localement sur l'appareil de l'utilisateur au moyen d'une fonction cryptographique (SHA-1) qui combine un secret partagé avec l'heure actuelle. Selon Proton, ces codes sont généralement de 6 chiffres et ont une validité de 30 secondes, ce qui limite drastiquement la fenêtre d'opportunité pour un attaquant. La génération locale élimine le besoin d'envoyer des données par le réseau, améliorant la confidentialité et la vitesse de réponse.
L'avantage principal du TOTP est qu'il ne dépend pas du réseau de téléphonie ni de la livraison de messages. Le code n'existe que sur l'appareil et sur le serveur, qui le vérifie par synchronisation de l'heure. Cela élimine les vecteurs d'attaque de SIM swapping et SS7. Cependant, le TOTP n'est pas immunisé contre le phishing : si l'utilisateur saisit le code sur une page fausse, l'attaquant peut l'utiliser immédiatement. De plus, si l'appareil est perdu ou réinitialisé, l'accès peut être compromis si les codes de récupération n'ont pas été sauvegardés. La gestion de l'appareil est donc la nouvelle responsabilité de l'utilisateur.
FIDO2 et passkeys : l'élimination du phishing par la cryptographie
FIDO2 (Fast Identity Online) représente l'évolution la plus avancée de l'authentification. Basé sur la norme WebAuthn du W3C, FIDO2 utilise des clés cryptographiques uniques pour chaque site web, éliminant le besoin de mots de passe et de codes partagés. Selon la FIDO Alliance, ce système génère une paire de clés (publique et privée) sur l'appareil de l'utilisateur ; la clé publique est envoyée au serveur, tandis que la privée ne quitte jamais l'appareil. Cette architecture de clé publique/privée est la base de la sécurité moderne sur le web.
Ce mécanisme rend le phishing pratiquement inviable. En ne partageant pas de secrets via Internet, l'attaquant ne peut pas capturer une crédence valide pour un autre site. Les passkeys (clés d'accès) intégrées aux navigateurs et systèmes d'exploitation permettent l'authentification par biométrie locale (empreinte ou reconnaissance faciale) sans envoyer de données biométriques au cloud. Microsoft et Google offrent déjà cette option comme méthode prioritaire, car elle prouve simultanément la possession de l'appareil et l'identité de l'utilisateur. L'expérience utilisateur est simplifiée en éliminant la friction de la saisie manuelle de codes.
Guide pratique : configurer la bonne méthode selon le risque
Le choix de la méthode de 2FA doit se baser sur le niveau de risque du service. Pour les comptes critiques (banque, e-mail principal, cryptomonnaies), FIDO2 ou TOTP avec une application d'authentification est recommandé. Pour les services à risque moindre, le SMS peut être acceptable comme couche supplémentaire, mais jamais comme seule option. Voici les étapes générales pour activer le 2FA sur les services courants :
- Accédez aux paramètres de sécurité de votre compte (ex. sur Google : Compte > Sécurité > Vérification en deux étapes).
- Sélectionnez la méthode préférée : FIDO2 (passkey) ou TOTP (application d'authentification).
- Générez et sauvegardez les codes de récupération : ce sont des codes à usage unique permettant de récupérer l'accès si vous perdez votre appareil. Conservez-les dans un gestionnaire de mots de passe ou un endroit physique sûr.
- Vérifiez la configuration en vous reconnectant pour vous assurer que le deuxième facteur fonctionne correctement.
| Méthode | Niveau de sécurité | Vulnérabilité principale | Recommandation |
|---|---|---|---|
| SMS | Faible | SIM swapping, SS7 | À éviter comme méthode unique |
| TOTP (App) | Élevé | Phishing, perte d'appareil | Idéal pour les comptes critiques |
| FIDO2 (Passkey) | Très élevé | Perte d'appareil | Meilleure option disponible |
Erreurs courantes et gestion de la récupération
L'une des erreurs les plus fréquentes est de ne pas sauvegarder les codes de récupération ou de les stocker sur le même appareil que l'application d'authentification. Si vous perdez votre téléphone, ces codes sont votre seul moyen de récupérer l'accès sans appeler le support technique. L'INCIBE recommande d'activer le 2FA sur tous les comptes qui le permettent, mais souligne l'importance de suivre les instructions spécifiques de chaque plateforme, car la configuration varie. La préparation à la perte de l'appareil est aussi importante que l'activation initiale du système.
Une autre erreur est de croire que le 2FA est une solution infaillible. Bien qu'il réduise drastiquement le risque, il n'élimine pas la menace du phishing dans le cas du TOTP. Pour l'atténuer, il est crucial de s'éduquer pour identifier les pages fausses et, si possible, migrer vers FIDO2. Si l'appareil est perdu, la récupération doit être rapide : utilisez les codes de récupération, contactez le support avec la documentation requise et, une fois l'accès récupéré, reconfigurez le 2FA sur un nouvel appareil. La sécurité est un processus continu nécessitant une révision périodique des identifiants.