A segunda camada de segurança: o que o 2FA realmente adiciona
A autenticação de dois fatores (2FA) não substitui a senha, mas adiciona uma segunda prova de identidade obrigatória antes de conceder o acesso. De acordo com a IBM, o sistema combina algo que o usuário sabe (senha) com algo que possui (dispositivo móvel, chave física) ou algo que é (biometria). Esta dupla verificação impede que um invasor que roubou a senha entre na conta, pois falta o segundo fator. A lógica é simples: se o primeiro fator falhar, o segundo atua como barreira final que requer uma ação física que o intruso não tem.
É importante distinguir entre 2FA e autenticação multifator (MFA). Enquanto o 2FA exige exatamente dois fatores, o MFA permite três ou mais. A maioria dos serviços de consumo, como bancos ou e-mails, implementa o 2FA como padrão mínimo. A chave é que cada fator deve pertencer a uma categoria distinta; usar duas senhas ou dois códigos SMS não conta como 2FA real, pois ambos os fatores se baseiam no que o usuário sabe ou no mesmo canal de entrega. Esta distinção é vital para avaliar a segurança real de uma configuração.
Códigos SMS: a vulnerabilidade do canal de transporte
O método mais difundido, mas também o mais fraco, é o envio de códigos por SMS. O mecanismo é simples: o servidor envia um código numérico temporário para o número de telefone registrado. No entanto, este método depende da infraestrutura de telefonia móvel, que apresenta vulnerabilidades estruturais documentadas. A Psono aponta que os invasores podem explorar o SIM swapping, enganando as operadoras para transferir o número da vítima para um SIM controlado pelo invasor, interceptando assim todos os códigos em tempo real. Este processo pode ser concluído em minutos, deixando o usuário sem acesso enquanto o invasor assume o controle.
Além do SIM swapping, os ataques SS7 exploram falhas no protocolo de sinalização global das redes móveis para interceptar mensagens remotamente. Isso significa que o código SMS viaja por uma rede não projetada para segurança de alto nível. Por isso, fontes como Signaturit e Psono recomendam evitar o SMS como único método de 2FA, especialmente em contas bancárias ou de e-mail, onde o impacto de uma invasão é crítico. A dependência das redes de operadoras introduz um ponto de falha externo que o usuário não pode controlar diretamente.
Apps de autenticação TOTP: geração local e sincronização temporal
Os aplicativos de autenticação, como Google Authenticator ou Microsoft Authenticator, utilizam o padrão TOTP (Time-based One-Time Password). Diferente do SMS, o código é gerado localmente no dispositivo do usuário por meio de uma função criptográfica (SHA-1) que combina um segredo compartilhado com o tempo atual. De acordo com a Proton, esses códigos geralmente têm 6 dígitos e validade de 30 segundos, o que limita drasticamente a janela de oportunidade para um invasor. A geração local elimina a necessidade de enviar dados pela rede, melhorando a privacidade e a velocidade de resposta.
A principal vantagem do TOTP é que ele não depende da rede de telefonia nem da entrega de mensagens. O código existe apenas no dispositivo e no servidor, que o verifica por meio da sincronização de tempo. Isso elimina os vetores de ataque de SIM swapping e SS7. No entanto, o TOTP não é imune ao phishing: se o usuário inserir o código em uma página falsa, o invasor pode usá-lo imediatamente. Além disso, se o dispositivo for perdido ou formatado, o acesso pode ser comprometido se os códigos de recuperação não tiverem sido salvos. A gestão do dispositivo é, portanto, a nova responsabilidade do usuário.
FIDO2 e passkeys: a eliminação do phishing por meio da criptografia
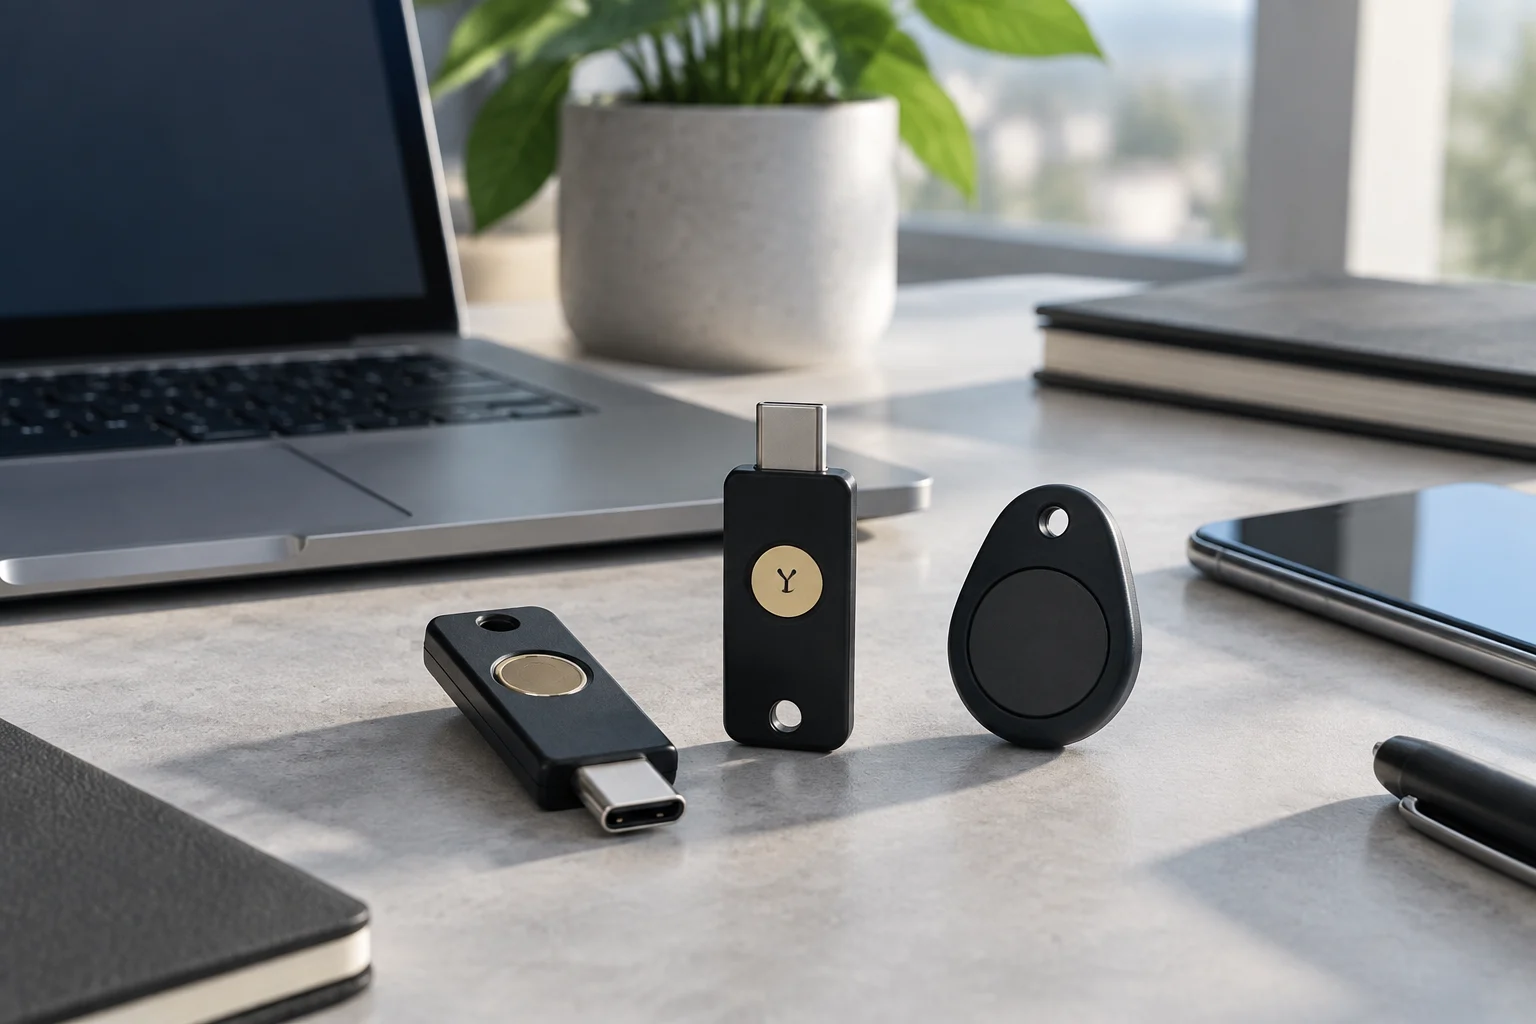
O FIDO2 (Fast Identity Online) representa a evolução mais avançada da autenticação. Baseado no padrão WebAuthn do W3C, o FIDO2 utiliza chaves criptográficas únicas para cada site, eliminando a necessidade de senhas e códigos compartilhados. De acordo com a FIDO Alliance, este sistema gera um par de chaves (pública e privada) no dispositivo do usuário; a chave pública é enviada ao servidor, enquanto a privada nunca sai do dispositivo. Esta arquitetura de chave pública/privada é a base da segurança moderna na web.
Este mecanismo torna o phishing praticamente inviável. Ao não compartilhar segredos pela internet, o invasor não pode capturar uma credencial válida para outro site. As passkeys (chaves de acesso) integradas em navegadores e sistemas operacionais permitem autenticar-se por meio de biometria local (impressão digital ou reconhecimento facial) sem enviar dados biométricos para a nuvem. A Microsoft e o Google já oferecem esta opção como método prioritário, pois demonstra simultaneamente a posse do dispositivo e a identidade do usuário. A experiência do usuário é simplificada ao eliminar o atrito de inserir códigos manualmente.
Guia prático: como configurar o método adequado conforme o risco
A escolha do método de 2FA deve basear-se no nível de risco do serviço. Para contas críticas (banco, e-mail principal, criptomoedas), recomenda-se FIDO2 ou TOTP com app de autenticação. Para serviços de menor risco, o SMS pode ser aceitável como camada adicional, mas nunca como única opção. A seguir, detalhamos os passos gerais para ativar a 2FA em serviços comuns:
- Acesse as configurações de segurança da sua conta (ex.: no Google: Conta > Segurança > Verificação em duas etapas).
- Selecione o método preferido: FIDO2 (passkey) ou TOTP (app de autenticação).
- Gere e salve os códigos de recuperação: são códigos de uso único que permitem recuperar o acesso se você perder o dispositivo. Guarde-os em um gerenciador de senhas ou em um local físico seguro.
- Verifique a configuração fazendo login novamente para garantir que o segundo fator funcione corretamente.
| Método | Nível de segurança | Vulnerabilidade principal | Recomendação |
|---|---|---|---|
| SMS | Baixo | SIM swapping, SS7 | Evitar como método único |
| TOTP (App) | Alto | Phishing, perda de dispositivo | Ideal para contas críticas |
| FIDO2 (Passkey) | Muito alto | Perda de dispositivo | Melhor opção disponível |
Erros comuns e gestão da recuperação
Um dos erros mais frequentes é não salvar os códigos de recuperação ou armazená-los no mesmo dispositivo que o app de autenticação. Se você perder o telefone, esses códigos são sua única via para recuperar o acesso sem ligar para o suporte técnico. O INCIBE recomenda ativar a 2FA em todas as contas que permitam, mas enfatiza a importância de seguir as instruções específicas de cada plataforma, pois a configuração varia. A preparação para a perda do dispositivo é tão importante quanto a ativação inicial do sistema.
Outro erro é confiar que a 2FA é uma solução infalível. Embora reduza drasticamente o risco, não elimina a ameaça do phishing no caso do TOTP. Para mitigá-lo, é crucial educar-se para identificar páginas falsas e, sempre que possível, migrar para o FIDO2. Se o dispositivo for perdido, a recuperação deve ser rápida: use os códigos de recuperação, entre em contato com o suporte com a documentação necessária e, uma vez recuperado o acesso, reconfigure a 2FA em um novo dispositivo. A segurança é um processo contínuo que requer revisão periódica das credenciais.