Definição técnica e diferença da criptografia em trânsito
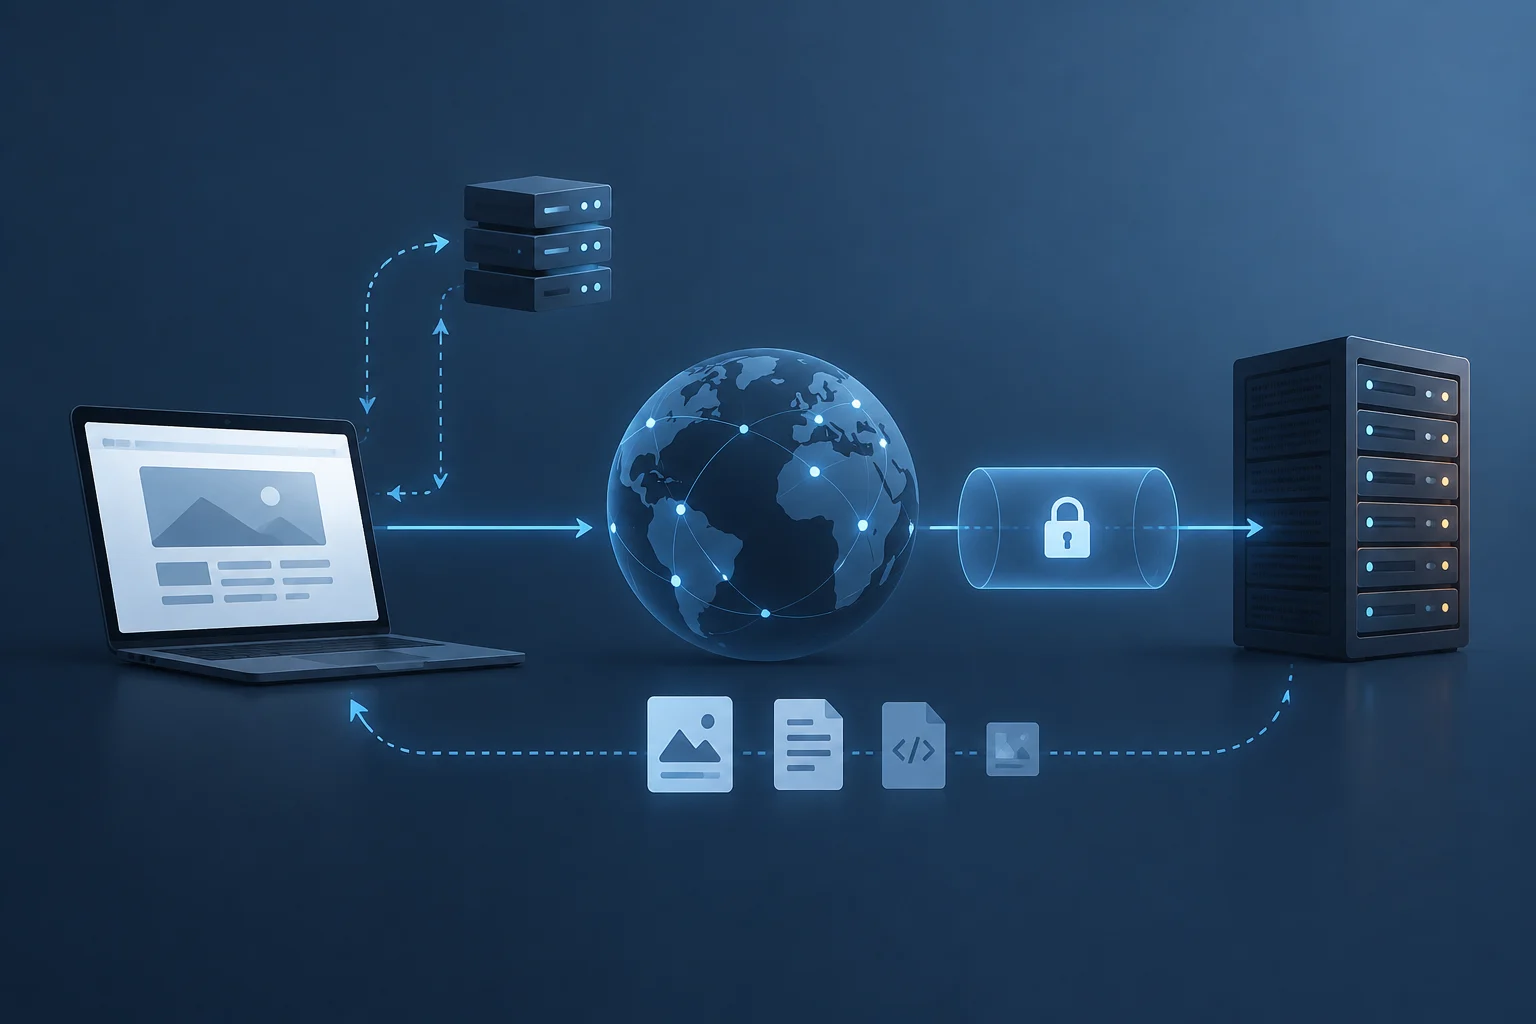
A criptografia de ponta a ponta (E2EE) é um processo criptográfico que transforma o texto legível em dados ilegíveis no dispositivo do remetente antes que eles saiam do hardware local. Diferentemente da criptografia em trânsito, que protege a conexão entre um cliente e um servidor por meio de protocolos como TLS, a E2EE garante que o servidor de mensagens só manipule texto criptografado e nunca tenha acesso às chaves de descriptografia. Esta distinção é fundamental: a criptografia em trânsito protege a rota de rede, enquanto a E2EE protege o conteúdo da mensagem independentemente da infraestrutura de entrega.
Segundo a IBM, a E2EE difere de outros métodos porque cifra os dados no dispositivo do remetente, mantém os dados criptografados durante a transmissão e os descriptografa apenas no endpoint do destinatário. Isso significa que, mesmo que um provedor de serviços como WhatsApp ou Meta interceptasse o tráfego, não poderia ler as mensagens sem a chave privada do usuário. A segurança não reside na confiança do intermediário, mas na posse exclusiva das chaves pelos pontos finais autorizados.
Geração e troca de chaves criptográficas
Na maioria dos aplicativos de mensagens modernos, cada dispositivo gera um par de chaves: uma chave pública e uma chave privada. A chave pública é compartilhada abertamente com os contatos para que eles possam criptografar as mensagens destinadas a esse dispositivo, enquanto a chave privada permanece armazenada com segurança no hardware local e nunca é transmitida pela rede. Este mecanismo se baseia em criptografia assimétrica, onde a criptografia com a chave pública só pode ser revertida com a chave privada correspondente.
Quando um usuário inicia uma conversa, o aplicativo troca essas chaves públicas por meio do servidor de mensagens. O servidor atua como um simples mensageiro de chaves, sem capacidade para descriptografar o conteúdo. Se um usuário troca de telefone, geralmente gera um novo par de chaves, o que invalida as chaves anteriores e requer uma nova verificação de identidade para restabelecer a confiança criptográfica entre os interlocutores.
Verificação de identidade por meio de impressões digitais
O ponto mais fraco da E2EE não é a criptografia, mas a verificação de identidade. Um atacante pode se inserir na conversa se conseguir fazer a vítima usar uma chave pública falsa em vez da legítima. Para mitigar esse risco, os aplicativos oferecem impressões digitais de segurança: códigos numéricos ou QR derivados das chaves públicas que ambas as partes devem comparar para confirmar que coincidem. Se os códigos não forem idênticos, existe uma alta probabilidade de um ataque de homem no meio.
A EFF descreve esse processo como uma verificação manual tediosa, especialmente quando um usuário troca de dispositivo. No entanto, ferramentas como o Verificador de chaves do sistema Android buscam unificar esse processo para aplicativos compatíveis com o RCS, permitindo escanear códigos QR de forma padronizada. No WhatsApp, a verificação pode ser realizada escaneando um código QR ou comparando manualmente um código de 60 caracteres, embora a beta introduza uma verificação automática baseada em transparência de chaves que reduz a carga operacional para o usuário.
Riscos persistentes nos dispositivos finais
A E2EE protege a rota entre os dispositivos, mas não protege os dispositivos finais se estes estiverem comprometidos. Um malware instalado no telefone do usuário pode capturar as mensagens antes de serem criptografadas ou depois de serem descriptografadas, eludindo completamente a proteção criptográfica. Além disso, os backups na nuvem, como os do iCloud ou Google Drive, podem armazenar os chats em um estado descriptografado ou com chaves de acesso compartilhadas, o que expõe as informações a riscos de acesso não autorizado por parte do provedor de nuvem.
Outro vetor de ataque são as capturas de tela, que em muitos sistemas operacionais não estão bloqueadas pelo aplicativo de mensagens. Embora a mensagem esteja criptografada em trânsito, uma captura de tela local pode ser compartilhada ou exfiltrada sem que a E2EE possa preveni-la. Portanto, a segurança real depende da integridade do sistema operacional, da ausência de malware e da configuração correta dos backups criptografados.
Como auditar as configurações de privacidade nos seus apps
Para verificar se um aplicativo implementa realmente a E2EE, o usuário deve procurar indicadores específicos na interface. No Messenger, por exemplo, a opção "Criptografia de ponta a ponta" aparece nas configurações do chat apenas quando a conversa está protegida. No WhatsApp, o rótulo "Criptografia de ponta a ponta" ao lado do nome do contato confirma a proteção. Se o rótulo não aparecer, a conversa pode estar usando criptografia em trânsito ou não estar criptografada, especialmente em chats de grupo com participantes que não têm o app atualizado.
É crucial revisar as configurações dos backups. No WhatsApp, os backups no Google Drive ou iCloud podem não estar criptografados de ponta a ponta por padrão, dependendo da versão e da configuração regional. O usuário deve ativar explicitamente a criptografia do backup se o app permitir. Além disso, recomenda-se desativar as funções opcionais que compartilham metadados ou conteúdo com o provedor, como a integração com IA ou as ferramentas de negócios, que podem isentar o serviço da proteção E2EE.