Definición técnica y diferencia con el cifrado en tránsito
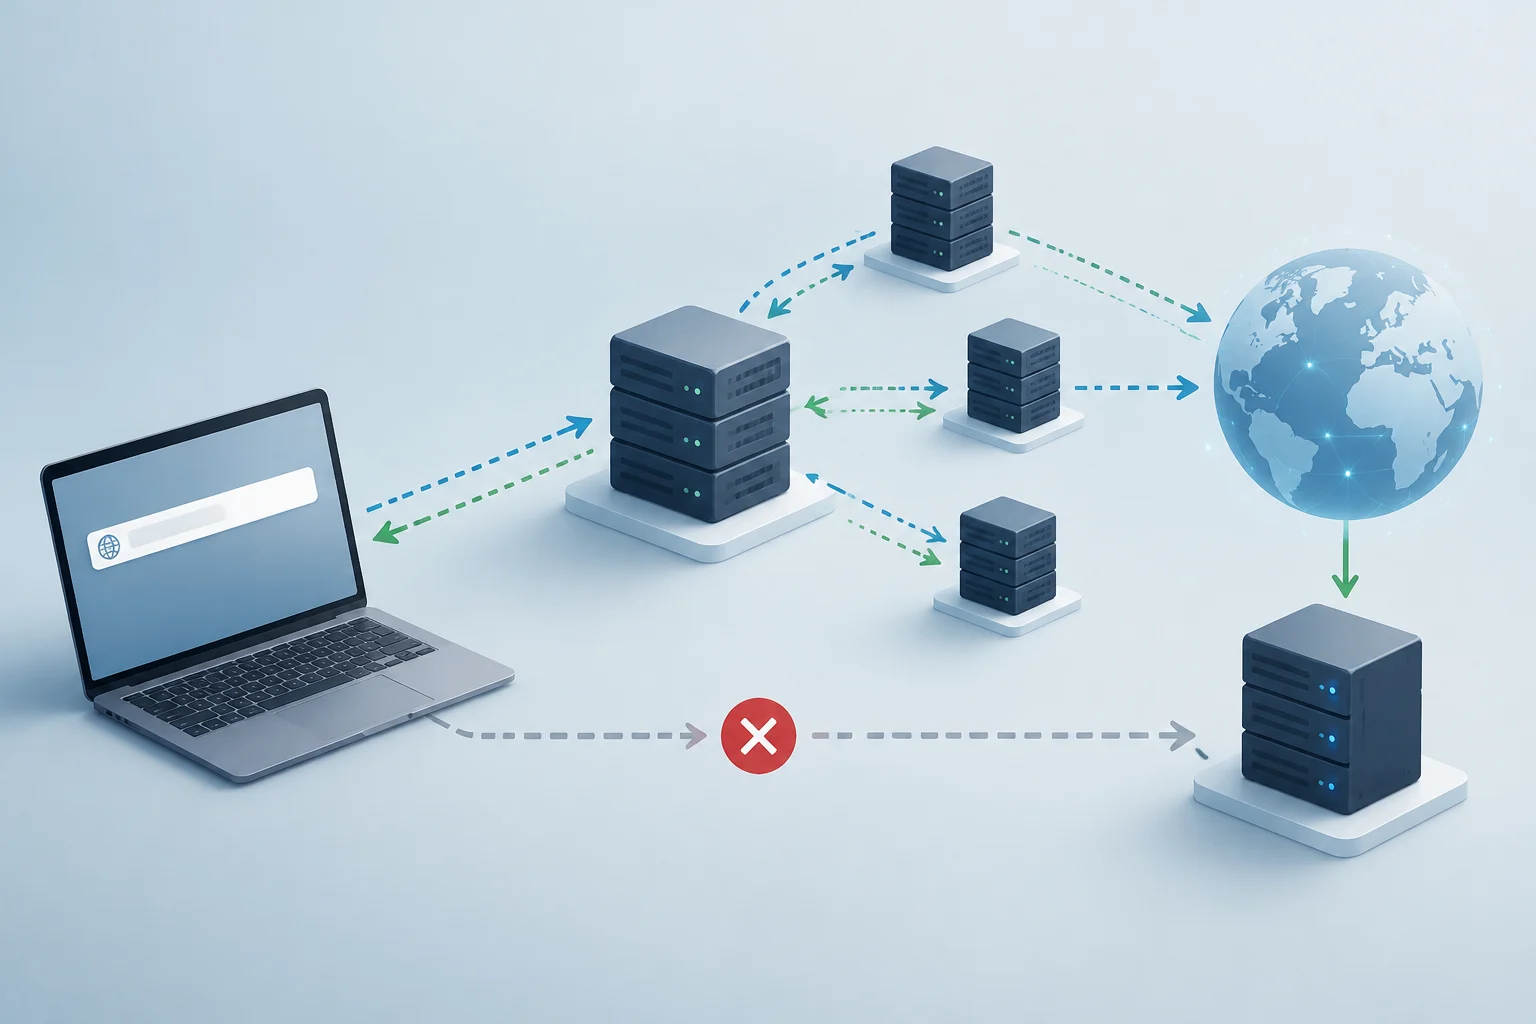
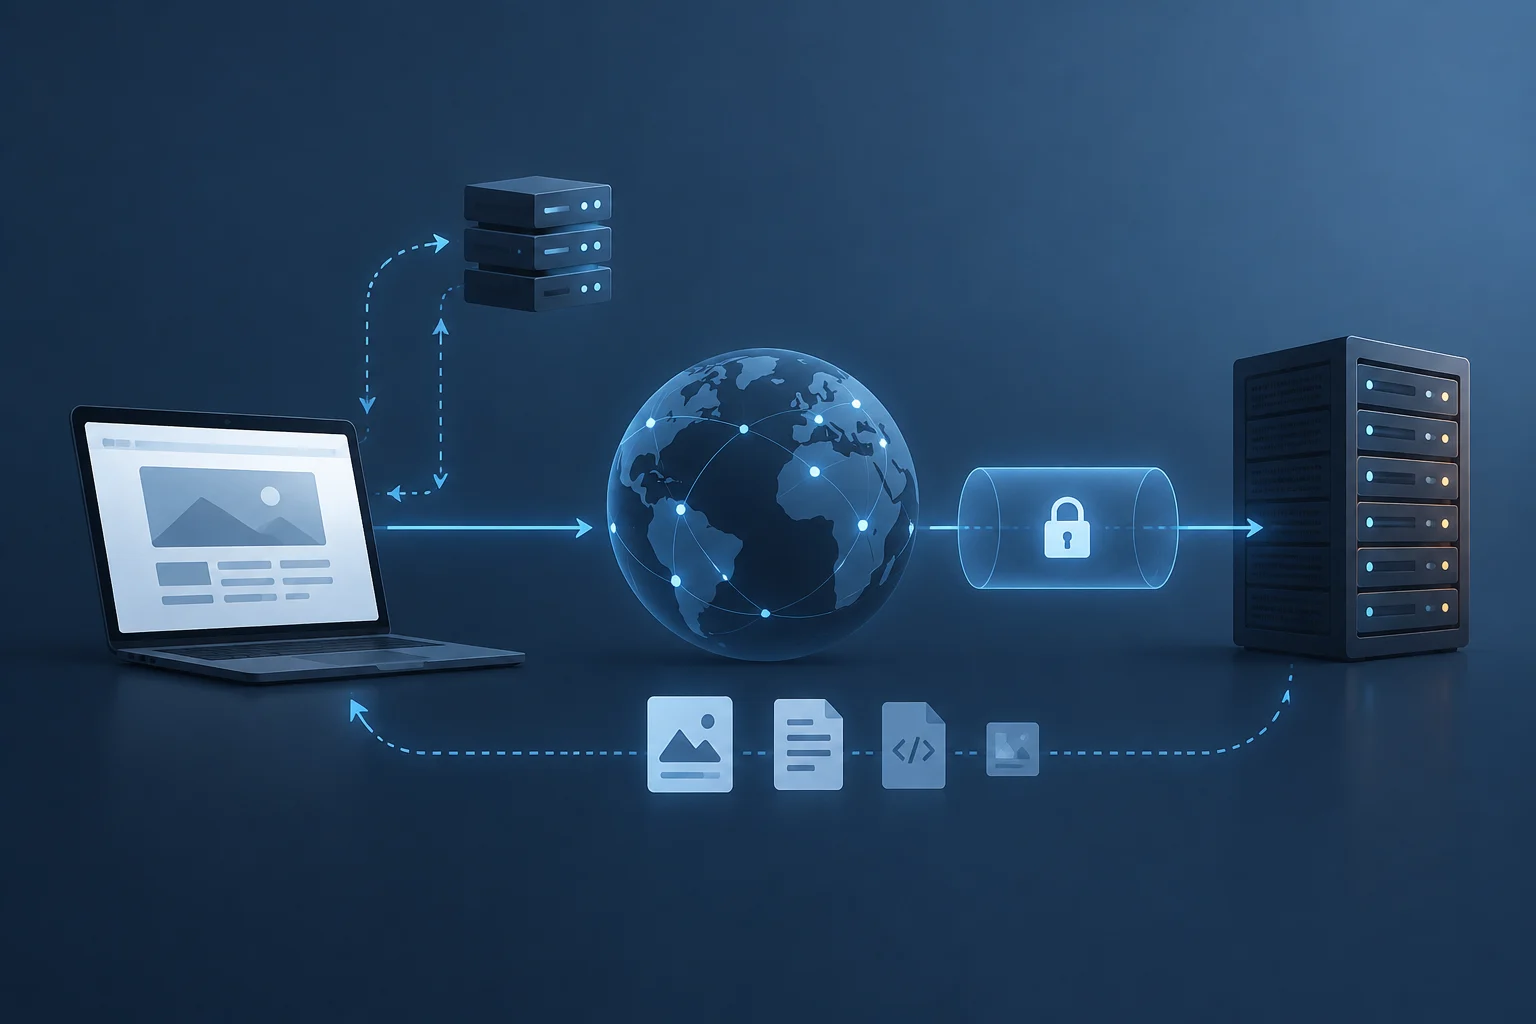
El cifrado de extremo a extremo (E2EE) es un proceso criptográfico que transforma el texto legible en datos ilegibles en el dispositivo del remitente antes de que abandonen el hardware local. A diferencia del cifrado en tránsito, que protege la conexión entre un cliente y un servidor mediante protocolos como TLS, el E2EE garantiza que el servidor de mensajería solo maneje texto cifrado y nunca tenga acceso a las claves de descifrado. Esta distinción es fundamental: el cifrado en tránsito protege la ruta de red, mientras que el E2EE protege el contenido del mensaje independientemente de la infraestructura de entrega.
Según IBM, el E2EE se diferencia de otros métodos porque cifra los datos en el dispositivo del remitente, los mantiene cifrados durante la transmisión y los descifra únicamente en el endpoint del destinatario. Esto significa que, incluso si un proveedor de servicios como WhatsApp o Meta interceptara el tráfico, no podría leer los mensajes sin la clave privada del usuario. La seguridad no reside en la confianza del intermediario, sino en la posesión exclusiva de las claves por parte de los puntos finales autorizados.
Generación e intercambio de claves criptográficas
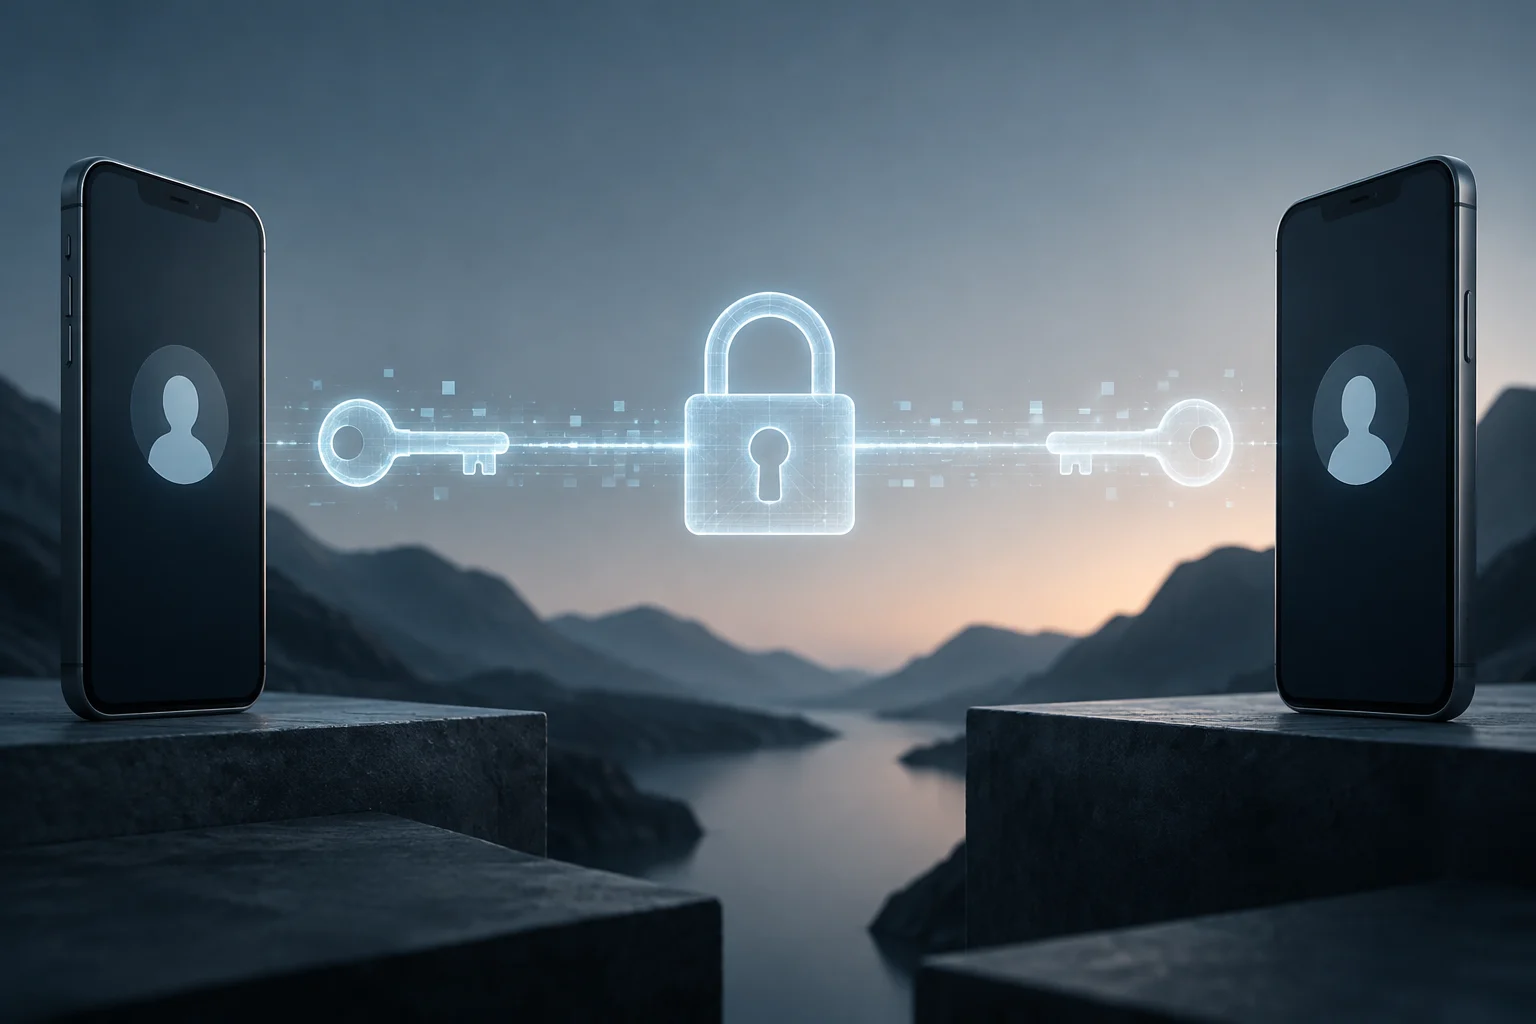
En la mayoría de las aplicaciones de mensajería moderna, cada dispositivo genera un par de claves: una clave pública y una clave privada. La clave pública se comparte abiertamente con los contactos para que puedan cifrar los mensajes destinados a ese dispositivo, mientras que la clave privada permanece almacenada de forma segura en el hardware local y nunca se transmite por la red. Este mecanismo se basa en criptografía asimétrica, donde el cifrado con la clave pública solo puede revertirse con la clave privada correspondiente.
Cuando un usuario inicia una conversación, la aplicación intercambia estas claves públicas a través del servidor de mensajería. El servidor actúa como un simple mensajero de claves, sin capacidad para descifrar el contenido. Si un usuario cambia de teléfono, suele generar un nuevo par de claves, lo que invalida las claves anteriores y requiere una nueva verificación de identidad para restablecer la confianza criptográfica entre los interlocutores.
Verificación de identidad mediante huellas digitales
El punto más débil del E2EE no es la criptografía, sino la verificación de identidad. Un atacante puede insertarse en la conversación si logra que la víctima use una clave pública falsa en lugar de la legítima. Para mitigar este riesgo, las aplicaciones ofrecen huellas digitales de seguridad: códigos numéricos o QR derivados de las claves públicas que ambas partes deben comparar para confirmar que coinciden. Si los códigos no son idénticos, existe una alta probabilidad de un ataque de intermediario (man-in-the-middle).
La EFF describe este proceso como una verificación manual tediosa, especialmente cuando un usuario cambia de dispositivo. Sin embargo, herramientas como el Verificador de claves del sistema Android buscan unificar este proceso para aplicaciones compatibles con RCS, permitiendo escanear códigos QR de forma estandarizada. En WhatsApp, la verificación puede realizarse escaneando un código QR o comparando manualmente un código de 60 caracteres, aunque la beta introduce una verificación automática basada en transparencia de claves que reduce la carga operativa para el usuario.
Riesgos persistentes en los dispositivos finales
El E2EE protege la ruta entre los dispositivos, pero no protege los dispositivos finales si estos están comprometidos. Un malware instalado en el teléfono del usuario puede capturar los mensajes antes de que se cifren o después de que se descifren, eludiendo por completo la protección criptográfica. Además, las copias de seguridad en la nube, como las de iCloud o Google Drive, pueden almacenar los chats en un estado descifrado o con claves de acceso compartidas, lo que expone la información a riesgos de acceso no autorizado por parte del proveedor de la nube.
Otro vector de ataque son las capturas de pantalla, que en muchos sistemas operativos no están bloqueadas por la aplicación de mensajería. Aunque el mensaje esté cifrado en tránsito, una captura de pantalla local puede ser compartida o exfiltrada sin que el E2EE pueda prevenirla. Por lo tanto, la seguridad real depende de la integridad del sistema operativo, la ausencia de malware y la configuración correcta de las copias de seguridad cifradas.
Cómo auditar la configuración de privacidad en tus apps
Para verificar si una aplicación implementa realmente E2EE, el usuario debe buscar indicadores específicos en la interfaz. En Messenger, por ejemplo, la opción "Cifrado de extremo a extremo" aparece en los ajustes del chat solo cuando la conversación está protegida. En WhatsApp, la etiqueta "Cifrado de extremo a extremo" junto al nombre del contacto confirma la protección. Si la etiqueta no aparece, la conversación podría estar usando cifrado en tránsito o no estar cifrada, especialmente en chats de grupo con participantes que no tienen la app actualizada.
Es crucial revisar la configuración de las copias de seguridad. En WhatsApp, las copias de seguridad en Google Drive o iCloud pueden no estar cifradas de extremo a extremo por defecto, dependiendo de la versión y la configuración regional. El usuario debe activar explícitamente el cifrado de la copia de seguridad si la app lo permite. Además, se recomienda desactivar las funciones opcionales que comparten metadatos o contenido con el proveedor, como la integración con IA o las herramientas de negocios, que pueden eximir al servicio de la protección E2EE.