Technische Definition und Unterschied zur Transit-Verschlüsselung
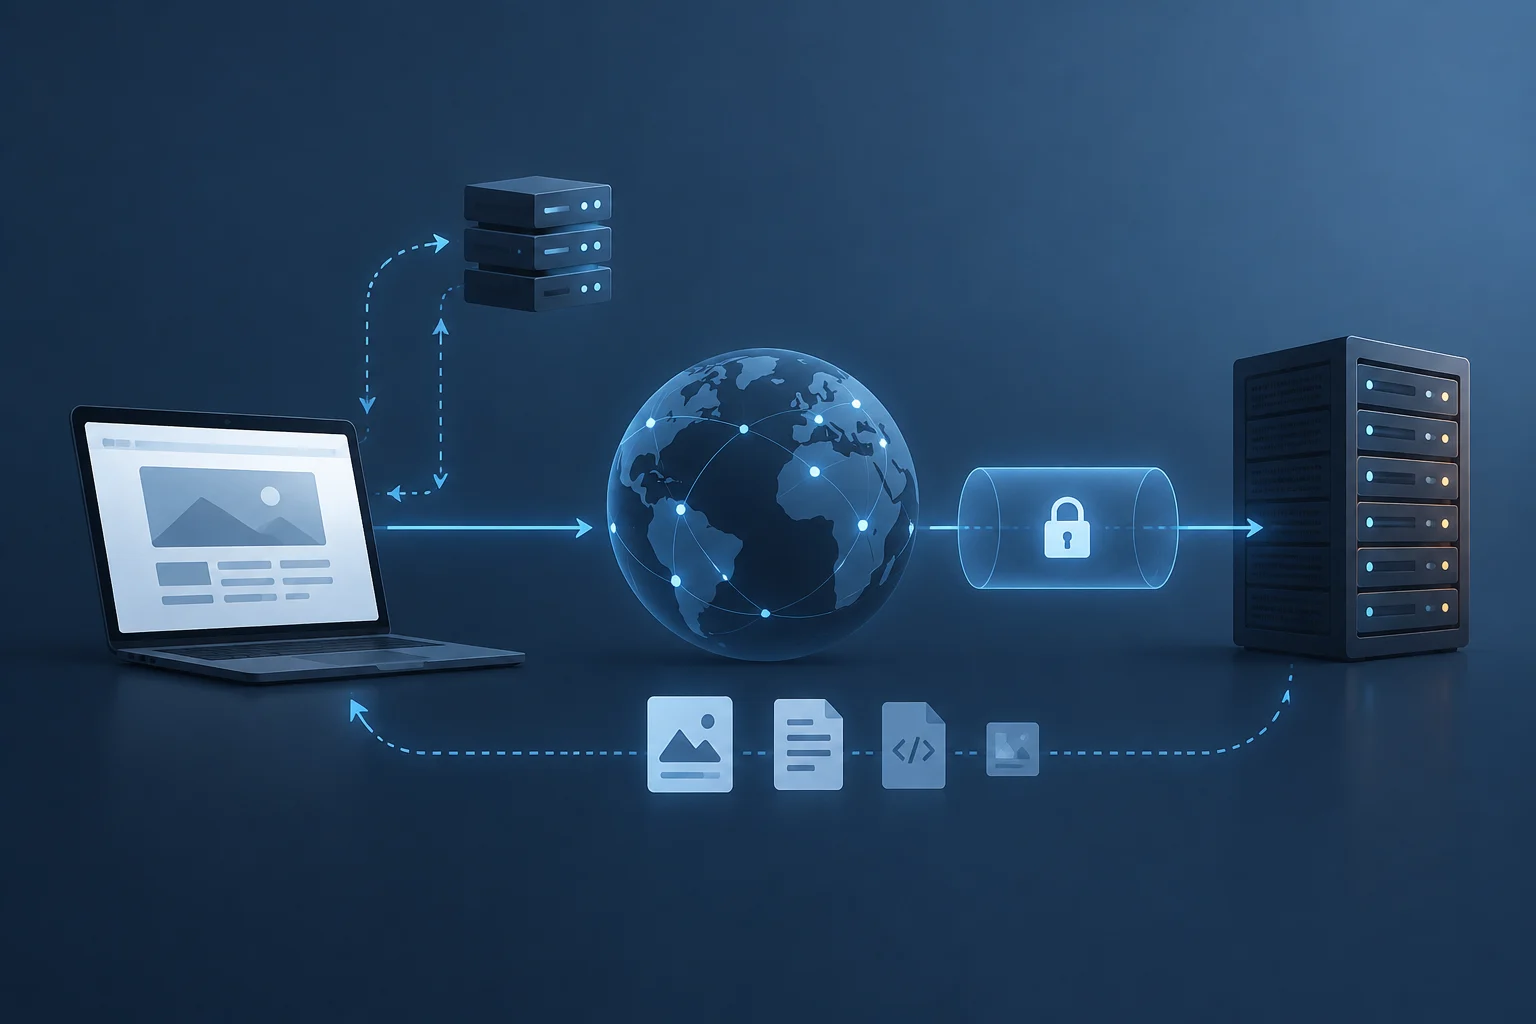
Ende-zu-Ende-Verschlüsselung (E2EE) ist ein kryptografischer Prozess, der lesbaren Text in unlesbare Daten auf dem Gerät des Absenders verwandelt, bevor diese das lokale Hardware verlassen. Im Gegensatz zur Transit-Verschlüsselung, die die Verbindung zwischen einem Client und einem Server über Protokolle wie TLS schützt, stellt E2EE sicher, dass der Messaging-Server nur verschlüsselten Text verarbeitet und nie Zugriff auf die Entschlüsselungsschlüssel hat. Diese Unterscheidung ist fundamental: Die Transit-Verschlüsselung schützt den Netzwerkpfad, während E2EE den Inhalt der Nachricht unabhängig von der Lieferinfrastruktur schützt.
Laut IBM unterscheidet sich E2EE von anderen Methoden, weil es die Daten auf dem Gerät des Absenders verschlüsselt, sie während der Übertragung verschlüsselt hält und sie nur am Endpunkt des Empfängers entschlüsselt. Das bedeutet, dass selbst wenn ein Diensteanbieter wie WhatsApp oder Meta den Verkehr abfängt, er die Nachrichten ohne den privaten Schlüssel des Nutzers nicht lesen kann. Die Sicherheit liegt nicht im Vertrauen auf den Vermittler, sondern im exklusiven Besitz der Schlüssel durch die autorisierten Endpunkte.
Generierung und Austausch kryptografischer Schlüssel
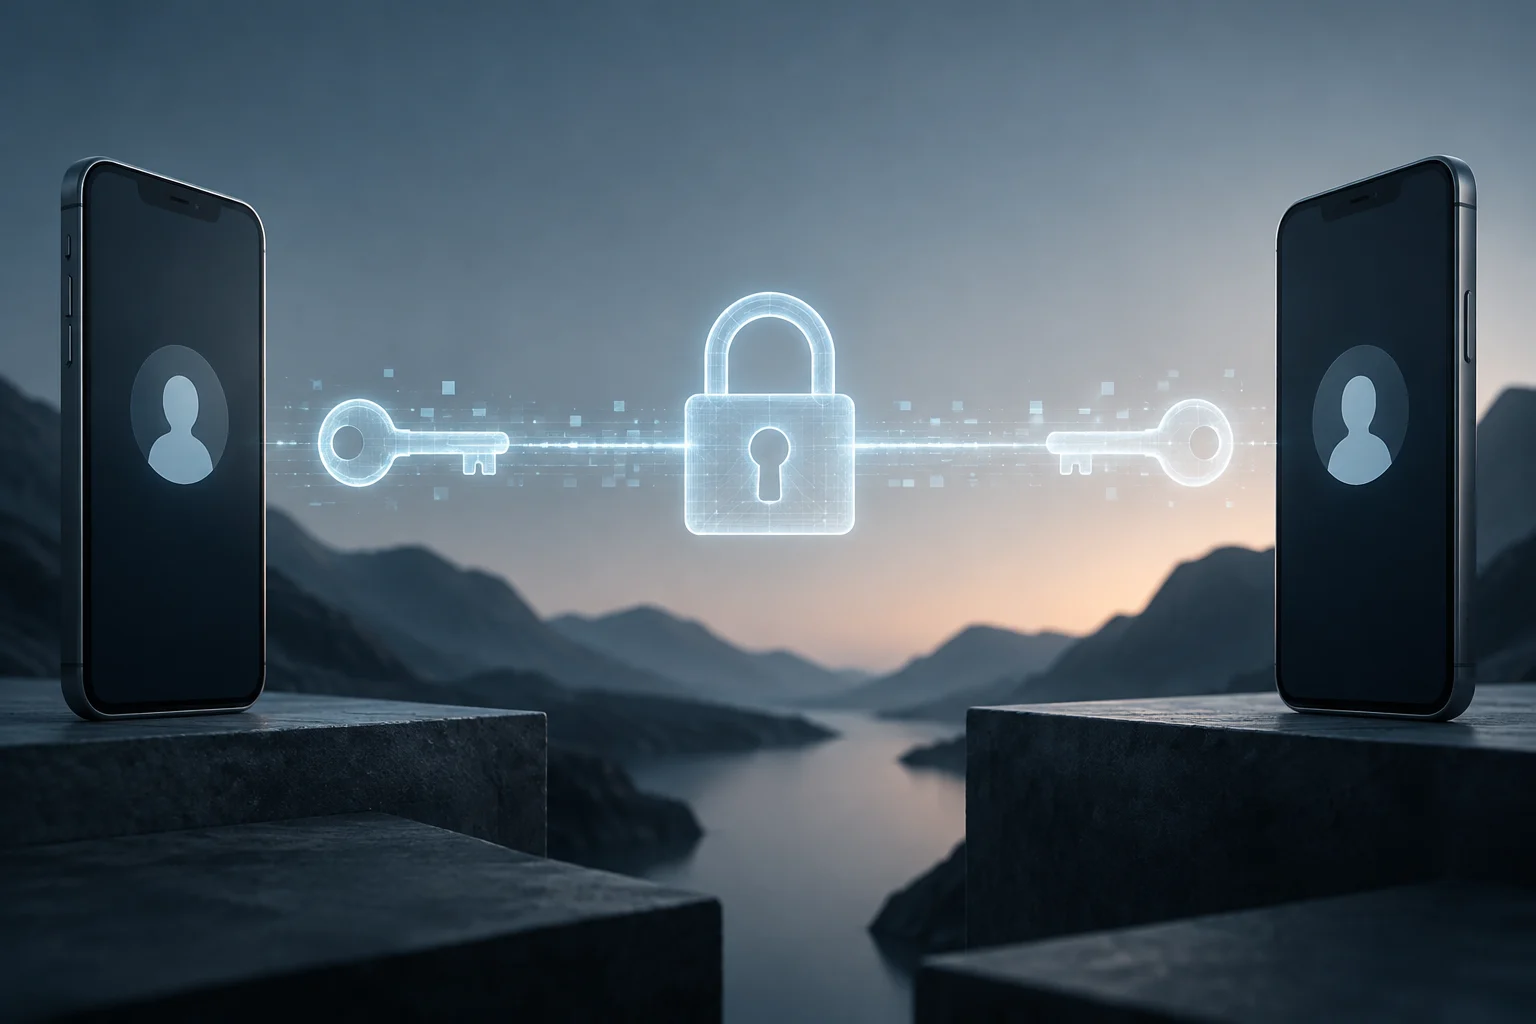
In den meisten modernen Messaging-Apps generiert jedes Gerät ein Schlüsselpaar: einen öffentlichen Schlüssel und einen privaten Schlüssel. Der öffentliche Schlüssel wird offen mit Kontakten geteilt, damit sie Nachrichten für dieses Gerät verschlüsseln können, während der private Schlüssel sicher in der lokalen Hardware gespeichert bleibt und nie über das Netzwerk übertragen wird. Dieser Mechanismus basiert auf asymmetrischer Kryptographie, bei der die Verschlüsselung mit dem öffentlichen Schlüssel nur mit dem entsprechenden privaten Schlüssel rückgängig gemacht werden kann.
Wenn ein Benutzer ein Gespräch startet, tauscht die Anwendung diese öffentlichen Schlüssel über den Messaging-Server aus. Der Server fungiert als einfacher Schlüsselbote, ohne die Fähigkeit, den Inhalt zu entschlüsseln. Wenn ein Benutzer das Telefon wechselt, generiert er in der Regel ein neues Schlüsselpaar, was die vorherigen Schlüssel ungültig macht und eine neue Identitätsverifikation erfordert, um das kryptografische Vertrauen zwischen den Gesprächspartnern wiederherzustellen.
Identitätsverifikation über digitale Fingerabdrücke
Der schwächste Punkt von E2EE ist nicht die Kryptographie, sondern die Identitätsverifikation. Ein Angreifer kann sich in das Gespräch einschleusen, wenn er es schafft, dass das Opfer einen falschen öffentlichen Schlüssel anstelle des legitimen verwendet. Um dieses Risiko zu mindern, bieten Anwendungen Sicherheitsfingerabdrücke an: numerische Codes oder QR-Codes, die aus den öffentlichen Schlüsseln abgeleitet werden und die beide Parteien vergleichen müssen, um zu bestätigen, dass sie übereinstimmen. Wenn die Codes nicht identisch sind, besteht eine hohe Wahrscheinlichkeit für einen Man-in-the-Middle-Angriff.
Die EFF beschreibt diesen Prozess als eine mühsame manuelle Verifikation, insbesondere wenn ein Benutzer das Gerät wechselt. Allerdings versuchen Tools wie der Android-System-Schlüsselverifizierer, diesen Prozess für RCS-kompatible Anwendungen zu vereinheitlichen und ermöglichen das standardisierte Scannen von QR-Codes. In WhatsApp kann die Verifikation durch das Scannen eines QR-Codes oder den manuellen Vergleich eines 60-stelligen Codes erfolgen, obwohl die Beta eine automatische Verifikation basierend auf Schlüsseltransparenz einführt, die den operationellen Aufwand für den Benutzer reduziert.
Beständige Risiken auf den Endgeräten
E2EE schützt den Pfad zwischen den Geräten, schützt aber nicht die Endgeräte, wenn diese kompromittiert sind. Eine auf dem Telefon des Benutzers installierte Malware kann Nachrichten erfassen, bevor sie verschlüsselt oder nachdem sie entschlüsselt wurden, und umgeht damit die kryptografische Schutz vollständig. Darüber hinaus können Cloud-Backups, wie die von iCloud oder Google Drive, Chats in einem unverschlüsselten Zustand oder mit geteilten Zugriffsschlüsseln speichern, was die Informationen dem Risiko eines unbefugten Zugriffs durch den Cloud-Anbieter aussetzt.
Ein weiterer Angriffsvektor sind Screenshots, die in vielen Betriebssystemen nicht von der Messaging-App blockiert werden. Obwohl die Nachricht im Transit verschlüsselt ist, kann ein lokaler Screenshot geteilt oder exfiltriert werden, ohne dass E2EE dies verhindern kann. Daher hängt die tatsächliche Sicherheit von der Integrität des Betriebssystems, dem Fehlen von Malware und der korrekten Konfiguration der verschlüsselten Backups ab.
Wie man die Privatsphäre-Einstellungen in seinen Apps auditieren kann
Um zu überprüfen, ob eine Anwendung tatsächlich E2EE implementiert, muss der Benutzer nach spezifischen Indikatoren in der Schnittstelle suchen. In Messenger erscheint beispielsweise die Option "Ende-zu-Ende-Verschlüsselung" in den Chat-Einstellungen nur, wenn das Gespräch geschützt ist. In WhatsApp bestätigt das Label "Ende-zu-Ende-Verschlüsselung" neben dem Namen des Kontakts den Schutz. Wenn das Label nicht erscheint, könnte das Gespräch die Transit-Verschlüsselung verwenden oder gar nicht verschlüsselt sein, besonders in Gruppenchats mit Teilnehmern, die die App nicht aktualisiert haben.
Es ist entscheidend, die Backup-Einstellungen zu überprüfen. In WhatsApp sind Backups auf Google Drive oder iCloud je nach Version und regionaler Konfiguration möglicherweise standardmäßig nicht Ende-zu-Ende-verschlüsselt. Der Benutzer muss die Verschlüsselung des Backups explizit aktivieren, wenn die App es zulässt. Außerdem wird empfohlen, optionale Funktionen zu deaktivieren, die Metadaten oder Inhalte mit dem Anbieter teilen, wie die KI-Integration oder Business-Tools, die den Dienst von der E2EE-Schutz befreien können.