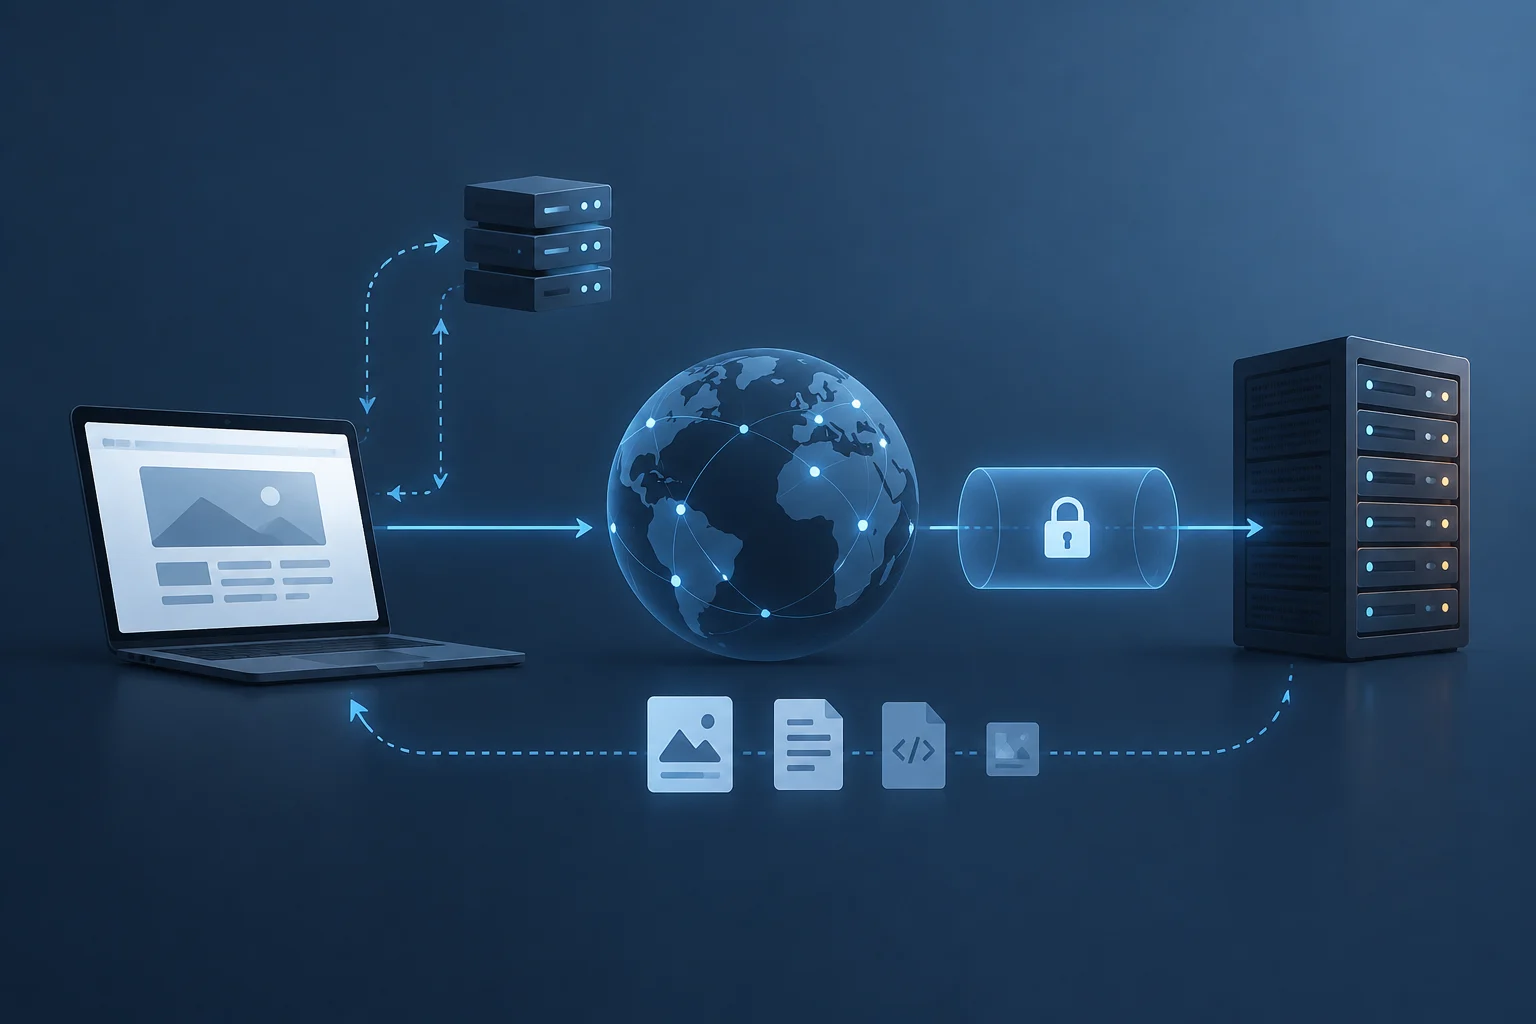
Von der eingegebenen Adresse zur IP-Adresse
Wenn Sie eine Webadresse eingeben, zerlegt der Browser sie in ihre Bestandteile: das Schema (zum Beispiel HTTPS), den Hostnamen, den Pfad und gegebenenfalls zusätzliche Parameter. Um den Server zu kontaktieren, benötigt er eine Netzwerkadresse, die diesem Namen zugeordnet ist. Hier kommt das Domain Name System, kurz DNS, ins Spiel: ein verteiltes System aus Namen und Einträgen und kein Verzeichnis, das zwangsläufig für jede Website eine einzige dauerhafte Adresse enthält.
Der Browser oder das Betriebssystem kann Antworten vorübergehend speichern. Gibt es im Cache keine gültige Antwort, fragt das Gerät einen Resolver ab. Dieser kann vom Internetanbieter, einem Unternehmensnetzwerk oder vom Nutzer eingerichtet sein. Der Resolver beschafft die Antwort über die DNS-Hierarchie, zu der Server gehören, die für unterschiedliche Teile des Namensraums autoritativ sind. Mechanismus und Einträge sind Teil der DNS-Spezifikation; die Ergebnisse hängen vom abgefragten Namen und der Konfiguration der Domain ab.
Die praktische Konsequenz ist wichtig: Einen Namen aufzulösen ist nicht dasselbe wie eine Seite zu laden. Eine erfolgreiche DNS-Antwort ermöglicht lediglich den nächsten Schritt zu einer IP-Adresse. Sie bestätigt weder, dass der Server verfügbar ist und Verbindungen annimmt, noch, dass er ein gültiges Zertifikat vorlegt oder die Anwendung korrekt antwortet. Außerdem kann es mehrere Adressen geben, und Adressen können sich im Lauf der Zeit ändern. Eine einzelne Abfrage beschreibt daher nicht zwangsläufig, was jeder Nutzer sieht. DNS übernimmt einen bestimmten Teil des Ablaufs: Es liefert Informationen, mit denen ein Verbindungsversuch zum Ziel möglich wird, überprüft aber nicht die folgenden Schritte. Wenn der Browser keine Inhalte anzeigt, hilft die Kenntnis einer DNS-Antwort, die Untersuchung einzugrenzen; ein Verbindungs- oder Anwendungsproblem ist damit jedoch nicht ausgeschlossen.
TCP oder QUIC: So beginnt der Austausch
Sobald eine Adresse vorliegt, muss der Client mithilfe eines Transportprotokolls Daten mit dem Ziel austauschen. Bei HTTP/1.1 und HTTP/2 über TLS wird häufig TCP verwendet: Client und Server stellen eine logische Verbindung her, bevor sie einen Bytestrom austauschen. TCP bietet eine geordnete Zustellung und Mechanismen zur erneuten Übertragung. Dass ein TCP-Pfad besteht, beweist jedoch nicht, dass der Webdienst antwortet.
HTTP/3 verwendet QUIC, das über UDP läuft und für HTTP/3 einen zuverlässigen und sicheren Transport bereitstellt. Daher ist die Aussage, jede Seite beginne mit einer TCP-Verbindung, irreführend vereinfachend. Browser und Server handeln aus, welches Protokoll sie verwenden können; das Ergebnis kann von Kompatibilität, Konfiguration und Netzwerkbedingungen abhängen. Für Nutzer bleiben diese Unterschiede oft unsichtbar, obwohl sie beeinflussen, wie der Austausch organisiert wird.
Bei einer Störung hilft es, die einzelnen Schritte auseinanderzuhalten und vorschnelle Schlüsse zu vermeiden. Eine DNS-Antwort mit einer IP-Adresse bedeutet nicht, dass der Dienstport reagiert. Und ein fehlgeschlagener TCP- oder QUIC-Versuch benennt für sich allein nicht die Ursache: Möglich sind eine lokale Unterbrechung, eine Netzwerkregel, ein Routingproblem oder ein Server, der keine Anfragen annimmt. Tools zeigen Beobachtungen von einem bestimmten Ausgangspunkt aus, aber keine vollständige Erklärung dessen, was zwischen Gerät und Website geschieht. Beim Vergleichen von Ergebnissen sollte daher festgehalten werden, von welchem Gerät und Netzwerk aus die Tests durchgeführt wurden. Funktioniert eine Verbindung in einem Netzwerk, aber nicht in einem anderen, ist dieser Unterschied für die Untersuchung nützlich; er zeigt jedoch nicht automatisch, welche Komponente verantwortlich ist.
TLS und die begrenzte Aussagekraft des Schlosses
Bei HTTPS-Verbindungen schützt TLS den Austausch zwischen Client und Server. Das Protokoll ermöglicht es, Sicherheitsparameter auszuhandeln und Schlüssel einzurichten, die Daten während der Übertragung vor dem Mitlesen oder Verändern schützen. Außerdem prüft der Browser die Identität der Website anhand des angeforderten Namens und der empfangenen Zertifikatskette. TLS 1.3 ist in RFC 8446 spezifiziert; TLS 1.2 ist in RFC 5246 dokumentiert.
Das Sicherheitssymbol im Browser sollte genau verstanden werden: Es zeigt an, dass die Verbindung bestimmte Browserprüfungen erfüllt, nicht aber, dass die Website ehrlich, ihr Inhalt korrekt oder das Gerät frei von Schadsoftware ist. HTTPS schützt die Verbindung zu der im Zertifikat identifizierten Website; es macht deren redaktionelle, geschäftliche oder sicherheitsbezogene Entscheidungen nicht vertrauenswürdig. Auch kann es nicht verhindern, dass der Server selbst die Daten liest, die er erhält.
Wenn der Browser eine Zertifikatswarnung anzeigt, sollten Sie sie nicht ignorieren oder routinemäßig umgehen. Prüfen Sie, ob die Adresse korrekt eingegeben wurde und Datum und Uhrzeit des Geräts plausibel sind. In verwalteten Netzwerken können ein Anmeldeportal oder eine Unternehmensrichtlinie das Surfen beeinflussen; die Warnung bleibt dennoch ein ernst zu nehmender Hinweis. Geben Sie keine Passwörter oder Zahlungsdaten ein, bevor Sie verstanden haben, warum die Warnung erscheint. Sie erklärt die Ursache nicht immer allein, zeigt aber an, dass der Browser eine Identitätsprüfung nach seinen Vorgaben nicht abschließen konnte.
HTTP fordert Ressourcen an; eine Seite ist keine einzelne Datei
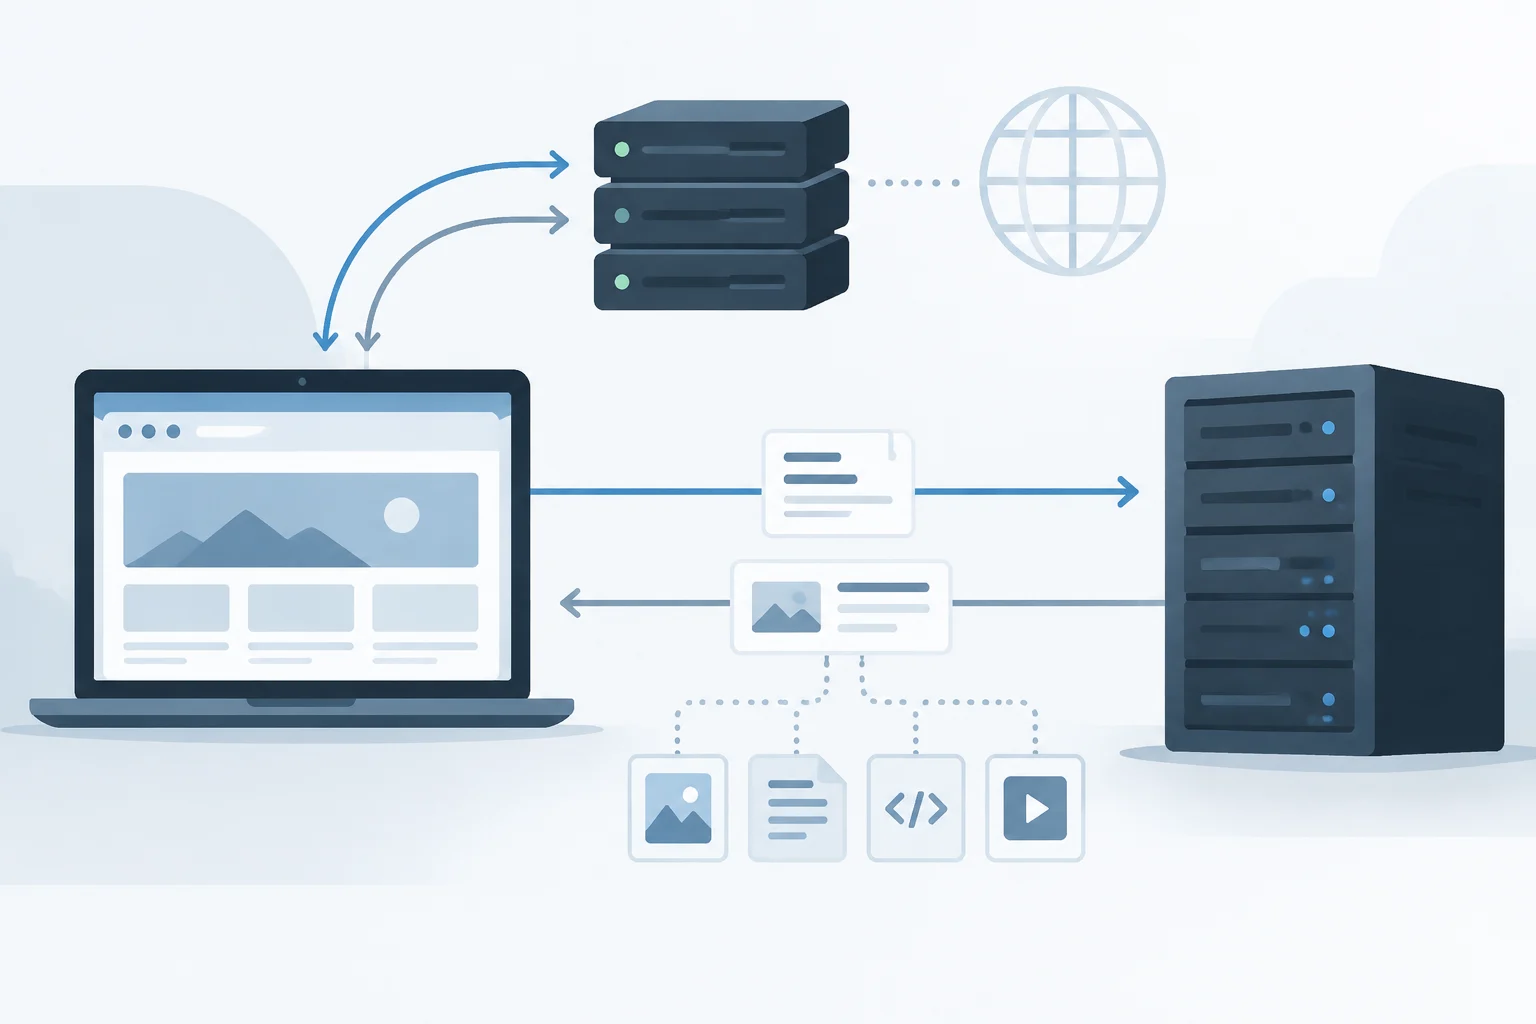
Nachdem der erforderliche Kanal eingerichtet ist, sendet der Browser eine HTTP-Anfrage. Sie enthält eine Methode, einen Pfad und Headerfelder; der Server liefert eine Antwort mit Statuscode, Headern und häufig einem Body. HTTP beschreibt die Semantik von Anfragen und Antworten, garantiert aber weder, dass der Server verfügbar ist, noch, dass der Inhalt nützlich ist. Ein Antwortcode ist ein Hinweis auf das Ergebnis einer bestimmten Anfrage, keine allgemeingültige Diagnose der Website.
Die erste Antwort kann ein HTML-Dokument sein, das auf Stylesheets, Bilder, Schriftarten, Skripte und weitere Ressourcen verweist. Der Browser verarbeitet das Dokument und kann zusätzliche Anfragen senden, auch an andere Hostnamen. Eine teilweise sichtbare Seite bedeutet deshalb nicht, dass sämtliche Abhängigkeiten heruntergeladen wurden. Ein Bild kann beispielsweise fehlen, obwohl das Hauptdokument erfolgreich angekommen ist.
Auch der umgekehrte Fall ist möglich: Der Server liefert eine Antwort, aber der Browser zeigt keine brauchbare Seite an. Der Inhalt kann von Skripten, API-Daten oder blockierten Ressourcen abhängen. Deshalb sind „die Website antwortet“ und „die Seite funktioniert“ keine gleichbedeutenden Aussagen. HTTP standardisiert den Austausch; das endgültige Verhalten hängt außerdem von der Anwendung, dem Browser und den benötigten Ressourcen ab. Es ist daher sinnvoll, den Empfang des Hauptdokuments vom Abschluss der Anfragen zu unterscheiden, die nötig sind, um die Seite wie erwartet darzustellen. Die Antwort auf eine Anfrage sagt etwas über genau diese Anfrage aus; sie fasst nicht zwangsläufig den Status aller anderen mit der Seite verbundenen Anfragen zusammen.
Erste Fehlersuche: Den betroffenen Schritt eingrenzen
Stellen Sie zunächst fest, wie weit das Problem reicht: Ist eine einzelne Website betroffen, sind es mehrere Websites oder nur eine Anwendung? Tritt der Fehler auf einem Gerät oder auf allen Geräten desselben Netzwerks auf? Laden Sie die korrekte Adresse erneut und vergleichen Sie die Seite, sofern dies sicher möglich ist, über ein anderes Netzwerk. Solche Vergleiche beweisen die Ursache nicht, helfen aber, einen möglicherweise lokalen Fehler von einem Problem zu unterscheiden, das einen größeren Dienst oder Netzwerkpfad zu betreffen scheint.
Behandeln Sie die Meldung des Browsers als Hinweis, nicht als Urteil. Ein Fehler bei der Namensauflösung spricht dafür, DNS zu untersuchen; eine Zeitüberschreitung kann in verschiedenen Phasen auftreten; eine ausdrückliche Zertifikatswarnung weist in Richtung TLS oder Identitätsprüfung; und ein HTTP-Fehlercode belegt, dass eine HTTP-Antwort eingegangen ist, ohne zu beweisen, dass die Ursache auf dem Gerät liegt. Wortlaut und Bedeutung unterscheiden sich je nach Browser.
Eine vorsichtige Abfolge von Prüfungen könnte so aussehen:
- Bestätigen Sie den Namen der Website und versuchen Sie ein normales Neuladen, ohne es endlos zu wiederholen.
- Prüfen Sie, ob andere Websites funktionieren und ob weitere Geräte im selben Netzwerk betroffen sind.
- Wenn eine Zertifikatswarnung erscheint, umgehen Sie sie nicht, um fortzufahren.
- Wenn nur eine einzelne Seitenressource ausfällt, unterscheiden Sie diesen Fehler von der Antwort des Hauptdokuments.
- Wenn das Problem bestehen bleibt, notieren Sie die Meldung und den Zeitpunkt, um beides dem Netzwerkadministrator oder dem betroffenen Dienst mitzuteilen.
Diese Prüfungen sind als Möglichkeit zu verstehen, Beobachtungen zu ordnen, nicht als Abfolge, die garantiert die Ursache findet. Wenn beispielsweise andere Websites geladen werden, ist die Verbindung nicht für alle Ziele auf dieselbe Weise gestört; das erklärt jedoch nicht, warum gerade diese Website nicht funktioniert. Die genaue Meldung aufzuschreiben verhindert, dass man sich auf eine ungefähre Erinnerung verlässt, und erleichtert den Vergleich, falls das Problem erneut auftritt.
Einfache Tools und die Grenzen ihrer Ergebnisse
Eine DNS-Abfrage kann zeigen, welche Antwort ein Resolver für einen Namen zu einem bestimmten Zeitpunkt liefert. Der Vergleich verschiedener Resolver oder Netzwerke kann Unterschiede aufdecken, beweist aber nicht automatisch, dass einer davon fehlerhaft ist: Antworten können sich aufgrund von Cache, Konfiguration oder der Verteilung des Dienstes unterscheiden. DNS-Standards beschreiben, wie Namen und Einträge dargestellt und abgefragt werden; eine einzelne Abfrage bildet nicht die gesamte Entscheidungskette nach, die zu diesem Ergebnis geführt hat.
Verbindungstools können prüfen, ob ein Ziel vom verwendeten Gerät und Netzwerk aus antwortet. Ein erfolgreiches Ergebnis überprüft weder alle möglichen Pfade noch bestätigt es, dass HTTPS, die Anwendung oder jede einzelne Ressource funktioniert. Ein Fehlschlag beweist ebenfalls nicht, dass der Server ausgefallen ist: Filter, Firewalls, Routen und Richtlinien können den Test verhindern. Für die Interpretation einer Messung muss bekannt sein, welches Protokoll und welches Ziel geprüft wurden. Die Schlussfolgerung sollte sich auf das tatsächlich Gemessene beschränken: etwa, dass ein bestimmter Versuch von diesem Ausgangspunkt keine Antwort erhielt, nicht, dass kein Nutzer den Dienst erreichen kann.
Mit Browsertools lassen sich HTTP-Anfragen und -Antworten, ausstehende Ressourcen und Zertifikatsfehler beobachten. Sie helfen festzustellen, ob das Hauptdokument oder eine bestimmte Abhängigkeit ausfällt. Die Ansicht hängt jedoch von der Sitzung, den Browsereinstellungen und dem Zeitpunkt der Aufzeichnung ab. Eine belastbare Diagnose kombiniert Hinweise und beschränkt jede Schlussfolgerung auf das, was der jeweilige Hinweis belegt, statt einen Befehl oder eine Meldung als endgültigen Beweis zu behandeln. Dieser Leitfaden bietet eine Orientierung: Ohne das betroffene Gerät, Netzwerk und den Dienst zu beobachten, lässt sich eine konkrete Störung nicht zuordnen. Eine sorgfältige Auswertung kann die Zahl der zu untersuchenden Möglichkeiten verringern; eine einzelne Messung bleibt jedoch eine unvollständige Beobachtung des Ablaufs.