Do endereço escrito a um endereço IP
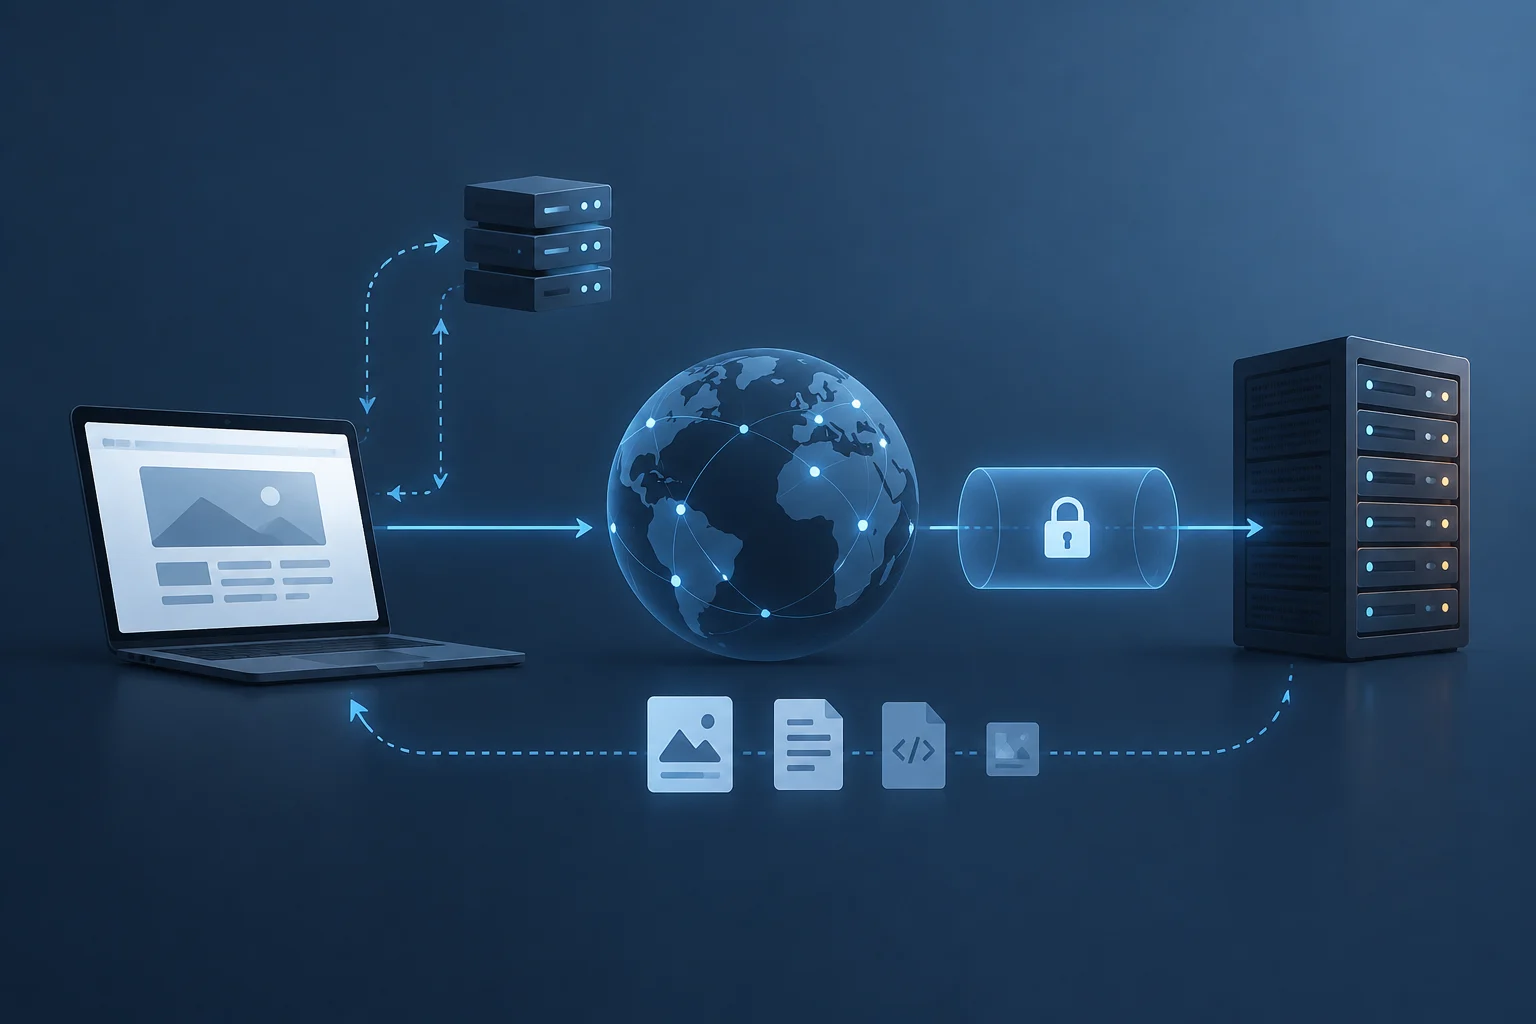
Quando se escreve um endereço web, o navegador separa os seus componentes: o esquema (por exemplo, HTTPS), o nome do anfitrião, o caminho e, se existirem, parâmetros adicionais. Para contactar o servidor, precisa de conhecer um endereço de rede associado ao nome. É aqui que intervém o Sistema de Nomes de Domínio, ou DNS: um sistema distribuído de nomes e registos, não um diretório que contenha necessariamente um único endereço permanente para cada site.
O navegador ou o sistema operativo pode guardar respostas temporariamente. Se não houver uma resposta válida na cache, o dispositivo consulta um resolvedor, que pode ser o do fornecedor de Internet, o de uma rede empresarial ou um configurado pelo utilizador. O resolvedor obtém a resposta através da hierarquia DNS, que inclui servidores com autoridade sobre diferentes partes do espaço de nomes. O mecanismo e os registos fazem parte da especificação DNS; os resultados dependem do nome consultado e da configuração do domínio.
A consequência prática é importante: resolver um nome não é o mesmo que carregar uma página. Uma resposta DNS bem-sucedida apenas permite prosseguir para um endereço IP. Não confirma que o servidor esteja disponível, aceite ligações, apresente um certificado válido ou que a aplicação responda corretamente. Também pode haver vários endereços, ou estes podem mudar ao longo do tempo, pelo que uma consulta isolada não descreve necessariamente o que cada utilizador vê. Por outras palavras, o DNS resolve uma parte específica do percurso: fornece informações para tentar chegar ao destino, mas não verifica as etapas seguintes. Se o navegador não apresentar conteúdo, saber que houve uma resposta DNS ajuda a delimitar a análise, embora não permita excluir um problema de ligação ou da aplicação.
TCP ou QUIC: como começa a troca de dados
Depois de obter um endereço, o cliente tem de trocar dados com o destino através de um protocolo de transporte. Com HTTP/1.1 e HTTP/2 sobre TLS, um percurso comum utiliza TCP: o cliente e o servidor estabelecem uma ligação lógica antes de trocarem um fluxo de bytes. O TCP proporciona entrega ordenada e mecanismos de retransmissão, mas a existência de um percurso TCP não demonstra, por si só, que o serviço web vá responder.
O HTTP/3 utiliza QUIC, que funciona sobre UDP e fornece transporte fiável e seguro para HTTP/3. Por isso, é enganador afirmar que todas as páginas começam com uma ligação TCP. O navegador e o servidor negoceiam o protocolo que podem utilizar; o resultado pode variar consoante a compatibilidade, a configuração e as condições da rede. Do ponto de vista do utilizador, estas diferenças costumam ser invisíveis, embora afetem a forma como a troca é organizada.
Quando há uma falha, separar as etapas ajuda a evitar conclusões precipitadas. O facto de o DNS devolver um IP não significa que a porta do serviço responda. E a falha de uma tentativa TCP ou QUIC não identifica, por si só, a causa: pode haver uma interrupção local, uma regra de rede, um problema de encaminhamento ou um servidor que não atende os pedidos. As ferramentas mostram observações a partir de um ponto específico, não uma explicação completa do que acontece entre o dispositivo e o site. Ao comparar resultados, convém ter em conta o dispositivo e a rede usados em cada teste. Uma ligação que funciona numa rede e falha noutra fornece uma diferença útil para investigar, mas não determina automaticamente qual é o componente responsável.
TLS e o significado limitado do cadeado
Nas ligações HTTPS, o TLS protege a troca entre o cliente e o servidor. O protocolo permite negociar parâmetros de segurança e estabelecer chaves para proteger os dados contra leitura ou alteração durante o trânsito. O navegador também verifica a identidade do site de acordo com o nome pedido e a cadeia de certificados recebida. O TLS 1.3 está especificado na RFC 8446; o TLS 1.2 está documentado na RFC 5246.
O indicador de segurança do navegador deve ser interpretado com precisão: assinala que a ligação satisfaz determinados controlos do navegador, não que o site seja honesto, que o conteúdo esteja correto ou que o dispositivo esteja livre de malware. O HTTPS protege a ligação ao site identificado no certificado; não torna fiáveis as decisões editoriais, comerciais ou de segurança desse site. Também não impede que o próprio servidor leia os dados que recebe.
Se o navegador apresentar um aviso de certificado, não o ignore nem o contorne por rotina. Confirme se o endereço está escrito corretamente e se a data e a hora do dispositivo são razoáveis. Em redes geridas, um portal de acesso ou uma política empresarial podem interferir na navegação, mas o aviso continua a ser um sinal que merece atenção. Não introduza palavras-passe nem dados de pagamento enquanto não perceber por que motivo apareceu. O aviso nem sempre explica, por si só, a origem do problema, mas indica que o navegador não conseguiu concluir uma verificação de identidade de acordo com os seus controlos.
HTTP pede recursos; uma página não é um único ficheiro
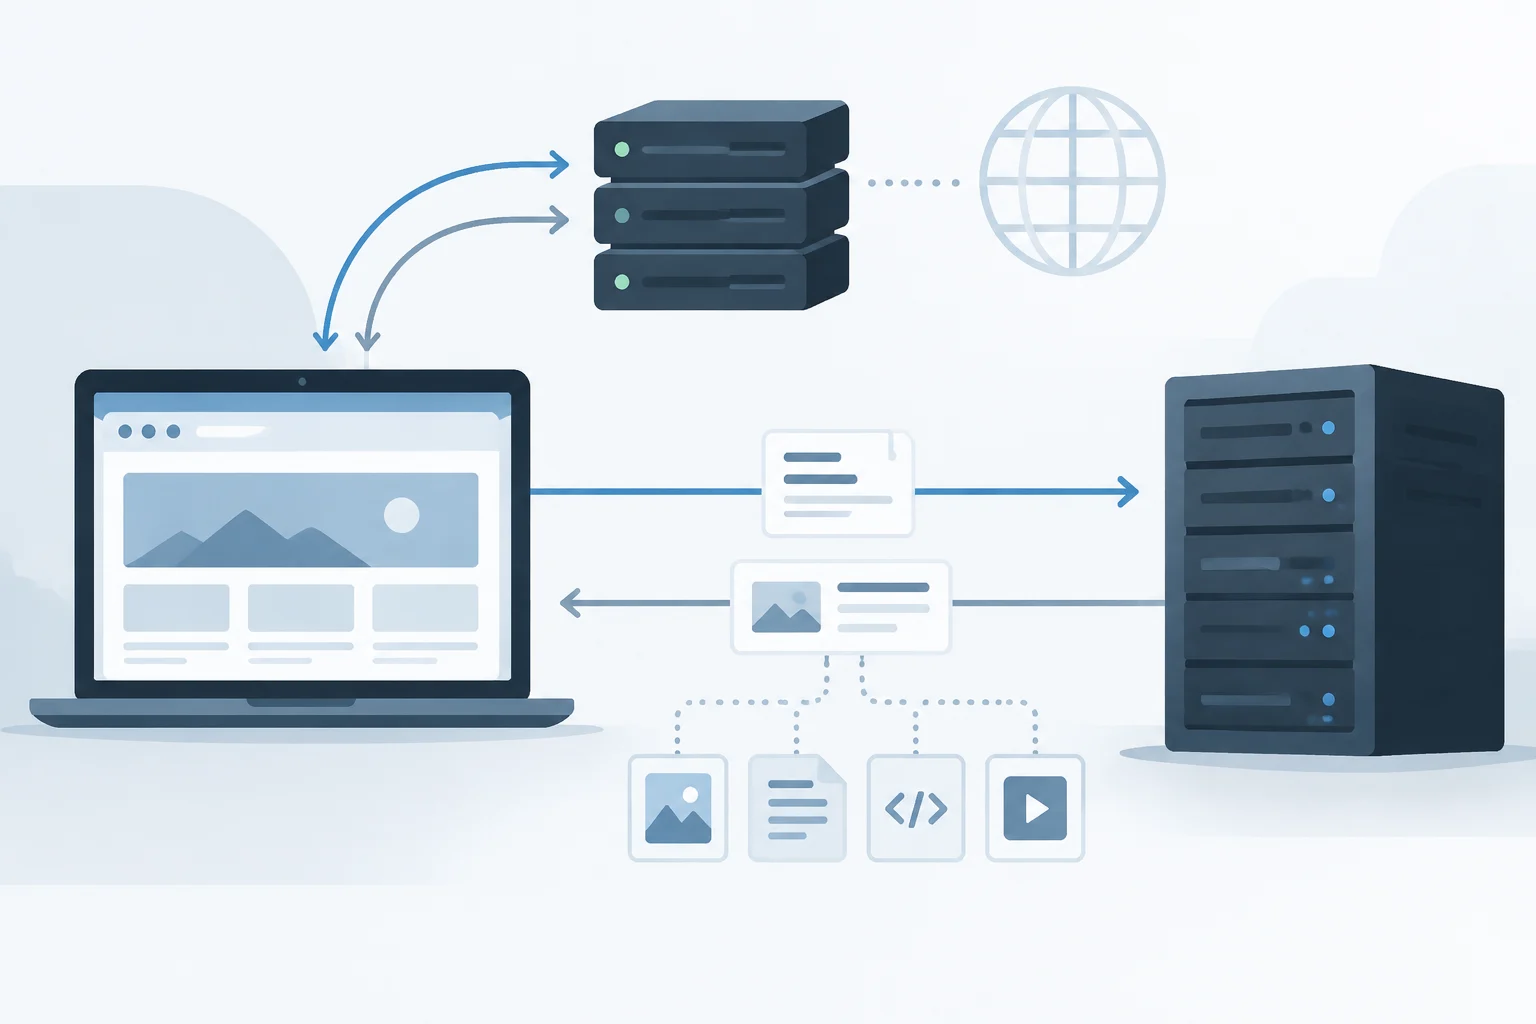
Depois de estabelecer o canal necessário, o navegador envia um pedido HTTP. O pedido inclui um método, um caminho e campos de cabeçalho; o servidor devolve uma resposta com um código de estado, cabeçalhos e, muitas vezes, um corpo. O HTTP descreve a semântica dos pedidos e das respostas, mas não garante que o servidor esteja disponível ou que o conteúdo seja útil. Um código de resposta é uma pista sobre o resultado de um pedido específico, não um diagnóstico universal do site.
A primeira resposta pode ser um documento HTML que faz referência a folhas de estilo, imagens, tipos de letra, scripts e outros recursos. O navegador processa o documento e pode fazer novos pedidos, inclusive a outros nomes de anfitrião. Por isso, uma página parcialmente visível não significa que todas as dependências tenham sido transferidas. Uma imagem que não aparece, por exemplo, pode ter falhado mesmo que o documento principal tenha chegado corretamente.
Também pode acontecer o contrário: o servidor envia uma resposta, mas o navegador não apresenta uma página utilizável. O conteúdo pode depender de scripts, dados de uma API ou recursos bloqueados. Por conseguinte, “o site responde” e “a página funciona” não são afirmações equivalentes. O HTTP normaliza a troca; o comportamento final depende também da aplicação, do navegador e dos recursos necessários à página. É útil, portanto, distinguir a receção do documento principal da conclusão da cadeia de pedidos que permite apresentá-lo como o utilizador espera. A resposta a um pedido informa sobre esse pedido específico; não resume necessariamente o estado de todos os outros pedidos associados à página.
Diagnóstico inicial: identificar a etapa que falha
Comece por determinar o alcance do problema: falha apenas um site, vários sites ou somente uma aplicação? Acontece num dispositivo ou em todos os dispositivos da mesma rede? Volte a carregar o endereço correto e, se for seguro, compare a mesma página noutra rede. Estas comparações não provam a causa, mas ajudam a distinguir uma falha possivelmente local de outra que parece afetar um serviço ou percurso mais amplo.
Use a mensagem do navegador como indício, não como veredicto. Um erro de resolução aponta para a investigação do DNS; um tempo de espera excedido pode ocorrer em várias etapas; um aviso explícito de certificado orienta para o TLS ou a validação da identidade; e um código de erro HTTP demonstra que houve uma resposta HTTP, embora não prove que a causa esteja no dispositivo. O texto exato e a sua interpretação variam entre navegadores.
Uma sequência prudente de verificações pode ser a seguinte:
- Confirme o nome do site e experimente recarregar normalmente, sem repetir a operação indefinidamente.
- Verifique se outros sites funcionam e se o problema afeta outros dispositivos na mesma rede.
- Se surgir um aviso de certificado, não o ignore para continuar.
- Se falhar apenas um recurso da página, distinga essa falha da resposta do documento principal.
- Se o problema persistir, registe a mensagem e a hora para as comunicar ao administrador da rede ou ao serviço afetado.
Estas verificações devem ser entendidas como uma forma de organizar observações, não como uma sequência que garanta encontrar a causa. Por exemplo, se outros sites carregarem, a conectividade não está a falhar da mesma forma para todos os destinos, mas isso não explica por que motivo aquele site específico não funciona. Registar a mensagem exata evita depender de uma recordação aproximada e facilita a comparação caso o problema volte a ocorrer.
Ferramentas simples e limites dos resultados
Uma consulta DNS pode mostrar a resposta que um resolvedor fornece para um nome naquele momento. Comparar resolvedores ou redes pode revelar diferenças, mas não prova automaticamente que um deles esteja errado: as respostas podem variar devido à cache, à configuração ou à distribuição do serviço. As normas DNS descrevem como os nomes e registos são representados e consultados; uma consulta pontual não reconstitui toda a cadeia de decisões que levou ao resultado.
As ferramentas de ligação podem testar se um destino responde a partir do dispositivo e da rede utilizados. Um resultado positivo não verifica todos os percursos possíveis nem confirma que o HTTPS, a aplicação ou cada recurso funcionem. Um resultado negativo também não prova que o servidor esteja indisponível: filtros, firewalls, rotas e políticas podem impedir o teste. Para interpretar uma medição, é necessário saber que protocolo e destino foram verificados. A conclusão deve limitar-se ao que foi medido: por exemplo, que uma tentativa específica não obteve resposta daquele ponto, e não que nenhum utilizador consegue aceder ao serviço.
As ferramentas do navegador permitem observar pedidos e respostas HTTP, recursos pendentes e erros de certificados. São úteis para perceber se falha o documento principal ou uma dependência específica, mas a visualização depende da sessão, das opções do navegador e do momento da captura. Um diagnóstico sólido consiste em combinar sinais e limitar cada conclusão ao que as provas demonstram, em vez de tratar um comando ou uma mensagem como prova definitiva. Este guia é orientativo: sem observar o dispositivo, a rede e o serviço afetados, não é possível atribuir uma falha concreta. Uma leitura cuidadosa pode reduzir as possibilidades a investigar, mas uma medição isolada continua a ser uma observação parcial do percurso.