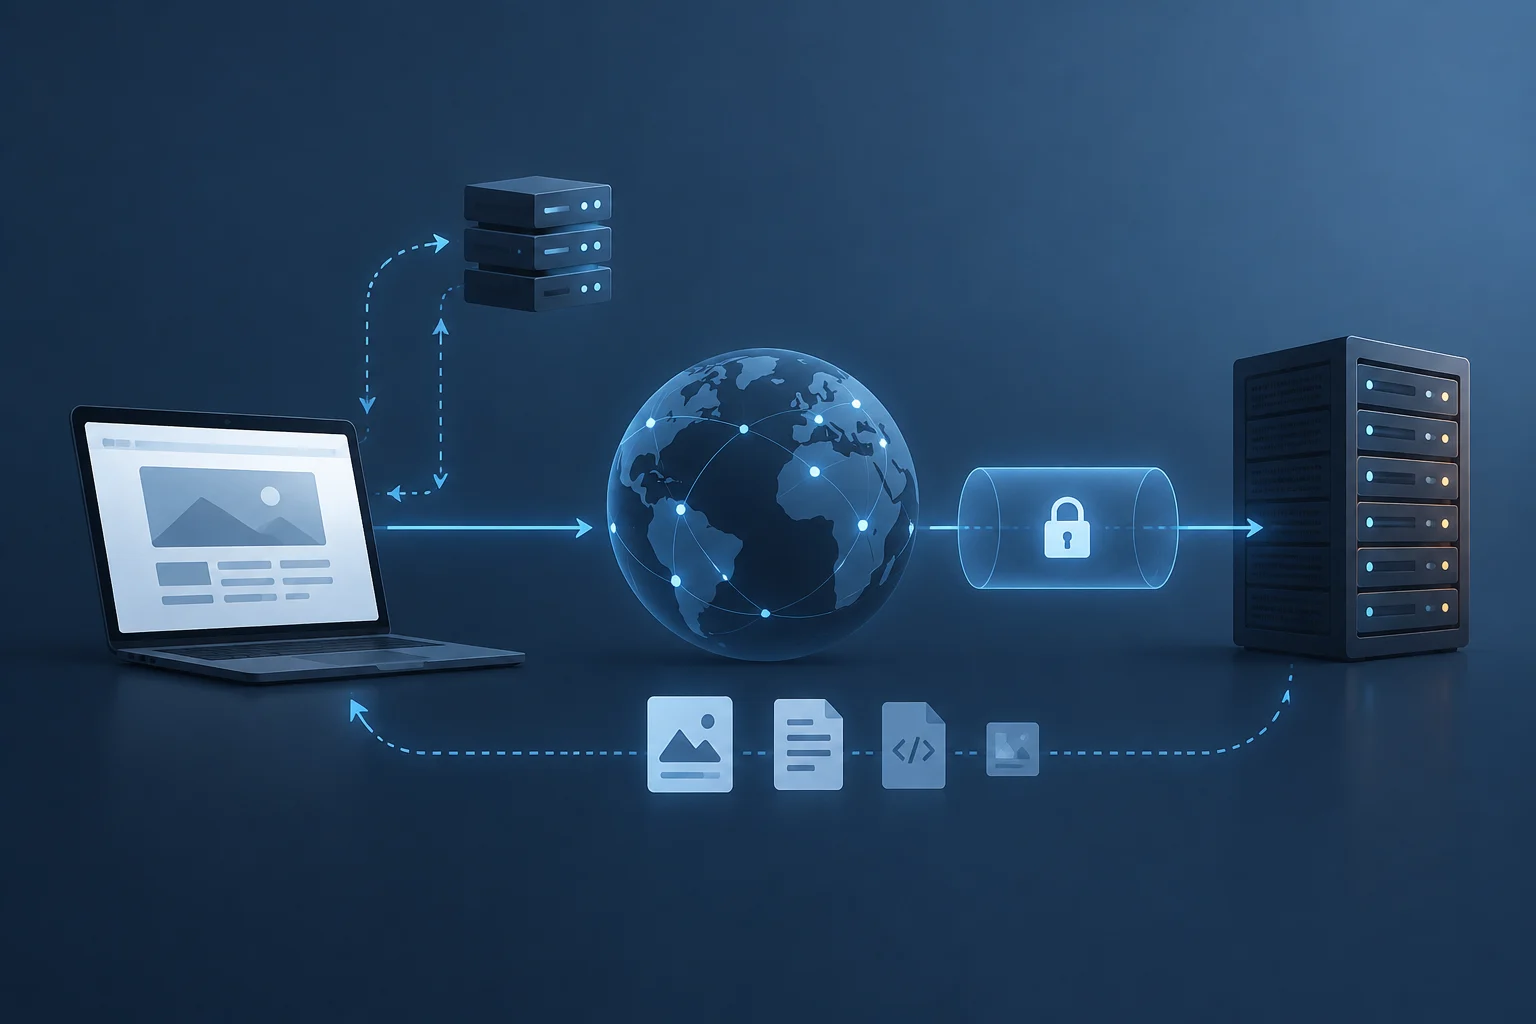
De la dirección escrita a una dirección IP
Cuando se escribe una dirección web, el navegador separa sus componentes: el esquema (por ejemplo, HTTPS), el nombre de host, la ruta y, si existe, parámetros adicionales. Para contactar con el servidor necesita conocer una dirección de red asociada al nombre. Ahí interviene el Sistema de Nombres de Dominio, o DNS: un sistema distribuido de nombres y registros, no un directorio que necesariamente contenga una única dirección permanente para cada sitio.
El navegador o el sistema operativo pueden tener respuestas guardadas temporalmente. Si no hay una respuesta válida en caché, el dispositivo pregunta a un resolvedor, que puede ser el del proveedor de Internet, el de una red corporativa o uno configurado por el usuario. Ese resolvedor obtiene la respuesta mediante la jerarquía DNS, que incluye servidores con autoridad sobre distintas partes del espacio de nombres. El mecanismo y los registros forman parte de la especificación DNS; sus resultados dependen del nombre consultado y de la configuración del dominio.
La consecuencia práctica es importante: resolver un nombre no equivale a cargar una página. Una respuesta DNS satisfactoria solo permite continuar hacia una dirección IP. No confirma que el servidor esté disponible, que acepte conexiones, que presente un certificado válido ni que la aplicación vaya a responder correctamente. También puede haber varias direcciones o cambios con el tiempo, por lo que una consulta aislada no describe necesariamente lo que ve cada usuario. En otras palabras, DNS resuelve una parte concreta del recorrido: proporciona información para intentar llegar al destino, pero no comprueba las etapas posteriores. Si el navegador no llega a mostrar contenido, saber que hubo una respuesta DNS ayuda a acotar el análisis, aunque no permite descartar un problema de conexión o de aplicación.
TCP o QUIC: cómo empieza el intercambio
Una vez que dispone de una dirección, el cliente debe intercambiar datos con el destino usando un protocolo de transporte. En HTTP/1.1 y HTTP/2 sobre TLS, una ruta común utiliza TCP: el cliente y el servidor establecen una conexión lógica antes de intercambiar el flujo de bytes. TCP ofrece entrega ordenada y mecanismos de retransmisión, pero la existencia de una ruta TCP no demuestra por sí sola que el servicio web vaya a contestar.
HTTP/3 utiliza QUIC, que funciona sobre UDP y proporciona transporte fiable y seguro para HTTP/3. Por eso es una simplificación engañosa afirmar que todas las páginas comienzan con una conexión TCP. El navegador y el servidor negocian qué protocolo pueden utilizar; el resultado puede variar según compatibilidad, configuración y condiciones de red. Desde la perspectiva del usuario, estas diferencias suelen ser invisibles, aunque afectan al modo en que se organiza el intercambio.
En una avería, separar las etapas ayuda a evitar conclusiones precipitadas. Que DNS devuelva una IP no significa que el puerto de servicio responda. Y que un intento TCP o QUIC falle no identifica por sí solo la causa: puede haber una interrupción local, una regla de red, un problema de ruta o un servidor que no atiende. Las herramientas muestran observaciones desde un punto concreto, no una explicación completa de lo que ocurre entre el dispositivo y el sitio. Por eso, al comparar resultados, conviene tener presente desde qué dispositivo y red se hicieron las pruebas. Una conexión que funciona en una red y falla en otra aporta una diferencia útil para investigar, pero no determina automáticamente qué componente es responsable.
TLS y el significado limitado del candado
En conexiones HTTPS, TLS protege el intercambio entre el cliente y el servidor. El protocolo permite negociar parámetros de seguridad y establecer claves para proteger los datos frente a lectura o modificación durante el tránsito. El navegador también comprueba la identidad del sitio de acuerdo con el nombre solicitado y la cadena de certificados que recibe. TLS 1.3 está especificado en RFC 8446; TLS 1.2 se documenta en RFC 5246.
El indicador de seguridad del navegador se debe interpretar con precisión: señala que la conexión satisface determinados controles del navegador, no que el sitio sea honesto, que su contenido sea correcto o que el dispositivo esté libre de malware. HTTPS protege la conexión con el sitio identificado en el certificado; no convierte en fiables las decisiones editoriales, comerciales o de seguridad de ese sitio. Tampoco impide que el propio servidor lea los datos que recibe.
Si el navegador muestra un aviso de certificado, conviene no ignorarlo ni sortearlo de forma rutinaria. Comprueba que la dirección esté escrita correctamente y que la fecha y hora del dispositivo sean razonables. En redes administradas, un portal de acceso o una política corporativa pueden intervenir en la navegación, pero el aviso sigue siendo una señal que merece atención. No introduzcas contraseñas ni datos de pago mientras no entiendas por qué aparece. La advertencia no explica siempre por sí sola cuál es el origen del problema, pero sí indica que el navegador no pudo completar alguna comprobación de identidad según sus controles.
HTTP solicita recursos; la página no es un único archivo
Tras establecer el canal necesario, el navegador envía una solicitud HTTP. Una solicitud incluye un método, una ruta y campos de cabecera; el servidor devuelve una respuesta con un código de estado, cabeceras y, a menudo, un cuerpo. HTTP describe semántica de solicitudes y respuestas, pero no garantiza que el servidor esté disponible ni que el contenido sea útil. Un código de respuesta es una pista sobre el resultado de una petición concreta, no un diagnóstico universal del sitio.
La primera respuesta puede ser un documento HTML que haga referencia a hojas de estilo, imágenes, fuentes, scripts y otros recursos. El navegador procesa el documento y puede generar nuevas solicitudes, incluso a otros nombres de host. Por eso una página parcialmente visible no implica que todas sus dependencias se hayan descargado. Una imagen que no aparece, por ejemplo, puede fallar aunque el documento principal haya llegado correctamente.
También puede ocurrir lo contrario: el servidor entrega una respuesta, pero el navegador no presenta una página utilizable. El contenido puede depender de scripts, datos de una API o recursos bloqueados. En consecuencia, “el sitio responde” y “la página funciona” no son afirmaciones equivalentes. El protocolo HTTP normaliza el intercambio; el comportamiento final depende además de la aplicación, del navegador y de los recursos que la página necesita. Conviene distinguir, por tanto, entre recibir el documento principal y completar la cadena de solicitudes que permite representarlo como espera el usuario. La respuesta de una petición informa sobre esa petición concreta; no resume necesariamente el estado de todas las demás solicitudes asociadas a la página.
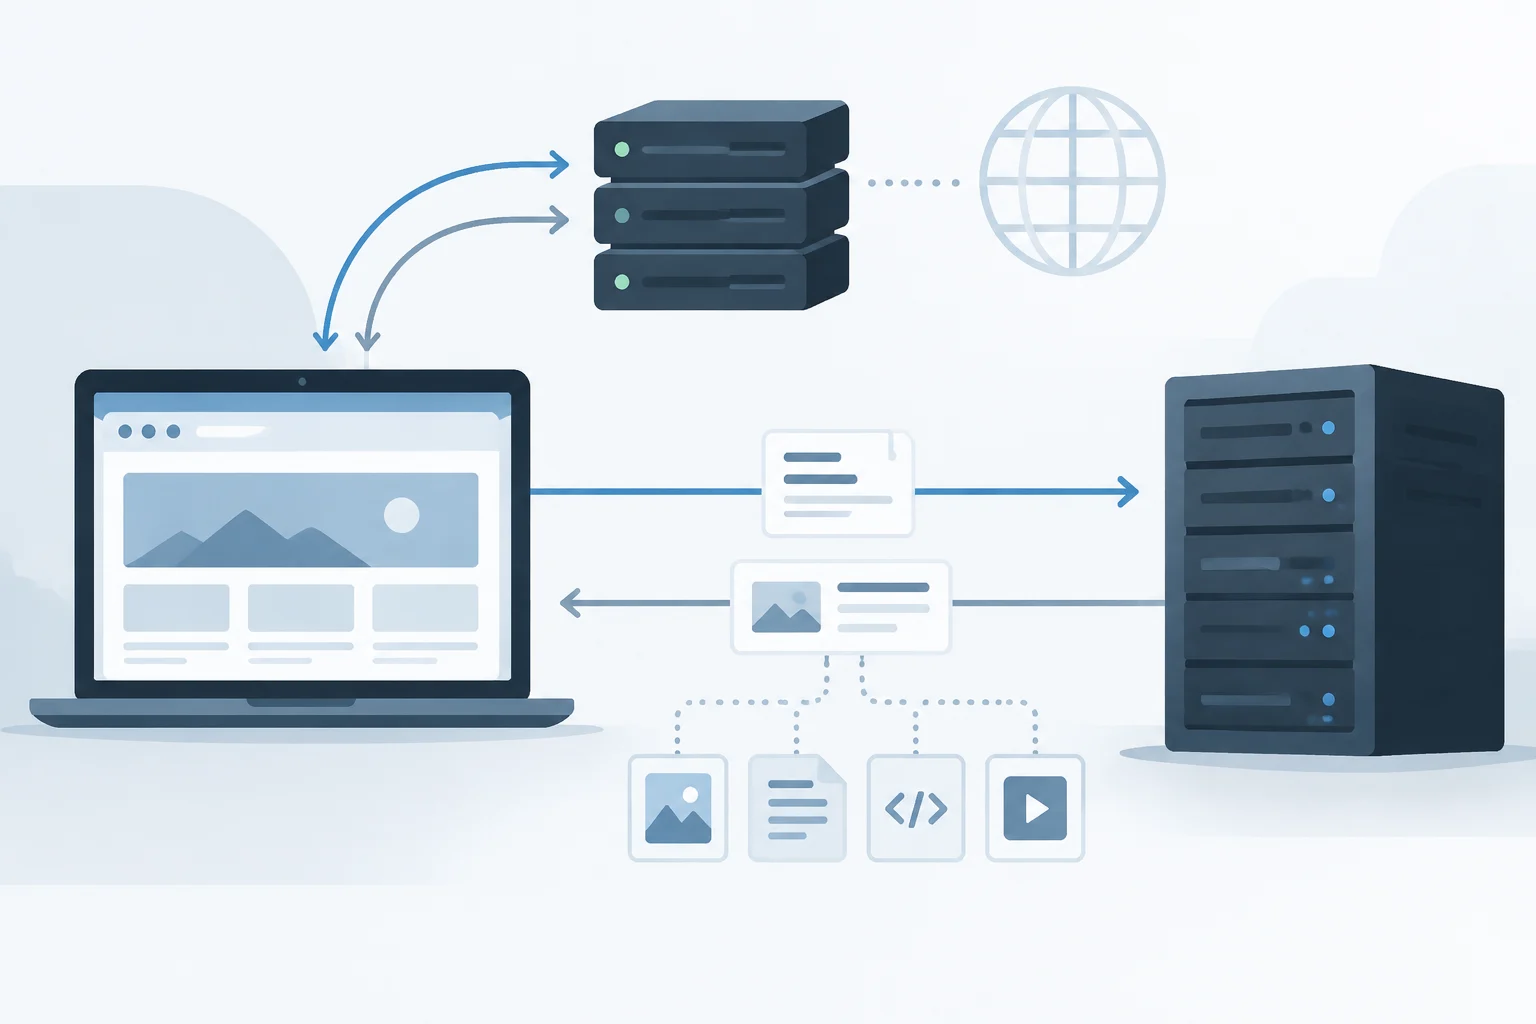
Diagnóstico orientativo: localizar la etapa que falla
Empieza por identificar el alcance del problema: ¿falla un solo sitio, varios sitios o solo una aplicación? ¿Sucede en un dispositivo o en todos los de la misma red? Repite la carga con la dirección correcta y, si es seguro, compara la misma página en otra red. Estas comparaciones no prueban la causa, pero permiten distinguir un fallo posiblemente local de uno que parece afectar a un servicio o ruta más amplia.
Usa el mensaje que muestra el navegador como indicio, no como veredicto. Un error de resolución apunta a investigar DNS; una espera agotada puede darse en distintas etapas; un aviso explícito de certificado orienta hacia TLS o la validación de identidad; y un código HTTP de error demuestra que hubo una respuesta HTTP, aunque no necesariamente que la causa esté en el dispositivo. El texto exacto y su interpretación varían entre navegadores.
Una secuencia prudente de comprobaciones puede ser esta:
- Confirma el nombre del sitio y prueba una recarga normal, evitando repetirla indefinidamente.
- Comprueba si otros sitios funcionan y si el problema afecta a otros dispositivos de la misma red.
- Si aparece un aviso de certificado, no lo omitas para continuar.
- Si solo falla un recurso de la página, distingue ese fallo de la respuesta del documento principal.
- Si el problema persiste, anota el mensaje y la hora para comunicarlos al administrador de la red o al servicio afectado.
Estas comprobaciones se entienden mejor como una forma de ordenar observaciones, no como una serie que garantice encontrar la causa. Por ejemplo, que otros sitios carguen indica que la conectividad no está fallando de la misma manera para todos los destinos, pero no explica por qué ese sitio concreto no funciona. Anotar el mensaje exacto evita depender de recuerdos aproximados y facilita comparar lo ocurrido si el problema aparece de nuevo.
Herramientas sencillas y límites de sus resultados
Una consulta DNS puede mostrar qué respuesta ofrece un resolvedor para un nombre en ese momento. Comparar resolvedores o redes puede revelar diferencias, pero no demuestra automáticamente que uno esté mal: las respuestas pueden variar por caché, configuración o distribución del servicio. Los estándares DNS describen cómo se representan y consultan nombres y registros; una consulta puntual no reconstruye toda la cadena de decisiones que llevó al resultado.
Las herramientas de conexión pueden probar si un destino responde desde el dispositivo y la red utilizados. Un resultado satisfactorio no verifica todas las rutas posibles ni confirma que HTTPS, la aplicación o cada recurso funcionen. Un resultado fallido tampoco demuestra que el servidor esté caído: filtros, cortafuegos, rutas y políticas pueden impedir la prueba. Para interpretar una medición hay que conocer qué protocolo y destino comprobó. La conclusión debe mantenerse al nivel de lo que se midió: por ejemplo, que un intento concreto no obtuvo respuesta desde ese punto, no que ningún usuario pueda acceder al servicio.
Las herramientas del navegador permiten observar solicitudes y respuestas HTTP, recursos pendientes y errores de certificado. Son útiles para saber si falla el documento principal o una dependencia concreta, pero la vista depende de la sesión, de las opciones del navegador y del momento de la captura. El diagnóstico sólido consiste en combinar señales y acotar lo que cada una demuestra, no en tratar un comando o un mensaje como prueba definitiva. Esta guía es orientativa: sin observar el dispositivo, la red y el servicio afectados no es posible atribuir una avería concreta. Una lectura cuidadosa puede reducir las posibilidades que se investigan, pero una medición aislada sigue siendo una observación parcial del recorrido.