Dall’indirizzo digitato a un indirizzo IP
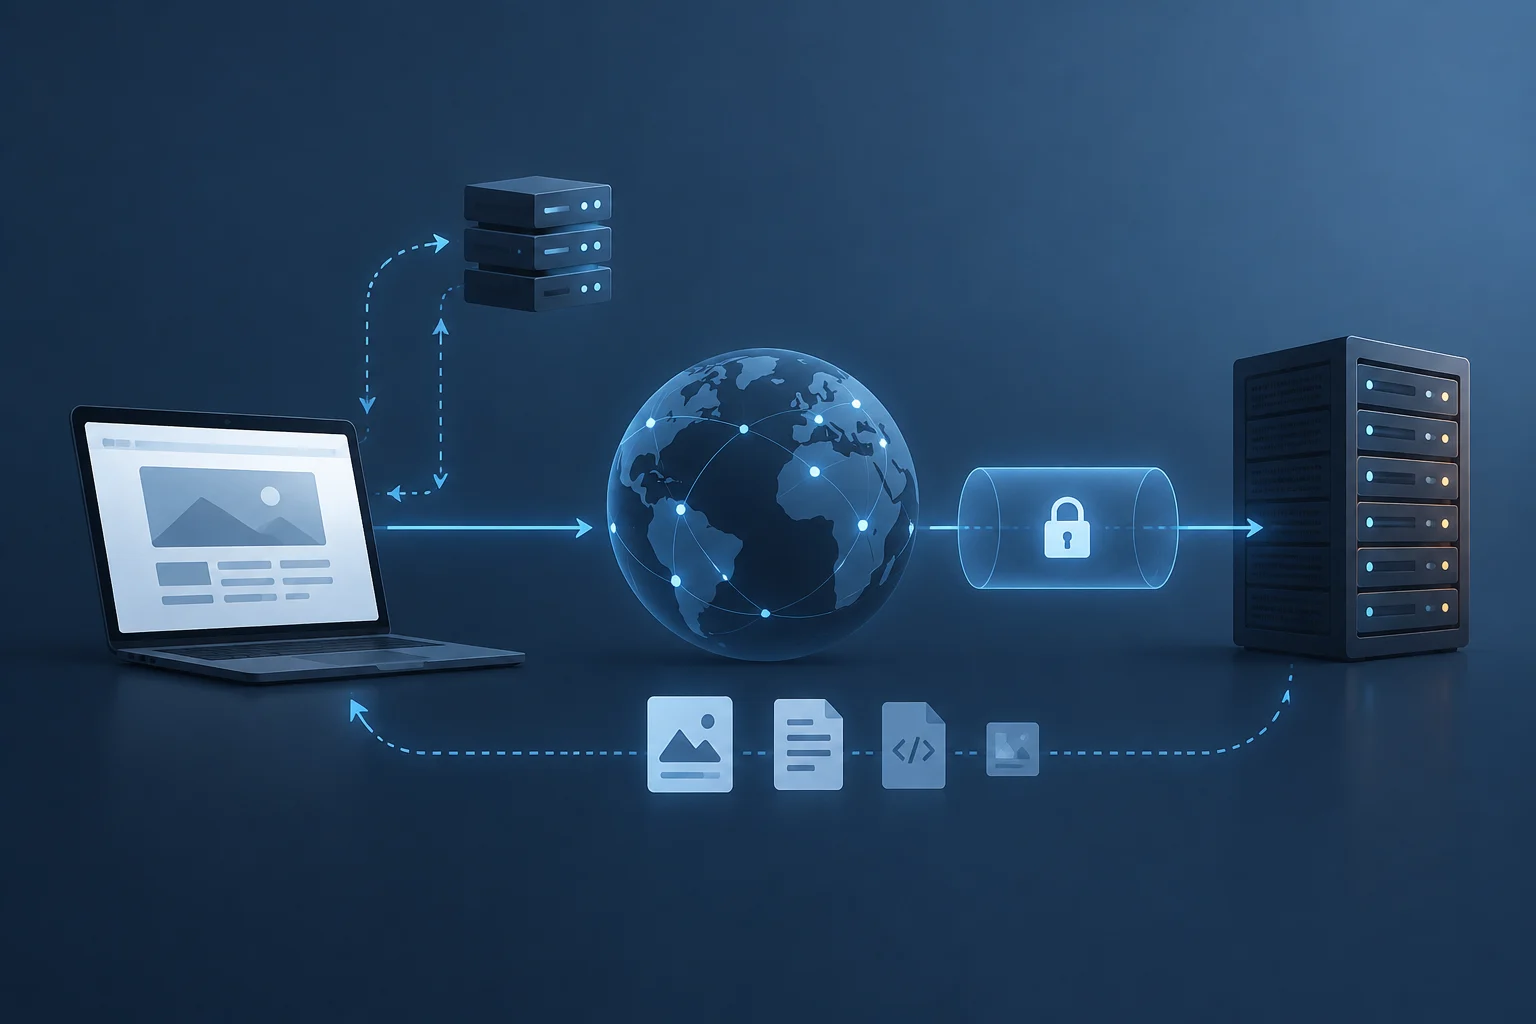
Quando si digita un indirizzo web, il browser ne separa i componenti: lo schema (per esempio HTTPS), il nome host, il percorso e, se presenti, parametri aggiuntivi. Per contattare il server deve conoscere un indirizzo di rete associato al nome. Qui entra in gioco il Domain Name System, o DNS: un sistema distribuito di nomi e record, non una rubrica che contiene necessariamente un unico indirizzo permanente per ogni sito.
Il browser o il sistema operativo può conservare temporaneamente le risposte. Se nella cache non è disponibile una risposta valida, il dispositivo interroga un resolver, che può essere quello del provider Internet, di una rete aziendale o uno configurato dall’utente. Il resolver ottiene la risposta tramite la gerarchia DNS, che comprende server autorevoli per diverse parti dello spazio dei nomi. Il meccanismo e i record fanno parte della specifica DNS; i risultati dipendono dal nome richiesto e dalla configurazione del dominio.
La conseguenza pratica è importante: risolvere un nome non equivale a caricare una pagina. Una risposta DNS riuscita consente soltanto di proseguire verso un indirizzo IP. Non conferma che il server sia disponibile, accetti connessioni, presenti un certificato valido o che l’applicazione risponda correttamente. Possono inoltre esserci più indirizzi, oppure gli indirizzi possono cambiare nel tempo: una singola interrogazione non descrive necessariamente ciò che vede ogni utente. In altre parole, il DNS gestisce una parte precisa del percorso: fornisce informazioni per tentare di raggiungere la destinazione, ma non verifica le fasi successive. Se il browser non mostra contenuti, sapere che il DNS ha restituito una risposta aiuta a circoscrivere l’analisi, ma non esclude un problema di connessione o dell’applicazione.
TCP o QUIC: come inizia lo scambio
Una volta ottenuto un indirizzo, il client deve scambiare dati con la destinazione utilizzando un protocollo di trasporto. Con HTTP/1.1 e HTTP/2 su TLS, un percorso comune utilizza TCP: client e server stabiliscono una connessione logica prima di scambiare un flusso di byte. TCP offre consegna ordinata e meccanismi di ritrasmissione, ma l’esistenza di un percorso TCP non dimostra, da sola, che il servizio web risponderà.
HTTP/3 utilizza QUIC, che opera sopra UDP e fornisce un trasporto affidabile e sicuro per HTTP/3. È quindi fuorviante affermare che tutte le pagine inizino con una connessione TCP. Browser e server negoziano il protocollo utilizzabile; il risultato può variare in base a compatibilità, configurazione e condizioni della rete. Per l’utente queste differenze spesso non sono visibili, anche se incidono sul modo in cui viene organizzato lo scambio.
In caso di guasto, separare le fasi aiuta a evitare conclusioni affrettate. Il fatto che il DNS restituisca un IP non significa che la porta del servizio risponda. E il fallimento di un tentativo TCP o QUIC non identifica da solo la causa: potrebbe esserci un’interruzione locale, una regola di rete, un problema di instradamento oppure un server che non gestisce le richieste. Gli strumenti mostrano osservazioni da un punto specifico, non una spiegazione completa di ciò che accade tra il dispositivo e il sito. Quando si confrontano i risultati, è quindi utile tenere presente da quale dispositivo e rete sono state eseguite le prove. Una connessione che funziona su una rete e fallisce su un’altra fornisce una differenza utile da indagare, ma non stabilisce automaticamente quale componente sia responsabile.
TLS e il significato limitato del lucchetto
Nelle connessioni HTTPS, TLS protegge lo scambio tra client e server. Il protocollo consente di negoziare parametri di sicurezza e stabilire chiavi per proteggere i dati da lettura o modifica durante il transito. Il browser verifica inoltre l’identità del sito in base al nome richiesto e alla catena di certificati ricevuta. TLS 1.3 è specificato nella RFC 8446; TLS 1.2 è documentato nella RFC 5246.
L’indicatore di sicurezza del browser va interpretato con precisione: segnala che la connessione soddisfa determinati controlli del browser, non che il sito sia onesto, che i contenuti siano corretti o che il dispositivo sia privo di malware. HTTPS protegge la connessione al sito identificato dal certificato; non rende affidabili le scelte editoriali, commerciali o di sicurezza di quel sito. Inoltre non impedisce al server stesso di leggere i dati ricevuti.
Se il browser mostra un avviso relativo al certificato, non ignorarlo e non aggirarlo abitualmente. Controlla che l’indirizzo sia scritto correttamente e che data e ora del dispositivo siano ragionevoli. Nelle reti gestite, un portale di accesso o una policy aziendale possono intervenire sulla navigazione, ma l’avviso resta un segnale da prendere sul serio. Non inserire password o dati di pagamento finché non hai capito perché compare. L’avviso non spiega sempre da solo l’origine del problema, ma indica che il browser non è riuscito a completare una verifica dell’identità secondo i propri controlli.
HTTP richiede risorse: una pagina non è un unico file
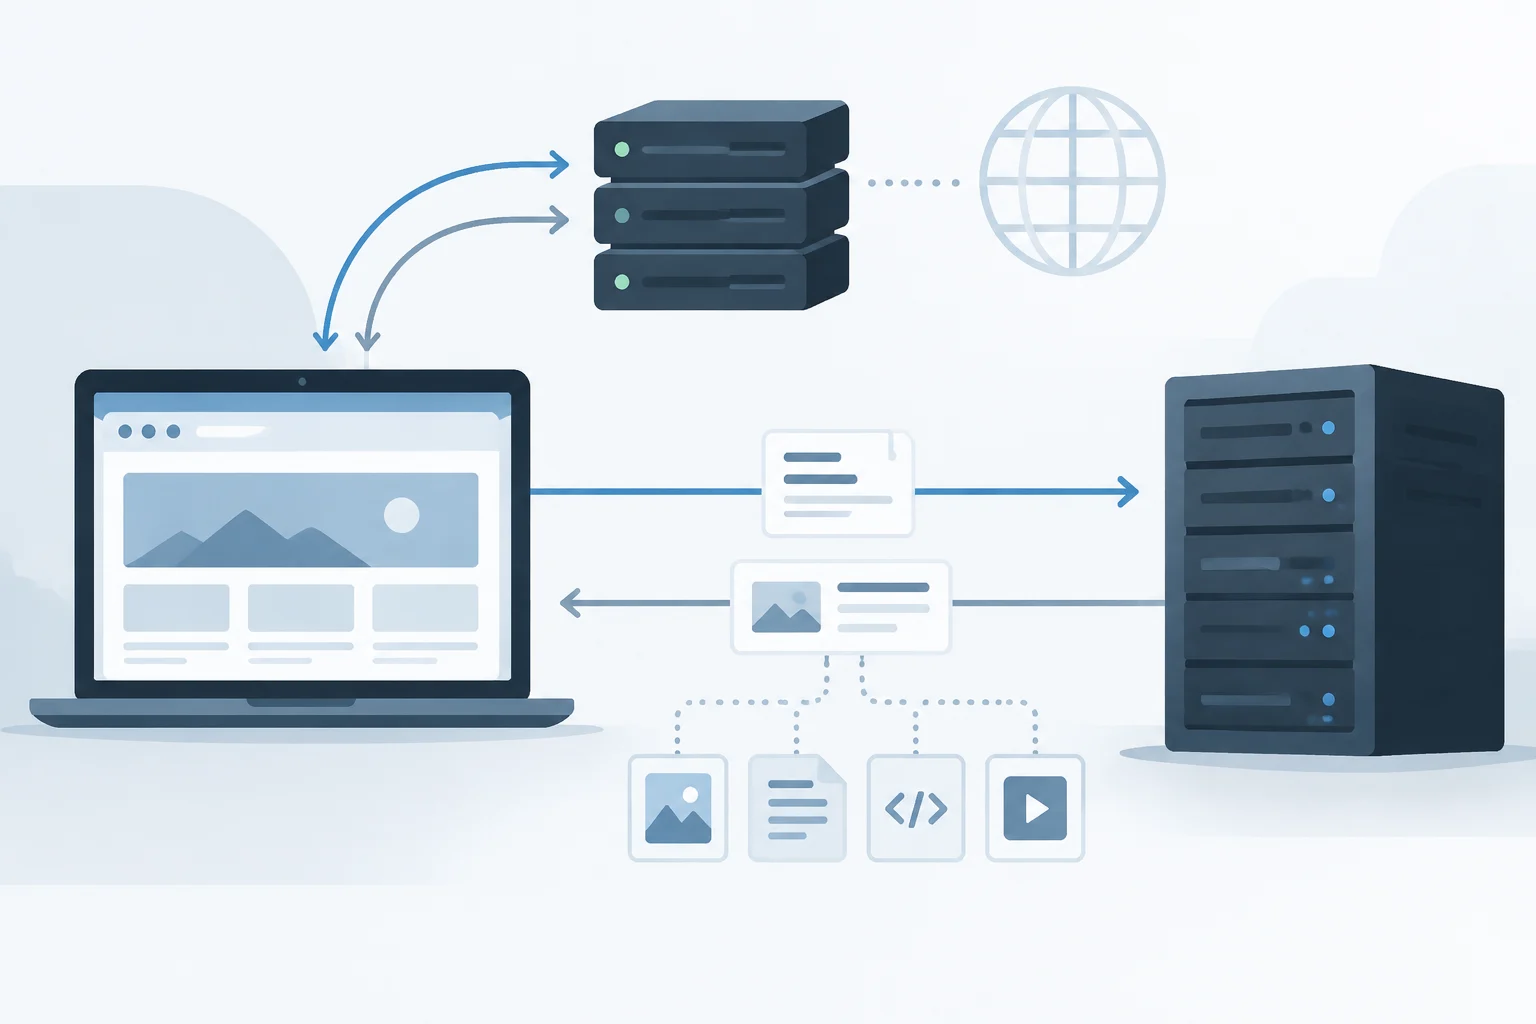
Dopo aver stabilito il canale necessario, il browser invia una richiesta HTTP. La richiesta include un metodo, un percorso e campi di intestazione; il server restituisce una risposta con un codice di stato, intestazioni e spesso un corpo. HTTP descrive la semantica delle richieste e delle risposte, ma non garantisce che il server sia disponibile o che i contenuti siano utili. Un codice di risposta è un indizio sull’esito di una richiesta specifica, non una diagnosi universale del sito.
La prima risposta può essere un documento HTML che fa riferimento a fogli di stile, immagini, font, script e altre risorse. Il browser elabora il documento e può inviare nuove richieste, anche ad altri nomi host. Perciò una pagina parzialmente visibile non implica che tutte le sue dipendenze siano state scaricate. Per esempio, un’immagine può non apparire anche se il documento principale è arrivato correttamente.
Può accadere anche il contrario: il server invia una risposta, ma il browser non visualizza una pagina utilizzabile. I contenuti possono dipendere da script, dati provenienti da un’API o risorse bloccate. Di conseguenza, “il sito risponde” e “la pagina funziona” non sono affermazioni equivalenti. HTTP standardizza lo scambio; il comportamento finale dipende anche dall’applicazione, dal browser e dalle risorse necessarie alla pagina. È quindi utile distinguere la ricezione del documento principale dal completamento della serie di richieste che permette di visualizzarlo come si aspetta l’utente. La risposta a una richiesta informa su quella richiesta specifica; non riassume necessariamente lo stato di tutte le altre richieste associate alla pagina.
Prime indicazioni per la diagnosi: individuare la fase che non funziona
Per prima cosa individua la portata del problema: non funziona un solo sito, più siti o soltanto un’applicazione? Succede su un dispositivo o su tutti quelli collegati alla stessa rete? Riprova a caricare l’indirizzo corretto e, se è sicuro, confronta la stessa pagina su un’altra rete. Questi confronti non dimostrano la causa, ma aiutano a distinguere un guasto forse locale da uno che sembra interessare un servizio o un percorso più ampio.
Considera il messaggio del browser come un indizio, non come una sentenza. Un errore di risoluzione suggerisce di verificare il DNS; un timeout può verificarsi in fasi diverse; un avviso esplicito sul certificato orienta verso TLS o la convalida dell’identità; un codice HTTP di errore dimostra che è stata ricevuta una risposta HTTP, ma non che la causa risieda nel dispositivo. Il testo preciso e la sua interpretazione variano da un browser all’altro.
Una sequenza prudente di verifiche può essere questa:
- Controlla il nome del sito e prova un normale ricaricamento, senza ripeterlo all’infinito.
- Verifica se funzionano altri siti e se il problema interessa altri dispositivi sulla stessa rete.
- Se compare un avviso sul certificato, non ignorarlo per continuare.
- Se non funziona una sola risorsa della pagina, distingui il problema dalla risposta del documento principale.
- Se il problema persiste, annota il messaggio e l’ora per comunicarli all’amministratore di rete o al servizio interessato.
Queste verifiche vanno intese come un modo per ordinare le osservazioni, non come una procedura che garantisce di trovare la causa. Per esempio, se gli altri siti si caricano, la connettività non fallisce nello stesso modo per tutte le destinazioni, ma questo non spiega perché quel sito specifico non funzioni. Annotare il messaggio esatto evita di affidarsi a un ricordo approssimativo e facilita il confronto se il problema si ripresenta.
Strumenti semplici e limiti dei risultati
Una query DNS può mostrare quale risposta un resolver fornisce per un nome in un determinato momento. Confrontare resolver o reti può rivelare differenze, ma non dimostra automaticamente che uno sia errato: le risposte possono variare per effetto della cache, della configurazione o della distribuzione del servizio. Gli standard DNS descrivono come vengono rappresentati e interrogati nomi e record; una singola query non ricostruisce l’intera catena di decisioni che ha prodotto il risultato.
Gli strumenti di connessione possono verificare se una destinazione risponde dal dispositivo e dalla rete utilizzati. Un risultato positivo non verifica tutti i percorsi possibili e non conferma che HTTPS, l’applicazione o ogni singola risorsa funzionino. Un risultato negativo non dimostra nemmeno che il server sia fuori servizio: filtri, firewall, percorsi e policy possono impedire il test. Per interpretare una misurazione occorre sapere quale protocollo e quale destinazione ha verificato. La conclusione deve restare entro i limiti di ciò che è stato misurato: per esempio, uno specifico tentativo non ha ricevuto risposta da quel punto, non che nessun utente possa accedere al servizio.
Gli strumenti del browser consentono di osservare richieste e risposte HTTP, risorse in attesa ed errori dei certificati. Sono utili per capire se non funziona il documento principale o una dipendenza specifica, ma ciò che mostrano dipende dalla sessione, dalle impostazioni del browser e dal momento della cattura. Una diagnosi solida consiste nel combinare gli indizi e limitare ogni conclusione a ciò che ciascuno dimostra, senza trattare un comando o un messaggio come prova definitiva. Questa guida è orientativa: senza osservare il dispositivo, la rete e il servizio interessati non è possibile attribuire un guasto concreto. Un’interpretazione attenta può ridurre le possibilità da approfondire, ma una singola misurazione resta un’osservazione parziale del percorso.