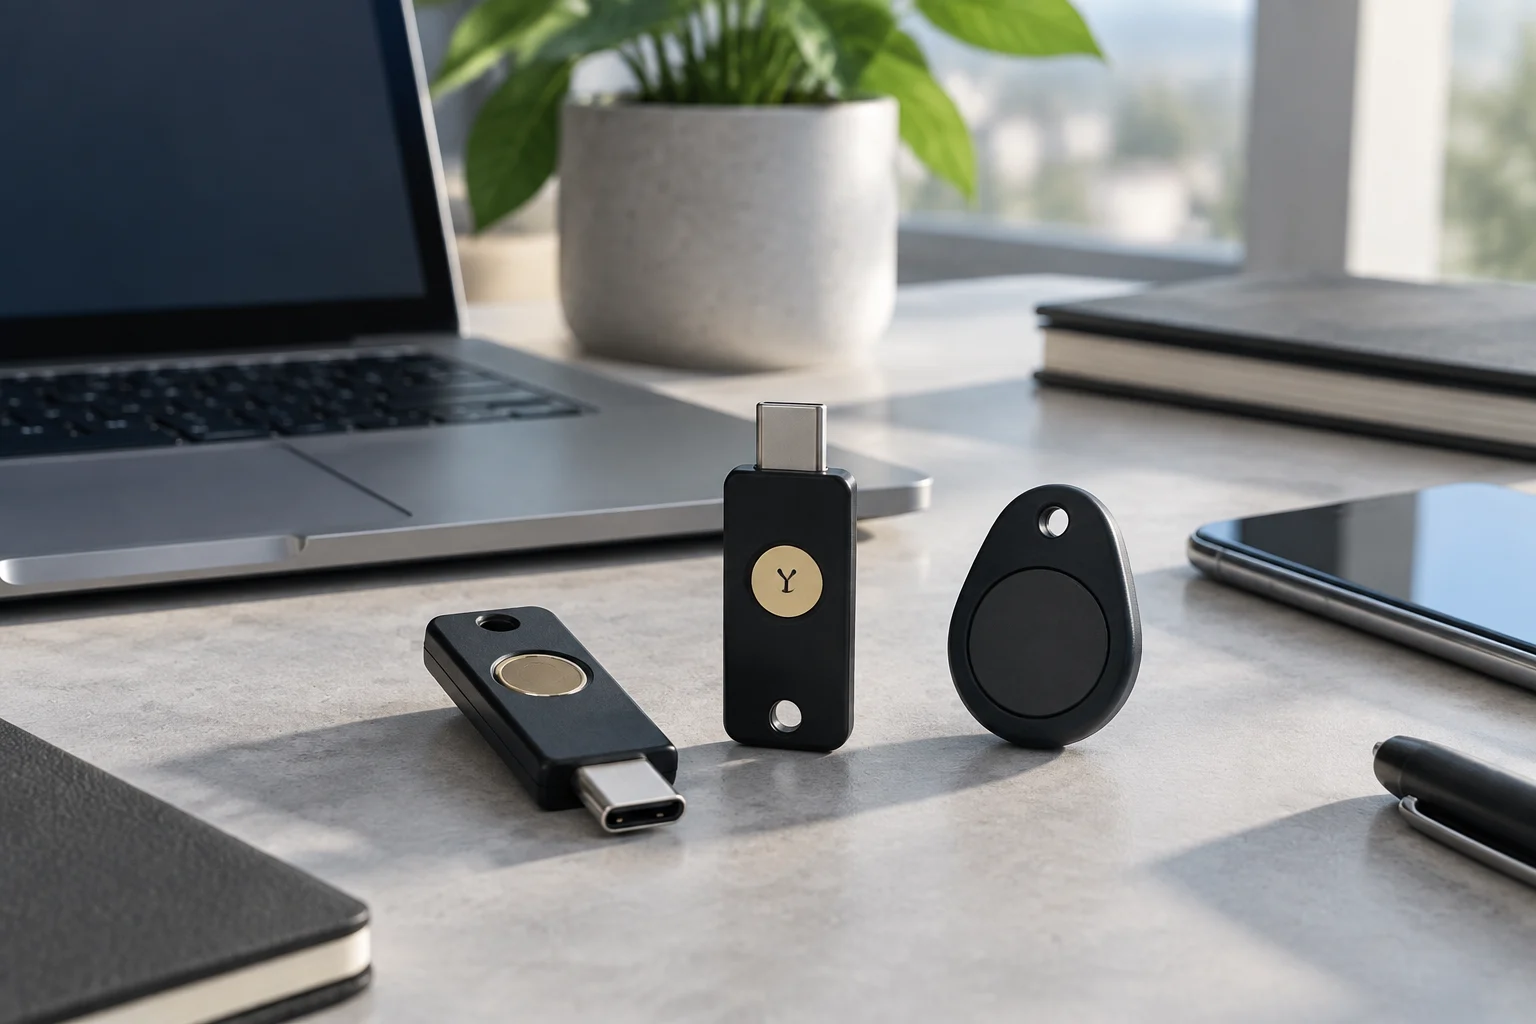
En bref : pourquoi utiliser une clé de sécurité aujourd’hui ?
Une clé de sécurité est un authentificateur physique capable d’utiliser des identifiants à clé publique. Les normes FIDO et WebAuthn permettent ce type d’authentification, même si son fonctionnement précis dépend du service et de l’appareil. Les passkeys peuvent être liées à une plateforme ou synchronisées par l’écosystème qui les gère ; elles ne sont pas nécessairement identiques à un identifiant enregistré sur une clé externe. Cette différence est importante au moment de choisir, car le mot « passkey » ne précise pas, à lui seul, où l’identifiant est stocké ni comment il sera disponible sur un autre appareil.
Dans l’authentification à clé publique, le service utilise une clé publique associée à l’identifiant, tandis que l’authentificateur conserve et utilise la clé privée correspondante. WebAuthn fait partie des mécanismes web permettant d’accéder aux identifiants à clé publique. Cela ne dispense pas de vérifier les options et les règles propres à chaque compte. Le service détermine toujours les modes de connexion qu’il accepte, et l’appareil doit pouvoir utiliser le mode choisi.
Le choix d’achat ne se réduit donc pas à la marque : les normes et fonctions acceptées par le service comptent, tout comme les connexions disponibles sur vos appareils et les procédures de récupération auxquelles vous pouvez recourir. La compatibilité doit être vérifiée pour chaque combinaison de compte, d’appareil et de méthode de connexion. Une clé enregistrée en secours peut réduire le risque de perdre l’accès, à condition que le service permette son enregistrement et que vous connaissiez sa procédure de récupération. Vérifiez ces conditions avant d’en faire votre seul moyen concret de retrouver l’accès à un compte.
Avant l’achat : vérifiez la compatibilité réelle avec vos comptes
Dressez la liste de vos comptes essentiels et vérifiez ce que chacun accepte. Apple documente l’utilisation de clés de sécurité tierces pour protéger un Compte Apple et exige l’enregistrement d’au moins deux clés pour activer cette fonction. Google documente la connexion aux comptes Google avec des passkeys. Ne présumez pas qu’une même clé, connexion ou méthode fonctionne de la même façon avec tous les services : consultez l’aide du fournisseur pour chaque compte et chaque appareil concernés.
Repérez les appareils sur lesquels vous vous connectez habituellement — ordinateur portable, ordinateur de bureau ou mobile — et les connexions disponibles sur chacun. Si un service professionnel impose une méthode de vérification particulière, vérifiez ses exigences et demandez si le modèle envisagé y répond. Le bon connecteur ne garantit pas à lui seul la compatibilité : le système d’exploitation, le navigateur, l’application et les règles du service peuvent également intervenir. Examinez le parcours de connexion complet, pas seulement le port de l’appareil.
Si vous utilisez un gestionnaire de mots de passe ou accédez à des services réglementés, vérifiez s’ils acceptent WebAuthn ou les passkeys et s’ils permettent de les utiliser comme second facteur ou pour se connecter. Vérifiez également toute exigence de certification avant d’acheter. Le fait qu’un produit soit présenté comme certifié ne suffit pas si l’organisation exige la validation d’un module précis, du produit lui-même ou d’une configuration donnée. Identifiez exactement les besoins du compte ou de l’organisation, puis comparez-les à la documentation du produit concerné.
Normes clés : FIDO2, WebAuthn et CTAP2
WebAuthn est une API web normalisée pour l’authentification au moyen d’identifiants à clé publique. CTAP définit la communication entre le client et l’authentificateur ; la spécification CTAP 2.2 de la FIDO Alliance citée dans la recherche est datée du 3 octobre 2024. Cela ne signifie pas qu’il faille automatiquement exiger une version précise : vérifiez d’abord les fonctions requises par le service et celles prises en charge par vos appareils. Le numéro de version donne un contexte utile, mais ne remplace pas l’examen des besoins réels de votre configuration.
Comprendre le déroulement général aide à évaluer les fonctions sans se perdre dans le jargon. Les identifiants discoverable peuvent permettre de se connecter sans saisir d’abord un nom de compte, mais leur disponibilité et leur utilité dépendent du service et de la configuration de l’identifiant. Ne présumez pas que tous les services acceptent cette méthode. Consultez les instructions du fournisseur pour savoir si elle est prise en charge pour votre compte et comment elle est censée fonctionner.
Si vous dépendez des passkeys, déterminez le type dont vous avez besoin : un identifiant de plateforme synchronisable n’équivaut pas nécessairement à un identifiant enregistré sur une clé externe. USB et NFC peuvent être des options pratiques si vos appareils et services prennent en charge ces parcours. Dans un environnement administré, demandez si des règles d’attestation ou de vérification de l’utilisateur s’appliquent et vérifiez que le modèle choisi peut les respecter. Le bon choix dépend des exigences réellement en vigueur, et non du seul nom d’une norme ou d’une fonction.
Formats et connectivité : USB-C, USB-A, NFC et BLE
USB-C peut être pratique si vos appareils possèdent ce port ; USB-A peut être utile sur les équipements dépourvus d’USB-C. Avant de payer, vérifiez les ports que vous utiliserez et les caractéristiques du modèle. Les adaptateurs peuvent compenser les différences de connexion, mais ils ajoutent un objet à transporter et à surveiller. La taille est également un aspect pratique : le format approprié dépend de la manière dont vous comptez transporter et utiliser la clé. Pensez à son emplacement de rangement et à la fréquence à laquelle vous devrez la brancher.
La NFC permet d’utiliser une clé compatible en l’approchant d’un appareil mobile, mais la compatibilité dépend de la clé, du téléphone, du système d’exploitation, de l’application ou du navigateur et du service. Vérifiez la combinaison exacte dans la documentation du fournisseur avant de compter sur la NFC comme unique moyen de connexion. Réfléchissez aussi à la façon dont vous rangerez et transporterez la clé pour réduire le risque de la perdre ou de l’endommager. Une connexion pratique en théorie n’est utile que si toute la configuration la prend en charge.
Ne choisissez pas le BLE, la biométrie ou une méthode de vérification locale simplement parce qu’ils figurent dans une description commerciale. Vérifiez, modèle par modèle, les fonctions proposées et leur adéquation avec les exigences du service. L’appairage, la batterie ou la prise en charge logicielle peuvent imposer des conditions supplémentaires ; sans documentation propre à l’appareil et au service, il n’est pas prudent de les recommander comme exigences générales. Considérez chaque fonction comme un point à vérifier pour votre configuration, plutôt que comme une possibilité universelle ou indispensable.
Sécurité et certifications : les vérifications utiles
Les certifications ne remplacent pas les normes d’authentification, mais elles peuvent documenter l’évaluation d’un composant. Le CMVP de NIST valide des modules cryptographiques au regard des exigences applicables. Common Criteria fournit un cadre d’évaluation comportant des exigences et des niveaux d’assurance définis pour le produit évalué. Aucun de ces termes ne doit être compris comme une garantie générale qu’un appareil complet convient à tout environnement. Le périmètre de l’évaluation est essentiel pour comprendre ce que couvre — ou ne couvre pas — une certification.
Lors de la comparaison des produits, concentrez-vous sur le périmètre de la certification et sur son application à la configuration réellement utilisée. Pour une validation FIPS, examinez le module et l’entrée de validation correspondante. Pour Common Criteria, vérifiez le certificat, la cible de sécurité et le profil applicable. Un niveau EAL pris isolément ne suffit pas pour conclure qu’un produit est le meilleur choix pour tous les usages. Comparez l’évaluation déclarée aux exigences de l’environnement où la clé sera déployée.
Pour un usage personnel ou une petite entreprise, privilégiez la compatibilité documentée, des informations d’assistance claires et une procédure viable de remplacement et de récupération. Dans les secteurs réglementés, demandez à l’organisation responsable la référence exacte du certificat requis et vérifiez-la dans les registres officiels. L’évaluation cryptographique et la résistance à l’hameçonnage sont deux questions distinctes : la protection dépend aussi du protocole, de la configuration et du service qui accepte la clé. Une certification doit donc être considérée avec le parcours de connexion et les exigences réelles de l’organisation, plutôt que comme un raccourci d’achat à elle seule.
Capacité et fonctions : identifiants discoverable, PIN et règles
Les identifiants discoverable peuvent permettre de se connecter sans saisir au préalable le nom du compte, mais leur disponibilité et leur capacité dépendent de la clé et du service. Avant l’achat, vérifiez que le compte prend en charge cette méthode et consultez la documentation du fabricant pour connaître les fonctions et les limites du modèle. Ne supposez pas que toutes les clés peuvent stocker le même nombre d’identifiants. Si la capacité de stockage est importante pour votre usage, recherchez les informations du modèle précis au lieu de les déduire de la catégorie du produit.
Un PIN peut participer à la vérification locale de l’utilisateur si la clé et le service le prennent en charge. Il ne s’agit pas du mot de passe du compte et il ne remplace pas les procédures de récupération. Suivez les instructions du fabricant pour le configurer et le conserver en sécurité. Dans un environnement professionnel, vérifiez quelles méthodes de vérification sont autorisées et lesquelles sont imposées par les règles internes. Une fonction disponible sur un appareil peut néanmoins être interdite ou configurée différemment par l’organisation.
Sur les appareils administrés, vérifiez que le système d’exploitation, le navigateur et le fournisseur d’identité prennent en charge les options nécessaires, y compris les règles d’attestation ou de vérification de l’utilisateur. Les combinaisons de versions et de configurations peuvent se comporter différemment. Un essai pilote avec les comptes et équipements concernés peut révéler des incompatibilités avant le déploiement de l’achat ; il s’agit d’une recommandation opérationnelle, pas d’une garantie de fonctionnement futur. Consignez les essais et vérifiez que la configuration continue de répondre aux exigences lorsque les appareils et les logiciels évoluent.
Plan de secours responsable : clés supplémentaires et récupération
Pour réduire le risque de blocage, enregistrez une clé de secours sur les comptes qui l’autorisent et conservez-la séparément de la clé principale. Apple exige au moins deux clés pour activer la protection du Compte Apple par clés de sécurité. Pour les autres services, vérifiez leurs propres règles d’enregistrement et de récupération. Ne supposez pas qu’une passkey synchronisée remplace une clé externe de secours : ce sont des options différentes, dont la disponibilité dépend de l’écosystème et du service. Décidez à l’avance où conserver la clé de secours et qui pourrait devoir y accéder.
Le coût total peut comprendre plusieurs clés, des adaptateurs et des remplacements. Par mesure pratique, vérifiez régulièrement que vos clés enregistrées sont toujours disponibles et que vous savez révoquer une clé perdue et en enregistrer une autre. N’effectuez pas de tests susceptibles de provoquer un blocage sans avoir d’abord compris les règles de récupération de chaque compte. Une solution de secours n’est utile que si elle reste accessible et si les étapes nécessaires sont connues avant qu’un incident ne survienne.
Consignez une procédure d’urgence : comment récupérer le compte, comment révoquer un identifiant perdu et qui doit intervenir pour un compte professionnel. Dans une organisation, coordonnez ces consignes avec les règles de gestion des comptes et de continuité. Conservez les codes de récupération et autres secrets séparément de la clé et protégez-les convenablement. La conclusion pratique est simple : vérifiez d’abord la compatibilité, enregistrez une solution de secours lorsque c’est possible et comprenez la procédure de récupération avant de dépendre de la clé. Une préparation minimale fait du plan de secours une partie du déploiement, plutôt qu’une mesure improvisée après la perte d’accès.