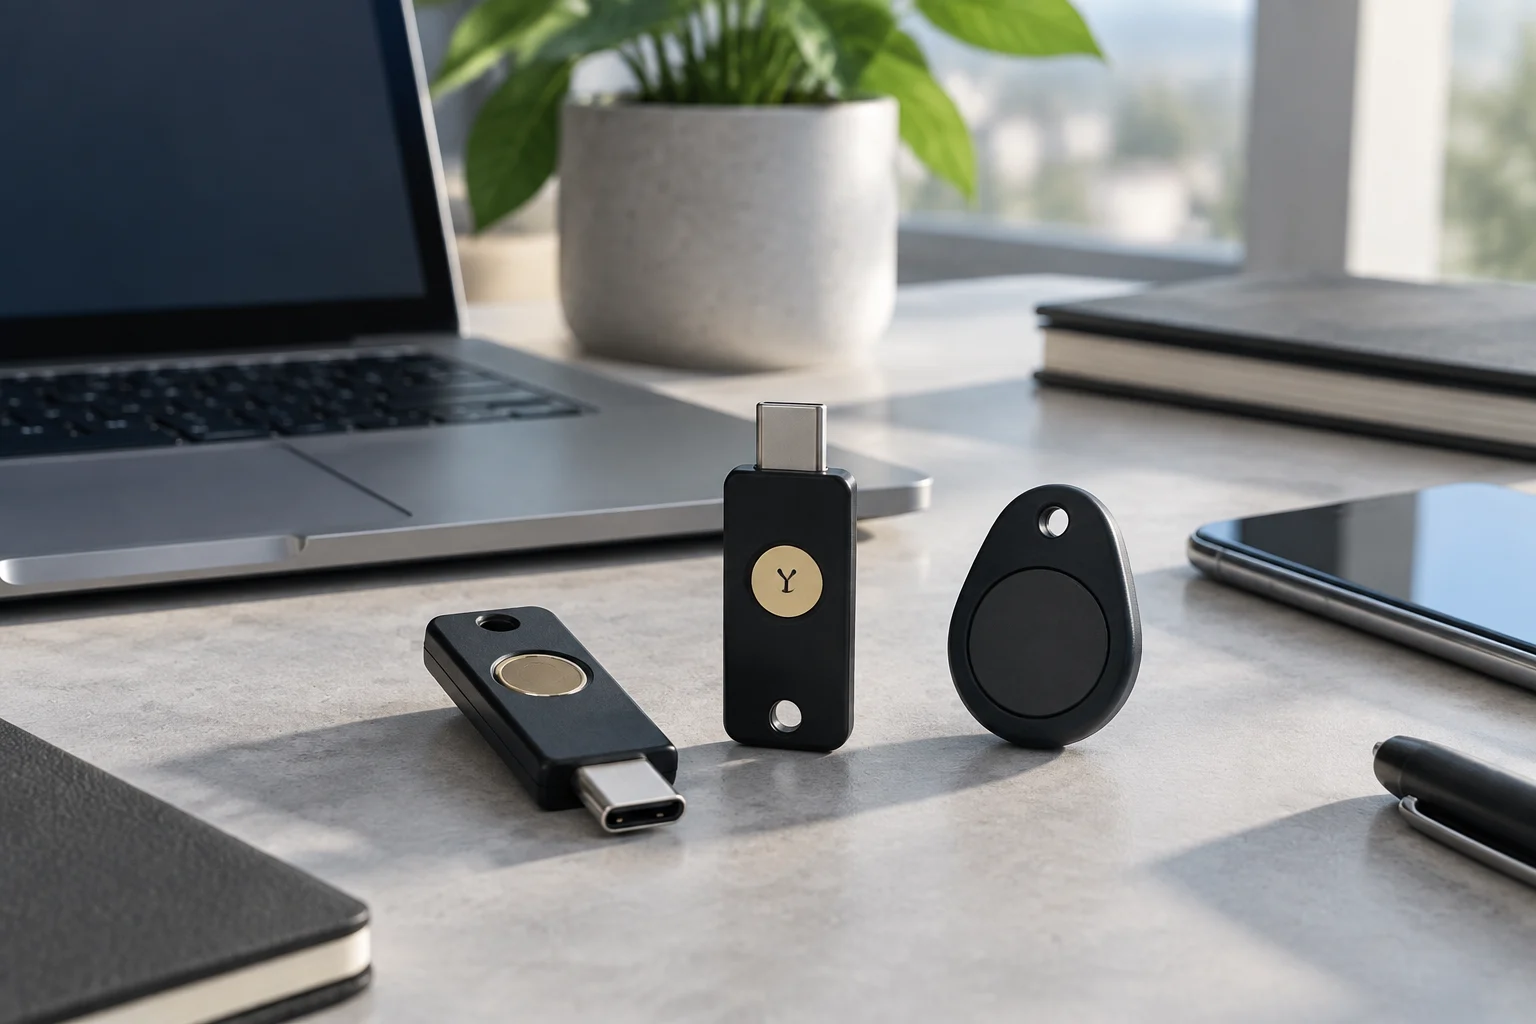
Resumen rápido: por qué una llave de seguridad hoy
Una llave de seguridad es un autenticador físico que puede utilizar credenciales de clave pública. Los estándares FIDO y WebAuthn permiten este tipo de autenticación, aunque el funcionamiento concreto depende del servicio y del dispositivo. Las passkeys pueden estar vinculadas a una plataforma o sincronizarse mediante el ecosistema que las administra; no son necesariamente lo mismo que una credencial guardada en una llave externa.
En la autenticación de clave pública, el servicio utiliza una clave pública asociada a la credencial y el autenticador conserva y usa la correspondiente clave privada. WebAuthn forma parte de los mecanismos web para acceder a credenciales de clave pública. Esto no elimina la necesidad de comprobar las opciones y políticas de cada cuenta.
Por eso, el criterio de compra no es solo la marca: importan los estándares y funciones que acepta el servicio, las conexiones que pueden usar tus dispositivos y los procedimientos de recuperación disponibles. La compatibilidad debe confirmarse para cada combinación de cuenta, dispositivo y método de acceso. Una llave registrada como respaldo puede reducir el riesgo de perder acceso, siempre que el servicio permita registrarla y conozcas su proceso de recuperación.
Antes de comprar: comprueba la compatibilidad real con tus cuentas
Haz un inventario de tus cuentas críticas y verifica qué aceptan. Apple documenta el uso de llaves de seguridad de terceros para proteger la Cuenta de Apple y requiere registrar al menos dos llaves para activar esa función. Google documenta el inicio de sesión con passkeys en las cuentas de Google. No des por hecho que una misma llave, conexión o modalidad funciona igual en todos los servicios: revisa la ayuda del proveedor para cada cuenta y dispositivo.
Identifica en qué dispositivos sueles iniciar sesión —portátil, sobremesa o móvil— y qué conexiones están disponibles en cada uno. Si un servicio de trabajo exige una modalidad concreta de verificación, comprueba sus requisitos y consulta si el modelo que estás considerando los satisface. Tener el conector adecuado, por sí solo, no garantiza compatibilidad: también pueden influir el sistema operativo, el navegador, la aplicación y las políticas del servicio.
Si usas un gestor de contraseñas o accedes a servicios regulados, confirma si aceptan WebAuthn o passkeys y si permiten utilizarlas como segundo factor o para iniciar sesión. Verifica también cualquier requisito de certificación antes de comprar. No basta con que un producto se anuncie como certificado si la organización requiere una validación específica del módulo, del producto o de una configuración determinada.
Estándares clave: FIDO2, WebAuthn y CTAP2
WebAuthn es una API web estandarizada para autenticación con credenciales de clave pública. CTAP define la comunicación entre el cliente y el autenticador; la especificación CTAP 2.2 de la FIDO Alliance incluida en la investigación está fechada el 3 de octubre de 2024. Eso no significa que debas exigir una versión concreta de manera automática: primero comprueba qué funciones requiere tu servicio y qué admiten tus dispositivos.
Entender el flujo general ayuda a evaluar funciones sin perderse en la jerga. Las credenciales discoverable pueden permitir iniciar sesión sin que el usuario introduzca primero un nombre de cuenta, pero su disponibilidad y utilidad dependen del servicio y de la configuración de la credencial. No des por sentado que todos los servicios aceptan esa modalidad.
Si dependes de passkeys, confirma qué clase necesitas: una credencial sincronizable de plataforma no equivale necesariamente a una credencial guardada en una llave externa. USB y NFC pueden resultar opciones prácticas si tus dispositivos y servicios admiten esos flujos. En entornos administrados, pregunta si existen políticas de atestación o verificación del usuario y confirma que el modelo elegido pueda cumplirlas.
Factores de forma y conectividad: USB-C, USB-A, NFC y BLE
USB-C puede ser cómodo si tus dispositivos tienen ese puerto; USB-A puede resultar útil en equipos que no disponen de USB-C. Antes de pagar, revisa los puertos que usarás y las especificaciones del modelo. Los adaptadores pueden resolver diferencias de conexión, pero añaden otro elemento que transportar y cuidar. El tamaño también es una consideración práctica: el formato adecuado depende de cómo piensas llevar y usar la llave.
NFC permite usar una llave compatible acercándola a un dispositivo móvil, pero la compatibilidad depende de la llave, el teléfono, el sistema operativo, la aplicación o el navegador y el servicio. Comprueba la combinación concreta en la documentación del proveedor antes de contar con NFC como única vía de acceso. Considera también cómo guardarás y transportarás la llave para reducir la posibilidad de perderla o dañarla.
No elijas BLE, biometría o un método de verificación local basándote solo en que aparezcan en una descripción comercial. Comprueba por modelo qué funciones se ofrecen y si coinciden con los requisitos del servicio. El emparejamiento, la batería o el soporte de software pueden imponer condiciones adicionales; sin documentación específica del dispositivo y del servicio, no es prudente recomendarlos como requisitos generales.
Seguridad y certificaciones: qué comprobar
Las certificaciones no sustituyen a los estándares de autenticación, pero pueden documentar cómo se evaluó un componente. El programa CMVP de NIST valida módulos criptográficos conforme a los requisitos aplicables. Common Criteria proporciona un marco de evaluación con requisitos y niveles de garantía definidos para el producto evaluado. Ninguno de estos términos debe interpretarse como una garantía general de que un dispositivo completo sea adecuado para cualquier entorno.
Al comparar productos, céntrate en el alcance de la certificación y en si corresponde a la configuración que se utilizará. Para una validación FIPS, revisa el módulo y la entrada de validación pertinente. Para Common Criteria, comprueba el certificado, el objetivo de seguridad y el perfil aplicable. Un nivel EAL aislado no basta para decidir que un producto es la mejor opción para todos los usos.
Para uso personal o de una pequeña empresa, prioriza compatibilidad documentada, información clara de soporte y un procedimiento viable de sustitución y recuperación. En sectores regulados, solicita a la organización responsable la referencia exacta del certificado requerido y contrástala con los registros oficiales. La evaluación criptográfica y la resistencia al phishing son cuestiones diferentes: la protección depende también del protocolo, la configuración y el servicio que acepta la llave.
Capacidad y funciones: credenciales discoverable, PIN y políticas
Las credenciales discoverable pueden permitir iniciar sesión sin escribir primero el nombre de la cuenta, pero su disponibilidad y capacidad dependen de la llave y del servicio. Antes de comprar, confirma que la cuenta admite esa modalidad y consulta la documentación del fabricante para conocer las funciones y límites del modelo. No supongas que todas las llaves pueden almacenar la misma cantidad de credenciales.
Un PIN puede formar parte de la verificación local del usuario si la llave y el servicio lo admiten. No es la contraseña de la cuenta ni sustituye los procesos de recuperación. Sigue las instrucciones del fabricante para configurarlo y guardarlo de forma segura. En un entorno de trabajo, confirma qué métodos de verificación están permitidos y cuáles exige la política.
En dispositivos gestionados, comprueba que el sistema operativo, el navegador y el proveedor de identidad admiten las opciones necesarias, incluidas las políticas de atestación o de verificación del usuario. Las combinaciones de versiones y configuraciones pueden comportarse de manera distinta. Un piloto con las cuentas y equipos pertinentes puede revelar incompatibilidades antes de extender la compra; es una recomendación operativa, no una garantía de funcionamiento futuro.
Plan de respaldo responsable: llaves adicionales y recuperación
Para reducir el riesgo de bloqueo, registra una llave de respaldo en las cuentas que lo permitan y guárdala separada de la principal. Apple exige al menos dos llaves para activar la protección de la Cuenta de Apple mediante llaves de seguridad. En otros servicios, verifica sus propias reglas de registro y recuperación. No supongas que una passkey sincronizada sustituye a una llave externa de respaldo: son opciones distintas y su disponibilidad depende del ecosistema y del servicio.
El coste total puede incluir más de una llave, adaptadores y reemplazos. Como medida práctica, comprueba periódicamente que las llaves registradas siguen disponibles y que conoces el procedimiento para revocar una perdida y registrar otra. No hagas pruebas que puedan provocar un bloqueo sin conocer antes las reglas de recuperación de cada cuenta.
Documenta un procedimiento de emergencia: cómo recuperar la cuenta, cómo revocar una credencial perdida y quién debe intervenir si se trata de una cuenta de trabajo. En una organización, coordina estas instrucciones con las políticas de gestión de cuentas y continuidad. Mantén los códigos de recuperación y otros secretos separados de la llave y protegidos adecuadamente. La conclusión práctica es sencilla: verifica primero la compatibilidad, registra un respaldo donde sea posible y conoce el proceso de recuperación antes de depender de la llave.