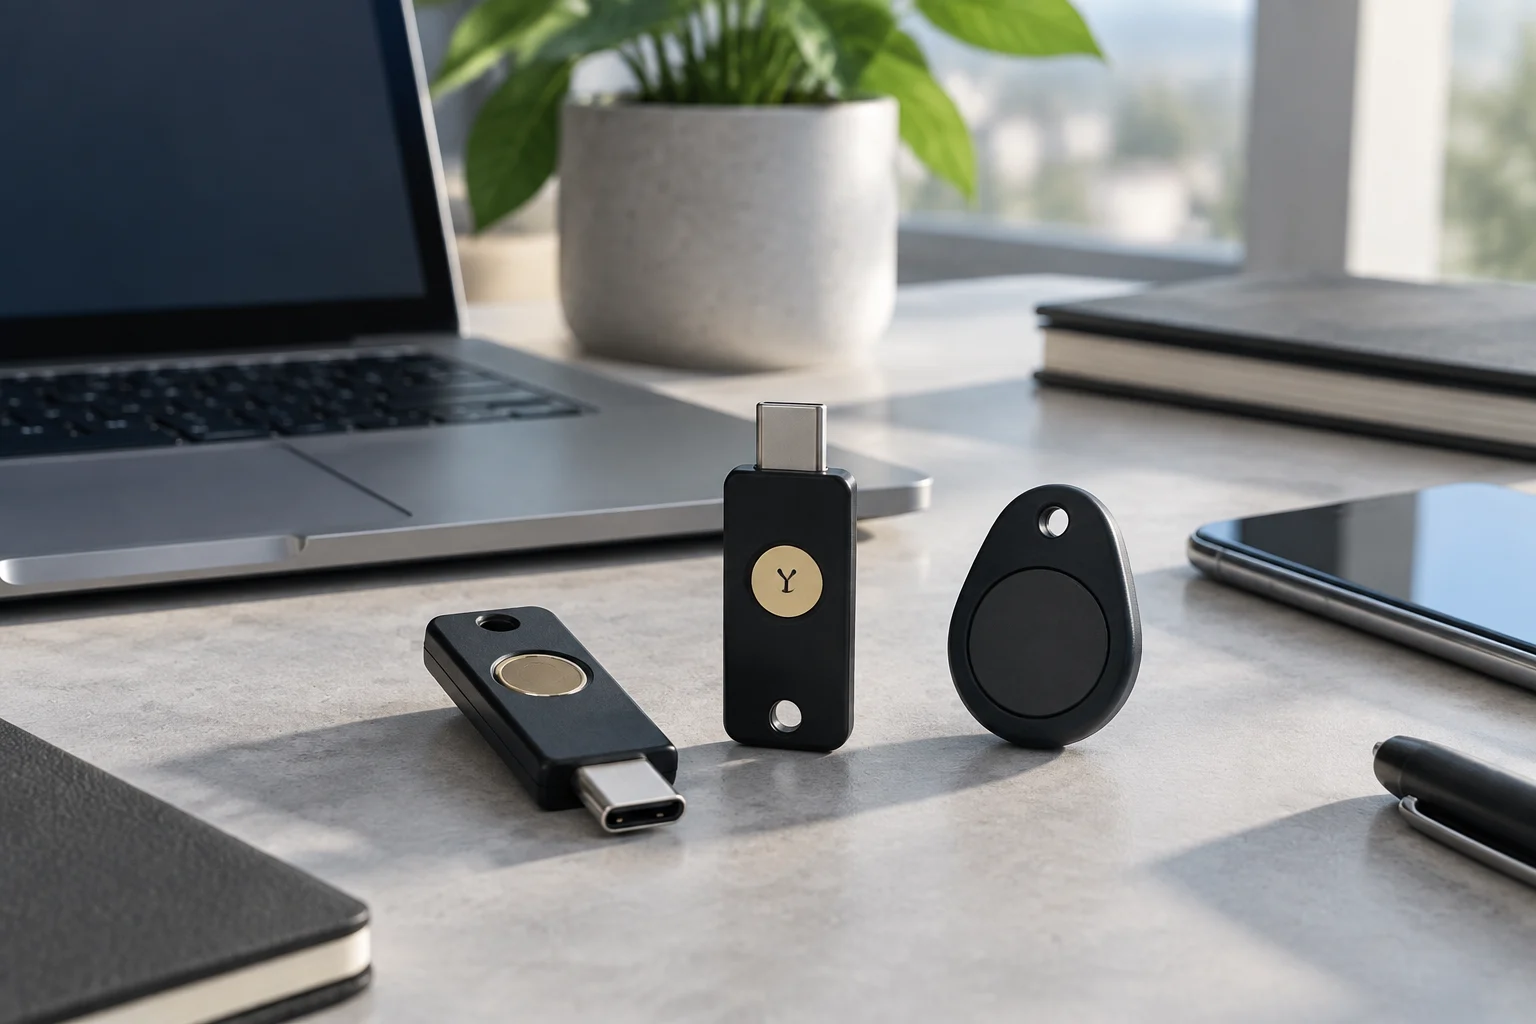
Riepilogo: perché usare oggi una chiave di sicurezza
Una chiave di sicurezza è un autenticatore fisico che può utilizzare credenziali a chiave pubblica. Gli standard FIDO e WebAuthn consentono questo tipo di autenticazione, anche se il funzionamento preciso dipende dal servizio e dal dispositivo. Le passkey possono essere associate a una piattaforma oppure sincronizzate tramite l’ecosistema che le gestisce; non sono necessariamente la stessa cosa di una credenziale salvata su una chiave esterna. La distinzione è importante quando si sceglie cosa acquistare, perché il termine “passkey” da solo non indica dove è memorizzata una credenziale né come sarà disponibile su un altro dispositivo.
Nell’autenticazione a chiave pubblica, il servizio utilizza una chiave pubblica associata alla credenziale, mentre l’autenticatore conserva e utilizza la corrispondente chiave privata. WebAuthn fa parte dei meccanismi web per accedere alle credenziali a chiave pubblica. Questo non elimina la necessità di verificare le opzioni e le regole di ciascun account. È comunque il servizio a determinare quali metodi di accesso accetta, e il dispositivo deve poter usare il metodo scelto.
Per questo, la scelta d’acquisto non riguarda soltanto la marca: contano gli standard e le funzioni accettati dal servizio, le connessioni utilizzabili dai dispositivi e le procedure di recupero disponibili. La compatibilità va verificata per ogni combinazione di account, dispositivo e metodo di accesso. Una chiave registrata come riserva può ridurre il rischio di perdere l’accesso, purché il servizio ne consenta la registrazione e tu conosca la relativa procedura di recupero. Verifica queste condizioni prima di affidare alla chiave il ruolo di unico modo pratico per rientrare in un account.
Prima dell’acquisto: verifica la compatibilità effettiva con i tuoi account
Fai un elenco degli account importanti e verifica cosa accetta ciascuno. Apple documenta l’uso di chiavi di sicurezza di terze parti per proteggere un Account Apple e richiede la registrazione di almeno due chiavi per attivare questa funzione. Google documenta l’accesso agli Account Google con le passkey. Non dare per scontato che la stessa chiave, connessione o modalità funzioni allo stesso modo con tutti i servizi: consulta la guida del fornitore per ogni account e dispositivo che intendi utilizzare.
Individua i dispositivi con cui accedi di solito —portatile, computer desktop o dispositivo mobile— e le connessioni disponibili su ciascuno. Se un servizio di lavoro richiede un particolare metodo di verifica, controllane i requisiti e chiedi se il modello che stai valutando li soddisfa. Avere il connettore giusto non garantisce da solo la compatibilità: possono contare anche sistema operativo, browser, applicazione e regole del servizio. Verifica l’intero percorso di accesso, non soltanto la porta presente sul dispositivo.
Se utilizzi un gestore di password o accedi a servizi regolamentati, verifica se accettano WebAuthn o passkey e se consentono di usarle come secondo fattore o per accedere. Controlla anche gli eventuali requisiti di certificazione prima dell’acquisto. Non basta che un prodotto sia pubblicizzato come certificato se l’organizzazione richiede la convalida di uno specifico modulo, del prodotto stesso o di una determinata configurazione. Definisci con precisione ciò che serve all’account o all’organizzazione e confrontalo con la documentazione del prodotto pertinente.
Standard principali: FIDO2, WebAuthn e CTAP2
WebAuthn è un’API web standardizzata per l’autenticazione tramite credenziali a chiave pubblica. CTAP definisce la comunicazione tra il client e l’autenticatore; la specifica CTAP 2.2 della FIDO Alliance citata nella ricerca è datata 3 ottobre 2024. Questo non significa che si debba richiedere automaticamente una versione specifica: verifica prima quali funzioni richiede il servizio e quali sono supportate dai dispositivi. Il numero di versione fornisce un contesto utile, ma non sostituisce il controllo delle esigenze concrete della configurazione che userai.
Comprendere il flusso generale aiuta a valutare le funzioni senza perdersi nel gergo. Le credenziali discoverable possono consentire l’accesso senza che l’utente inserisca prima il nome dell’account, ma disponibilità e utilità dipendono dal servizio e dalla configurazione della credenziale. Non dare per scontato che tutti i servizi accettino questa modalità. Consulta le istruzioni del fornitore per verificare se è supportata per il tuo account e come dovrebbe funzionare.
Se ti affidi alle passkey, verifica quale tipo ti serve: una credenziale di piattaforma sincronizzabile non equivale necessariamente a una credenziale salvata su una chiave esterna. USB e NFC possono essere opzioni pratiche se i dispositivi e i servizi supportano questi flussi. Negli ambienti gestiti, chiedi se si applicano regole di attestazione o di verifica dell’utente e accertati che il modello scelto possa rispettarle. La scelta corretta dipende dai requisiti effettivamente in vigore, non soltanto dal nome di uno standard o di una funzione.
Formati e connettività: USB-C, USB-A, NFC e BLE
USB-C può essere comodo se i tuoi dispositivi dispongono di quella porta; USB-A può essere utile sulle apparecchiature prive di USB-C. Prima di pagare, controlla le porte che userai e le specifiche del modello. Gli adattatori possono risolvere le differenze di connessione, ma aggiungono un altro oggetto da trasportare e custodire. Anche le dimensioni sono una considerazione pratica: il formato adatto dipende da come intendi portare e usare la chiave. Valuta dove la conserverai e quanto spesso dovrai collegarla.
NFC consente di usare una chiave compatibile avvicinandola a un dispositivo mobile, ma la compatibilità dipende dalla chiave, dal telefono, dal sistema operativo, dall’applicazione o dal browser e dal servizio. Controlla la combinazione precisa nella documentazione del fornitore prima di considerare NFC l’unico modo per accedere. Pensa anche a come conservare e trasportare la chiave per ridurre la possibilità di perderla o danneggiarla. Una connessione che sembra comoda sulla carta è utile soltanto se l’intera configurazione la supporta.
Non scegliere BLE, biometria o un metodo di verifica locale soltanto perché compaiono nella descrizione commerciale. Verifica, modello per modello, quali funzioni vengono offerte e se corrispondono ai requisiti del servizio. Associazione, batteria o supporto software possono comportare condizioni aggiuntive; senza documentazione specifica del dispositivo e del servizio, non è prudente raccomandarli come requisiti generali. Considera ogni funzione un elemento da verificare per la tua configurazione, anziché presumere che sia sempre disponibile o necessaria.
Sicurezza e certificazioni: cosa verificare
Le certificazioni non sostituiscono gli standard di autenticazione, ma possono documentare la valutazione di un componente. Il CMVP di NIST convalida moduli crittografici in base ai requisiti applicabili. Common Criteria offre un quadro di valutazione con requisiti e livelli di garanzia definiti per il prodotto esaminato. Nessuno dei due termini va interpretato come garanzia generale che un dispositivo completo sia adatto a ogni ambiente. L’ambito della valutazione è essenziale per capire cosa una certificazione copre, e cosa invece non copre.
Nel confronto tra prodotti, concentrati sull’ambito della certificazione e sulla sua applicabilità alla configurazione che verrà effettivamente utilizzata. Per la convalida FIPS, controlla il modulo e la voce di convalida pertinente. Per Common Criteria, verifica il certificato, il target di sicurezza e il profilo applicabile. Un livello EAL considerato isolatamente non basta per stabilire che un prodotto sia la scelta migliore per ogni impiego. Confronta la valutazione dichiarata con i requisiti dell’ambiente in cui verrà distribuita la chiave.
Per uso personale o in una piccola impresa, dai priorità alla compatibilità documentata, a informazioni chiare sul supporto e a procedure praticabili di sostituzione e recupero. Nei settori regolamentati, chiedi all’organizzazione responsabile il riferimento preciso del certificato richiesto e confrontalo con i registri ufficiali. La valutazione crittografica e la resistenza al phishing sono questioni diverse: la protezione dipende anche dal protocollo, dalla configurazione e dal servizio che accetta la chiave. Una certificazione va quindi considerata insieme al flusso di accesso e ai requisiti effettivi dell’organizzazione, non come scorciatoia d’acquisto autonoma.
Capacità e funzioni: credenziali discoverable, PIN e criteri
Le credenziali discoverable possono consentire l’accesso senza digitare prima il nome dell’account, ma disponibilità e capacità dipendono dalla chiave e dal servizio. Prima dell’acquisto, verifica che l’account supporti questa modalità e consulta la documentazione del produttore per conoscere funzioni e limiti del modello. Non supporre che tutte le chiavi possano memorizzare lo stesso numero di credenziali. Se la capacità è importante per il tuo uso, cerca informazioni sul modello specifico anziché dedurle dalla categoria del prodotto.
Un PIN può far parte della verifica locale dell’utente se la chiave e il servizio lo supportano. Non è la password dell’account e non sostituisce le procedure di recupero. Segui le istruzioni del produttore per configurarlo e conservarlo in modo sicuro. In un ambiente di lavoro, verifica quali metodi di verifica sono consentiti e quali sono richiesti dalle regole interne. Una funzione disponibile sul dispositivo può comunque essere vietata o configurata diversamente dall’organizzazione.
Sui dispositivi gestiti, controlla che sistema operativo, browser e provider di identità supportino le opzioni necessarie, comprese le regole di attestazione o di verifica dell’utente. Combinazioni diverse di versioni e configurazioni possono comportarsi in modo differente. Una prova pilota con gli account e le apparecchiature pertinenti può far emergere incompatibilità prima di estendere l’acquisto; è una raccomandazione operativa, non una garanzia sul comportamento futuro. Registra ciò che hai testato e verifica che la configurazione continui a soddisfare i requisiti quando dispositivi e software cambiano.
Piano di riserva responsabile: chiavi aggiuntive e recupero
Per ridurre il rischio di rimanere bloccati, registra una chiave di riserva sugli account che lo consentono e conservala separatamente dalla chiave principale. Apple richiede almeno due chiavi per attivare la protezione dell’Account Apple con chiavi di sicurezza. Per gli altri servizi, verifica le rispettive regole di registrazione e recupero. Non supporre che una passkey sincronizzata sostituisca una chiave esterna di riserva: sono opzioni diverse e la loro disponibilità dipende dall’ecosistema e dal servizio. Decidi in anticipo dove custodire la chiave di riserva e chi potrebbe aver bisogno di accedervi.
Il costo totale può comprendere più chiavi, adattatori e sostituzioni. Come misura pratica, verifica periodicamente che le chiavi registrate siano ancora disponibili e che tu sappia revocare una chiave smarrita e registrarne un’altra. Non fare prove che potrebbero causare un blocco senza aver prima compreso le regole di recupero di ciascun account. Una soluzione di riserva è utile soltanto se resta accessibile e se i passaggi necessari sono noti prima che si verifichi un problema.
Documenta una procedura di emergenza: come recuperare l’account, come revocare una credenziale smarrita e chi deve intervenire per un account di lavoro. In un’organizzazione, coordina queste istruzioni con le regole di gestione degli account e di continuità operativa. Conserva codici di recupero e altri segreti separatamente dalla chiave e proteggili in modo adeguato. La conclusione pratica è semplice: verifica prima la compatibilità, registra una riserva dove possibile e conosci la procedura di recupero prima di affidarti alla chiave. Un po’ di preparazione rende il piano di riserva parte della distribuzione, anziché una misura improvvisata dopo aver perso l’accesso.