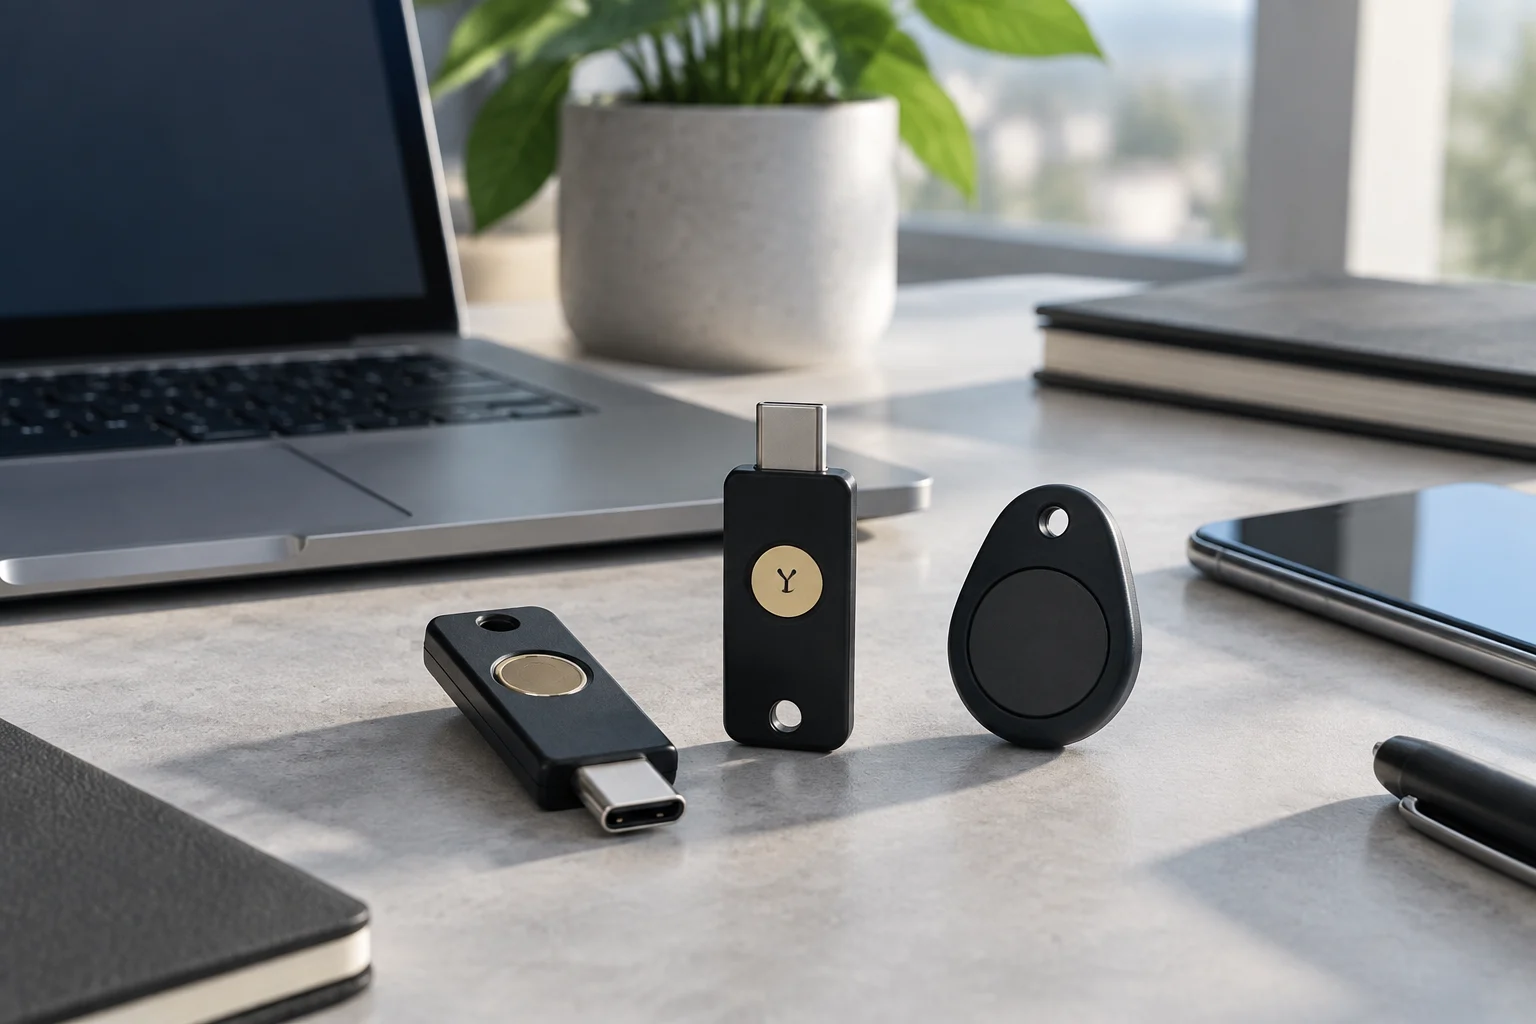
Kurzüberblick: Warum heute einen Sicherheitsschlüssel verwenden?
Ein Sicherheitsschlüssel ist ein physischer Authentifikator, der Public-Key-Anmeldedaten verwenden kann. Die FIDO-Standards und WebAuthn ermöglichen diese Art der Authentifizierung, wobei die genaue Funktionsweise vom Dienst und Gerät abhängt. Passkeys können an eine Plattform gebunden oder über das verwaltende Ökosystem synchronisiert sein; sie sind nicht notwendigerweise dasselbe wie Anmeldedaten, die auf einem externen Schlüssel gespeichert sind. Dieser Unterschied ist bei der Kaufentscheidung wichtig, denn der Begriff „Passkey“ sagt allein nicht aus, wo Anmeldedaten gespeichert werden oder wie sie auf einem anderen Gerät verfügbar sind.
Bei der Public-Key-Authentifizierung verwendet der Dienst einen öffentlichen Schlüssel, der den Anmeldedaten zugeordnet ist, während der Authentifikator den dazugehörigen privaten Schlüssel behält und verwendet. WebAuthn ist Teil der webbasierten Mechanismen für den Zugriff auf Public-Key-Anmeldedaten. Dadurch entfällt nicht die Notwendigkeit, die Optionen und Richtlinien für jedes Konto zu prüfen. Der Dienst legt weiterhin fest, welche Anmeldeverfahren er akzeptiert, und das Gerät muss das gewählte Verfahren unterstützen.
Bei der Kaufentscheidung zählt daher nicht nur die Marke: Wichtig sind die vom Dienst akzeptierten Standards und Funktionen, die verfügbaren Anschlüsse Ihrer Geräte und die Wiederherstellungsverfahren. Die Kompatibilität muss für jede Kombination aus Konto, Gerät und Anmeldemethode geprüft werden. Ein als Ersatz registrierter Schlüssel kann das Risiko eines Zugriffsverlusts verringern, sofern der Dienst die Registrierung zulässt und Sie sein Wiederherstellungsverfahren kennen. Prüfen Sie diese Bedingungen, bevor Sie den Schlüssel als einzige praktikable Möglichkeit betrachten, wieder Zugriff auf ein Konto zu erhalten.
Vor dem Kauf: tatsächliche Kompatibilität mit Ihren Konten prüfen
Erstellen Sie eine Liste Ihrer wichtigen Konten und prüfen Sie, welche Verfahren sie akzeptieren. Apple dokumentiert die Verwendung von Sicherheitsschlüsseln anderer Anbieter zum Schutz eines Apple Accounts und verlangt mindestens zwei registrierte Schlüssel, um diese Funktion zu aktivieren. Google dokumentiert die Anmeldung bei Google-Konten mit Passkeys. Gehen Sie nicht davon aus, dass derselbe Schlüssel, Anschluss oder Modus bei allen Diensten gleich funktioniert: Lesen Sie die Hilfedokumentation des Anbieters für jedes Konto und Gerät, das Sie verwenden möchten.
Ermitteln Sie, mit welchen Geräten Sie sich normalerweise anmelden —Laptop, Desktop-PC oder Mobilgerät— und welche Anschlüsse jeweils verfügbar sind. Verlangt ein Arbeitsdienst eine bestimmte Verifizierungsmethode, prüfen Sie dessen Anforderungen und fragen Sie, ob das erwogene Modell sie erfüllt. Der passende Stecker allein garantiert keine Kompatibilität: Auch Betriebssystem, Browser, Anwendung und Richtlinien des Dienstes können eine Rolle spielen. Prüfen Sie den vollständigen Anmeldeablauf und nicht nur den Anschluss am Gerät.
Wenn Sie einen Passwortmanager verwenden oder auf regulierte Dienste zugreifen, prüfen Sie, ob diese WebAuthn oder Passkeys unterstützen und deren Einsatz als zweiten Faktor oder zur Anmeldung zulassen. Klären Sie außerdem vor dem Kauf mögliche Zertifizierungsanforderungen. Es reicht nicht, dass ein Produkt als zertifiziert beworben wird, wenn die Organisation eine Validierung für ein bestimmtes Modul, das Produkt selbst oder eine bestimmte Konfiguration verlangt. Ermitteln Sie genau, was Konto oder Organisation benötigen, und gleichen Sie dies mit der einschlägigen Produktdokumentation ab.
Wichtige Standards: FIDO2, WebAuthn und CTAP2
WebAuthn ist eine standardisierte Web-API für die Authentifizierung mit Public-Key-Anmeldedaten. CTAP definiert die Kommunikation zwischen Client und Authentifikator; die in der Recherche berücksichtigte CTAP-2.2-Spezifikation der FIDO Alliance trägt das Datum 3. Oktober 2024. Das bedeutet nicht, dass Sie automatisch eine bestimmte Version verlangen sollten: Prüfen Sie zuerst, welche Funktionen der Dienst voraussetzt und welche Ihre Geräte unterstützen. Eine Versionsnummer liefert nützlichen Kontext, ersetzt aber nicht die Prüfung der konkreten Anforderungen Ihrer vorgesehenen Einrichtung.
Wer den allgemeinen Ablauf versteht, kann Funktionen bewerten, ohne sich in Fachbegriffen zu verlieren. Discoverable-Anmeldedaten können eine Anmeldung ermöglichen, ohne dass der Nutzer zuerst einen Kontonamen eingibt; Verfügbarkeit und Nutzen hängen jedoch vom Dienst und von der Konfiguration der Anmeldedaten ab. Gehen Sie nicht davon aus, dass jeder Dienst diesen Modus akzeptiert. Lesen Sie die Anweisungen des Anbieters, um festzustellen, ob das Verfahren für Ihr Konto unterstützt wird und wie es funktionieren soll.
Wenn Sie auf Passkeys angewiesen sind, klären Sie, welche Art Sie benötigen: Synchronisierbare Plattform-Anmeldedaten sind nicht notwendigerweise gleichbedeutend mit Anmeldedaten auf einem externen Schlüssel. USB und NFC können praktische Möglichkeiten sein, wenn Ihre Geräte und Dienste diese Abläufe unterstützen. Fragen Sie in verwalteten Umgebungen, ob Richtlinien zur Attestierung oder Benutzerverifizierung gelten, und prüfen Sie, ob das gewählte Modell sie erfüllen kann. Entscheidend sind die tatsächlich geltenden Anforderungen, nicht allein die Bezeichnung eines Standards oder einer Funktion.
Formfaktoren und Anschlüsse: USB-C, USB-A, NFC und BLE
USB-C ist praktisch, wenn Ihre Geräte über diesen Anschluss verfügen; USB-A kann bei Geräten ohne USB-C nützlich sein. Prüfen Sie vor dem Kauf die verwendeten Anschlüsse und die Spezifikationen des Modells. Adapter können Anschlussunterschiede überbrücken, bedeuten aber einen weiteren Gegenstand, den Sie mitführen und aufbewahren müssen. Auch die Größe ist ein praktischer Faktor: Der passende Formfaktor hängt davon ab, wie Sie den Schlüssel transportieren und verwenden möchten. Überlegen Sie, wo er aufbewahrt wird und wie häufig er angeschlossen werden muss.
Mit NFC lässt sich ein kompatibler Schlüssel verwenden, indem man ihn an ein Mobilgerät hält. Die Kompatibilität hängt jedoch vom Schlüssel, Telefon, Betriebssystem, von Anwendung oder Browser und Dienst ab. Prüfen Sie die genaue Kombination in der Dokumentation des Anbieters, bevor Sie NFC als einzigen Anmeldeweg einplanen. Überlegen Sie außerdem, wie Sie den Schlüssel aufbewahren und transportieren, um Verlust oder Beschädigung zu vermeiden. Ein auf dem Papier bequemer Anschluss ist nur dann nützlich, wenn die gesamte Einrichtung ihn unterstützt.
Wählen Sie BLE, Biometrie oder ein lokales Verifizierungsverfahren nicht allein deshalb, weil es in einer Produktbeschreibung aufgeführt ist. Prüfen Sie für jedes Modell, welche Funktionen angeboten werden und ob sie den Anforderungen des Dienstes entsprechen. Kopplung, Batterie oder Softwareunterstützung können zusätzliche Bedingungen mit sich bringen; ohne spezifische Dokumentation für Gerät und Dienst ist es nicht ratsam, diese Funktionen allgemein als Voraussetzung zu empfehlen. Betrachten Sie jede Funktion als etwas, das für Ihre Einrichtung geprüft werden muss, statt ihre allgemeine Verfügbarkeit oder Notwendigkeit vorauszusetzen.
Sicherheit und Zertifizierungen: Was ist zu prüfen?
Zertifizierungen ersetzen keine Authentifizierungsstandards, können aber dokumentieren, wie eine Komponente bewertet wurde. Das CMVP von NIST validiert kryptografische Module anhand der einschlägigen Anforderungen. Common Criteria bietet einen Bewertungsrahmen mit festgelegten Anforderungen und Vertrauenswürdigkeitsstufen für das geprüfte Produkt. Keiner dieser Begriffe ist als allgemeine Garantie zu verstehen, dass ein vollständiges Gerät für jede Umgebung geeignet ist. Der Umfang der Bewertung ist entscheidend, um zu verstehen, was eine Zertifizierung abdeckt und was nicht.
Konzentrieren Sie sich beim Produktvergleich auf den Geltungsbereich der Zertifizierung und darauf, ob sie für die tatsächlich verwendete Konfiguration gilt. Bei einer FIPS-Validierung prüfen Sie das Modul und den entsprechenden Validierungseintrag. Bei Common Criteria prüfen Sie das Zertifikat, das Sicherheitsziel und das anwendbare Schutzprofil. Eine EAL-Stufe allein reicht nicht aus, um ein Produkt für jeden Einsatz als beste Wahl einzustufen. Vergleichen Sie die angegebene Bewertung mit den Anforderungen der Umgebung, in der der Schlüssel eingesetzt wird.
Für den persönlichen Gebrauch oder kleine Unternehmen sollten dokumentierte Kompatibilität, klare Supportinformationen und ein praktikables Austausch- und Wiederherstellungsverfahren Vorrang haben. Fragen Sie in regulierten Branchen die zuständige Organisation nach der genauen Referenz des geforderten Zertifikats und gleichen Sie diese mit offiziellen Einträgen ab. Kryptografische Bewertung und Phishing-Resistenz sind unterschiedliche Fragen: Der Schutz hängt auch vom Protokoll, der Konfiguration und dem Dienst ab, der den Schlüssel akzeptiert. Eine Zertifizierung sollte daher zusammen mit dem Anmeldeablauf und den tatsächlichen Anforderungen der Organisation betrachtet werden, nicht als alleinige Abkürzung bei der Kaufentscheidung.
Kapazität und Funktionen: Discoverable-Anmeldedaten, PIN und Richtlinien
Discoverable-Anmeldedaten können eine Anmeldung ermöglichen, ohne vorher den Kontonamen einzugeben; Verfügbarkeit und Kapazität hängen jedoch vom Schlüssel und Dienst ab. Prüfen Sie vor dem Kauf, ob das Konto diesen Modus unterstützt, und lesen Sie in der Herstellerdokumentation die Funktionen und Grenzen des Modells nach. Gehen Sie nicht davon aus, dass alle Schlüssel dieselbe Anzahl von Anmeldedaten speichern können. Wenn die Speicherkapazität für Ihren Anwendungsfall wichtig ist, suchen Sie gezielt nach Angaben zum jeweiligen Modell, statt sie aus der Produktkategorie abzuleiten.
Eine PIN kann Teil der lokalen Benutzerverifizierung sein, sofern Schlüssel und Dienst sie unterstützen. Sie ist nicht das Kontopasswort und ersetzt keine Wiederherstellungsverfahren. Richten Sie sie nach den Anweisungen des Herstellers ein und bewahren Sie sie sicher auf. Prüfen Sie in einer Arbeitsumgebung, welche Verifizierungsmethoden zulässig und welche durch interne Richtlinien vorgeschrieben sind. Eine auf einem Gerät verfügbare Funktion kann von der Organisation dennoch untersagt oder anders konfiguriert sein.
Prüfen Sie bei verwalteten Geräten, ob Betriebssystem, Browser und Identitätsanbieter die erforderlichen Optionen unterstützen, einschließlich Richtlinien für Attestierung oder Benutzerverifizierung. Kombinationen von Versionen und Konfigurationen können sich unterschiedlich verhalten. Ein Pilotversuch mit den betreffenden Konten und Geräten kann Inkompatibilitäten vor einer größeren Beschaffung sichtbar machen; dies ist eine betriebliche Empfehlung, keine Garantie für künftiges Verhalten. Dokumentieren Sie die Tests und prüfen Sie, ob die Einrichtung weiterhin den Anforderungen entspricht, wenn sich Geräte und Software ändern.
Verantwortungsvoller Ersatzplan: zusätzliche Schlüssel und Wiederherstellung
Um das Risiko einer Kontosperre zu verringern, registrieren Sie bei Konten, die dies zulassen, einen Ersatzschlüssel und bewahren Sie ihn getrennt vom Hauptschlüssel auf. Apple verlangt mindestens zwei Schlüssel, um den Schutz des Apple Accounts mit Sicherheitsschlüsseln zu aktivieren. Prüfen Sie bei anderen Diensten deren eigene Regeln für Registrierung und Wiederherstellung. Nehmen Sie nicht an, dass ein synchronisierter Passkey einen externen Ersatzschlüssel ersetzt: Es handelt sich um unterschiedliche Optionen, deren Verfügbarkeit vom Ökosystem und Dienst abhängt. Legen Sie im Voraus fest, wo der Ersatzschlüssel aufbewahrt wird und wer gegebenenfalls darauf zugreifen muss.
Die Gesamtkosten können mehrere Schlüssel, Adapter und Ersatzgeräte umfassen. Prüfen Sie regelmäßig, ob Ihre registrierten Schlüssel noch verfügbar sind und ob Sie wissen, wie Sie einen verlorenen Schlüssel widerrufen und einen anderen registrieren. Führen Sie keine Tests durch, die eine Sperre verursachen könnten, ohne zuvor die Wiederherstellungsregeln für jedes Konto zu kennen. Eine Ersatzlösung hilft nur, wenn sie erreichbar bleibt und die nötigen Schritte bekannt sind, bevor ein Vorfall eintritt.
Dokumentieren Sie ein Notfallverfahren: wie das Konto wiederhergestellt wird, wie verlorene Anmeldedaten widerrufen werden und wer bei einem Arbeitskonto einbezogen werden muss. Stimmen Sie diese Hinweise in einer Organisation mit den Richtlinien für Kontoverwaltung und Geschäftskontinuität ab. Bewahren Sie Wiederherstellungscodes und andere Geheimnisse getrennt vom Schlüssel auf und schützen Sie sie angemessen. Die praktische Schlussfolgerung ist einfach: Prüfen Sie zuerst die Kompatibilität, registrieren Sie nach Möglichkeit einen Ersatz und kennen Sie das Wiederherstellungsverfahren, bevor Sie sich auf den Schlüssel verlassen. Mit etwas Vorbereitung wird der Ersatzplan Teil der Einführung und muss nicht erst nach einem Zugriffsverlust improvisiert werden.