Ce que contrôle le Pare-feu Microsoft Defender et ce qu'il ne peut pas protéger seul
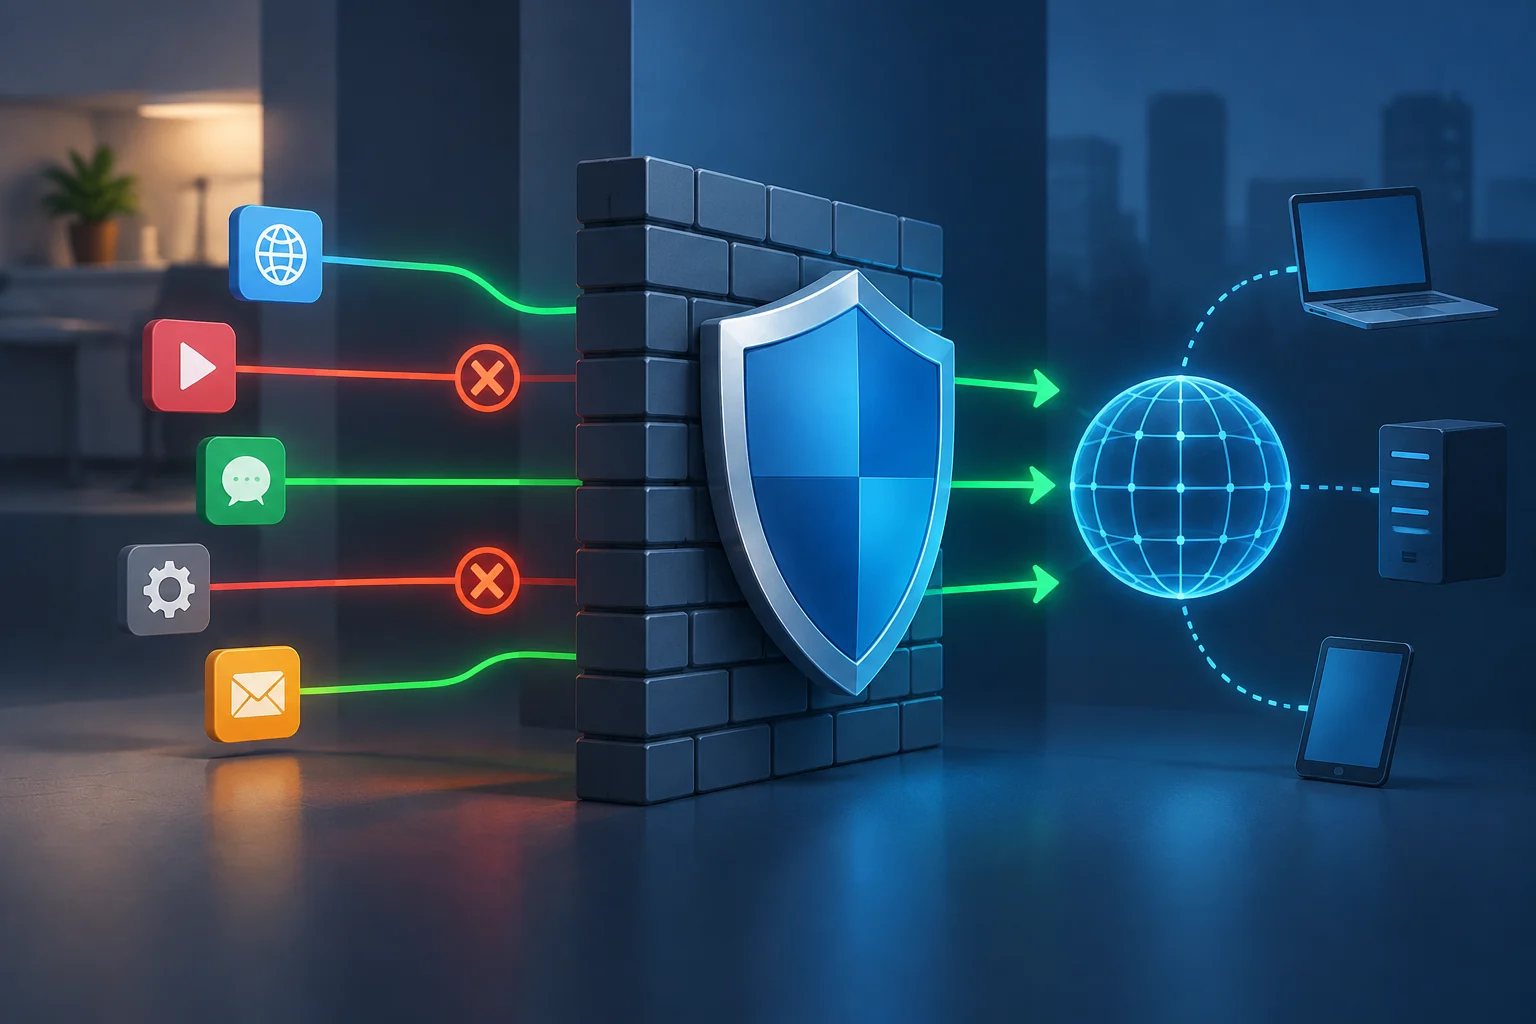
Le Pare-feu Windows est une fonctionnalité de sécurité intégrée au système d'exploitation qui filtre le trafic réseau entrant et sortant. Il fonctionne comme un pare-feu basé sur l'hôte, ce qui signifie qu'il protège spécifiquement l'appareil sur lequel il est installé, et non le réseau complet. Il est activé par défaut dans toutes les éditions de Windows 10 et 11, et permet de restreindre le trafic uniquement aux applications et services qui sont explicitement autorisés à communiquer.
Ce mécanisme opère en filtrant les paquets selon des critères techniques tels que l'adresse IP source et destination, le protocole IP utilisé ou le numéro de port. Cependant, il est crucial de comprendre ses limites : le pare-feu ne remplace pas un antivirus et ne détecte pas les malwares déjà présents dans le système. Sa fonction principale est de contrôler la communication réseau, agissant comme une barrière périmétrique pour l'appareil individuel. Pour une protection complète, il doit être complété par d'autres couches de sécurité, car une configuration incorrecte peut laisser des ouvertures que les attaquants exploitent pour accéder aux ressources internes.
Portée de la protection
- Trafic entrant : Contrôle quels appareils externes peuvent se connecter à votre ordinateur.
- Trafic sortant : Régule quelles applications peuvent envoyer des données vers Internet.
- Ne protège pas contre : Malwares locaux, ingénierie sociale ou attaques physiques.
Comment distinguer les règles entrantes et sortantes et les profils réseau public et privé
La configuration du pare-feu est organisée en deux dimensions principales : le type de trafic (entrant ou sortant) et le profil réseau. Windows classe automatiquement les réseaux auxquels vous vous connectez comme privés ou publics. Cette distinction est fondamentale car elle détermine le niveau de confiance que le système accorde aux autres appareils du réseau.
Sur un réseau privé, comme celui de votre domicile ou de votre bureau, les appareils sont supposés être de confiance. Par conséquent, les règles entrantes sont généralement plus permissives pour faciliter le partage de fichiers et l'impression. En revanche, sur un réseau public, comme le Wi-Fi d'un café, le système applique des contrôles beaucoup plus stricts. La différence clé est la visibilité : sur un réseau privé, d'autres appareils peuvent voir votre ordinateur ; sur un réseau public, Windows tente de masquer votre appareil pour éviter les connexions non sollicitées de personnes inconnues.
Différences clés entre les profils
| Caractéristique | Réseau Privé | Réseau Public |
|---|---|---|
| Niveau de confiance | Élevé (appareils connus) | Faible (appareils inconnus) |
| Visibilité | Visible pour les autres appareils | Masqué pour les autres appareils |
| Règles entrantes | Plus permissives | Très restrictives |
| Usage typique | Domicile, bureau | Café, aéroport, hôtel |
Ce qu'il faut vérifier avant d'autoriser ou de bloquer une application
Avant de modifier toute règle, il est essentiel d'identifier avec précision l'application que vous souhaitez gérer. Microsoft avertit qu'il existe deux façons principales d'autoriser l'accès : ajouter une application à la liste autorisée ou ouvrir un port. La première option est significativement plus sûre car l'application n'ouvre les ports nécessaires que lorsque c'est strictement nécessaire. En revanche, ouvrir un port laisse une ouverture permanente jusqu'à ce qu'il soit fermé manuellement, ce qui augmente le risque que des malwares ou des hackers utilisent cette voie pour accéder à vos fichiers.
Si vous recevez une alerte du pare-feu, ne l'ignorez pas et ne l'acceptez pas automatiquement. Vérifiez le nom de l'application et son chemin d'accès. Si vous ne reconnaissez pas le programme, n'autorisez jamais sa communication à travers le pare-feu. Il est préférable de bloquer la connexion et de rechercher des informations sur l'application plutôt que d'exposer le système à un risque inutile. Cette précaution est vitale car une configuration erronée est l'une des principales causes des vulnérabilités de sécurité dans les réseaux domestiques et d'entreprise.
Critères de vérification
- Identité : Connaissez-vous l'application et son éditeur ?
- Nécessité : A-t-elle vraiment besoin d'un accès réseau pour fonctionner ?
- Méthode : Est-il mieux d'autoriser l'application ou d'ouvrir un port ?
- Contexte : Êtes-vous sur un réseau public ou privé ?
Comment examiner et modifier une règle sans désactiver le pare-feu
Pour gérer les applications autorisées, ouvrez l'application Sécurité Windows et sélectionnez l'option Pare-feu et protection du réseau. Depuis ici, accédez à Autoriser une application à travers le pare-feu. Pour effectuer des modifications, il est nécessaire de cliquer sur Modifier les paramètres, ce qui nécessitera des permissions d'administrateur. Ce processus vous permet d'activer ou de désactiver la case à cocher à côté de l'application spécifique pour autoriser ou bloquer son accès sur les réseaux privés et publics.
Si vous avez besoin d'une gestion plus granulaire, vous pouvez accéder à la configuration avancée depuis le panneau de configuration. Là, les règles sont organisées en règles entrantes et règles sortantes. Il est important de comprendre la priorité de ces règles : les règles de blocage explicites ont la priorité sur les règles d'autorisation en conflit, et les règles plus spécifiques ont la priorité sur les moins spécifiques. Par exemple, une règle qui bloque une adresse IP spécifique prévaudra sur une règle générale qui autorise tout le trafic de ce réseau.
Étapes pour modifier une règle
- Ouvrez Sécurité Windows.
- Sélectionnez Pare-feu et protection du réseau.
- Cliquez sur Autoriser une application à travers le pare-feu.
- Appuyez sur Modifier les paramètres et confirmez les permissions d'administrateur.
- Activez ou désactivez la case à cocher de l'application souhaitée.
- Sélectionnez le profil réseau (Privé ou Public) où vous souhaitez appliquer la modification.
- Cliquez sur OK pour enregistrer les modifications.
Comment restaurer la configuration précédente si une application cesse de fonctionner
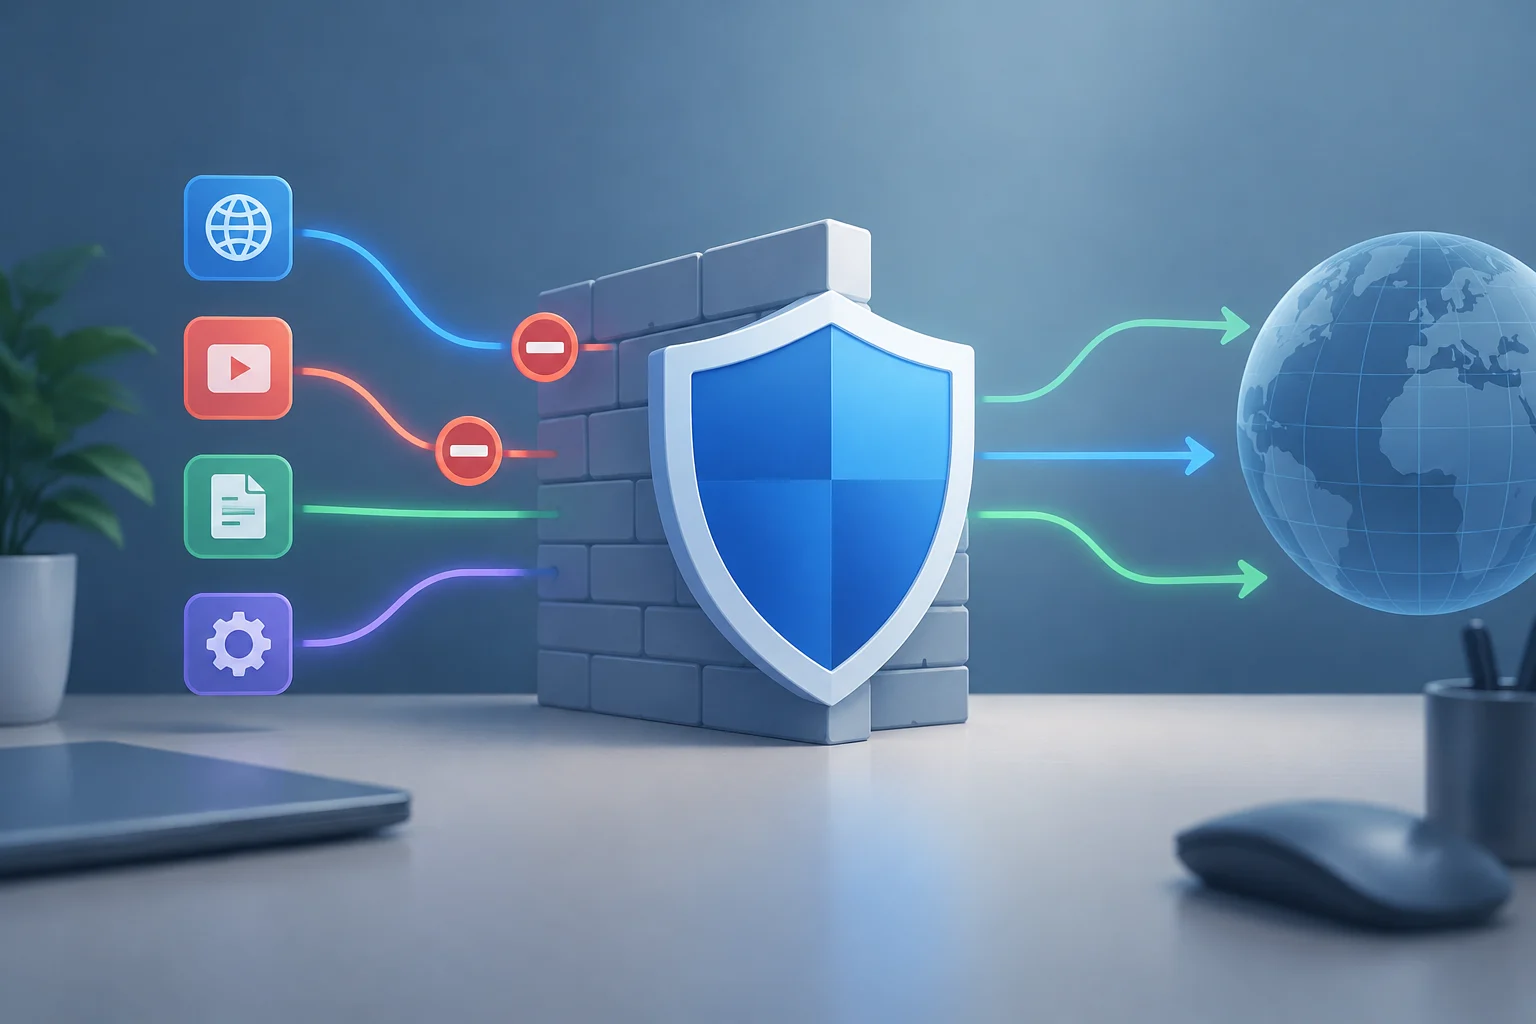
Si après avoir bloqué une application, vous constatez qu'elle cesse de fonctionner correctement, il est probable qu'elle ait besoin d'un accès réseau pour opérer. Dans ce cas, il n'est pas nécessaire de désactiver tout le pare-feu. Il suffit de rétablir la modification spécifique que vous avez effectuée. Retournez à la section des applications autorisées et réactivez la case à cocher correspondant à l'application dans le profil réseau approprié. Cette action restaure la communication sans compromettre la sécurité du reste du système.
Il est important de se souvenir qu'un port reste ouvert jusqu'à ce que vous le fermiez, mais une application autorisée ouvre les ports nécessaires uniquement lorsque c'est nécessaire. Par conséquent, si le problème persiste, envisagez si l'application nécessite un port spécifique qui n'est pas géré correctement. Dans des cas plus complexes, vous pouvez utiliser l'outil en ligne de commande netsh pour gérer des règles spécifiques, bien que cela nécessite une connaissance technique plus approfondie. La clé est de maintenir le pare-feu actif et d'ajuster uniquement les exceptions nécessaires.
Stratégie de réversion
- Identifiez la panne : Quelle fonction spécifique de l'application ne fonctionne pas ?
- Vérifiez le profil : La modification a-t-elle été appliquée sur le bon réseau (privé/public) ?
- Restaurez l'exception : Activez la case à cocher de l'application dans la liste autorisée.
- Vérifiez la connexion : Vérifiez si l'application retrouve sa fonctionnalité normale.
Quand chercher une autre cause du problème et où consulter la documentation officielle
Si après avoir ajusté les règles du pare-feu, l'application ne fonctionne toujours pas, le problème ne provient probablement pas de la configuration réseau. Dans ces cas, il est recommandé de chercher une autre cause du problème, comme une mise à jour système en attente, un conflit avec un autre logiciel ou une erreur dans l'application elle-même. Désactiver le pare-feu pour diagnostiquer le problème est une pratique déconseillée car elle laisse l'ordinateur sans protection pendant la durée du test.
Pour obtenir des informations détaillées et à jour, consultez toujours la documentation officielle de Microsoft. Les pages d'assistance de Microsoft fournissent des guides spécifiques pour chaque version de Windows et expliquent les risques associés à chaque type de configuration. De plus, des ressources comme le portail Microsoft Defender for Business offrent des outils avancés pour la gestion des politiques de pare-feu dans les environnements d'entreprise. Rester à jour avec ces sources officielles est le meilleur moyen d'assurer une configuration sûre et efficace.
Ressources de référence
- Assistance Microsoft : Guides étape par étape pour Windows 10 et 11.
- Microsoft Defender : Outils de gestion pour les environnements d'entreprise.
- CISA : Recommandations de sécurité pour les réseaux domestiques.
- Fortinet : Analyse des erreurs courantes dans la configuration des pare-feux.