De leer páginas a ejecutar acciones
La etiqueta «navegador con IA» reúne funciones distintas. Un asistente puede responder preguntas sobre una página o resumirla; un agente, además, puede interactuar con el sitio: seguir enlaces, completar campos y avanzar por una secuencia de pasos. La diferencia no es solo de comodidad: cambia el alcance de lo que el software puede hacer en nombre de la persona.
En el modo de lectura, el resultado suele ser texto que el usuario revisa y utiliza por su cuenta. En el modo agente, el navegador puede operar la página con clics y escritura, como describe OpenAI para el modo agente de ChatGPT Atlas. La OCU también distingue las funciones de asistencia de las que automatizan acciones dentro de los sitios. Por eso, una respuesta incorrecta y una acción incorrecta no tienen el mismo efecto: la segunda puede modificar un formulario o iniciar un trámite.
La frontera no siempre coincide con el nombre del producto. Un navegador puede ofrecer resúmenes y, en otra función o modalidad, permitir automatización. Para comparar opciones resulta más útil preguntar qué acciones admite cada modo que asumir que todos los «navegadores con IA» tienen el mismo nivel de acceso.
La consecuencia práctica es separar «ayúdame a entender» de «hazlo por mí». Resumir una política de devolución no equivale a iniciar una devolución; comparar horarios no equivale a reservar una cita. Cuanto más cerca esté la tarea de producir un cambio externo, más importa saber qué puede ejecutar el agente y en qué momento solicita intervención humana.
El contexto que el agente puede ver
Para actuar, un agente necesita recibir información suficiente para localizar controles y entender el estado de una página. Según la función, eso puede incluir el contenido visible, texto de la página, elementos del formulario o información de varias pestañas. OpenAI explica que Atlas puede ver páginas y realizar acciones dentro del navegador; la OCU describe casos de lectura de correo, análisis de documentos y comparación entre pestañas.
Si la página pertenece a una cuenta con sesión abierta, el agente puede encontrarse con información que el usuario también puede ver en esa sesión. La sesión autenticada importa: no hace falta que se entregue una contraseña al modelo para que la automatización interactúe con una página abierta en la que ya se inició sesión. Esto puede ser útil para tareas legítimas, pero también eleva la sensibilidad de los datos y las acciones al alcance.
No todos los productos procesan el contexto de la misma forma. Algunas funciones dependen de servicios en la nube y otras pueden ofrecer componentes locales; esa distinción debe comprobarse en la política y los controles concretos de cada servicio, no deducirse de que sea un navegador. El procesamiento local, por sí solo, tampoco evita que una instrucción maliciosa en una página influya en el agente.
Antes de activar una función, conviene identificar su ámbito real: ¿lee solo la pestaña actual o también otras?, ¿puede abrir sitios nuevos?, ¿escribe en campos?, ¿puede enviar formularios o pulsar controles de compra? Comprueba las capacidades concretas de la función, las páginas a las que puede acceder y las acciones que puede realizar durante la tarea, no únicamente el permiso que aparece en una ventana emergente.
Inyección de instrucciones desde una página
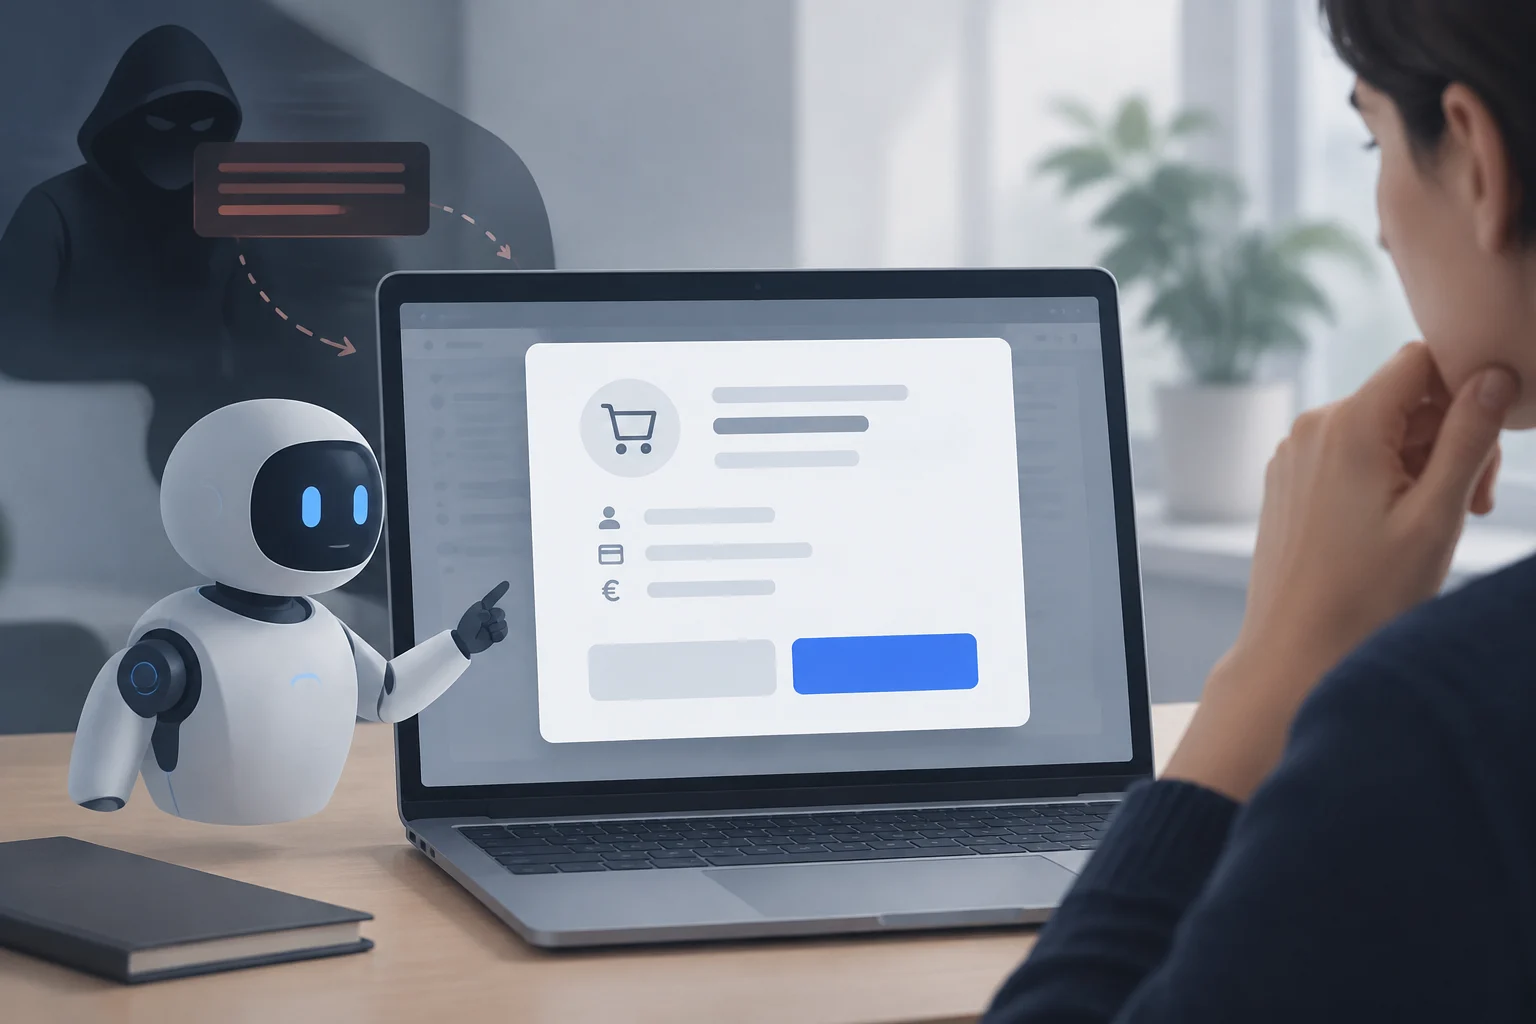
La inyección indirecta de instrucciones, conocida como prompt injection, aparece cuando un sistema de IA procesa contenido externo que incluye indicaciones dirigidas al propio agente. Una página puede contener texto visible o elementos que una persona no percibe con facilidad, pero que el sistema sí incorpora a su contexto. El problema es que ese contenido puede intentar desviar la tarea que el usuario pidió.
Brave publicó en octubre de 2025 detalles de una vulnerabilidad que sus investigadores comunicaron a Opera: instrucciones insertadas en elementos HTML ocultos podían influir en el asistente de Opera Neon. El ejemplo descrito afectaba a la lectura de una dirección de correo desde una cuenta y su envío a un tercero. Brave indicó que Opera desplegó una corrección el 21 de octubre de 2025 y que su comprobación posterior encontró el problema aparentemente corregido. Es un caso concreto ya corregido, no una prueba de que todos los navegadores se comporten igual.
El caso ilustra por qué el contenido de una página debe tratarse como información no confiable, aunque tenga apariencia de instrucción. Un agente puede recibir simultáneamente la petición del usuario y el contenido del sitio que analiza; si no distingue de forma robusta entre ambos, una página hostil puede intentar hacer que abandone el objetivo original. El acceso a otras páginas ya abiertas puede aumentar el impacto potencial.
OpenAI caracteriza la inyección de instrucciones como un desafío persistente para los agentes y describe ejercicios automatizados de ataque y mejoras en las defensas de Atlas. La empresa también señala que los agentes pueden encontrarse instrucciones no confiables en páginas, correos o documentos. Las defensas reducen riesgos, pero no convierten el contenido web en confiable: mantener esa distinción es relevante incluso cuando el proveedor actualiza sus modelos y salvaguardas.
Qué aportan las confirmaciones y sus límites
Las confirmaciones previas a una acción sensible pueden reducir errores: permiten revisar el destinatario, el contenido, el importe o la opción seleccionada antes de enviar o guardar. La OCU propone ejemplos de tareas en las que el agente puede detenerse antes de pasos sensibles, como el pago. Una pausa antes de ejecutar es más útil cuando enseña qué va a cambiar y permite corregirlo sin que la acción ya se haya producido.
Pero una confirmación no resuelve todos los problemas. Si el agente ha interpretado mal la página, puede presentar una acción equivocada para aprobar; si el usuario confirma sin leer, el control pierde valor. Y una aprobación para una operación no debería entenderse como permiso general para otros cambios. Conviene que el alcance de la tarea sea específico y que las acciones de mayor impacto requieran una revisión explícita.
Los proveedores pueden combinar confirmaciones con entrenamiento contra ataques, monitoreo y otras salvaguardas. OpenAI describe una actualización de seguridad para Atlas y un proceso continuo de pruebas y ajustes. Esa explicación documenta medidas del proveedor, pero no constituye una garantía de que cualquier ataque futuro vaya a ser bloqueado. La seguridad depende de varias capas, y también de las decisiones que el usuario delega.
Una pauta sencilla es exigir revisión humana para cualquier paso difícil de revertir o que afecte a otra persona: enviar mensajes, publicar contenido, compartir archivos, modificar datos de una cuenta, reservar o pagar. Revisa también los resultados de lectura, extracción y organización antes de utilizarlos.
Qué tareas delegar y cuáles revisar
La delegación tiene más sentido cuando el objetivo está bien delimitado y el resultado puede comprobarse antes de producir efectos. Pedir al agente que reúna horarios publicados, compare características o resuma una página deja al usuario en posición de validar los datos. La automatización puede ahorrar pasos, pero el resultado debe volver a una revisión humana si servirá para tomar una decisión importante.
En cambio, las tareas que escriben o envían información requieren más cautela. Completar un formulario como borrador no es lo mismo que enviarlo; preparar un mensaje no es lo mismo que entregarlo. Si una función permite detenerse antes del último paso, es preferible utilizar ese punto de control y verificar los campos que contienen datos personales, información financiera o instrucciones con consecuencias.
Una clasificación práctica puede ayudar antes de cada tarea:
- Lectura y síntesis: resumir una página o recopilar datos públicos; revisar nombres, fechas y enlaces antes de confiar en el resultado.
- Preparación reversible: filtrar resultados o rellenar un borrador sin enviarlo; comprobar todos los campos y el sitio de destino.
- Acción con consecuencias: enviar, publicar, comprar, reservar, cancelar o modificar una cuenta; mantener la confirmación final en manos del usuario.
Esta clasificación no depende de que una acción parezca rutinaria. Un clic puede confirmar una compra, cambiar una suscripción o compartir un documento. El criterio es el efecto, no el número de pasos: si el cambio afecta a dinero, acceso, reputación o datos, la revisión antes de ejecutarlo debe ser deliberada.
Comprobaciones antes de habilitar un agente
Antes de conceder acceso, revisa qué información puede usar la función y qué opciones ofrece para limitar ese contexto. Comprueba si trabaja con la pestaña actual, varias pestañas o cuentas conectadas; si el servicio explica cuándo envía información a sistemas externos; y si permite borrar o desactivar el historial asociado. No hay una respuesta universal: las opciones dependen del proveedor y de la función concreta.
También conviene reducir el contexto innecesario. Cierra pestañas privadas que no formen parte de la tarea, evita dejar abiertas cuentas sensibles y no pidas al agente que opere en una sesión bancaria o laboral si basta con consultar información pública. Menos contexto accesible significa menos exposición potencial, aunque no elimina los riesgos de contenido malicioso dentro de la página que sí se analiza.
Por último, define de antemano dónde termina la delegación. Una instrucción como «compara estas opciones y prepara una recomendación, pero no reserves ni envíes nada» fija un límite más claro que una petición general de resolver una tarea. Si el agente encuentra obstáculos, solicita datos adicionales o presenta una acción inesperada, detén el flujo y vuelve a revisar el objetivo.
Los navegadores agénticos pueden convertir tareas repetitivas en una secuencia más rápida, pero también acercan la IA a cuentas, formularios y decisiones que antes requerían cada clic del usuario. La regla útil no es evitar toda automatización, sino reservar el control final para las acciones de impacto y mantener el acceso limitado a lo que la tarea realmente necesita.