Qué significa privacidad móvil y cómo se diferencia de la seguridad
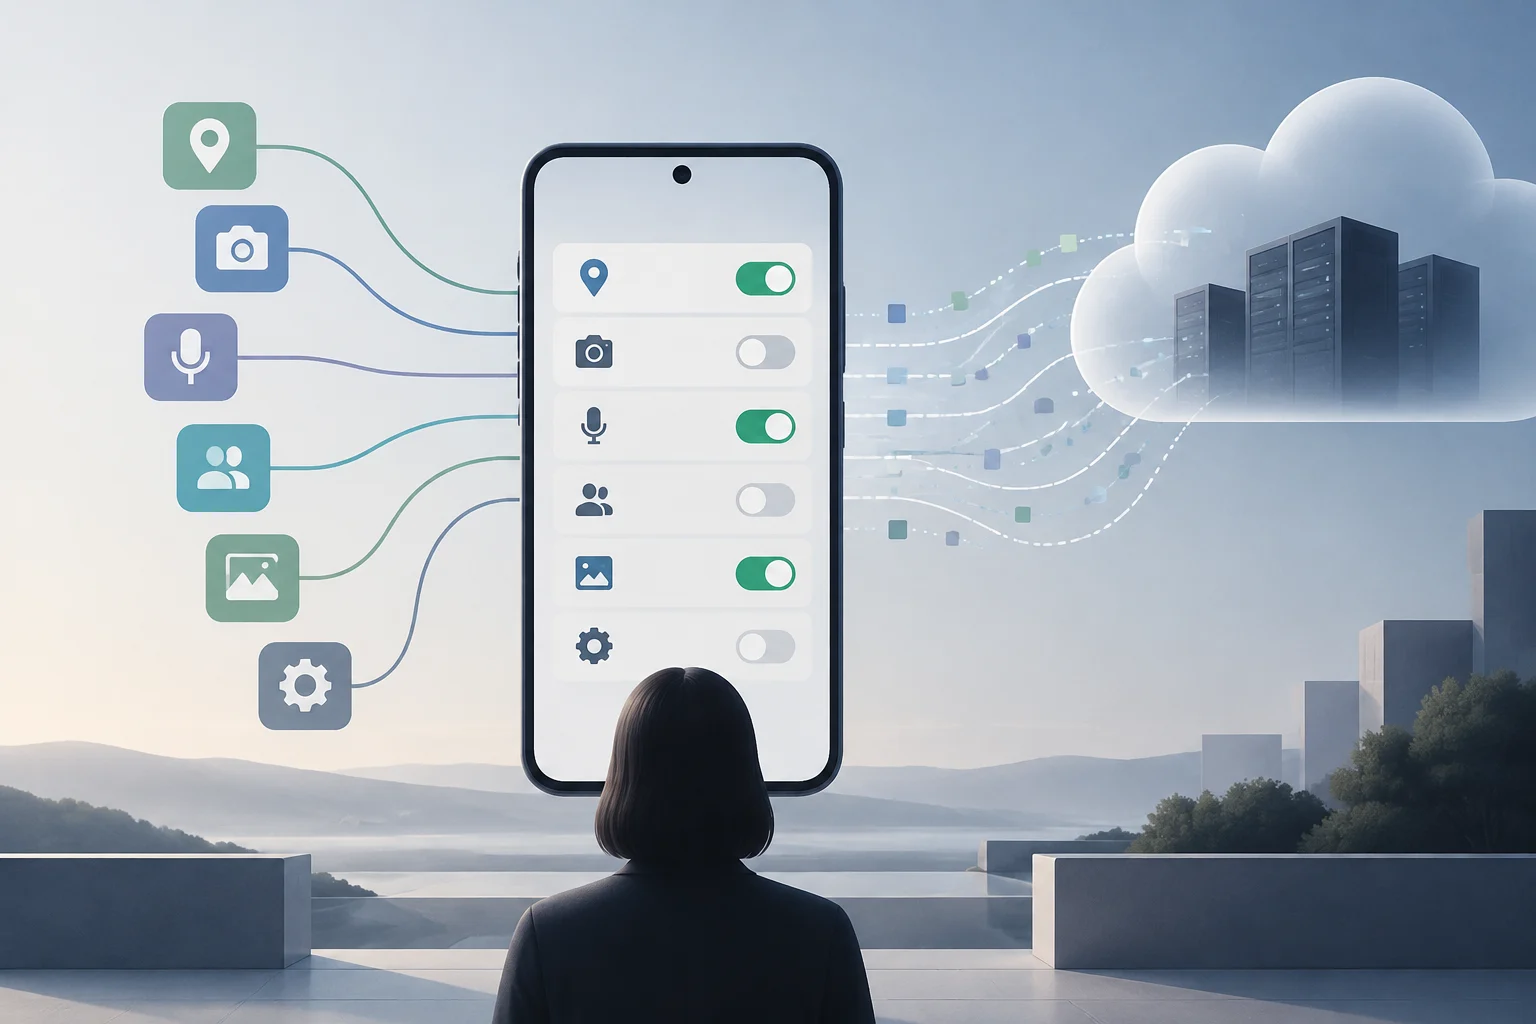
La privacidad móvil es el control sobre cómo se recopila, utiliza y comparte la información personal vinculada al teléfono y a las aplicaciones que se usan en él. No equivale a que todos los datos sean secretos: implica poder entender qué información se trata, quién lo hace y con qué propósito. Puede incluir datos evidentes, como fotos o ubicación, y rastros menos obvios, como marcas de tiempo o patrones de interacción.
La privacidad y la seguridad están relacionadas, pero resuelven problemas distintos. La seguridad protege frente al acceso no autorizado; la privacidad se ocupa de las condiciones y los fines con que se recogen y utilizan los datos. Un bloqueo robusto puede impedir que alguien abra el teléfono sin permiso, pero no determina por sí mismo qué información enviará una aplicación a sus servidores cuando la persona la utiliza.
Por eso conviene distinguir entre protección del dispositivo y gestión del tratamiento de datos. Una aplicación podría acceder legítimamente a una función que el usuario autorizó y, aun así, tratar información de una manera que merezca revisión. El permiso del sistema controla ciertos accesos técnicos; no es una descripción completa de todos los datos que la aplicación pueda generar, recopilar o transmitir.
Una forma práctica de evaluar la privacidad es preguntar: qué dato se recoge, para qué, durante cuánto tiempo y con quién se comparte. La configuración del teléfono ayuda a responder parte de esas preguntas, mientras que la información del desarrollador y de la tienda aporta contexto sobre el tratamiento. Ninguna pantalla única ofrece necesariamente una descripción exhaustiva de todo el recorrido de los datos.
Permisos: qué controlan y qué dejan fuera
Los permisos del sistema operativo son autorizaciones para que una aplicación acceda a determinadas funciones o datos del dispositivo, como la ubicación, la cámara o el micrófono. En Android, la información oficial describe opciones para conceder acceso de forma continuada, solo una vez o denegarlo, además de herramientas centralizadas para revisar permisos. El permiso limita un acceso concreto; no certifica que la aplicación sea respetuosa con la privacidad en todos los demás aspectos.
Android también ofrece un Panel de privacidad que muestra qué aplicaciones han accedido a la cámara, al micrófono y a la ubicación durante las últimas 24 horas, según la descripción oficial del sistema. El Gestor de permisos permite revisar autorizaciones por tipo de dato, y Android indica que puede restablecer permisos de aplicaciones que llevan tiempo sin usarse. Estos controles ayudan a detectar accesos y a ajustar autorizaciones, pero no constituyen un registro universal de toda transmisión de datos.
La diferencia entre permitir una función y aceptar un tratamiento más amplio es importante. Dar acceso a la ubicación puede ser necesario para mostrar una ruta; no permite deducir, por sí solo, si el dato se guarda, se combina con otros o se comparte con terceros. Para esa parte hay que consultar la información de privacidad de la aplicación y considerar que las declaraciones dependen de lo que haya comunicado su desarrollador.
La tabla resume el alcance de la evidencia disponible. No es una comparación exhaustiva de Android e iOS: el paquete de fuentes confirma funciones de Android, pero no aporta documentación oficial de Apple para describir o contrastar aquí sus controles con el mismo nivel de detalle.
| Aspecto | Android | iOS |
|---|---|---|
| Revisión de accesos sensibles | El Panel de privacidad permite consultar accesos a cámara, micrófono y ubicación en las últimas 24 horas. | La evidencia disponible no permite precisar aquí el funcionamiento equivalente. |
| Gestión de permisos | El sistema ofrece un Gestor de permisos y opciones de concesión para ciertos accesos, incluida la ubicación. | La evidencia disponible no permite describir sus opciones de forma verificable. |
| Qué revela la tienda | Google Play incluye una sección de Seguridad de los datos basada en declaraciones de desarrolladores. | No hay evidencia suficiente en este paquete para describir la transparencia de App Store. |
| Límite común de interpretación | Un permiso del sistema no explica por sí solo todos los usos, conservación o transferencias de datos. | Los datos disponibles no permiten afirmar aquí un funcionamiento concreto. |
Qué aportan las tiendas y las declaraciones de datos
Las tiendas de aplicaciones añaden una capa de información distinta de los permisos del sistema. Google Play pide a los desarrolladores que completen la sección Contenido de la app, incluida información sobre la política de privacidad y sobre el uso previsto de permisos sensibles o de alto riesgo, como los relacionados con SMS o llamadas. Es información declarada por el desarrollador, no una observación independiente de cada operación que realiza la aplicación.
Google también indica que la información de la aplicación debe revisarse y mantenerse actualizada. La sección de Seguridad de los datos de Google Play sirve para comunicar prácticas de tratamiento, pero no debe confundirse con el panel de permisos del teléfono: uno ofrece declaraciones sobre prácticas de datos; el otro ayuda a revisar accesos concedidos por el sistema. Son herramientas complementarias, no intercambiables.
Para valorar una aplicación, conviene comparar lo que solicita con la función que cumple y leer la explicación de sus prácticas de datos. Por ejemplo, que una app pida ubicación puede ser coherente con una función de mapas; si esa ubicación se recopila también cuando la función no está en uso o se comparte con terceros es otra cuestión. La ficha de tienda y la política de privacidad pueden orientar, pero no sustituyen una auditoría técnica ni garantizan por sí solas que toda declaración sea completa.
La evidencia reunida documenta los requisitos y herramientas de Google Play, pero no permite describir con precisión equivalente las políticas actuales de App Store. Por eso no se atribuyen a Apple formularios, obligaciones o mecanismos específicos en esta guía. Para el usuario, la regla útil es separar el permiso técnico de la información declarada sobre el tratamiento y consultar la fuente adecuada para cada duda.
Normativa y recomendaciones prácticas en España
El tratamiento de datos personales por aplicaciones puede estar sujeto a las normas de protección de datos que correspondan, según quién trate la información, con qué finalidad y en qué contexto. Esta guía no ofrece asesoramiento jurídico ni permite concluir que una aplicación cumpla o incumpla una obligación concreta. La evidencia disponible no incluye el texto del RGPD ni de la LOPDGDD, así que no detalla aquí artículos, bases jurídicas o derechos específicos como si estuvieran verificados en este paquete.
La Agencia Española de Protección de Datos sí recomienda medidas prácticas para proteger la privacidad de los dispositivos: mantenerlos actualizados y dificultar el acceso no deseado mediante claves robustas y un bloqueo adecuado. La actualización y el bloqueo protegen el dispositivo frente a riesgos de acceso; no sustituyen la revisión de qué datos procesan las aplicaciones ni de sus condiciones de tratamiento.
En la práctica, una persona puede combinar los controles técnicos con la lectura de la información del desarrollador. Si una aplicación recoge datos que parecen innecesarios para su función, puede denegarse el permiso correspondiente cuando el sistema lo permita, buscar una alternativa o consultar la política de privacidad. La decisión debe tener en cuenta que retirar un permiso también puede limitar funciones legítimas de la app.
La utilidad de estas medidas está en reducir exposición evitable y mejorar la capacidad de decidir, no en prometer privacidad total. Una contraseña fuerte no impide por sí sola que una app autorizada envíe datos a un servicio remoto; una política de privacidad, por su parte, no impide el acceso físico a un teléfono desbloqueado. Las medidas cubren riesgos diferentes y deben interpretarse en conjunto.
Límites: datos enviados a servicios y nube
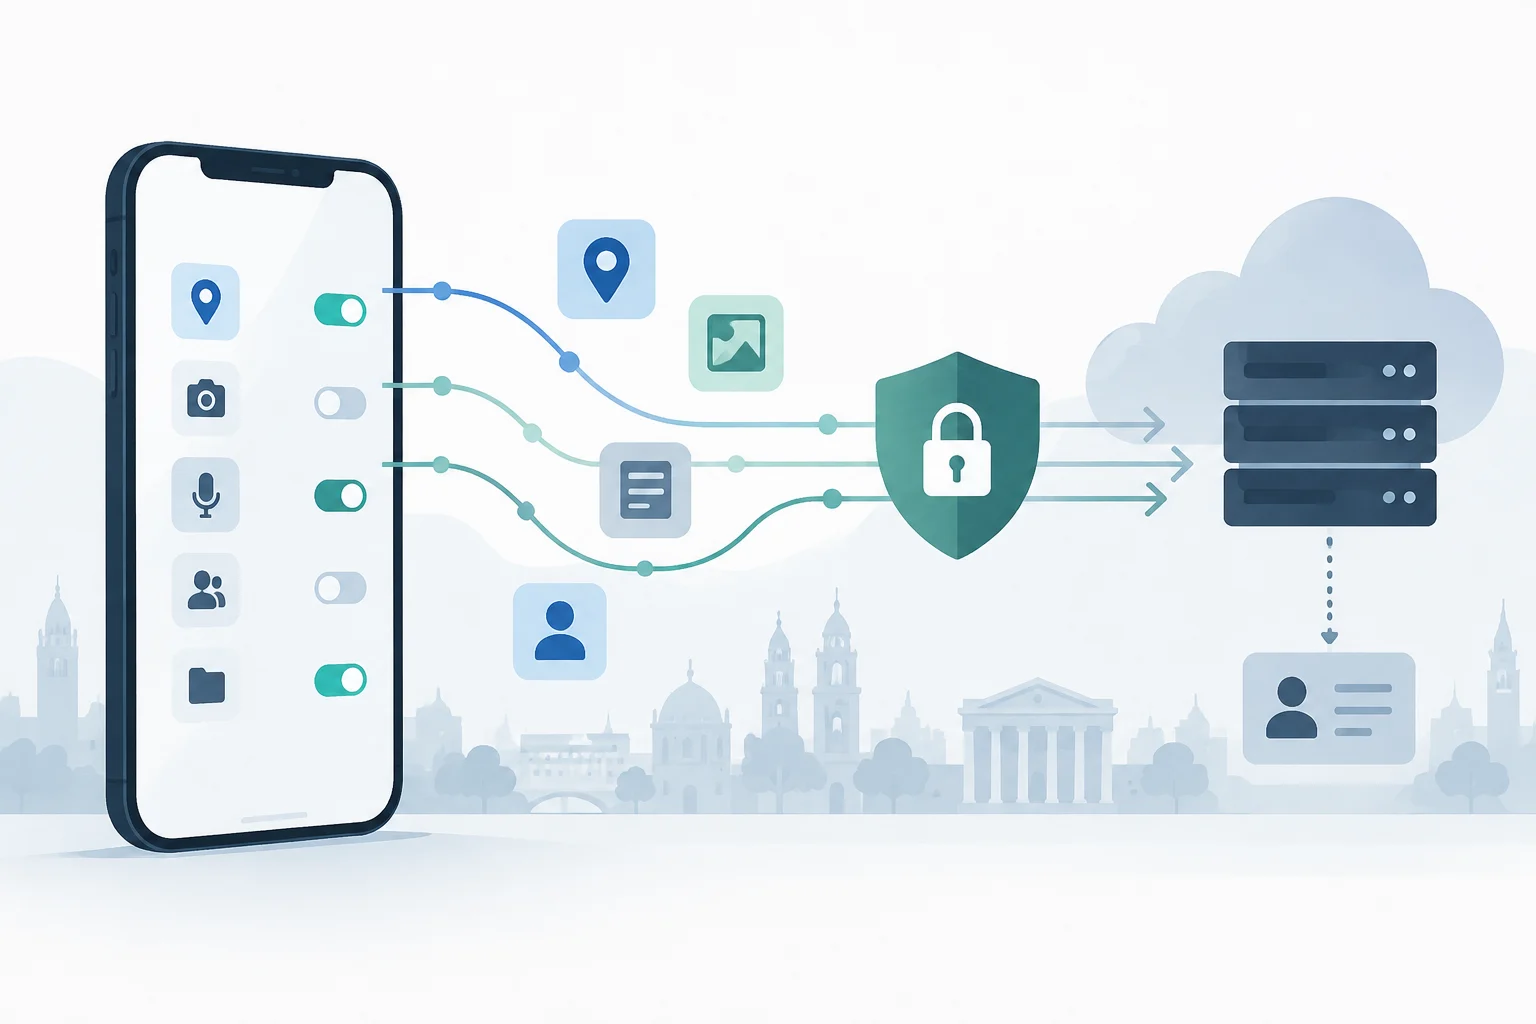
Los permisos regulan accesos del sistema operativo, pero no describen todo el flujo de datos entre una aplicación, sus servidores y otros servicios. Una app puede crear información a partir del uso —por ejemplo, registros de actividad— y transmitirla como parte de su funcionamiento. Para saber qué ocurre después de conceder un permiso, hay que consultar las declaraciones del desarrollador y tener presente que la información disponible en una tienda es una declaración, no una inspección completa del tráfico.
Cuando los datos se sincronizan con un servicio remoto, su tratamiento queda también condicionado por el servicio y las cuentas implicadas. El control local del teléfono no equivale a controlar la conservación, el acceso o las transferencias en servidores externos. Revocar un permiso no borra automáticamente los datos ya enviados ni elimina necesariamente una cuenta o una copia almacenada en la nube; para esas acciones se requieren controles del servicio correspondiente.
El cifrado tampoco debe entenderse como sinónimo de privacidad integral. Puede proteger información frente a determinados accesos, pero no responde por sí solo a preguntas como qué metadatos se generan, quién controla las claves o qué tratamiento aplica el proveedor una vez que recibe datos. Las fuentes de este paquete no documentan las garantías de cifrado de servicios específicos, por lo que no es posible afirmar aquí que un producto concreto cifre o no los datos en la nube.
La conclusión prudente es que la privacidad móvil se reparte entre varias capas: el dispositivo, la aplicación, la tienda, la cuenta y los servicios remotos. Cada capa tiene controles y límites propios. Revisar solo los permisos puede detectar accesos sensibles, pero no basta para reconstruir todo el recorrido de la información.
Cómo revisar permisos y decidir qué cambiar
Una revisión periódica puede empezar por los permisos de ubicación, cámara y micrófono, que Android permite consultar mediante sus herramientas de privacidad. Para cada aplicación, conviene preguntarse si la función necesita ese acceso, si debe estar disponible siempre o solo durante el uso y si el sistema ofrece una alternativa menos amplia. Revocar lo innecesario reduce accesos, aunque algunas funciones dejen de operar como se espera.
Después, es útil revisar las declaraciones de datos de la ficha de Google Play y la política de privacidad vinculada. Hay que distinguir entre lo que la app necesita en el teléfono y lo que el desarrollador declara recopilar o compartir. Si la información es ambigua, incompleta o no coincide con la función aparente, esa incertidumbre puede ser un motivo práctico para limitar el uso, buscar aclaraciones o elegir otra aplicación.
La AEPD recomienda mantener el sistema actualizado y proteger el acceso al dispositivo con claves robustas. Esas medidas reducen riesgos de exposición local y conviene incorporarlas a la revisión junto con la gestión de permisos. La pauta no exige auditar todo a diario: resulta más útil repetir la comprobación tras instalar aplicaciones relevantes, cambiar ajustes o dejar de utilizar una app durante un periodo prolongado.
Una lista breve para la próxima revisión:
- Comprobar accesos recientes y permisos sensibles en los ajustes del sistema.
- Retirar autorizaciones que no sean necesarias para la función utilizada.
- Revisar en Google Play la información de Seguridad de los datos y la política del desarrollador.
- Consultar los controles de cuenta o nube si se quiere borrar o dejar de sincronizar datos ya enviados.
- Mantener el teléfono actualizado y protegerlo con un bloqueo robusto.
El objetivo no es conseguir una garantía absoluta, sino tomar decisiones informadas: aceptar un permiso cuando aporta una función clara, restringirlo cuando no hace falta y reconocer cuándo la respuesta depende del tratamiento remoto y no del ajuste del teléfono.