Cosa significa privacy mobile e come si differenzia dalla sicurezza
La privacy mobile è il controllo su come vengono raccolti, utilizzati e condivisi le informazioni personali collegate al telefono e alle applicazioni che vi vengono utilizzate. Non equivale a dire che tutti i dati siano segreti: implica poter capire quali informazioni vengono trattate, da chi e con quale scopo. Può includere dati evidenti, come foto o posizione, e tracce meno ovvie, come timestamp o pattern di interazione.
Privacy e sicurezza sono correlate, ma risolvono problemi diversi. La sicurezza protegge dall'accesso non autorizzato; la privacy si occupa delle condizioni e delle finalità con cui i dati vengono raccolti e utilizzati. Un blocco robusto può impedire a qualcuno di aprire il telefono senza permesso, ma non determina da solo quali informazioni un'app invierà ai suoi server quando la persona la utilizza.
Per questo è opportuno distinguere tra protezione del dispositivo e gestione del trattamento dei dati. Un'app potrebbe accedere legittimamente a una funzione autorizzata dall'utente e, tuttavia, trattare informazioni in un modo che meriti revisione. Il permesso del sistema controlla determinati accessi tecnici; non è una descrizione completa di tutti i dati che l'app possa generare, raccogliere o trasmettere.
Un modo pratico per valutare la privacy è chiedersi: quale dato viene raccolto, per quale scopo, per quanto tempo e con chi viene condiviso. Le impostazioni del telefono aiutano a rispondere a parte di queste domande, mentre le informazioni dello sviluppatore e dello store forniscono contesto sul trattamento. Nessuna schermata singola offre necessariamente una descrizione esaustiva di tutto il percorso dei dati.
Permessi: cosa controllano e cosa lasciano fuori
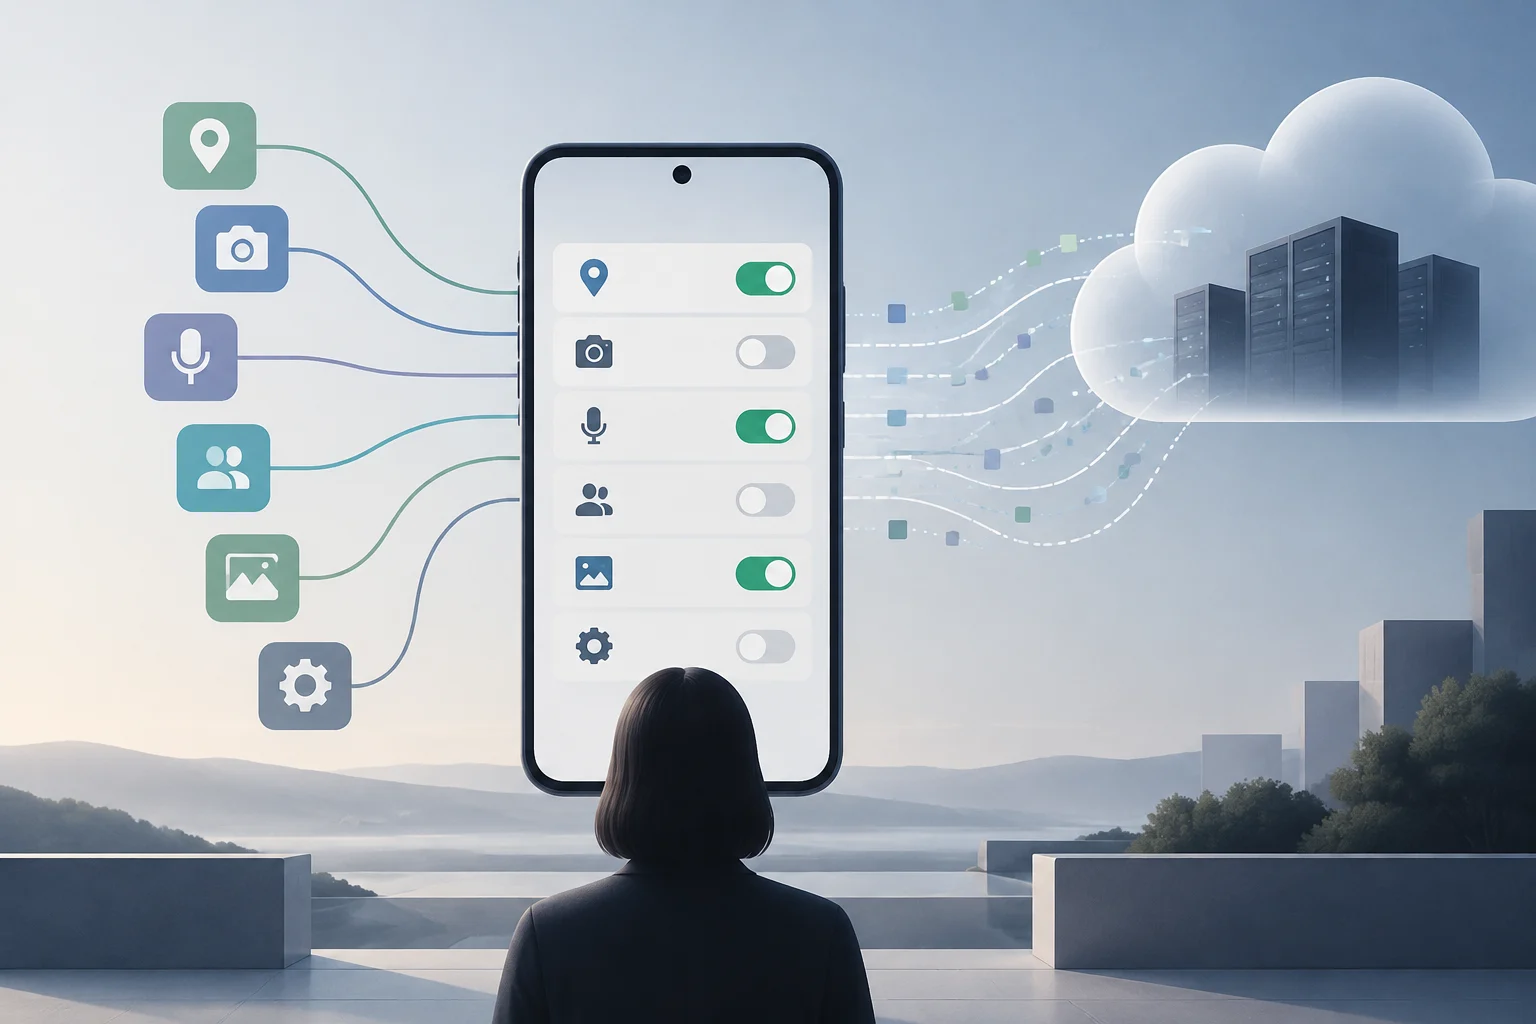
I permessi del sistema operativo sono autorizzazioni per consentire a un'app di accedere a determinate funzioni o dati del dispositivo, come posizione, fotocamera o microfono. Su Android, le informazioni ufficiali descrivono opzioni per concedere l'accesso in modo continuativo, una sola volta o negarlo, oltre a strumenti centralizzati per rivedere i permessi. Il permesso limita un accesso specifico; non certifica che l'app sia rispettosa della privacy in tutti gli altri aspetti.
Android offre anche un Pannello della privacy che mostra quali app hanno acceduto alla fotocamera, al microfono e alla posizione nelle ultime 24 ore, secondo la descrizione ufficiale del sistema. Il Gestore dei permessi consente di rivedere le autorizzazioni per tipo di dato, e Android indica che può reimpostare i permessi di app che non vengono utilizzate da tempo. Questi controlli aiutano a rilevare gli accessi e ad ajustare le autorizzazioni, ma non costituiscono un registro universale di tutta la trasmissione di dati.
La differenza tra consentire una funzione e accettare un trattamento più ampio è importante. Dare accesso alla posizione può essere necessario per mostrare un percorso; non permette, da solo, di dedurre se il dato viene salvato, combinato con altri o condiviso con terzi. Per quella parte bisogna consultare le informazioni sulla privacy dell'app e considerare che le dichiarazioni dipendono da ciò che il suo sviluppatore ha comunicato.
La tabella riassume l'ambito delle prove disponibili. Non è un confronto esaustivo tra Android e iOS: il pacchetto di fonti conferma le funzioni di Android, ma non fornisce documentazione ufficiale di Apple per descrivere o contrastare qui i suoi controlli con lo stesso livello di dettaglio.
| Aspetto | Android | iOS |
|---|---|---|
| Revisione degli accessi sensibili | Il Pannello della privacy consente di consultare gli accessi a fotocamera, microfono e posizione nelle ultime 24 ore. | Le prove disponibili non permettono di precisare qui il funzionamento equivalente. |
| Gestione dei permessi | Il sistema offre un Gestore dei permessi e opzioni di concessione per determinati accessi, inclusa la posizione. | Le prove disponibili non permettono di descrivere le sue opzioni in modo verificabile. |
| Cosa rivela lo store | Google Play include una sezione Sicurezza dei dati basata su dichiarazioni degli sviluppatori. | Non ci sono prove sufficienti in questo pacchetto per descrivere la trasparenza di App Store. |
| Limite comune di interpretazione | Un permesso del sistema non spiega da solo tutti gli usi, le conservazioni o i trasferimenti di dati. | I dati disponibili non permettono di affermare qui un funzionamento concreto. |
Cosa apportano gli store e le dichiarazioni sui dati
Gli store di app aggiungono un livello di informazione distinto dai permessi del sistema. Google Play chiede agli sviluppatori di completare la sezione Contenuto dell'app, incluse informazioni sulla politica di privacy e sull'uso previsto di permessi sensibili o ad alto rischio, come quelli relativi a SMS o chiamate. È un'informazione dichiarata dallo sviluppatore, non un'osservazione indipendente di ogni operazione che l'app esegue.
Google indica anche che le informazioni dell'app devono essere rivedute e mantenute aggiornate. La sezione Sicurezza dei dati di Google Play serve a comunicare le pratiche di trattamento, ma non deve essere confusa con il pannello dei permessi del telefono: una offre dichiarazioni sulle pratiche di dati; l'altra aiuta a rivedere gli accessi concessi dal sistema. Sono strumenti complementari, non intercambiabili.
Per valutare un'app, è consigliabile confrontare ciò che richiede con la funzione che svolge e leggere la spiegazione delle sue pratiche di dati. Ad esempio, il fatto che un'app richieda la posizione può essere coerente con una funzione di mappe; se quella posizione viene raccolta anche quando la funzione non è in uso o condivisa con terzi, è un'altra questione. La scheda dello store e la politica di privacy possono orientare, ma non sostituiscono un audit tecnico né garantiscono da sole che ogni dichiarazione sia completa.
Le prove raccolte documentano i requisiti e gli strumenti di Google Play, ma non permettono di descrivere con precisione equivalente le politiche attuali di App Store. Per questo non si attribuiscono ad Apple moduli, obblighi o meccanismi specifici in questa guida. Per l'utente, la regola utile è separare il permesso tecnico dall'informazione dichiarata sul trattamento e consultare la fonte adeguata per ogni dubbio.
Normativa e raccomandazioni pratiche in Spagna
Il trattamento di dati personali da parte delle app può essere soggetto alle norme di protezione dei dati applicabili, a seconda di chi tratta le informazioni, con quale finalità e in quale contesto. Questa guida non offre consulenza giuridica né permette di concludere che un'app rispetti o violi un obbligo specifico. Le prove disponibili non includono il testo del GDPR né della LOPDGDD, quindi non dettagliano qui articoli, basi giuridiche o diritti specifici come se fossero verificati in questo pacchetto.
L'Agenzia spagnola per la protezione dei dati (AEPD) raccomanda effettivamente misure pratiche per proteggere la privacy dei dispositivi: mantenerli aggiornati e rendere difficile l'accesso indesiderato mediante chiavi robuste e un blocco adeguato. L'aggiornamento e il blocco proteggono il dispositivo dai rischi di accesso; non sostituiscono la revisione dei dati elaborati dalle app né delle loro condizioni di trattamento.
Nella pratica, una persona può combinare i controlli tecnici con la lettura delle informazioni dello sviluppatore. Se un'app raccoglie dati che sembrano inutili per la sua funzione, si può negare il permesso corrispondente quando il sistema lo consente, cercare un'alternativa o consultare la politica di privacy. La decisione deve tenere conto che rimuovere un permesso può anche limitare funzioni legittime dell'app.
L'utilità di queste misure sta nel ridurre l'esposizione evitabile e migliorare la capacità di decidere, non nel promettere privacy totale. Una password forte non impedisce da sola che un'app autorizzata invii dati a un servizio remoto; una politica di privacy, d'altra parte, non impedisce l'accesso fisico a un telefono sbloccato. Le misure coprono rischi diversi e devono essere interpretate insieme.
Limiti: dati inviati a servizi e cloud
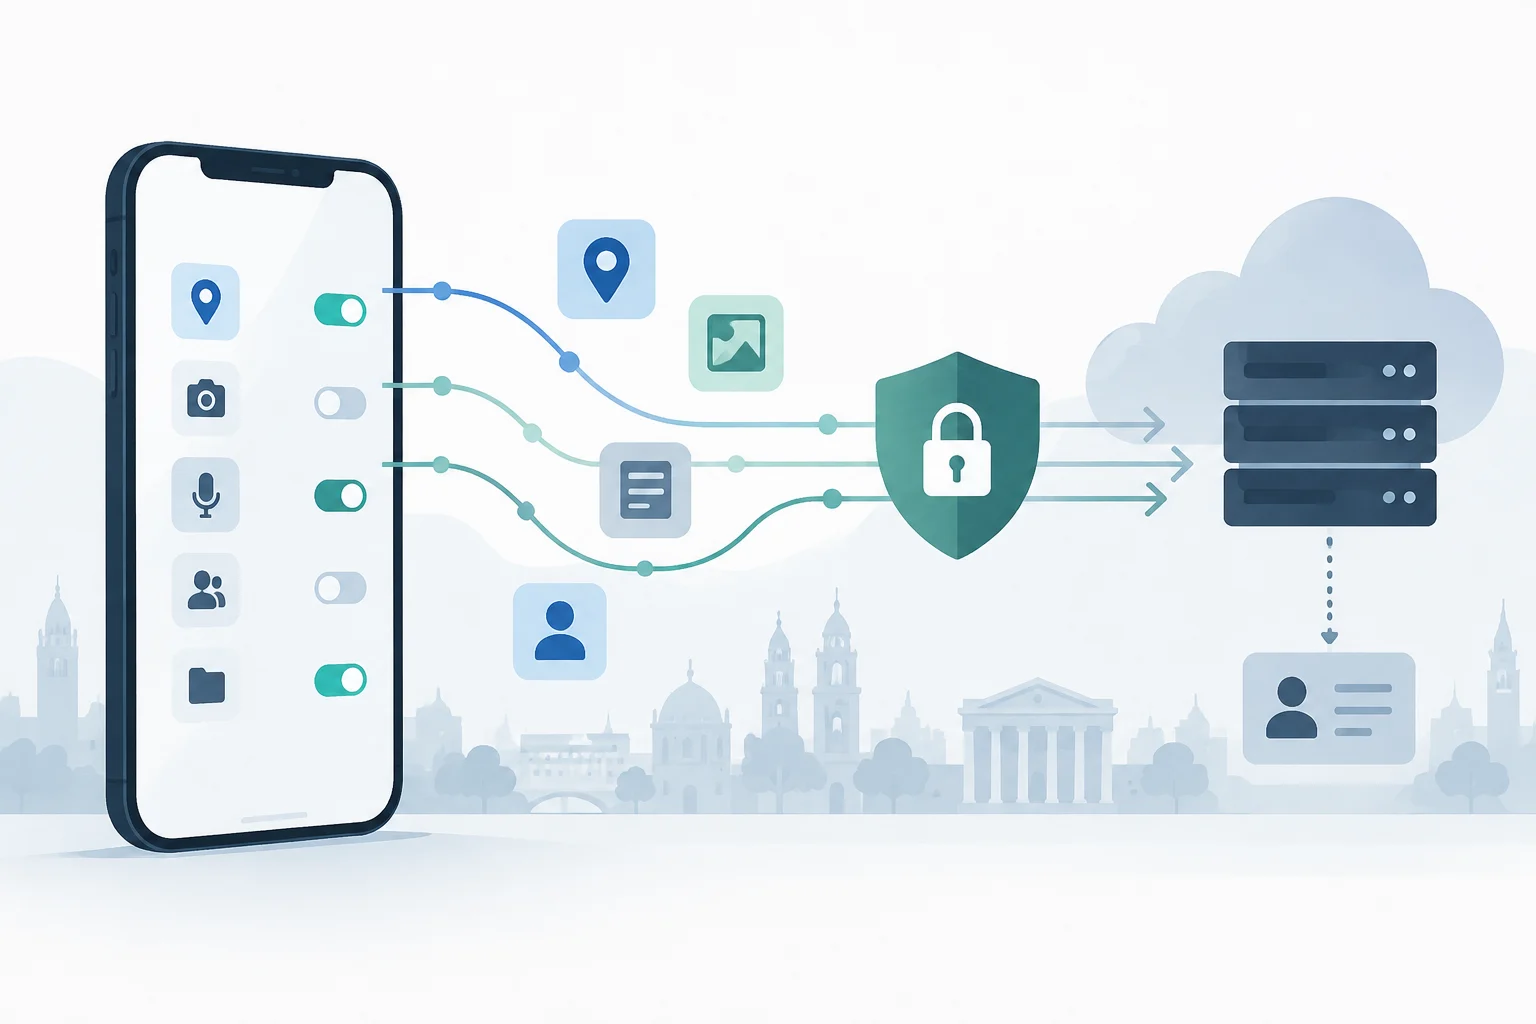
I permessi regolano gli accessi del sistema operativo, ma non descrivono tutto il flusso di dati tra un'app, i suoi server e altri servizi. Un'app può creare informazioni a partire dall'uso —ad esempio, registri di attività— e trasmetterle come parte del suo funzionamento. Per sapere cosa succede dopo aver concesso un permesso, bisogna consultare le dichiarazioni dello sviluppatore e tenere presente che l'informazione disponibile in uno store è una dichiarazione, non un'ispezione completa del traffico.
Quando i dati vengono sincronizzati con un servizio remoto, il loro trattamento è anche condizionato dal servizio e dagli account coinvolti. Il controllo locale del telefono non equivale a controllare la conservazione, l'accesso o i trasferimenti su server esterni. Revocare un permesso non elimina automaticamente i dati già inviati né elimina necessariamente un account o una copia archiviata nel cloud; per quelle azioni sono richiesti controlli del servizio corrispondente.
La crittografia non deve nemmeno essere intesa come sinonimo di privacy integrale. Può proteggere informazioni da determinati accessi, ma non risponde da sola a domande come quali metadati vengono generati, chi controlla le chiavi o quale trattamento applica il provider una volta ricevuti i dati. Le fonti di questo pacchetto non documentano le garanzie di crittografia di servizi specifici, quindi non è possibile affermare qui che un prodotto specifico crittografi o meno i dati nel cloud.
La conclusione prudente è che la privacy mobile si distribuisce tra diversi livelli: il dispositivo, l'app, lo store, l'account e i servizi remoti. Ogni livello ha controlli e limiti propri. Rivedere solo i permessi può rilevare accessi sensibili, ma non basta per ricostruire tutto il percorso delle informazioni.
Come rivedere i permessi e decidere cosa cambiare
Una revisione periodica può iniziare dai permessi di posizione, fotocamera e microfono, che Android consente di consultare tramite i suoi strumenti di privacy. Per ogni app, è consigliabile chiedersi se la funzione ha bisogno di quell'accesso, se deve essere disponibile sempre o solo durante l'uso e se il sistema offre un'alternativa meno ampia. Revocare l'innecessario riduce gli accessi, anche se alcune funzioni smettono di operare come ci si aspetta.
Successivamente, è utile rivedere le dichiarazioni sui dati della scheda Google Play e la politica di privacy collegata. Bisogna distinguere tra ciò di cui l'app ha bisogno sul telefono e ciò che lo sviluppatore dichiara di raccogliere o condividere. Se l'informazione è ambigua, incompleta o non coincide con la funzione apparente, quell'incertezza può essere un motivo pratico per limitare l'uso, chiedere chiarimenti o scegliere un'altra app.
L'AEPD raccomanda di mantenere il sistema aggiornato e proteggere l'accesso al dispositivo con chiavi robuste. Queste misure riducono i rischi di esposizione locale e conviene incorporarle alla revisione insieme alla gestione dei permessi. La linea guida non richiede di auditare tutto quotidianamente: risulta più utile ripetere la verifica dopo aver installato app rilevanti, cambiato impostazioni o smesso di utilizzare un'app per un periodo prolungato.
Una breve lista per la prossima revisione:
- Verificare gli accessi recenti e i permessi sensibili nelle impostazioni del sistema.
- Rimuovere le autorizzazioni non necessarie per la funzione utilizzata.
- Rivedere le informazioni di Sicurezza dei dati e la politica dello sviluppatore su Google Play.
- Consultare i controlli di account o cloud se si vuole eliminare o smettere di sincronizzare dati già inviati.
- Mantenere il telefono aggiornato e proteggerlo con un blocco robusto.
L'obiettivo non è ottenere una garanzia assoluta, ma prendere decisioni informate: accettare un permesso quando apporta una funzione chiara, restringerlo quando non serve e riconoscere quando la risposta dipende dal trattamento remoto e non dall'impostazione del telefono.