Was Microsoft angekündigt hat und warum es wichtig ist
Am 20. Oktober 2026 kündigte Microsoft neue Funktionen für Microsoft Sovereign Cloud an. Das Angebot richtet sich an Organisationen, die die Verarbeitung von Daten, den Systemzugriff und die Kontinuität kritischer Dienste genauer kontrollieren müssen. Die Ankündigung umfasst sowohl verfügbare Funktionen als auch solche, die schrittweise eingeführt werden, sich in der Vorschau befinden oder für einen späteren Zeitpunkt geplant sind.
Die praktische Neuerung ist die Wahl unterschiedlicher Modelle je nach Workload. Microsoft beschreibt drei kombinierbare Optionen: souveräne Public Cloud, souveräne Private Cloud und Dienste lokaler Partner. Organisationen können jedes System anhand ihrer Betriebs- und Kontrollanforderungen bewerten, statt anzunehmen, dass alle Anwendungen dasselbe Modell benötigen.
Das Angebot richtet sich unter anderem an öffentliche Verwaltungen und regulierte Branchen. Es ist für sich genommen keine Garantie für die Einhaltung gesetzlicher Vorgaben: Die Eignung hängt von konkreten Anforderungen ab, etwa vom Speicherort der Daten, davon, wer die Systeme verwaltet, und von den für den jeweiligen Dienst geltenden Kontinuitätsbedingungen.
Drei Modelle statt einer einheitlichen Architektur
Microsoft positioniert Sovereign Public Cloud für Workloads, die innerhalb von Azure zusätzliche Kontrollen und Transparenz erfordern. Sovereign Private Cloud erweitert Dienste auf Umgebungen, die von den Kunden selbst verwaltet werden, unabhängig davon, ob sie verbunden oder nicht verbunden sind. Das Partnerökosystem bietet über unabhängige Betreiber weitere Optionen. Nach Angaben des Unternehmens können die Modelle nebeneinander bestehen.
Die Entscheidung fällt für jede einzelne Workload: Anforderungen an Daten, Betrieb und Kontinuität bestimmen, welche Option infrage kommt. Microsoft weist etwa darauf hin, dass manche Anwendungen von der Skalierbarkeit der Public Cloud profitieren können, während andere in Einrichtungen laufen müssen, die der Kunde kontrolliert.
Bei der Auswahl einer Konfiguration sollte jede Organisation Betriebsmodell, Zugriffsberechtigungen und geltende Rechtsprechung sowie die Vertragsbedingungen für ihre Systeme berücksichtigen.
Drei Modelle für unterschiedliche Workloads
Microsoft beschreibt drei kombinierbare Modelle mit unterschiedlichen Betriebs- und Kontrollansätzen. Die konkrete Eignung hängt von den Anforderungen der jeweiligen Workload ab.
| Public Cloud | Zusätzliche Kontrollen innerhalb von Azure |
|---|---|
| Private Cloud | Kundenseitig verwaltet, verbunden oder offline |
| Partnerökosystem | Unabhängige Betreiber und lokale Expertise |
Die Übersicht ersetzt keine Prüfung der konkreten Dienste, ihrer Verfügbarkeit oder der jeweiligen Vertrags- und Rechtsanforderungen.
Quellen und Referenzen1
Zugriffskontrollen, Schlüssel und Nachverfolgung
Sovereign Control Panel soll laut Microsoft während Microsoft Ignite in eine öffentliche Vorschau gehen. Das Werkzeug soll Informationen zu Kontrollen, möglichen Lücken und Abhängigkeiten zwischen Workloads zusammenführen. Die Vorschau bedeutet nicht, dass das Produkt allgemein verfügbar ist.
Das Unternehmen erklärt außerdem, Data Guardian für Kunden in der EU und der EFTA schrittweise einzuführen. Bei bestimmten Fernzugriffen von Ingenieuren auf Produktionssysteme soll ein vertrauenswürdiger europäischer Partner die Aufsicht übernehmen. Production Touch Ledger, dessen schrittweise Einführung in diesen Märkten ebenfalls begonnen hat, protokolliert Zugriffe und technische Eingriffe.
Microsoft gibt an, dass External Key Management mit Azure Managed HSM verfügbar ist. Damit können Verschlüsselungsschlüssel in Hardware aufbewahrt werden, die vom Kunden oder einem vertrauenswürdigen Dritten kontrolliert wird. Der Einsatz hängt davon ab, welche Dienste unterstützt werden und wie die Schlüsselverwaltung eingerichtet ist.
Lokale Dienste und Offlinebetrieb
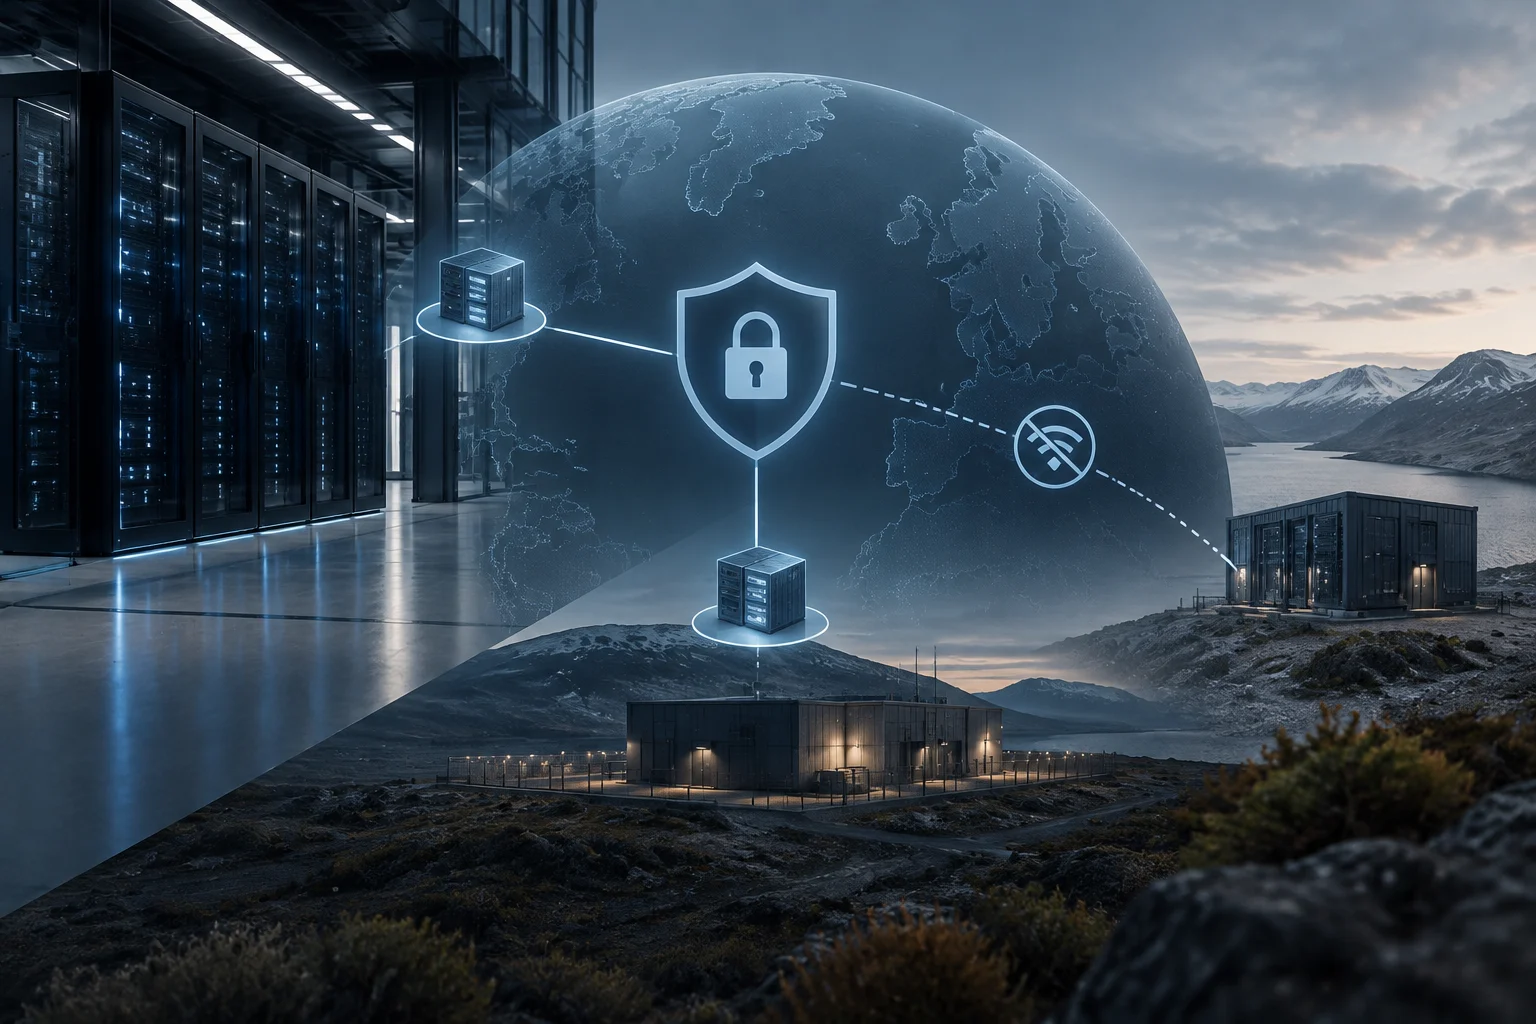
Sovereign Private Cloud basiert auf Azure Local, Microsofts Plattform für den Betrieb von Cloudfunktionen in kundenseitig verwalteten Umgebungen. In der Ankündigung wird SQL Server auf Azure Local sowohl für verbundene als auch für nicht verbundene Umgebungen als allgemein verfügbar aufgeführt. DocumentDB und Blob Storage auf Azure Local wurden dagegen für eine künftige öffentliche Vorschau angekündigt.
Microsoft erklärte außerdem, GitHub Enterprise Local solle während Microsoft Ignite allgemein verfügbar werden und GitHub Copilot könne lokal gehostete Modelle verwenden. Für Foundry Local wurde während derselben Veranstaltung die allgemeine Verfügbarkeit auf Azure Local angekündigt, sowohl in verbundenen als auch in nicht verbundenen Umgebungen. Verfügbarkeitsangaben sind nicht gleichbedeutend: Ein geplanter Termin oder eine Vorschau bedeutet nicht, dass eine Funktion bereits allgemein verfügbar ist.
Der Offlinebetrieb kann für Organisationen relevant sein, deren Workloads auch ohne Verbindung funktionieren müssen. Bevor sie diese Optionen in Betracht ziehen, sollten sie feststellen, welche konkreten Dienste in der lokalen Umgebung angeboten werden und welchen Verfügbarkeitsstatus sie haben. Die Ankündigung unterscheidet zwischen bereits verfügbaren Funktionen und solchen, die noch geplant sind oder sich in der Vorschau befinden.
Was vor der Einführung der Funktionen zu prüfen ist
Die Ankündigung zeigt Alternativen für Organisationen auf, die Cloud-Dienste mit lokalem Betrieb kombinieren möchten. Die Auswahl richtet sich nach den Anforderungen der jeweiligen Workload und den konkreten Funktionen, die Microsoft in den einzelnen Modellen bereitstellt; aus der Ankündigung ergibt sich keine einheitliche Konfiguration für alle Kunden.
Eine Bewertung kann mit konkreten Fragen beginnen: Welche Daten verarbeitet jedes System? Wer kann darauf zugreifen? Welche Anforderungen an den Speicherort gelten, und was soll geschehen, wenn die Verbindung ausfällt? Anschließend sollte geprüft werden, ob die benötigte Funktion allgemein verfügbar, in der Vorschau oder lediglich angekündigt ist. Auch geografischer Geltungsbereich und Vertragsbedingungen sind zu berücksichtigen.
Mehrere angekündigte Funktionen hängen von einer schrittweisen Einführung oder späteren Terminen ab. Vor der Aufnahme in einen Migrationsplan sollte eine Organisation deshalb den Status der Funktion und die für ihre Konfiguration und ihren Markt geltenden Bedingungen bestätigen. Die konkrete Verfügbarkeit und nicht nur die Cloud-Kategorie entscheidet darüber, welche Optionen sich jetzt bewerten lassen.