Regulatorischer Kontext und Anwendungsmeilensteine
Die Verordnung (EU) 2024/1689, bekannt als EU AI Act, ist der weltweit erste umfassende Rechtsrahmen für künstliche Intelligenz. Ihr Hauptziel besteht darin, Risiken für Gesundheit, Sicherheit und Grundrechte zu steuern und zugleich Innovation sowie den europäischen Binnenmarkt zu schützen. Die vollständige Anwendung der verbleibenden Bestimmungen wurde am 2. August 2026 erreicht; ab diesem Datum sind die meisten verbindlichen Pflichten für Anbieter und Betreiber durchsetzbar.
Entscheidend ist die Unterscheidung zwischen sofort geltenden Verboten und Transparenzpflichten, die stufenweise greifen. Während Praktiken mit unannehmbarem Risiko von Anfang an verboten sind, wurden die besonderen Regeln für KI-Modelle mit allgemeinem Verwendungszweck (GPAI) und die Transparenz synthetischer Inhalte kürzlich durch den Digital Omnibus on AI (Verordnung (EU) 2026/1744) angepasst. Die Verordnung wurde am 24. Juli 2026 im Amtsblatt der EU veröffentlicht und soll die Umsetzung vereinfachen, ohne das Schutzniveau zu senken.
Die unterschiedlichen Anwendungszeitpunkte machen es wichtig, die jeweilige Pflicht und die betroffene Rolle genau zu prüfen. Die Anpassungen betreffen die Umsetzung, halten aber an dem Ziel fest, Innovation mit dem Schutz von Gesundheit, Sicherheit und Grundrechten zu vereinbaren. Für Organisationen bedeutet das, ihre Prozesse anhand des tatsächlichen Anwendungsbeginns der jeweiligen Vorschrift zu planen, statt alle Vorgaben als gleichzeitig wirksam zu behandeln.
Rechtsrahmen: Artikel 50 und Transparenzpflichten
Artikel 50 ist die zentrale Vorschrift in Titel IV der Verordnung und legt besondere Pflichten für KI-Systeme fest, die mit Menschen interagieren oder Inhalte erzeugen. Nach Absatz 1 müssen Anbieter von Systemen, die für die direkte Interaktion mit natürlichen Personen ausgelegt sind, sicherstellen, dass Nutzer klar und eindeutig darüber informiert werden, dass sie mit einem KI-System interagieren. Diese Pflicht ist bereits bei der Gestaltung des Systems zu berücksichtigen.
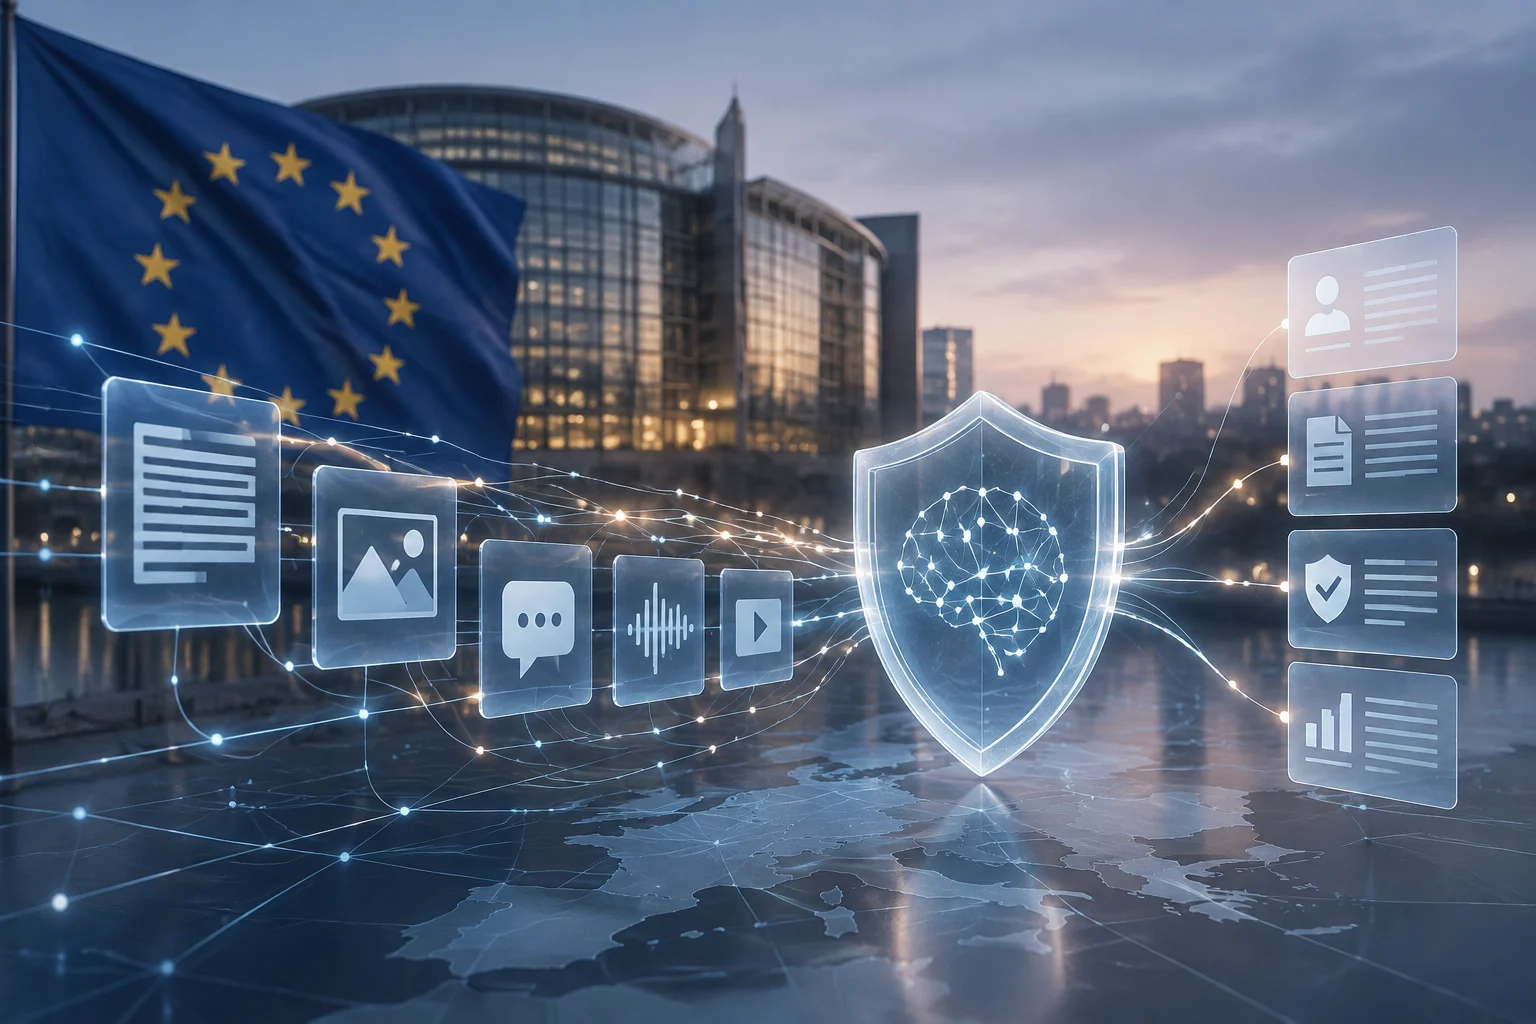
Absatz 2 begründet für Anbieter von KI-Systemen, einschließlich Systemen mit allgemeinem Verwendungszweck, die Audio, Bilder, Videos oder Texte erzeugen, eine Pflicht zur Kennzeichnung synthetischer Inhalte. Die Ausgaben müssen in einem maschinenlesbaren Format gekennzeichnet und als künstlich erzeugt oder manipuliert erkennbar sein. Damit sollen Risiken durch Desinformation, Manipulation und Betrug in großem Maßstab eingedämmt und das Vertrauen in das digitale Informationsökosystem gestärkt werden.
Die Pflichten unterscheiden sich je nach Funktion des Systems: Die Information bei direkter Interaktion und die Kennzeichnung von Ausgaben sind zwei getrennte Anforderungen. Die Vorgabe der Maschinenlesbarkeit bedeutet, dass die Kennzeichnung nicht allein für Menschen sichtbar sein darf. Sie muss so gestaltet sein, dass technische Systeme den künstlichen Ursprung beziehungsweise die Manipulation erkennen können; das unterstützt eine zuverlässigere Nachverfolgung synthetischer Inhalte.
Umsetzungsstand bei wichtigen Anbietern
Die Umsetzung dieser Vorschriften erfordert eine Abstimmung zwischen dem Modellanbieter (Upstream) und dem Betreiber oder Bereitsteller (Downstream). Unternehmen wie OpenAI, Google und Anthropic treten nach der Verordnung als Anbieter auf und tragen Pflichten, die unabhängig von den Pflichten ihrer Unternehmenskunden gelten. Für nutzende Unternehmen liegt die zentrale Herausforderung in der Lieferkette: Viele ihrer Compliance-Pflichten hängen von technischen Unterlagen ab, die nur der Modellanbieter bereitstellen kann.
Im Juli 2025 veröffentlichte die Europäische Kommission den Verhaltenskodex für KI mit allgemeinem Verwendungszweck, der in drei Kapitel gegliedert ist: Transparenz, Urheberrecht und Sicherheit. Zusammen mit späteren Leitliniendokumenten legt der Kodex die regulatorischen Erwartungen an GPAI-Modellanbieter fest. Seine Übernahme ist ein Weg, die Einhaltung der Transparenz- und Urheberrechtspflichten nachzuweisen; sie entbindet Anbieter jedoch nicht von ihrer unmittelbaren rechtlichen Verantwortung gegenüber den nationalen Aufsichtsbehörden.
Für Unternehmen reicht es deshalb nicht, nur die Benutzeroberfläche eines Produkts zu prüfen. Sie müssen auch klären, welche Informationen der vorgelagerte Anbieter über Kennzeichnung und technische Umsetzung liefert und wie diese Informationen in die eigene Dokumentation einfließen. Die Verantwortlichkeiten von Anbieter und Betreiber sind voneinander zu unterscheiden, auch wenn ihre Beiträge für eine funktionierende Compliance-Kette zusammenwirken.
Auswirkungen auf Produktivitätstools in Unternehmen
Für IT-Fachleute und Compliance-Verantwortliche bedeutet dies, Produktivitätstools mit generativer KI zu überprüfen, etwa Schreibassistenten, Datenanalysewerkzeuge und Workflow-Automatisierung. Endnutzer werden praktische Änderungen an den Benutzeroberflächen bemerken, darunter sichtbare Kennzeichnungen KI-generierter Inhalte und Metadaten in exportierten Dateien, die auf deren synthetischen Ursprung hinweisen.
Die Einbindung solcher Kennzeichnungen ist nicht nur eine rechtliche Vorgabe, sondern bietet auch die Chance, die Informationsverwaltung zu verbessern. Organisationen sollten prüfen, ob ihre Anbieter technische Lösungen für maschinenlesbare Kennzeichnungen bereitstellen, beispielsweise auf Grundlage neuer Standards für Content Credentials. So lässt sich sicherstellen, dass die Endprodukte bei ihrer Verbreitung auf dem europäischen Markt den Vorschriften entsprechen.
Die Prüfung sollte verschiedene Arten von Werkzeugen erfassen, nicht nur Anwendungen, die ausdrücklich als KI-Produkte vermarktet werden. Schreib-, Analyse- und Automatisierungsfunktionen können synthetische Inhalte erzeugen, die anschließend exportiert oder weitergegeben werden. Eine Bestandsaufnahme der Nutzungsszenarien hilft daher, die Stellen zu erkennen, an denen sichtbare Hinweise oder maschinenlesbare Metadaten in den Arbeitsablauf aufgenommen werden müssen.
Prüfung, Grenzen und Aufsichtsmechanismen
Es ist wichtig, die gesetzlichen Pflichten von freiwilligen Unternehmenspraktiken zu unterscheiden. Der Digital Omnibus on AI führte Änderungen ein, um Umsetzungsprobleme anzugehen, ließ die Grundsätze einer vertrauenswürdigen, sicheren und transparenten KI jedoch unberührt. Die Aufsicht obliegt den von den Mitgliedstaaten benannten nationalen Behörden und wird vom KI-Büro der Europäischen Kommission koordiniert.
Unternehmen sollten darauf vorbereitet sein, die Einhaltung anhand ausführlicher technischer Unterlagen nachzuweisen. Nach Artikel 11 müssen Anbieter bei Hochrisikosystemen die technische Dokumentation aktuell halten; dazu gehören Systemarchitektur, Trainingsdaten und Testergebnisse. Obwohl Artikel 50 auf Transparenz ausgerichtet ist, ist die Fähigkeit, Ursprung und Erzeugungsprozess zu überprüfen, entscheidend, um die Unternehmensposition bei möglichen Beschwerden oder behördlichen Prüfungen zu vertreten.
Die Anforderungen an die Dokumentation können über die sichtbare Kennzeichnung eines einzelnen Ergebnisses hinausgehen. Wenn ein Unternehmen Auskünfte zu einem System oder zu dessen Einsatz geben muss, unterstützt eine aktuelle Dokumentation die Nachvollziehbarkeit der relevanten technischen Abläufe. Die Verantwortung für den Nachweis der Einhaltung macht es sinnvoll, Informationen vom Anbieter frühzeitig einzuholen und intern geordnet aufzubewahren.
Empfohlene Maßnahmen für Unternehmen und Nutzer
Um sich auf die neuen Vorschriften einzustellen, sollten Organisationen die von ihnen eingesetzten KI-Systeme erfassen und überprüfen, ob ihre Anbieter die vorgeschriebenen Kennzeichnungsmaßnahmen umgesetzt haben. Empfehlenswert ist, von API-Anbietern konkrete Unterlagen zur Einhaltung von Artikel 50 anzufordern, einschließlich Angaben zum maschinenlesbaren Kennzeichnungsformat und zu Maßnahmen zur Offenlegung von Trainingsdaten.
Fortgeschrittene Nutzer sollten sich mit den neuen Transparenzhinweisen in den Benutzeroberflächen ihrer KI-Werkzeuge vertraut machen. Ein proaktiver Ansatz bei der KI-Governance senkt nicht nur rechtliche Risiken, sondern positioniert ein Unternehmen auch als verantwortungsvollen Akteur im europäischen digitalen Ökosystem. So kann das Vertrauen von Kunden und Geschäftspartnern in die Integrität generierter Inhalte gestärkt werden.
Ein praktikabler Ablauf beginnt mit dem Verzeichnis der eingesetzten Systeme, gefolgt von gezielten Fragen an die Anbieter und einer internen Prüfung der gelieferten Angaben. Dabei sollten Zuständigkeiten für die Bewertung und Aktualisierung der Informationen festgelegt werden. Ein strukturierter Prüfprozess unterstützt Unternehmen dabei, Änderungen an Werkzeugen oder Anbieterunterlagen zu berücksichtigen und die Transparenzanforderungen in den betrieblichen Alltag zu integrieren.