Contexte réglementaire et étapes de mise en application
Le règlement (UE) 2024/1689, connu sous le nom d’EU AI Act, est le premier cadre juridique complet au monde consacré à l’intelligence artificielle. Son objectif principal est de gérer les risques pour la santé, la sécurité et les droits fondamentaux, tout en protégeant l’innovation et le marché intérieur européen. La pleine application de ses dispositions restantes s’est concrétisée le 2 août 2026, date à partir de laquelle la plupart des obligations contraignantes des fournisseurs et des opérateurs sont devenues exécutoires.
Il est essentiel de distinguer les interdictions immédiates des obligations de transparence qui s’appliquent progressivement. Alors que les pratiques présentant un risque inacceptable sont interdites depuis le début, les règles spécifiques aux modèles d’IA à usage général (GPAI) et à la transparence des contenus synthétiques ont récemment été ajustées par le Digital Omnibus on AI (règlement (UE) 2026/1744), publié au Journal officiel de l’UE le 24 juillet 2026, afin de simplifier la mise en œuvre sans réduire le niveau de protection.
Cadre juridique : article 50 et obligations de transparence
L’article 50 est la disposition centrale du titre IV du règlement et établit des obligations spécifiques pour les systèmes d’IA qui interagissent avec des personnes ou génèrent du contenu. Selon son paragraphe 1, les fournisseurs de systèmes conçus pour interagir directement avec des personnes physiques doivent veiller à ce que les utilisateurs soient clairement et sans ambiguïté informés qu’ils interagissent avec un système d’IA. Cette obligation s’applique dès la conception du système.
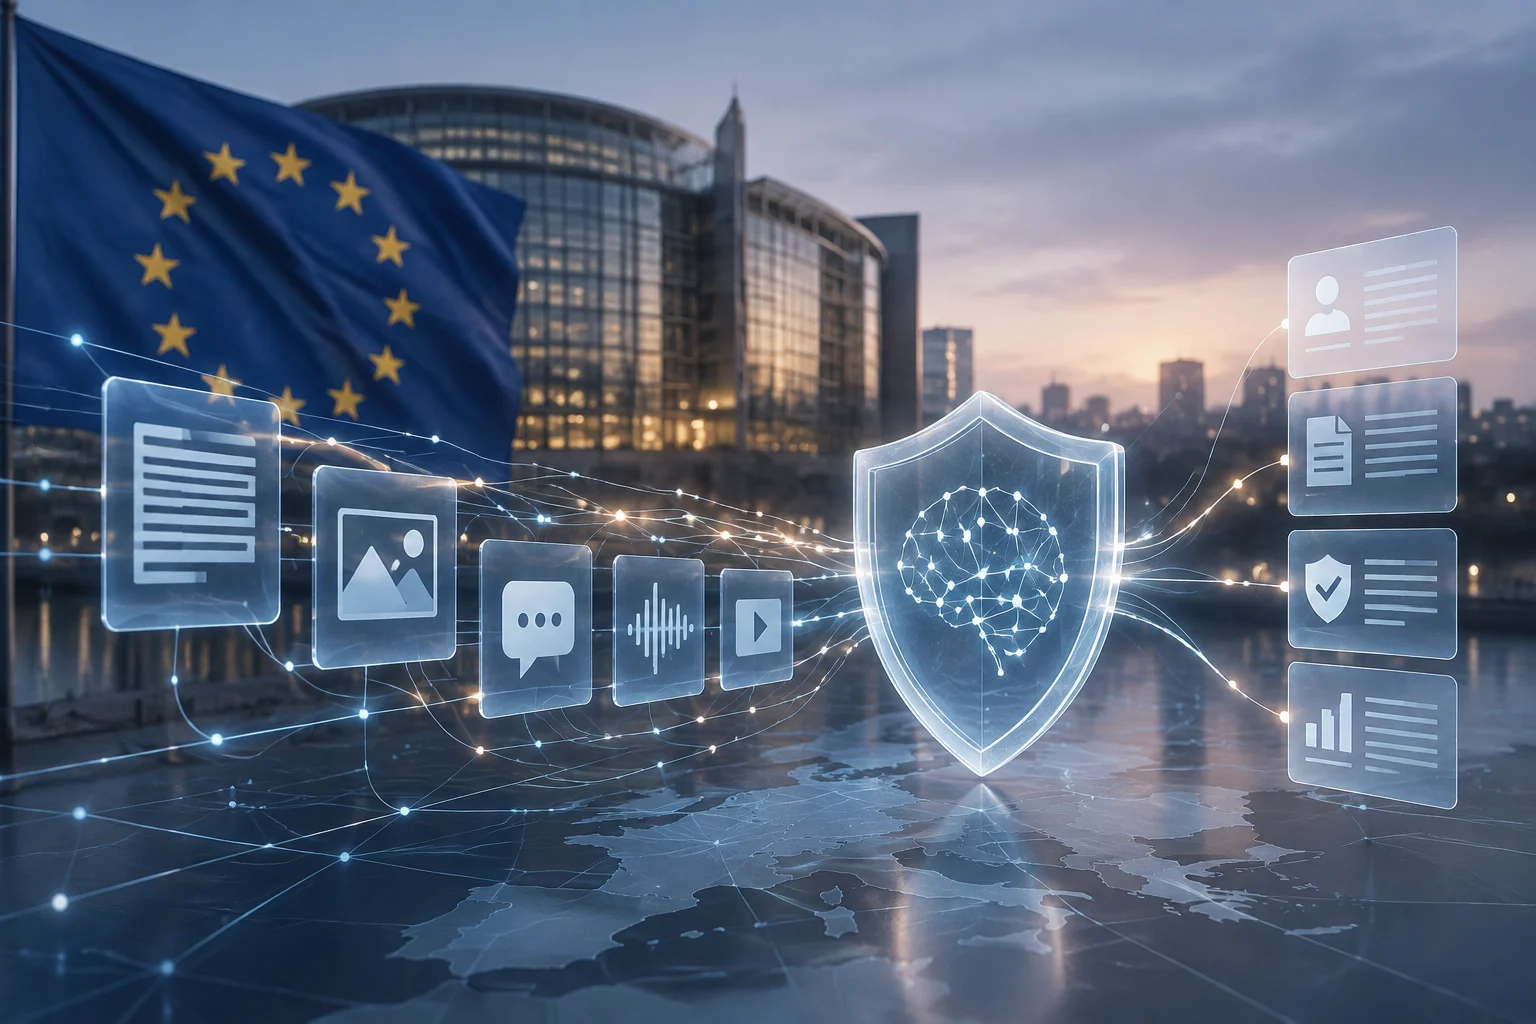
Le paragraphe 2 impose une obligation de marquage des contenus synthétiques aux fournisseurs de systèmes d’IA, y compris ceux à usage général, qui génèrent de l’audio, des images, des vidéos ou du texte. Les sorties doivent être marquées dans un format lisible par machine et pouvoir être détectées comme ayant été générées ou manipulées artificiellement. Cette mesure vise à atténuer les risques de désinformation, de manipulation et de fraude à grande échelle, tout en favorisant la confiance dans l’écosystème de l’information numérique.
État de mise en œuvre chez les principaux fournisseurs
La mise en œuvre de ces règles nécessite une coordination entre le fournisseur du modèle (en amont) et l’opérateur ou le déployeur (en aval). Des entreprises telles qu’OpenAI, Google et Anthropic agissent comme fournisseurs au titre du règlement et assument des obligations distinctes de celles de leurs clients professionnels. Pour les entreprises utilisatrices, le principal défi tient à la chaîne d’approvisionnement : nombre de leurs obligations de conformité dépendent d’une documentation technique que seul le fournisseur du modèle peut fournir.
En juillet 2025, la Commission européenne a publié le Code de bonnes pratiques pour l’IA à usage général, divisé en trois chapitres : transparence, droit d’auteur et sécurité. Ce code, ainsi que les documents d’orientation publiés par la suite, définit les attentes réglementaires applicables aux fournisseurs de modèles GPAI. L’adopter constitue un moyen de démontrer le respect des obligations de transparence et de droit d’auteur, sans toutefois exonérer les fournisseurs de leur responsabilité juridique directe devant les autorités nationales de surveillance.
Impact sur les outils de productivité en entreprise
Pour les professionnels de l’informatique et les responsables de la conformité, cela implique d’auditer les outils de productivité utilisant l’IA générative, tels que les assistants de rédaction, les outils d’analyse de données ou les systèmes d’automatisation des flux de travail. Les utilisateurs finaux commenceront à voir des changements concrets dans les interfaces, notamment des étiquettes visibles indiquant les contenus générés par l’IA et des métadonnées dans les fichiers exportés précisant leur origine synthétique.
L’intégration de ces marqueurs n’est pas seulement une obligation légale : c’est aussi une occasion d’améliorer la gouvernance de l’information. Les organisations devraient vérifier que leurs fournisseurs proposent des solutions techniques de marquage lisible par machine, comme l’utilisation de normes émergentes relatives aux attestations de contenu, afin que les produits finaux respectent la réglementation lorsqu’ils sont distribués sur le marché européen.
Vérification, limites et mécanismes de supervision
Il est essentiel de distinguer les exigences obligatoires de la loi des pratiques volontaires des entreprises. Le Digital Omnibus on AI a introduit des modifications pour répondre aux difficultés de mise en œuvre, sans remettre en cause les principes d’une IA digne de confiance, sûre et transparente. La supervision relève des autorités nationales désignées par chaque État membre, sous la coordination du Bureau de l’IA de la Commission européenne.
Les entreprises doivent être prêtes à démontrer leur conformité au moyen d’une documentation technique détaillée. Selon l’article 11, pour les systèmes à haut risque, le fournisseur doit tenir à jour la documentation technique, notamment l’architecture du système, les données d’entraînement et les résultats des tests. Bien que l’article 50 porte sur la transparence, la capacité à auditer l’origine et le processus de génération est essentielle pour défendre la position de l’entreprise en cas de réclamation ou d’inspection réglementaire.
Mesures recommandées aux entreprises et aux utilisateurs
Pour s’adapter à ces nouvelles règles, les organisations devraient dresser l’inventaire des systèmes d’IA qu’elles utilisent et vérifier si leurs fournisseurs ont mis en place les mesures d’étiquetage requises. Il est conseillé de demander aux fournisseurs d’API des documents précis sur leur conformité à l’article 50, notamment des détails sur le format de marquage lisible par machine et les mesures de divulgation des données d’entraînement.
Les utilisateurs avancés devraient se familiariser avec les nouvelles indications de transparence affichées dans les interfaces de leurs outils d’IA. Une démarche proactive en matière de gouvernance de l’IA permet non seulement d’atténuer les risques juridiques, mais aussi de positionner l’entreprise comme un acteur responsable de l’écosystème numérique européen et de renforcer la confiance des clients et des partenaires commerciaux dans l’intégrité des contenus générés.