Contexto regulamentar e etapas de aplicação
O Regulamento (UE) 2024/1689, conhecido como EU AI Act, é o primeiro quadro jurídico abrangente do mundo para a inteligência artificial. O seu principal objetivo é gerir os riscos para a saúde, a segurança e os direitos fundamentais, protegendo simultaneamente a inovação e o mercado interno europeu. A aplicação plena das disposições restantes consolidou-se em 2 de agosto de 2026, data a partir da qual a maioria das obrigações vinculativas para fornecedores e operadores passou a ser exigível.
É essencial distinguir as proibições imediatas das obrigações de transparência que se aplicam de forma faseada. Enquanto as práticas de risco inaceitável são proibidas desde o início, as regras específicas para modelos de IA de finalidade geral (GPAI) e a transparência dos conteúdos sintéticos foram recentemente ajustadas pelo Digital Omnibus on AI (Regulamento (UE) 2026/1744), publicado no Jornal Oficial da UE em 24 de julho de 2026, para simplificar a implementação sem reduzir o nível de proteção.
Quadro jurídico: artigo 50 e obrigações de transparência
O artigo 50 é a disposição central do título IV do regulamento e estabelece obrigações específicas para sistemas de IA que interagem com pessoas ou geram conteúdos. Nos termos do n.º 1, os fornecedores de sistemas concebidos para interagir diretamente com pessoas singulares devem garantir que os utilizadores sejam informados, de forma clara e inequívoca, de que estão a interagir com um sistema de IA. Esta obrigação aplica-se na fase de conceção do sistema.
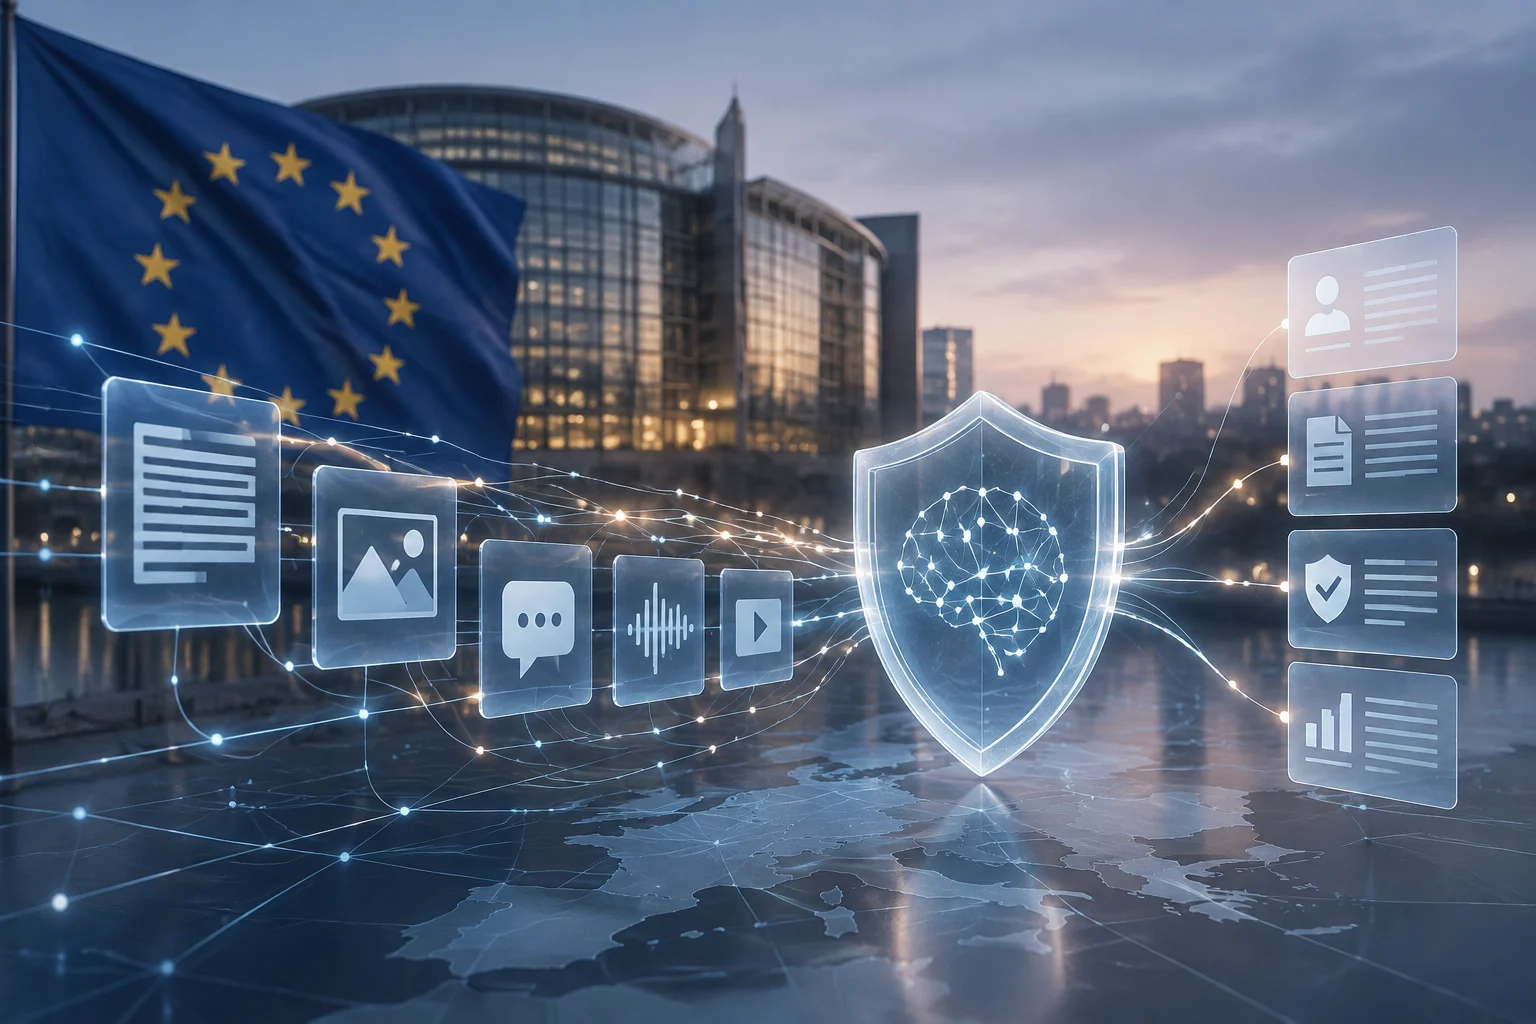
O n.º 2 impõe aos fornecedores de sistemas de IA, incluindo os de finalidade geral, que geram áudio, imagens, vídeos ou texto, uma obrigação de marcação de conteúdos sintéticos. Os resultados devem ser marcados num formato legível por máquina e detetáveis como gerados ou manipulados artificialmente. A medida procura mitigar os riscos de desinformação, manipulação e fraude em grande escala, promovendo a confiança no ecossistema de informação digital.
Estado de implementação nos principais fornecedores
A implementação destas regras exige coordenação entre o fornecedor do modelo (upstream) e o operador ou responsável pela implementação (downstream). Empresas como OpenAI, Google e Anthropic atuam como fornecedores ao abrigo do regulamento e assumem obrigações independentes das dos seus clientes empresariais. Para as empresas que utilizam estes sistemas, o principal desafio está na cadeia de fornecimento: muitas das suas obrigações de conformidade dependem de documentação técnica que só o fornecedor do modelo pode disponibilizar.
Em julho de 2025, a Comissão Europeia publicou o Código de Prática para a IA de Finalidade Geral, dividido em três capítulos: Transparência, Direitos de Autor e Segurança. Este código, juntamente com documentos de orientação posteriores, estabelece as expectativas regulamentares para os fornecedores de modelos GPAI. A sua adoção é uma forma de demonstrar o cumprimento das obrigações de transparência e direitos de autor, embora não isente os fornecedores da responsabilidade jurídica direta perante as autoridades nacionais de supervisão.
Impacto nas ferramentas de produtividade empresarial
Para os profissionais de TI e responsáveis pela conformidade, o impacto traduz-se na necessidade de auditar as ferramentas de produtividade que utilizam IA generativa, como assistentes de escrita, ferramentas de análise de dados ou automatização de fluxos de trabalho. Os utilizadores finais começarão a ver alterações práticas nas interfaces, incluindo rótulos visíveis para conteúdos gerados por IA e metadados nos ficheiros exportados que indiquem a sua origem sintética.
A integração destas marcas não é apenas uma exigência legal: é também uma oportunidade para melhorar a governação da informação. As organizações devem verificar se os seus fornecedores disponibilizam soluções técnicas de marcação legível por máquina, como a utilização de normas emergentes de credenciais de conteúdo, para garantir que os produtos finais cumprem a regulamentação quando são distribuídos no mercado europeu.
Verificação, limites e mecanismos de supervisão
É fundamental distinguir o que a lei exige obrigatoriamente das práticas voluntárias das empresas. O Digital Omnibus on AI introduziu alterações para enfrentar os desafios de implementação, mas manteve intactos os princípios de uma IA fiável, segura e transparente. A supervisão cabe às autoridades nacionais designadas por cada Estado-Membro, coordenadas pelo Serviço de IA da Comissão Europeia.
As empresas devem estar preparadas para demonstrar a sua conformidade através de documentação técnica detalhada. Nos termos do artigo 11, para sistemas de alto risco, o fornecedor deve manter atualizada a documentação técnica, incluindo a arquitetura do sistema, os dados de treino e os resultados dos testes. Embora o artigo 50 se centre na transparência, a capacidade de auditar a origem e o processo de geração é fundamental para defender a posição da empresa perante eventuais reclamações ou inspeções regulamentares.
Ações recomendadas para empresas e utilizadores
Para se adaptarem a estas novas regras, as organizações devem inventariar os sistemas de IA que utilizam e verificar se os fornecedores implementaram as medidas de rotulagem exigidas. Recomenda-se que solicitem aos fornecedores de API documentação específica sobre a forma como cumprem o artigo 50, incluindo detalhes sobre o formato de marcação legível por máquina e as medidas de divulgação dos dados de treino.
Os utilizadores avançados devem familiarizar-se com as novas indicações de transparência nas interfaces das suas ferramentas de IA. Uma abordagem proativa à governação da IA não só reduz os riscos jurídicos, como também posiciona a empresa como um interveniente responsável no ecossistema digital europeu, reforçando a confiança de clientes e parceiros comerciais na integridade dos conteúdos gerados.