Wann die Cloud zum Einsatz kommt
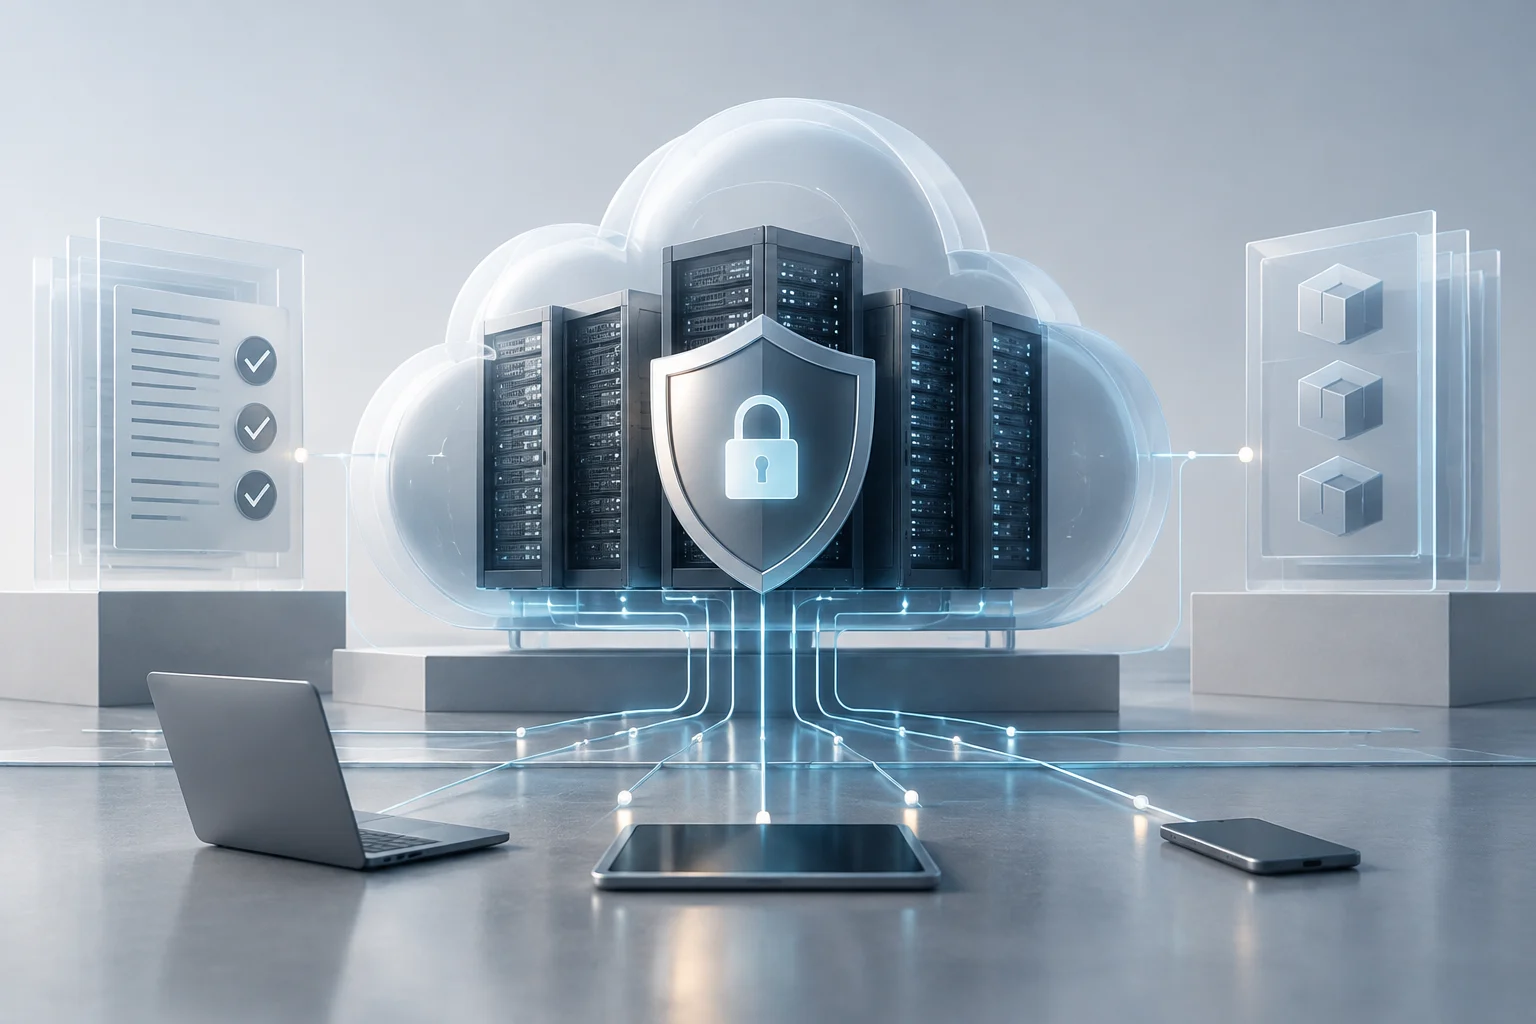
Apple stellt die Verarbeitung auf dem Gerät als zentralen Bestandteil der Datensicherheit und des Datenschutzes dar. Wenn eine erweiterte Apple-Intelligence-Anfrage komplexe Daten und größere Basismodelle erfordert, kann das System Private Cloud Compute (PCC) nutzen, den von Apple für diese Aufgaben entwickelten Cloud-Dienst.
Praktisch gesehen liegt der Unterschied darin, wo die Anfrage verarbeitet wird: auf dem Gerät, wenn es die Aufgabe ausführen kann, oder auf PCC-Knoten, wenn Apple Intelligence größere Modelle benötigt. Apple erklärt, dass das Unternehmen selbst nicht auf an PCC übermittelte personenbezogene Daten zugreifen kann. Das ist eine von Apple erklärte Zusicherung, die laut seiner Darstellung durch technische Maßnahmen gestützt wird, aber kein Versprechen, dass ein System unangreifbar ist.
Die von Apple beschriebene Architektur
Apple beschreibt PCC-Knoten als Server mit eigens entwickeltem Silizium und Hardware-Sicherheitstechnologien, die auch im iPhone zum Einsatz kommen, darunter Secure Enclave und Secure Boot. Sie verwenden ein gehärtetes Betriebssystem, das auf Grundlagen von iOS und macOS basiert und für Inferenzaufgaben mit Sprachmodellen angepasst wurde.
Die Architektur schließt allgemeine Verwaltungswerkzeuge wie Remote-Shells und weitreichende Introspektionsmechanismen aus. Stattdessen setzt Apple nach eigenen Angaben Komponenten ein, die eine begrenzte Auswahl betrieblicher Messwerte bereitstellen. Der Machine-Learning-Stack wurde mit Swift on Server erstellt; Apple führt die Speichersicherheit auf die in Swift geschriebenen Steuerungs- und Dispatch-Schichten der Inferenz sowie auf die Isolation zwischen Adressräumen zurück.
Die Anfrage muss dem Knoten zur Verfügung stehen, der die Inferenz ausführt: Apple erklärt, dass eine Ende-zu-Ende-Verschlüsselung diesen Knoten nicht daran hindern kann, auf die für eine Antwort benötigten Daten zuzugreifen. Das Design soll die Anfrage vom Gerät bis zu validierten PCC-Knoten verschlüsseln, sodass Komponenten außerhalb dieser Vertrauensgrenze sie nicht entschlüsseln können.
Was mit den Daten einer Anfrage geschieht
Apple definiert PCC als zustandsloses Verarbeitungssystem für personenbezogene Daten. Nach Angaben des Unternehmens werden die Daten ausschließlich zur Erfüllung der Anfrage verwendet, verbleiben bis zur Rückgabe der Antwort auf den verarbeitenden Knoten und werden anschließend nicht aufbewahrt – auch nicht über Protokolle oder Debugging.
Apple beschreibt außerdem Mechanismen, die eine dauerhafte Speicherung unwahrscheinlicher machen sollen. Secure Enclave randomisiert bei jedem Neustart die Verschlüsselungsschlüssel des Datenvolumes, sodass dort geschriebene Daten nach diesem Neustart nicht erhalten bleiben können. Darüber hinaus löscht der Inferenzprozess die einer Anfrage zugeordneten Daten nach deren Abschluss und recycelt regelmäßig die dafür verwendeten Adressräume.
Diese Maßnahmen erläutern das von Apple für den Dienst beschriebene Design und sind von einer Null-Risiko-Garantie zu unterscheiden. Die Dokumentation beschreibt Kontrollen zur Begrenzung von Zugriff, Aufbewahrung und Offenlegung; sie behauptet nicht, dass Daten niemals von einer Schwachstelle betroffen sein können.
Transparenz und Forschungswerkzeuge
Apple erklärt, Messwerte der PCC-Software in einem kryptografisch geschützten Transparenzprotokoll zu veröffentlichen und Abbilder von Produktionsversionen zur Prüfung bereitzustellen. Laut Apple senden Geräte Anfragen nur an Knoten, die nachweisen können, dass sie Software ausführen, die öffentlich in diesem Protokoll aufgeführt ist. So lässt sich die untersuchte Software mit der von Apple zufolge in der Produktion ausgeführten Version vergleichen.
Die Virtual Research Environment (VRE) ermöglicht es, PCC auf einem Mac mit Apple-Silizium zu untersuchen. Apple zufolge läuft die Knotensoftware in einer virtuellen Maschine mit geringfügigen Änderungen; außerdem ist ein virtueller Secure Enclave Processor enthalten. Zu den möglichen Aufgaben zählen die Untersuchung von Versionen, die Prüfung der Protokollkonsistenz, der Start einer virtualisierten Version und Inferenzläufe mit Demonstrationsmodellen.
Apples Ankündigung zur Forschung ordnete die VRE der macOS-Sequoia-15.1-Vorschau zu, die zum Zeitpunkt der Veröffentlichung dieser Ankündigung verfügbar war, und nannte Hardwareanforderungen. Diese Angabe ist zeitgebunden und belegt für sich genommen nicht die aktuelle Verfügbarkeit. Das Unternehmen stellt außerdem den Quellcode bestimmter PCC-Komponenten wie CloudAttestation und Thimble unter einer eingeschränkten Nutzungslizenz bereit.
Wie sich gezielte Angriffe erschweren lassen
Das PCC-Design umfasst eine von Apple als target diffusion bezeichnete Eigenschaft: Ein Angreifer soll Anfragen einer bestimmten Person nicht anhand ihrer Identität oder ihres Inhalts gezielt an ausgewählte Knoten leiten können. Dazu enthalten Metadaten, die außerhalb der Vertrauensgrenze sichtbar sind, keine personenbezogenen Identifikationsdaten, sondern nur den begrenzten Kontext, der für die Weiterleitung erforderlich ist.
Apple erklärt außerdem, dass Anfragen über ein von einem Drittanbieter betriebenes OHTTP-Relay geleitet werden. Dieses verbirgt die ursprüngliche IP-Adresse, bevor die Anfragen die PCC-Infrastruktur erreichen. Laut Apple müsste ein Angreifer sowohl das Relay als auch den Load Balancer kompromittieren, um Datenverkehr anhand dieser IP-Adresse zu lenken. Diese konkrete Wirkung bedeutet nicht, dass das Relay jede Art von Zuordnung oder Angriff verhindert.
Das System verwendet außerdem einmalige Berechtigungsnachweise auf Grundlage blinder RSA-Signaturen, um Anfragen zu autorisieren, ohne sie mit einer bestimmten Person zu verknüpfen. Apple beschreibt diese Maßnahmen als Schutzvorkehrungen, die die gezielte Auswahl von Nutzern erschweren und die Auswirkungen einer kompromittierten Node begrenzen, nicht als Garantie, dass jeder gezielte Angriff unmöglich ist.
Prämien und Einordnung der Zusicherungen
Apple hat sein Apple Security Bounty-Programm um Schwachstellen erweitert, die grundlegende PCC-Schutzmaßnahmen beeinträchtigen. In der veröffentlichten Tabelle des Unternehmens bezieht sich die Höchstprämie von einer Million US-Dollar auf die Ausführung von Remote-Code mit beliebigen Berechtigungen in der Kategorie Angriffe auf Anfragedaten. Für andere Arten von Fehlern gelten andere Höchstbeträge.
Zur Einordnung dieser Zusicherungen ist es sinnvoll, drei Dinge auseinanderzuhalten: die von Apple beschriebene Architektur, die laut Unternehmen integrierten technischen Schutzmaßnahmen und die Möglichkeit für Fachleute, die Software zu untersuchen und Ergebnisse zu melden. Das Transparenzprotokoll und die VRE erleichtern diese Forschung, ersetzen jedoch weder die Bewertung einzelner Schwachstellen noch machen sie aus den Aussagen des Herstellers eine Garantie für völlige Risikofreiheit.
Kurz gesagt ist PCC der von Apple entwickelte Cloud-Weg für bestimmte erweiterte Apple-Intelligence-Anfragen. Das Unternehmen erklärt, den Zugriff auf Daten und deren Aufbewahrung zu begrenzen, und stellt Ressourcen zur Überprüfung der Implementierung bereit. Wer eine bestimmte Anfrage bewerten muss, sollte beachten, dass die hier beschriebenen Informationen das System erläutern und keine Liste von Funktionen oder Nutzungsbedingungen für jedes Gerät darstellen.