Quando a nuvem entra em ação
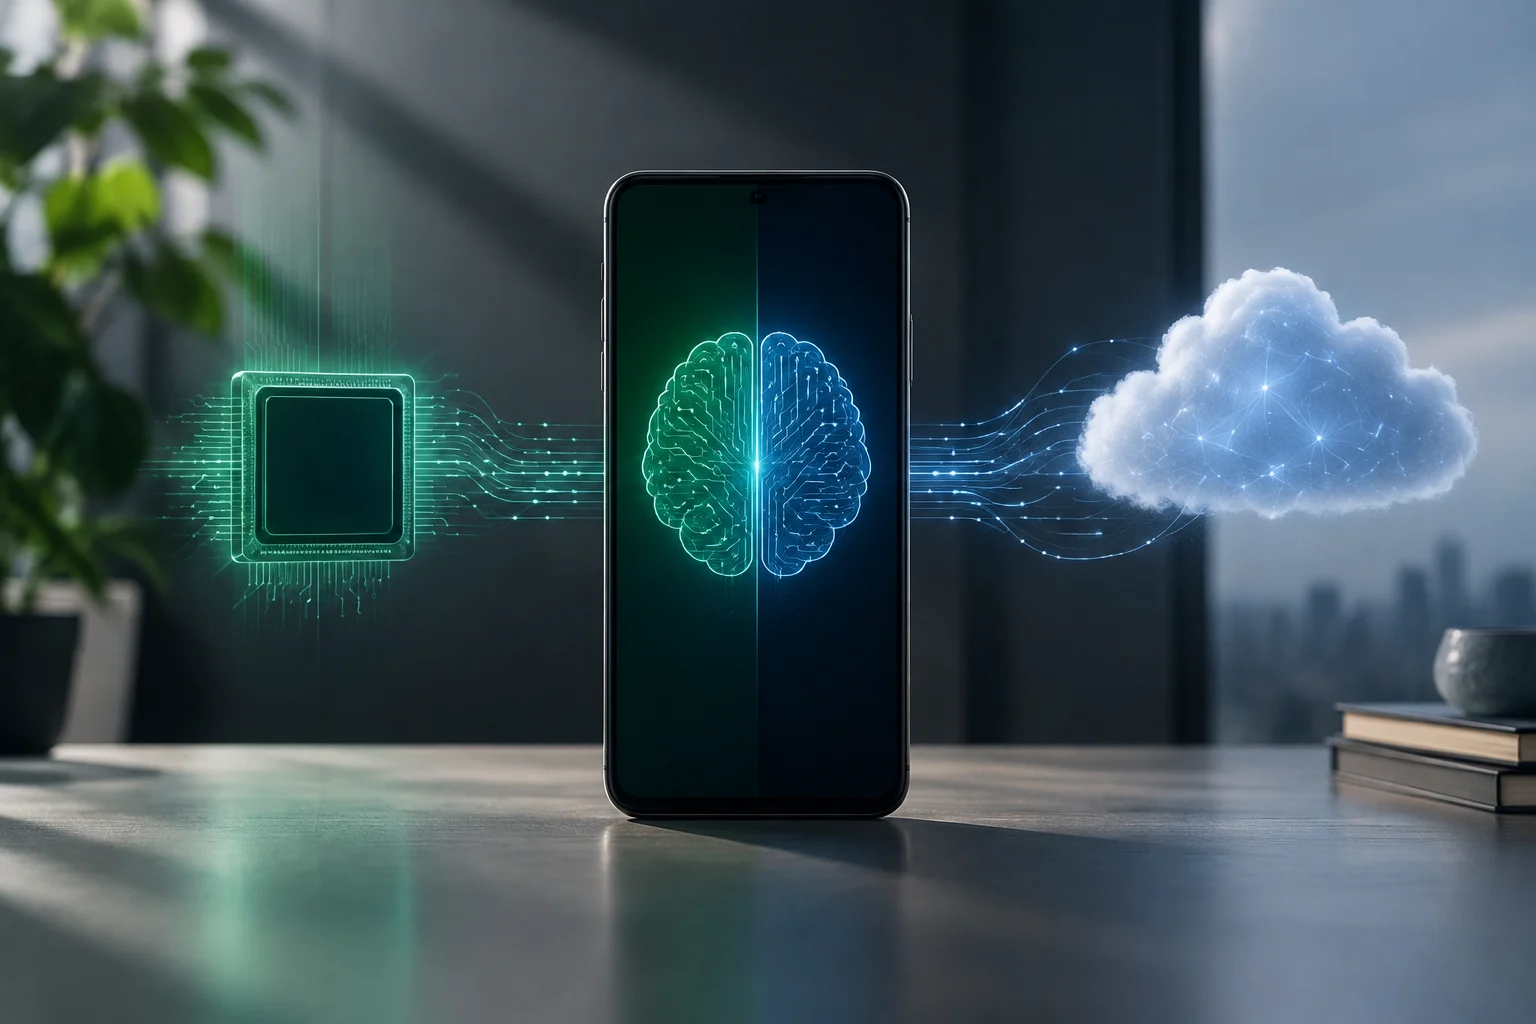
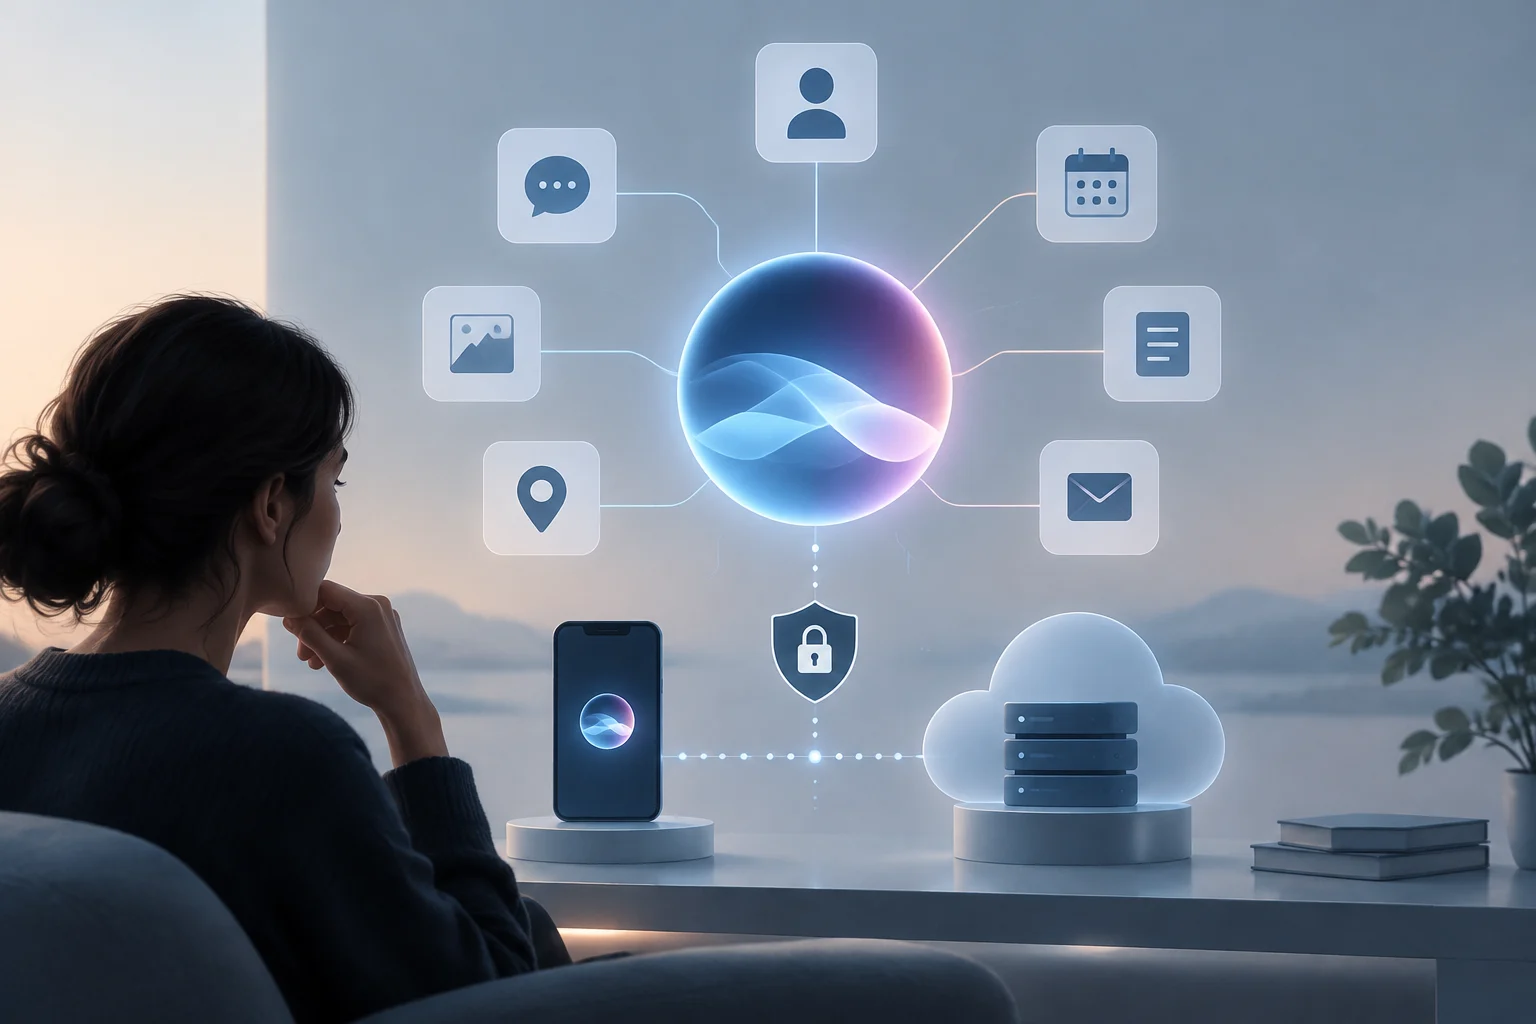
A Apple apresenta o processamento no dispositivo como uma parte central da segurança e da privacidade dos dados. Quando um pedido avançado da Apple Intelligence exige o trabalho com dados complexos e modelos de base maiores, o sistema pode recorrer ao Private Cloud Compute (PCC), o serviço na nuvem que a empresa concebeu para essas tarefas.
Na prática, a diferença está no local onde o pedido é processado: no dispositivo, quando este consegue realizar a tarefa, ou em nós PCC quando a Apple Intelligence precisa de modelos maiores. A Apple afirma que a própria empresa não consegue aceder aos dados pessoais enviados para o PCC. Trata-se de uma garantia declarada pela Apple, apoiada, segundo a sua explicação, por medidas técnicas; não é uma promessa de que qualquer sistema seja invulnerável.
A arquitetura descrita pela Apple
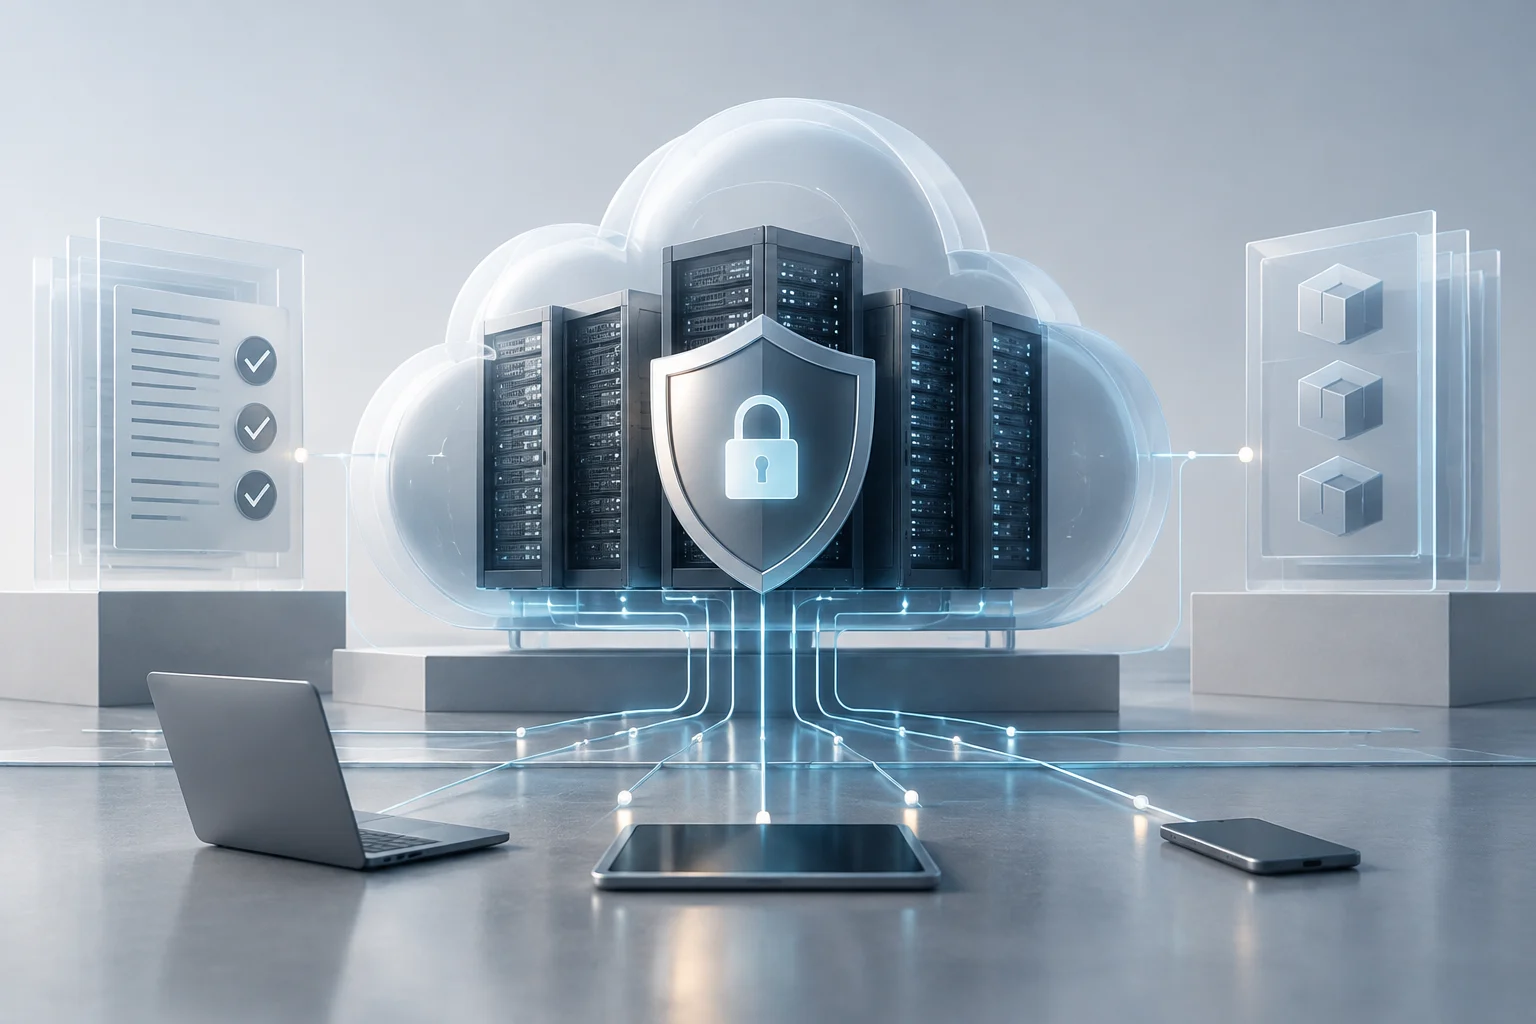
A Apple descreve os nós PCC como servidores com silício personalizado e tecnologias de segurança de hardware também utilizadas no iPhone, incluindo Secure Enclave e Secure Boot. Estes executam um sistema operativo reforçado, baseado nos fundamentos do iOS e do macOS e adaptado às cargas de inferência de modelos de linguagem.
A arquitetura exclui ferramentas de administração de uso geral, como shells remotas e mecanismos abrangentes de introspeção. Em vez disso, a Apple afirma utilizar componentes destinados a fornecer um conjunto reduzido de métricas operacionais. A pilha de aprendizagem automática foi construída com Swift on Server; a empresa atribui segurança de memória às camadas de controlo e encaminhamento da inferência escritas em Swift, bem como ao isolamento entre espaços de endereçamento.
O pedido tem de estar disponível para o nó que executa a inferência: a Apple explica que a encriptação ponto a ponto não consegue impedir esse nó de aceder aos dados necessários para responder. A conceção pretende encriptar o pedido desde o dispositivo até aos nós PCC validados, para que os componentes fora desse limite de confiança não o possam desencriptar.
O que acontece aos dados do pedido
A Apple define o PCC como um sistema de processamento sem estado para dados pessoais. Segundo a empresa, os dados são utilizados exclusivamente para satisfazer o pedido, permanecem nos nós que o processam até à devolução da resposta e não são conservados posteriormente, incluindo através de registos ou depuração.
A empresa descreve também mecanismos destinados a reduzir a possibilidade de os dados persistirem. O Secure Enclave aleatoriza as chaves de encriptação do volume de dados em cada reinício, para que os dados aí escritos não possam ser conservados após esse reinício. Além disso, o processo de inferência elimina os dados associados a um pedido quando este é concluído e recicla periodicamente os espaços de endereçamento que os processam.
Estas medidas explicam a conceção que a Apple atribui ao serviço e devem ser distinguidas de uma garantia de risco zero. A documentação descreve controlos destinados a limitar o acesso, a retenção e a exposição; não afirma que os dados nunca possam ser afetados por uma vulnerabilidade.
Transparência e ferramentas de investigação
A Apple afirma que publica medições do software PCC num registo de transparência protegido criptograficamente e disponibiliza imagens das versões de produção para inspeção. Segundo a empresa, os dispositivos só enviam pedidos para nós que conseguem atestar a execução de software incluído publicamente nesse registo. Isto permite comparar o software inspecionado com aquele que, segundo a Apple, está em execução na produção.
O Virtual Research Environment (VRE) permite estudar o PCC num Mac com silício Apple. A Apple indica que executa o software dos nós numa máquina virtual com pequenas alterações e que inclui um Secure Enclave Processor virtual. Entre as tarefas possíveis estão examinar versões, verificar a consistência do registo, iniciar uma versão virtualizada e realizar inferências com modelos de demonstração.
O anúncio de investigação da Apple situava o VRE na versão preliminar do macOS Sequoia 15.1 disponível quando o anúncio foi publicado e especificava requisitos de hardware. Trata-se de uma referência temporal: por si só, não confirma a disponibilidade atual. A empresa também disponibiliza o código-fonte de determinados componentes PCC, como CloudAttestation e Thimble, ao abrigo de uma licença de utilização limitada.
Como reduzir a possibilidade de ataques direcionados
A conceção do PCC inclui uma propriedade que a Apple designa target diffusion: o objetivo é impedir que um atacante direcione os pedidos de uma pessoa específica para nós escolhidos com base na identidade ou no conteúdo. Para isso, os metadados visíveis fora do limite de confiança excluem informações de identificação pessoal e incluem apenas o contexto limitado necessário para o encaminhamento.
A Apple explica também que os pedidos passam por um relay OHTTP operado por terceiros, que oculta o endereço IP de origem antes de chegarem à infraestrutura PCC. A empresa refere que, para direcionar o tráfego com base nesse endereço IP, um atacante teria de comprometer tanto o relay como o balanceador de carga. Esse efeito específico não significa que o relay impeça todas as formas de associação ou ataque.
O sistema utiliza ainda credenciais de utilização única baseadas em assinaturas RSA cegas para autorizar pedidos sem os associar a uma pessoa específica. A Apple descreve estas medidas como defesas que limitam a capacidade de selecionar utilizadores e reduzem o impacto do comprometimento de um nó, não como uma garantia de que qualquer ataque direcionado seja impossível.
Recompensas e interpretação das garantias
A Apple alargou o seu programa Apple Security Bounty para incluir vulnerabilidades que comprometam as proteções fundamentais do PCC. Na tabela publicada pela empresa, a recompensa máxima de um milhão de dólares corresponde à execução remota de código com privilégios arbitrários na categoria de ataques a dados de pedidos. Outros tipos de falhas têm montantes máximos diferentes.
Para interpretar estas garantias, é útil distinguir três elementos: a arquitetura descrita pela Apple, as proteções técnicas que a empresa afirma ter incorporado e a possibilidade de especialistas examinarem o software e comunicarem descobertas. O registo de transparência e o VRE facilitam essa investigação, mas não substituem a avaliação de cada vulnerabilidade nem transformam as afirmações do fabricante numa garantia de risco zero.
Em suma, o PCC é a via na nuvem que a Apple concebeu para determinados pedidos avançados da Apple Intelligence. A empresa afirma limitar o acesso aos dados e a sua retenção, e disponibiliza recursos para analisar a implementação; quem precisar de avaliar um pedido específico deve ter em conta que as informações aqui apresentadas descrevem o sistema, não uma lista de funcionalidades ou condições de utilização aplicável a todos os dispositivos.