Quando entra in gioco il cloud
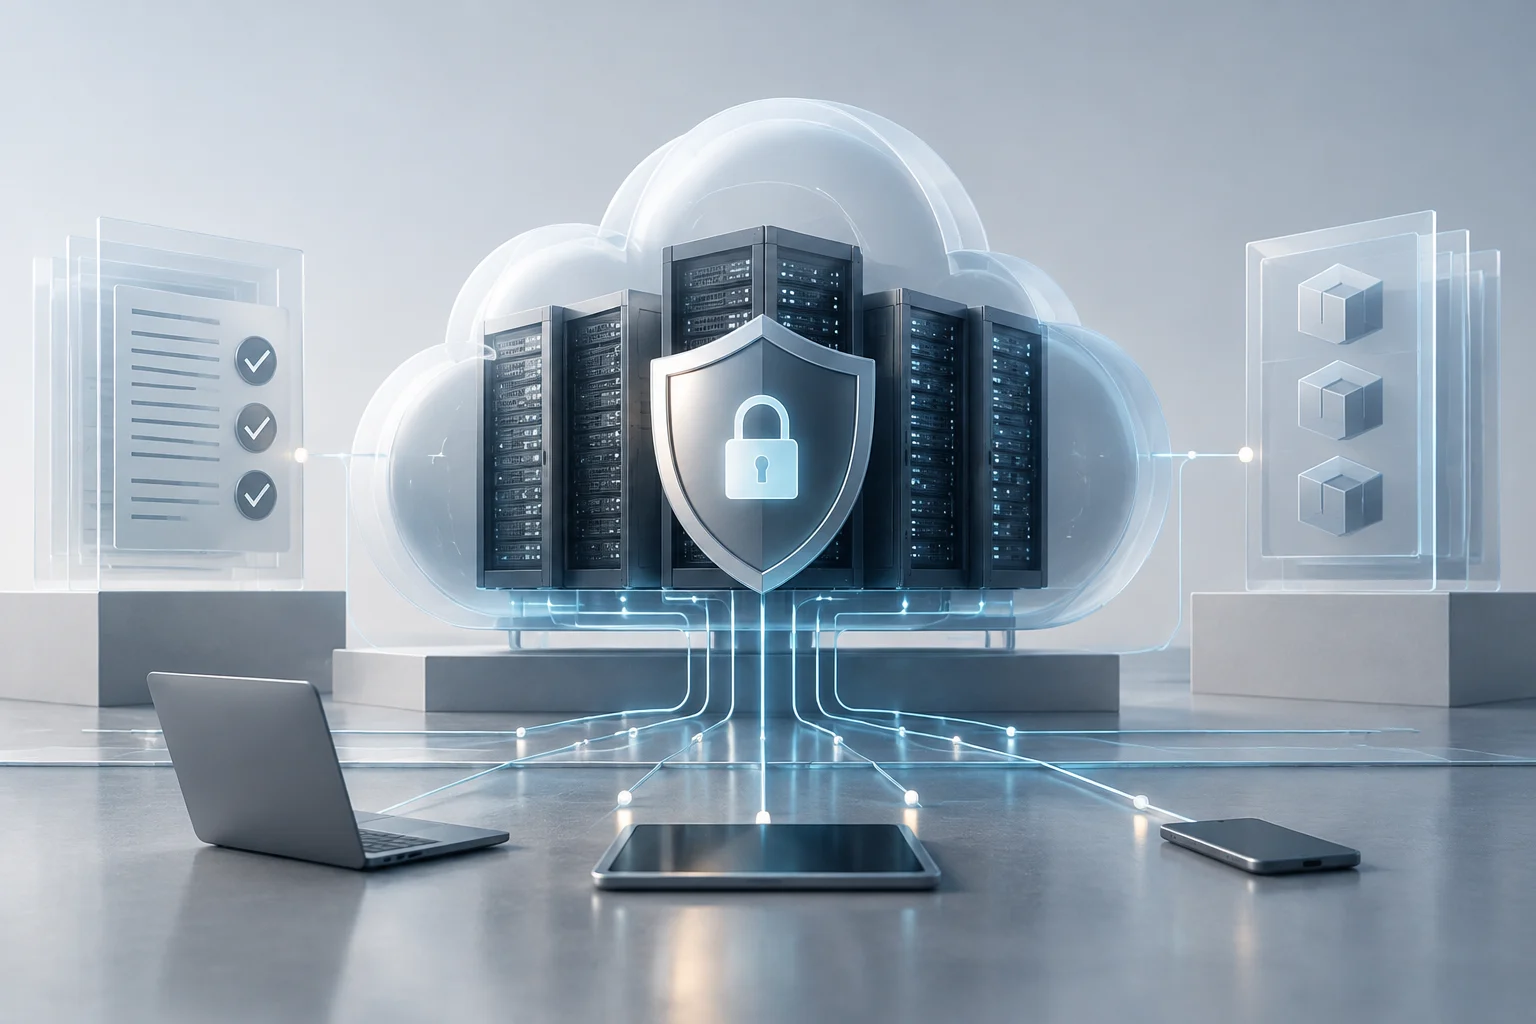
Apple presenta l’elaborazione sul dispositivo come un elemento centrale della sicurezza e della privacy dei dati. Quando una richiesta avanzata di Apple Intelligence richiede di lavorare con dati complessi e modelli fondazionali più grandi, il sistema può ricorrere a Private Cloud Compute (PCC), il servizio cloud progettato dall’azienda per queste attività.
In pratica, la differenza riguarda il luogo in cui viene elaborata la richiesta: sul dispositivo quando è in grado di eseguire l’attività, oppure sui nodi PCC quando Apple Intelligence ha bisogno di modelli più grandi. Apple afferma che i dati personali inviati a PCC non sono accessibili all’azienda stessa. È una garanzia dichiarata da Apple, sostenuta, secondo la sua spiegazione, da misure tecniche, non una promessa che qualsiasi sistema sia invulnerabile.
L’architettura descritta da Apple
Apple descrive i nodi PCC come server dotati di silicio personalizzato e tecnologie di sicurezza hardware utilizzate anche nell’iPhone, tra cui Secure Enclave e Secure Boot. Eseguono un sistema operativo rafforzato, basato sui fondamenti di iOS e macOS e adattato ai carichi di inferenza dei modelli linguistici.
L’architettura esclude strumenti di amministrazione generici, come shell remote e meccanismi estesi di introspezione. Apple afferma invece di usare componenti progettati per fornire un insieme ridotto di metriche operative. Lo stack di machine learning è stato realizzato con Swift on Server; l’azienda attribuisce la sicurezza della memoria ai livelli di controllo e distribuzione dell’inferenza scritti in Swift, oltre che all’isolamento tra spazi di indirizzamento.
La richiesta deve essere disponibile al nodo che esegue l’inferenza: Apple spiega che la crittografia end-to-end non può impedire a quel nodo di accedere ai dati necessari per rispondere. Il progetto mira a cifrare la richiesta dal dispositivo fino ai nodi PCC convalidati, così che i componenti esterni a questo confine di fiducia non possano decifrarla.
Che cosa accade ai dati della richiesta
Apple definisce PCC un sistema di elaborazione senza stato per i dati personali. Secondo l’azienda, i dati vengono utilizzati esclusivamente per soddisfare la richiesta, restano sui nodi che la elaborano fino alla restituzione della risposta e non vengono conservati in seguito, nemmeno tramite registri o attività di debug.
L’azienda descrive anche meccanismi volti a ridurre la possibilità che i dati persistano. Secure Enclave randomizza le chiavi di cifratura del volume dei dati a ogni riavvio, affinché i dati scritti al suo interno non possano essere conservati dopo quel riavvio. Inoltre, il processo di inferenza elimina i dati associati a una richiesta quando questa è completata e ricicla periodicamente gli spazi di indirizzamento che li gestiscono.
Queste misure descrivono il progetto che Apple attribuisce al servizio e vanno distinte da una garanzia di rischio zero. La documentazione illustra controlli destinati a limitare accesso, conservazione ed esposizione, non afferma che i dati non possano mai essere coinvolti in una vulnerabilità.
Trasparenza e strumenti di ricerca
Apple afferma di pubblicare le misurazioni del software PCC in un registro di trasparenza protetto crittograficamente e di rendere disponibili per l’ispezione le immagini delle versioni di produzione. Secondo l’azienda, i dispositivi inviano richieste soltanto a nodi che possono attestare di eseguire software incluso pubblicamente nel registro. Questo consente di confrontare il software esaminato con quello che Apple afferma essere in esecuzione in produzione.
Il Virtual Research Environment (VRE) consente di studiare PCC da un Mac con silicio Apple. Apple dichiara che esegue il software dei nodi in una macchina virtuale con modifiche minori e che include un Secure Enclave Processor virtuale. Tra le attività possibili figurano l’esame delle versioni, il controllo della coerenza del registro, l’avvio di una versione virtualizzata e l’esecuzione di inferenze con modelli dimostrativi.
L’annuncio di Apple dedicato alla ricerca collocava il VRE nella versione preliminare di macOS Sequoia 15.1 disponibile al momento della pubblicazione e specificava i requisiti hardware. Si tratta di un riferimento temporale: da solo non basta a stabilire la disponibilità attuale. L’azienda offre inoltre, con una licenza a uso limitato, il codice sorgente di alcuni componenti PCC, come CloudAttestation e Thimble.
Come ridurre la possibilità di attacchi mirati
Il progetto PCC include una proprietà che Apple chiama target diffusion: l’obiettivo è impedire a un aggressore di indirizzare le richieste di una persona specifica verso nodi scelti in base all’identità o al contenuto. A questo scopo, i metadati visibili al di fuori del confine di fiducia escludono le informazioni personali identificabili e includono soltanto il contesto limitato necessario per l’instradamento.
Apple spiega anche che le richieste passano attraverso un relay OHTTP gestito da terzi, che nasconde l’indirizzo IP di origine prima che raggiungano l’infrastruttura PCC. L’azienda afferma che, per indirizzare il traffico in base a quell’indirizzo IP, un aggressore dovrebbe compromettere sia il relay sia il bilanciatore del carico. Questo effetto specifico non significa che il relay impedisca qualsiasi forma di associazione o attacco.
Il sistema usa inoltre credenziali monouso basate su firme RSA cieche per autorizzare le richieste senza collegarle a una persona specifica. Apple presenta queste misure come difese che limitano la possibilità di selezionare gli utenti e riducono l’impatto della compromissione di un nodo, non come una garanzia che ogni attacco mirato sia impossibile.
Ricompense e interpretazione delle garanzie
Apple ha ampliato il programma Apple Security Bounty includendo le vulnerabilità che compromettono le protezioni fondamentali di PCC. Nella tabella pubblicata dall’azienda, la ricompensa massima di un milione di dollari riguarda l’esecuzione remota di codice con privilegi arbitrari nella categoria degli attacchi ai dati delle richieste. Altri tipi di difetti hanno importi massimi diversi.
Per interpretare queste garanzie, è utile distinguere tre elementi: l’architettura descritta da Apple, le protezioni tecniche che l’azienda afferma di aver integrato e la possibilità per gli specialisti di esaminare il software e segnalare i risultati. Il registro di trasparenza e il VRE agevolano la ricerca, ma non sostituiscono la valutazione di ogni vulnerabilità e non trasformano le dichiarazioni del produttore in una garanzia di rischio zero.
In sintesi, PCC è il percorso cloud progettato da Apple per determinate richieste avanzate di Apple Intelligence. L’azienda afferma di limitare l’accesso ai dati e la loro conservazione, e mette a disposizione risorse per esaminarne l’implementazione; chi deve valutare una richiesta specifica dovrebbe tenere presente che le informazioni qui descritte riguardano il sistema, non un elenco di funzioni o condizioni d’uso valido per ogni dispositivo.