Definition und Umfang der Datenschutzkontrolle
Eine Datenschutzkontrolle ist jede technische, organisatorische oder vertragliche Maßnahme, die sicherstellt, dass die Verarbeitung personenbezogener Daten den Grundsätzen des Datenschutzes entspricht. Sie beschränkt sich nicht auf eine einzelne Softwarelösung, sondern umfasst auch Richtlinien, Prozesse und Konfigurationen, die dazu beitragen, Vertraulichkeit, Integrität und Verfügbarkeit der Informationen über deren gesamten Lebenszyklus hinweg zu wahren. Daher kann sie sowohl bei der Erfassung als auch bei der Nutzung, Speicherung und Löschung von Daten eingreifen.
Im Gegensatz zur Informationssicherheit, die die Vermögenswerte einer Organisation schützt, richtet sich die Datenschutzkontrolle spezifisch auf die Rechte der Betroffenen und darauf, die Auswirkungen der Verarbeitung auf deren Privatsphäre zu minimieren. Dies erfordert eine Bewertung, welche Daten tatsächlich benötigt werden und für welchen Zweck, anstatt lediglich sicherzustellen, dass Informationen vor unbefugtem Zugriff geschützt sind. Jede Maßnahme muss einen legitimen Zweck erfüllen und im Verhältnis zu diesem stehen, um eine unnötige oder unverhältnismäßige Datenverarbeitung zu vermeiden.
Die Umsetzung ist keine einmalige Aufgabe, die endet, wenn ein Tool aktiviert oder eine Richtlinie genehmigt wird. Es handelt sich um einen fortlaufenden Prozess: Jede Kontrolle muss dokumentiert, überprüft und bewertet werden, um sicherzustellen, dass sie wie vorgesehen funktioniert. Anpassungen können erforderlich sein, wenn sich die Technologie oder die geltenden Vorschriften ändern. Dieser proaktive Ansatz bildet die Grundlage für Datenschutz durch Design, da er Datenschutzaspekte von Anfang an in die Entwicklung und Konfiguration der Verarbeitungssysteme einbezieht.
Typen von Kontrollen: technische, organisatorische und vertragliche
Die Datenschutzkontrollen werden in drei Kategorien eingeteilt, je nach ihrer Natur und ihrem Anwendungsbereich: technisch, organisatorisch und vertraglich. Diese Klassifizierung zeigt, dass die Einhaltung nicht von einem einzigen Tool oder Team abhängt, sondern von ergänzenden Maßnahmen. Sie hilft auch dabei zu definieren, wer sie anwendet, wer sie wartet und wie sie mit jeder spezifischen Datenverarbeitung zusammenhängen.
Technische Kontrollen
Dies sind Maßnahmen, die in Systeme, Programme oder Geräte eingebettet sind, um Garantien direkt bei den Datenoperationen anzuwenden. Dazu gehören Datenverschlüsselung, Anonymisierung, rollenbasierte Zugriffskontrolle, Consent-Management und automatische Löschung. Ihre Anwesenheit in digitalen Flows erleichtert es zu prüfen, wie sie konfiguriert sind und ob sie konsistent ausgeführt werden, obwohl diese Prüfung die Bewertung der tatsächlichen Wirksamkeit nicht ersetzt.
Die Auswahl muss sich an der konkreten Verarbeitung orientieren: zum Beispiel, wer auf Informationen zugreifen kann und wie sie gespeichert oder gelöscht wird. Technische Werkzeuge ermöglichen es, diese Entscheidungen in das System zu integrieren, erfordern jedoch eine konsistente Konfiguration mit den Zwecken und Richtlinien des Unternehmens.
Organisatorische Kontrollen
Diese sind die Richtlinien, Verfahren und Governance-Strukturen, die die Verarbeitung ordnen. Sie umfassen die Benennung eines Datenschutzbeauftragten (DPO), Schulung des Personals, Datenschutz-Folgenabschätzungen (DSFA) und Incident-Response-Protokolle. Gemeinsam legen sie den internen Rahmen fest, damit rechtliche Verpflichtungen in klare Verantwortlichkeiten und verständliche Praktiken für die Teams übersetzt werden.
Schulungen helfen beispielsweise, dass diejenigen, die Daten verarbeiten, die zu befolgenden Verfahren kennen; die Protokolle definieren, wie im Falle von Vorfällen gehandelt wird. Die DSFA ermöglicht es, die potenzielle Auswirkung auf die Privatsphäre zu bewerten. Es sind unterschiedliche Maßnahmen, die sich jedoch ergänzen, indem sie den Datenschutz in das tägliche Management und die Entscheidungsfindung integrieren.
Vertragliche Kontrollen
Dies sind die Klauseln und Vereinbarungen, die eine Organisation mit Dritten, insbesondere mit Auftragsverarbeitern, abschließt. Sie können Auftragsverarbeitungsverträge, Standardvertragsklauseln (SVK) für internationale Übermittlungen und Service-Level-Agreements (SLA) umfassen, die Sicherheitsmaßnahmen spezifizieren. Ihre Funktion besteht darin, Verpflichtungen und Bedingungen festzulegen, damit die Verarbeitung durch Dritte den vereinbarten Anforderungen entspricht.
Diese Kontrollen erweitern das Privacy-Management über die eigenen Systeme und Teams hinaus. Durch die Präzisierung der Maßnahmen und Verantwortlichkeiten in den Verträgen helfen sie, dass die Lieferkette Privacy-Standards anwendet, die mit denen der Organisation kohärent sind. Daher ist die Überprüfung der vertraglichen Verpflichtungen Teil der allgemeinen Kontrollstruktur und kein getrennter Aspekt des Datenmanagements.
Rechtlicher Rahmen: Anforderungen der DSGVO und der Standardschutz
Die Datenschutz-Grundverordnung (DSGVO) legt in Artikel 25 die Pflicht fest, den Datenschutz durch Design und durch Voreinstellung anzuwenden. Das bedeutet, dass die Garantien bei der Bestimmung der Mittel der Verarbeitung und bei der Durchführung selbst integriert werden müssen, anstatt sie als nachträgliche Schicht hinzuzufügen. Das Design muss angemessene technische und organisatorische Maßnahmen einbeziehen, um die Grundsätze des Datenschutzes wirksam anzuwenden und die für die Einhaltung der Verordnung erforderlichen Garantien in die Verarbeitung zu integrieren.
Der Datenschutz durch Voreinstellung konkretisiert diese Pflicht in der anfänglichen Konfiguration der Verarbeitung. Ohne dass der Betroffene eingreifen muss, dürfen nur die Daten verarbeitet werden, die für jeden spezifischen Zweck erforderlich sind. In der Praxis bedeutet dies, dass überprüft werden muss, welche Informationen abgefragt werden, welche Operationen durchgeführt werden und welche Optionen standardmäßig aktiviert sind. Die anfängliche Konfiguration sollte nicht davon abhängen, dass jede Person Einstellungen korrigiert, um eine Verarbeitung zu begrenzen, die von Anfang an auf ein Minimum hätte beschränkt werden können.
Die spanische Datenschutzbehörde (AEPD) hat praktische Leitlinien veröffentlicht, um bei der Anwendung dieses Prinzips zu helfen, gerichtet an Verantwortliche, Datenschutzbeauftragte und Abteilungen, die an der Gestaltung und Entwicklung von Anwendungen und Diensten beteiligt sind. Diese Orientierungen verknüpfen die Minimierung mit verschiedenen Aspekten der Verarbeitung, nicht nur mit dem Volumen der gesammelten Informationen. Die Bewertung umfasst auch den Umfang der Nutzung, die Aufbewahrungsfrist und die Zugänglichkeit der Daten.
Folglich müssen die Kontrollen sicherstellen, dass die Standardwerte die privacy-freundlichsten sind und eine minimal invasiv verarbeitende Verarbeitung fördern. Diese Anwendung der Minimierung betrifft Entscheidungen, die unabhängig erscheinen können: die gesammelten Informationen begrenzen, die Nutzung eingrenzen, die Aufbewahrungsdauer festlegen und den Zugriff einschränken. Sie gemeinsam zu betrachten, ermöglicht es, das rechtliche Prinzip in konkrete Konfigurationen und Praktiken zu übertragen.
Bei Nichteinhaltung können erhebliche Sanktionen verhängt werden, daher müssen Organisationen nachweisen können, dass ihre Maßnahmen angemessen und verhältnismäßig sind. Die Dokumentation der Kontrollen und die Aufbewahrung der Ergebnisse der Folgenabschätzungen tragen dazu bei, zu zeigen, wie Risiken berücksichtigt und welche Antworten ergriffen wurden. Diese Dokumentation dient auch als Referenz, um die Maßnahmen zu überprüfen und die Einhaltung gegenüber den Aufsichtsbehörden nachzuweisen.
Praktische Umsetzung: Schritte und Werkzeuge
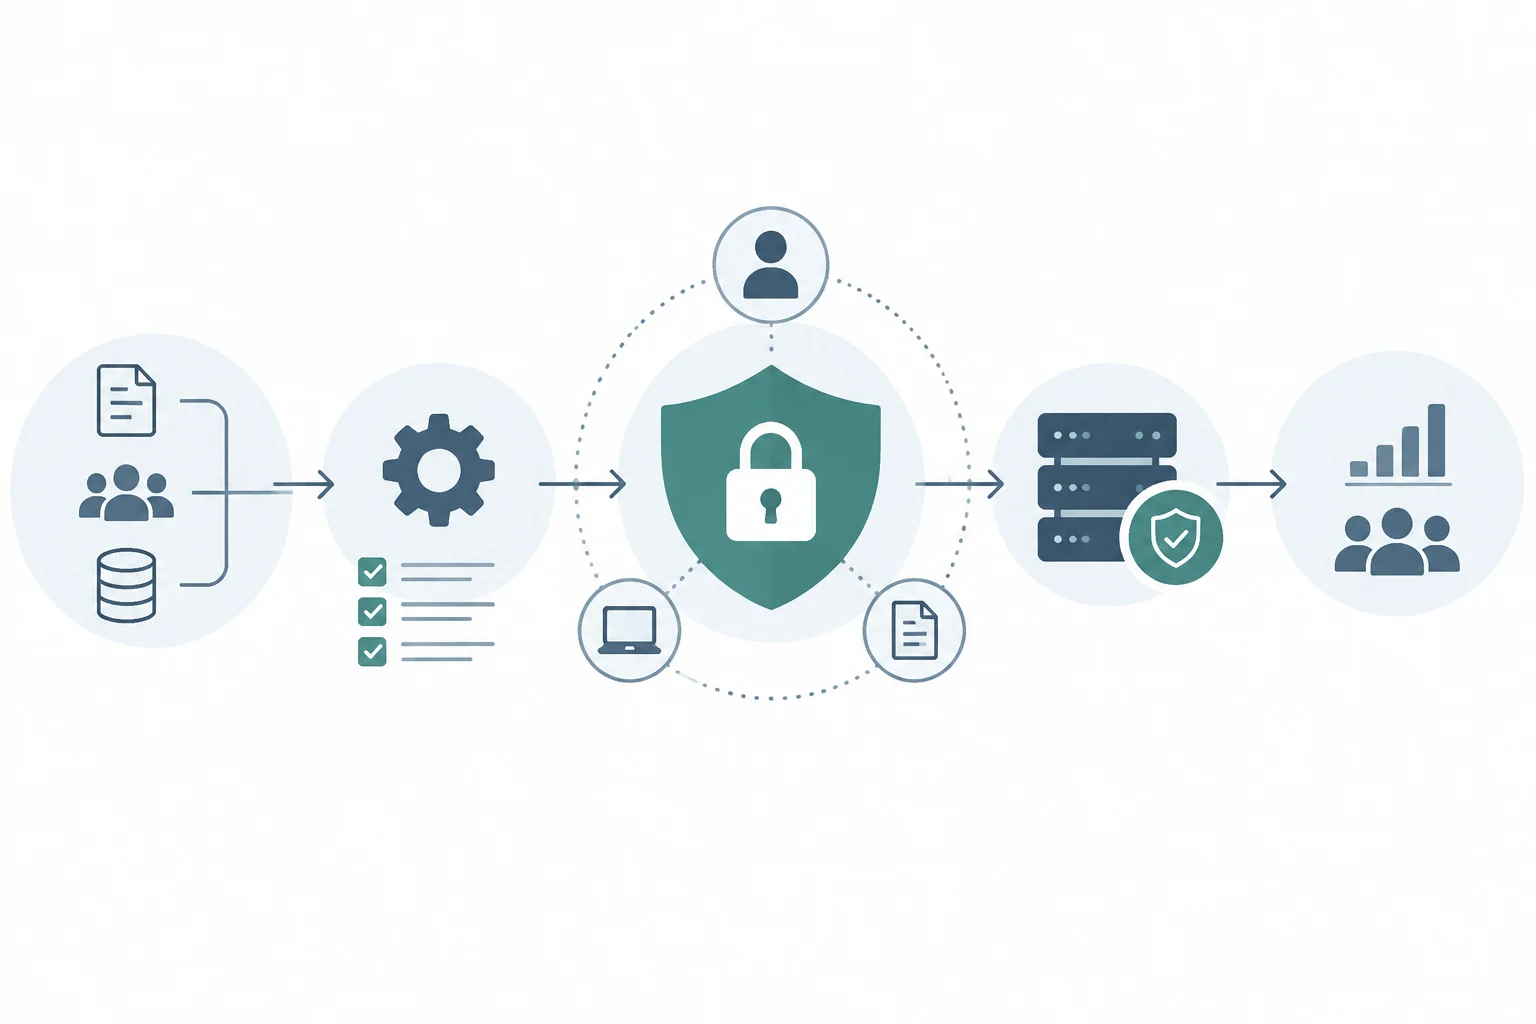
Die Umsetzung erfordert einen strukturierten Ansatz, an dem die Teams für Technologie, Recht und Geschäft beteiligt sind. Der Ausgangspunkt ist die Erstellung einer Verarbeitungslandkarte, die identifiziert, welche Daten gesammelt werden, mit welchem Zweck und welche Risiken die Privatsphäre beeinträchtigen können. Diese Landkarte hilft zu verstehen, wie Informationen zirkulieren, und verhindert, dass die Auswahl der Kontrollen ohne Berücksichtigung des Verarbeitungskontextes erfolgt.
Sobald die Flows und Risiken identifiziert sind, können proportionale Maßnahmen ausgewählt und Verantwortlichkeiten für deren Implementierung zugewiesen werden. Die Arbeit besteht nicht nur darin, eine Lösung zu installieren, sondern auch darin, die Privacy-Entscheidungen in Verfahren und Konfigurationen zu übersetzen und anschließend zu überprüfen, ob sie in Betrieb bleiben. Die Koordination zwischen den Bereichen ermöglicht es, die Geschäftsbedürfnisse mit den rechtlichen Anforderungen und den technischen Möglichkeiten in Verbindung zu setzen.
Schlüssel Schritte für die Umsetzung
- Dateninventar: Alle Flows personenbezogener Daten und deren Verantwortliche identifizieren, um zu wissen, welche Informationen verarbeitet werden und wer beteiligt ist.
- Risikobewertung: Die potenzielle Auswirkung auf die Privatsphäre der Betroffenen bestimmen, um zu verstehen, welche Situationen Aufmerksamkeit erfordern.
- Auswahl der Kontrollen: Technische und organisatorische Maßnahmen auswählen, die zu den identifizierten Risiken proportional sind, und vermeiden, Lösungen anzuwenden, die keinen Bezug zur Verarbeitung haben.
- Implementierung und Konfiguration: Die Kontrollen in den Systemen und Prozessen implementieren und sicherstellen, dass die konfigurierten Optionen den vorgesehenen Zwecken entsprechen.
- Verifizierung und Audit: Prüfen, ob die Maßnahmen wie erwartet funktionieren, und die Ergebnisse dokumentieren, um sie überprüfen zu können.
Consent-Plattformen und Verschlüsselungssysteme, unter anderem Privacy-Management-Werkzeuge, können die Automatisierung bestimmter Kontrollen und deren Integration in die Workflows erleichtern. So werden einige Maßnahmen direkt von den Systemen ausgeführt, anstatt nur von manuellen Eingriffen abzuhängen. Die Nützlichkeit dieser Werkzeuge hängt jedoch davon ab, dass sie gemäß den Bedürfnissen der Verarbeitung ausgewählt und konfiguriert werden.
Die Technologie allein reicht nicht aus. Damit die Kontrollen kohärent angewendet werden, müssen sie von klaren Richtlinien, definierten Verantwortlichkeiten und einer organisationsweiten Kultur gestützt werden, die sich dem Datenschutz verpflichtet fühlt. Auf diese Weise verstärken sich die technischen Maßnahmen, die Praktiken des Personals und die Managemententscheidungen gegenseitig, anstatt als isolierte Elemente zu funktionieren.
Messung der Wirksamkeit und Grenzen der Kontrollen
Die Messung der Wirksamkeit ermöglicht es zu überprüfen, ob die Kontrollen ihr Ziel erfüllen, und Aspekte zu erkennen, die einer Überprüfung bedürfen. Dafür können Key Performance Indicators (KPIs) verwendet werden, wie die Anzahl der Privacy-Vorfälle, die Reaktionszeit auf Anfragen der Betroffenenrechte und der Prozentsatz korrekt anonymisierter Daten. Diese Metriken liefern beobachtbare Signale über verschiedene Funktionsaspekte, müssen aber im Zusammenhang mit der Verarbeitung und den Zielen der Kontrolle interpretiert werden.
Interne und externe Audits bieten eine unabhängige Bewertung der Effektivität. Sie können dazu dienen zu verifizieren, dass die dokumentierten Maßnahmen in der Praxis angewendet werden und die Ergebnisse überprüft werden. In Kombination mit den KPIs helfen sie, ein vollständigeres Bild zu formen: Die KPIs ermöglichen es, bestimmte Ergebnisse zu verfolgen, und die Audits untersuchen unabhängig, ob die Kontrollen etabliert sind und wie erwartet funktionieren.
Es ist auch wichtig, die Grenzen jeder Kontrolle anzuerkennen. Kein System ist unfehlbar, und eine zu einem bestimmten Zeitpunkt wirksame Maßnahme kann durch technologische oder regulatorische Änderungen veraltet werden. Außerdem beweist das Vorhandensein einer Kontrolle nicht von selbst, dass sie die Auswirkung auf die Privatsphäre ausreichend reduziert. Daher muss die Überprüfung sowohl ihr Design als auch ihre Anwendung und ihre Ergebnisse bewerten, ohne anzunehmen, dass eine anfängliche Konfiguration dauerhaft angemessen bleibt.
Es wird empfohlen, die Maßnahmen regelmäßig, mindestens einmal im Jahr, zu überprüfen, um sie an neue Bedrohungen oder rechtliche Anforderungen anzupassen und die Dokumentation entsprechend zu aktualisieren. Diese Frequenz ermöglicht es, den Datenschutz als dynamischen Prozess zu behandeln, nicht als statischen Zustand, der nach einer einzigen Implementierung erreicht wird. Die regelmäßige Überprüfung hält auch die Designentscheidungen, den täglichen Betrieb und die Wirksamkeitsbewertung miteinander verbunden.
Die folgende Tabelle vergleicht die regulatorischen Anforderungen des Standardschutzes mit den üblichen technischen Maßnahmen, um die Verbindung zwischen der rechtlichen Pflicht und ihrer praktischen Anwendung zu erleichtern.
| Anforderung des Standardschutzes | Übliche technische Maßnahme |
|---|---|
| Nur die für jeden Zweck erforderlichen Daten verarbeiten | Felder und gesammelte Informationen begrenzen |
| Minimierung auf den Umfang der Verarbeitung anwenden | Datennutzung gemäß dem vorgesehenen Zweck konfigurieren |
| Aufbewahrungsfrist begrenzen | Automatische Löschung festlegen, wo es angebracht ist |
| Zugänglichkeit der Daten einschränken | Rollenbasierte Zugriffskontrollen anwenden |