Définition et portée du contrôle de la confidentialité
Un contrôle de la confidentialité est toute mesure technique, organisationnelle ou contractuelle conçue pour que le traitement des données à caractère personnel respecte les principes de protection des données. Il ne se limite pas à un outil logiciel : il comprend également politiques, processus et configurations qui aident à préserver la confidentialité, l’intégrité et la disponibilité tout au long du cycle de vie des données. Ainsi, il peut intervenir dans la façon dont les données sont collectées, utilisées, conservées et supprimées.
Contrairement à la sécurité de l’information, qui protège les actifs d’une organisation, le contrôle de la confidentialité est spécifiquement orienté vers les droits des personnes concernées et à réduire l’impact du traitement sur leur vie privée. Cela exige d’évaluer quelles données sont nécessaires et pour quel but, plutôt que de considérer qu’il suffit de protéger l’information contre les accès non autorisés. Chaque mesure doit répondre à une finalité légitime et être proportionnée à celle‑ci, évitant de traiter des données inutiles ou disproportionnées.
La mise en œuvre n’est pas une tâche ponctuelle qui se termine lorsqu’un outil est activé ou qu’une politique est approuvée. C’est un processus continu : chaque contrôle doit être documenté, revu et évalué pour vérifier son bon fonctionnement. Des ajustements peuvent également être nécessaires lorsque la technologie ou les normes applicables changent. Cette approche proactive constitue la base du respect de la vie privée dès la conception, car elle intègre les considérations de confidentialité dans le développement et la configuration dès le départ.
Typologie des contrôles : techniques, organisationnels et contractuels
Les contrôles de confidentialité se regroupent en trois catégories selon leur nature et le champ d’application : techniques, organisationnels et contractuels. Cette classification montre que la conformité ne dépend pas d’un seul outil ou équipe, mais de mesures complémentaires. Elle aide également à définir qui les applique, qui les maintient et comment elles s’articulent avec chaque traitement de données.
Contrôles techniques
Ce sont des mesures intégrées dans les systèmes, programmes ou dispositifs pour appliquer directement des garanties lors des opérations sur les données. Elles comprennent le cryptage des données, l’anonymisation, le contrôle d’accès basé sur les rôles, la gestion du consentement et la suppression automatique. Leur présence dans les flux numériques facilite la vérification de leur configuration et de leur exécution cohérente, bien que cette vérification ne remplace pas l’évaluation de leur efficacité.
Le choix doit répondre au traitement concret : par exemple, contrôler qui peut accéder à l’information et définir comment elle est conservée ou supprimée. Les outils techniques permettent d’appliquer ces décisions intégrées dans les systèmes, mais nécessitent une configuration cohérente avec les finalités et politiques organisationnelles.
Contrôles organisationnels
Ce sont des politiques, procédures et structures de gouvernance qui ordonnent le traitement. Elles incluent la désignation d’un Délégué à la Protection des Données (DPD), la formation du personnel, l’évaluation d’impact sur la protection des données (EIPD) et les protocoles de réponse aux incidents. Ensemble, ils établissent le cadre interne pour que les obligations se traduisent en responsabilités et pratiques compréhensibles par les équipes.
La formation, par exemple, aide ceux qui traitent les données à connaître les procédures à suivre ; les protocoles définissent comment agir face aux incidents. L’EIPD permet d’évaluer l’impact potentiel sur la vie privée. Ce sont des mesures distinctes, mais elles se complètent en intégrant la protection des données dans la gestion quotidienne et la prise de décision.
Contrôles contractuels
Ce sont les clauses et accords qu’une organisation établit avec des tiers, notamment les responsables du traitement. Ils peuvent inclure des contrats d’engagement, des clauses contractuelles types (CCT) pour les transferts internationaux et des accords de niveau de service (SLA) précisant les mesures de sécurité. Leur fonction est de fixer les obligations et conditions afin que le traitement par des tiers respecte les exigences convenues.
Ces contrôles étendent la gestion de la confidentialité au-delà des systèmes et équipements propres. En précisant les mesures et responsabilités dans les accords, ils aident la chaîne d’approvisionnement à appliquer des normes de confidentialité cohérentes avec celles de l’organisation. Ainsi, la révision des engagements contractuels fait partie de la structure générale des contrôles, et non un aspect séparé de la gestion des données.
Cadre juridique : exigences du RGPD et protection par défaut
Le Règlement Général sur la Protection des Données (RGPD) stipule à l’article 25 l’obligation d’appliquer le respect de la vie privée dès la conception et par défaut. Cela signifie que les garanties doivent être intégrées lors de la détermination des moyens de traitement et pendant le traitement, plutôt qu’ajoutées comme une couche ultérieure. La conception doit incorporer des mesures techniques et organisationnelles appropriées pour appliquer les principes de protection des données et les garanties nécessaires à la conformité au règlement.
La protection par défaut concrétise cette obligation dans la configuration initiale du traitement. Sans intervention de la personne concernée, seules les données nécessaires à chaque finalité spécifique doivent être traitées. En pratique, cela exige d’examiner quelles informations sont demandées, quelles opérations sont effectuées et quelles options sont activées par défaut. La configuration initiale ne devrait pas dépendre de chaque individu corrigeant des paramètres pour limiter un traitement qui aurait pu être minimisé dès le départ.
L’Agence espagnole de protection des données (AEPD) a publié des guides pratiques pour aider à appliquer ce principe, destinés aux responsables, DPD et aux départements impliqués dans la conception et le développement d’applications et services. Ces orientations lient la minimisation à divers aspects du traitement, pas seulement au volume d’informations recueillies. L’évaluation couvre également la portée de l’utilisation, la durée de conservation et l’accessibilité des données.
En conséquence, les contrôles doivent garantir que les valeurs par défaut sont les plus respectueuses de la vie privée et favorisent un traitement le moins intrusif possible. Cette application de la minimisation affecte des décisions qui peuvent sembler indépendantes : limiter les informations recueillies, restreindre leur utilisation, décider combien de temps elles sont conservées et restreindre qui peut y accéder. Les considérer ensemble permet de traduire le principe légal en configurations et pratiques concrètes.
Le non‑respect peut entraîner d’importantes sanctions ; il est donc essentiel que les organisations puissent démontrer que leurs mesures sont adéquates et proportionnées. Documenter les contrôles et conserver les résultats des évaluations d’impact sur la protection des données aide à montrer comment les risques ont été pris en compte et quelles réponses adoptées. Cette documentation sert également de référence pour réviser les mesures et prouver la conformité aux autorités de contrôle.
Mise en œuvre pratique : étapes et outils
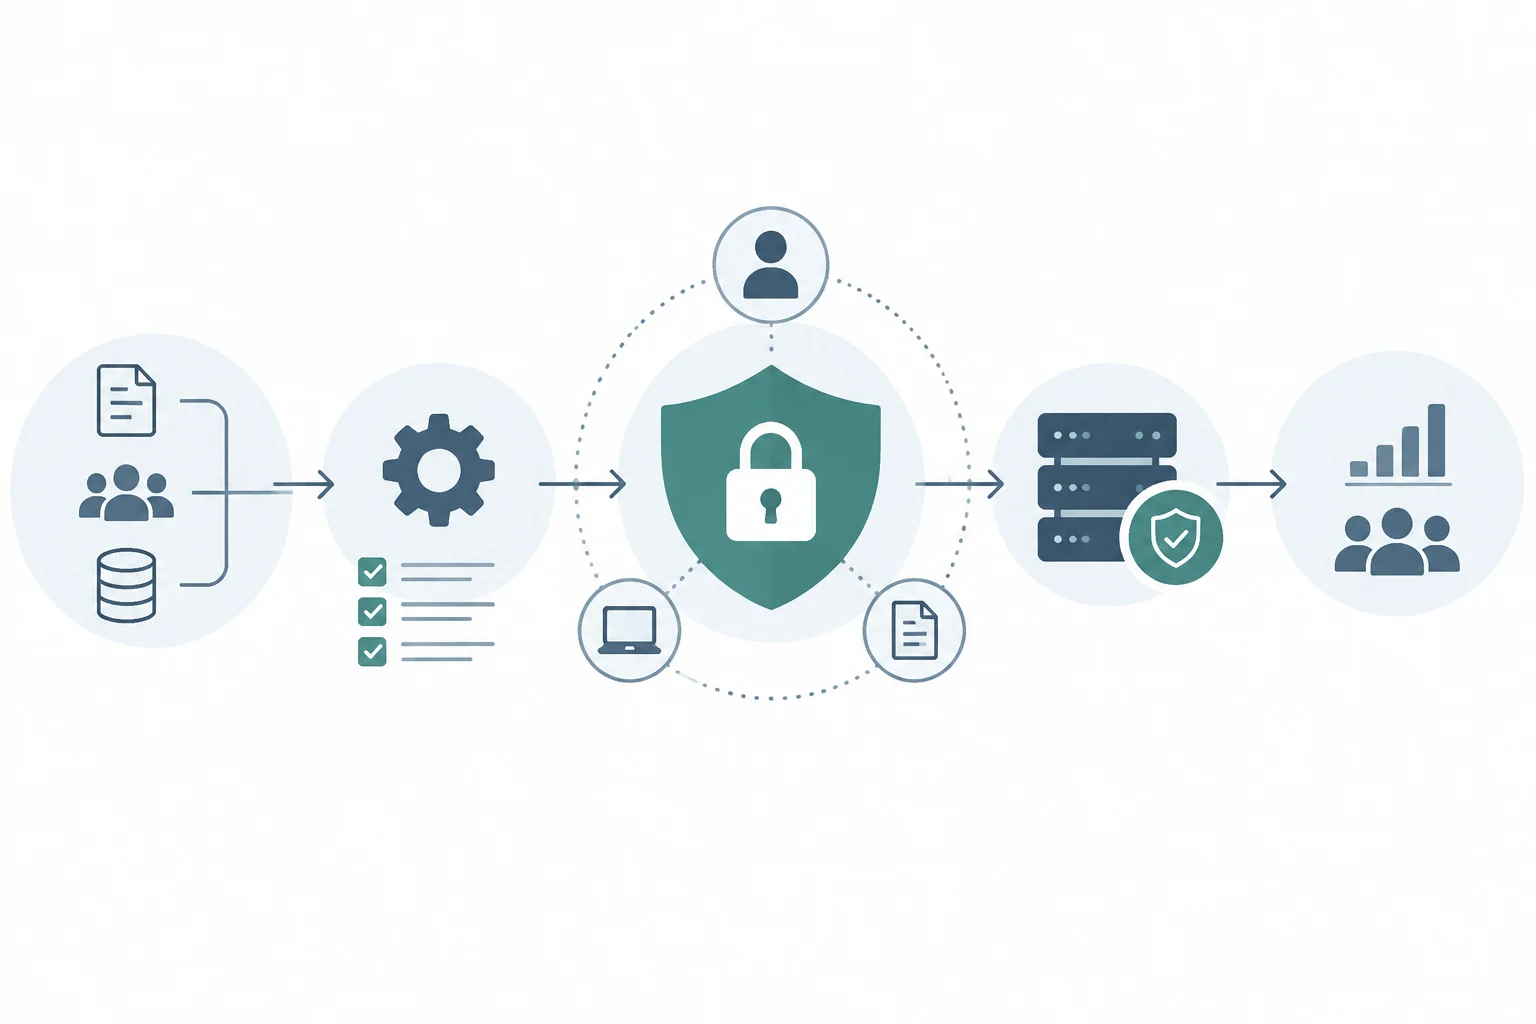
La mise en œuvre nécessite une approche structurée impliquant les équipes technologiques, juridiques et commerciales. Le point de départ est d’élaborer une carte des traitements qui identifie quelles données sont collectées, à quelle finalité et quels risques potentiels peuvent affecter la vie privée. Cette carte aide à comprendre comment l’information circule et évite de choisir des contrôles sans tenir compte du contexte du traitement.
Une fois les flux et les risques identifiés, on peut sélectionner des mesures proportionnelles et attribuer des responsabilités pour les déployer. Le travail ne consiste pas seulement à installer une solution : il implique également de traduire les décisions de confidentialité en procédures et configurations, puis de vérifier qu’elles restent opérationnelles. La coordination entre les domaines relie les besoins commerciaux aux exigences légales et aux possibilités techniques.
Étapes clés de mise en œuvre
- Inventaire des données : Identifier tous les flux de données personnelles et leurs responsables afin de savoir quelles informations sont traitées et qui intervient.
- Évaluation des risques : Déterminer l’impact potentiel sur la vie privée des personnes concernées pour comprendre quelles situations nécessitent une attention particulière.
- Sélection des contrôles : Choisir des mesures techniques et organisationnelles proportionnelles aux risques identifiés, sans appliquer de solutions non pertinentes.
- Déploiement et configuration : Mettre en œuvre les contrôles dans les systèmes et processus, veillant à ce que les options configurées répondent aux finalités prévues.
- Vérification et audit : Confirmer que les mesures fonctionnent comme prévu et documenter les résultats pour révision.
Les plateformes de consentement et les systèmes de cryptage, entre autres outils de gestion de la confidentialité, peuvent faciliter l’automatisation de certains contrôles et leur intégration dans les flux de travail. Ainsi, certaines mesures s’exécutent depuis les propres systèmes plutôt que de dépendre uniquement d’interventions manuelles. L’utilité de ces outils dépend toutefois de leur sélection et configuration selon les besoins du traitement.
La technologie seule ne suffit pas. Pour que les contrôles soient appliqués de façon cohérente, ils doivent être soutenus par des politiques claires, des responsabilités définies et une culture organisationnelle engagée dans la protection des données. De cette manière, les mesures techniques, les pratiques du personnel et les décisions de gestion se renforcent mutuellement plutôt qu’elles fonctionnent comme des éléments isolés.
Mesure d’efficacité et limites des contrôles
Mesurer l’efficacité permet de vérifier que les contrôles atteignent leur objectif et d’identifier les aspects nécessitant une révision. Cela peut se faire via des indicateurs clés de performance (KPI) tels que le nombre d’incidents de confidentialité, le temps de réponse aux demandes de droits des personnes concernées et le pourcentage de données anonymisées correctement. Ces mesures fournissent des signaux observables sur divers aspects du fonctionnement mais doivent être interprétées en relation avec le traitement et les objectifs du contrôle.
Les audits internes et externes offrent une évaluation indépendante de l’efficacité. Ils peuvent vérifier que les mesures documentées sont appliquées dans la pratique et que les résultats sont réexaminés. Combinés aux KPI, ils aident à former une image plus complète : les KPI suivent certains résultats tandis que les audits examinent indépendamment si les contrôles sont établis et fonctionnent comme prévu.
Il est également important de reconnaître les limites de tout contrôle. Aucun système n’est infaillible, et une mesure efficace aujourd’hui peut devenir obsolète en raison de changements technologiques ou normatifs. De plus, la présence d’un contrôle ne prouve pas automatiquement qu’il réduit suffisamment l’impact sur la vie privée. Par conséquent, la révision doit évaluer à la fois sa conception et son application ainsi que ses résultats, sans supposer qu’une configuration initiale restera adéquate indéfiniment.
Il est recommandé de revoir les mesures périodiquement, au moins une fois par an, pour les adapter aux nouvelles menaces ou exigences légales et mettre à jour la documentation si nécessaire. Ce rythme permet de traiter la confidentialité comme un processus dynamique, pas comme un état statique atteint après une seule mise en œuvre. La révision périodique maintient également les décisions de conception, l’exploitation quotidienne et l’évaluation d’efficacité liées.
La table suivante compare les exigences réglementaires de protection par défaut avec les mesures techniques courantes, afin de faciliter la liaison entre obligation légale et application pratique.
| Exigence de protection par défaut | Mesure technique courante |
|---|---|
| Traiter uniquement les données nécessaires à chaque finalité | Limiter les champs et l’information recueillie |
| Appliquer la minimisation au champ du traitement | Configurer l’utilisation des données selon la finalité prévue |
| Limiter la durée de conservation | Mettre en place une suppression automatique lorsque approprié |
| Restreindre l’accessibilité des données | Appliquer des contrôles d’accès basés sur les rôles |