Definição e âmbito do controle de privacidade
Um controle de privacidade é qualquer medida técnica, organizacional ou contratual projetada para que o tratamento de dados pessoais cumpra os princípios de proteção de dados. Não se limita a uma ferramenta de software: também abrange políticas, processos e configurações que ajudam a preservar a confidencialidade, integridade e disponibilidade ao longo de todo o ciclo de vida das informações. Assim, pode intervir na forma como os dados são coletados, usados, armazenados e eliminados.
Ao contrário da segurança da informação, que protege os ativos de uma organização, o controle de privacidade está especificamente orientado aos direitos dos interessados e a reduzir o impacto do tratamento sobre sua privacidade. Isso exige avaliar quais dados são necessários e para que, em vez de considerar suficiente que a informação esteja protegida contra acessos não autorizados. Cada medida deve responder a uma finalidade legítima e ser proporcional à mesma, evitando tratar dados inutiles ou desproporcionais.
A implementação não é tarefa pontual que termina quando se ativa um instrumento ou aprova uma política. É um processo contínuo: cada controle deve documentar, revisar e avaliar para verificar se funciona como previsto. Pode exigir ajustes quando a tecnologia ou as normas aplicáveis mudam. Essa abordagem proativa constitui base do privacidade de design porque integra considerações de privacidade no desenvolvimento e na configuração desde o início.
Tipologia dos controles: técnicos, organizacionais e contratuais
Os controles de privacidade são agrupados em três categorias conforme sua natureza e âmbito de aplicação: técnicos, organizacionais e contratuais. Essa classificação mostra que a conformidade não depende de uma única ferramenta ou equipe, mas de medidas complementares. Também ajuda a definir quem as aplica, quem as mantém e como se relacionam com cada tratamento de dados.
Controles técnicos
São medidas incorporadas em sistemas, programas ou dispositivos para aplicar garantias diretamente nas operações com dados. Entre elas estão o criptografia dos dados, anonimização, controle de acesso baseado em papéis, gestão de consentimento e eliminação automática. Sua presença nos fluxos digitais facilita a verificação de como estão configurados e se executam consistentemente, embora essa verificação não substitua a avaliação de eficácia.
A escolha deve responder ao tratamento concreto: por exemplo, controlar quem pode acessar a informação e estabelecer como ela é conservada ou eliminada. As ferramentas técnicas permitem aplicar essas decisões de forma integrada nos sistemas, mas precisam ser configuradas em consonância com as finalidades e políticas da organização.
Controles organizacionais
Esses controles são as políticas, os procedimentos e as estruturas de governança que ordenam o tratamento. Incluem a designação de um Delegado de Proteção de Dados (DPO), a formação do pessoal, a avaliação de impacto na proteção de dados (EIPD) e os protocolos de resposta a incidentes. Em conjunto, estabelecem o marco interno para que as obrigações se traduzam em responsabilidades e práticas compreensíveis para os equipas.
A formação, por exemplo, ajuda quem trata dados a conhecer os procedimentos que devem seguir; os protocolos definem como agir diante de incidentes. A EIPD permite avaliar o impacto potencial sobre a privacidade. São medidas distintas, mas se complementam ao integrar a proteção de dados na gestão cotidiana e nas decisões estratégicas.
Controles contratuais
São as cláusulas e acordos que uma organização estabelece com terceiros, em particular com os encarregados do tratamento. Podem incluir contratos de encargo, cláusulas contratuais tipo (CCT) para transferências internacionais e acordos de nível de serviço (SLA) que especificam medidas de segurança. Sua função é estabelecer obrigações e condições para que o tratamento por parte de terceiros se ajuste aos requisitos acordados.
Esses controles ampliam a gestão da privacidade além dos sistemas e equipamentos próprios. Ao precisar as medidas e responsabilidades nos contratos, ajudam a garantir que toda a cadeia de fornecimento aplique padrões de privacidade coerentes com os da organização. Por isso, a revisão de compromissos contratuais faz parte da estrutura geral de controles, não um aspecto separado.
Marco legal: requisitos do RGPD e proteção por defeito
O Regulamento Geral sobre Proteção de Dados (RGPD) estabelece no seu artigo 25 a obrigação de aplicar a proteção de dados desde o design e por defeito. Isso significa que as garantias devem ser integradas ao determinar os meios do tratamento e ao realizá‑lo, em vez de serem adicionadas como uma camada posterior. O design deve incorporar medidas técnicas e organizativas adequadas para aplicar os princípios de proteção de dados e garantir a conformidade com o Regulamento.
A proteção por defeito concretiza essa obrigação na configuração inicial do tratamento. Sem que o interessado tenha que intervir, apenas devem ser tratados os dados necessários para cada finalidade específica. Na prática, isso obriga a revisar quais informações são solicitadas, quais operações são realizadas e quais opções ficam ativadas de início. A configuração inicial não deve depender da correção individual de cada pessoa para limitar um tratamento que poderia ter sido mantido ao mínimo desde o começo.
A Autoridade Espanhola de Proteção de Dados (AEPD) publicou guias práticas para ajudar a aplicar este princípio, dirigidas a responsáveis, delegados de proteção de dados e departamentos envolvidos no design e desenvolvimento de aplicações e serviços. Essas orientações vinculam a minimização a vários aspectos do tratamento, não apenas ao volume de informação recolhida. A avaliação abrange também o alcance do uso, o prazo de conservação e a acessibilidade dos dados.
Em consequência, os controles devem procurar que os valores predefinidos sejam os mais respeitadores da privacidade e favoreçam um processamento minimamente intrusivo. Esta aplicação da minimização afeta decisões que podem parecer independentes: limitar a informação recolhida, acotar como é usada, decidir quanto tempo se conserva e restringir quem pode acessá‑la. Considerá‑las de forma conjunta permite transferir o princípio legal a configurações e práticas concretas.
O incumprimento pode levar a sanções significativas; portanto, as organizações devem poder demonstrar que suas medidas são adequadas e proporcionais. Documentar os controles e conservar os resultados das avaliações de impacto contribui para mostrar como foram considerados os riscos e quais respostas foram adotadas. Essa documentação também serve como referência para revisar as medidas e evidenciar a conformidade perante as autoridades reguladoras.
Implementação prática: passos e ferramentas
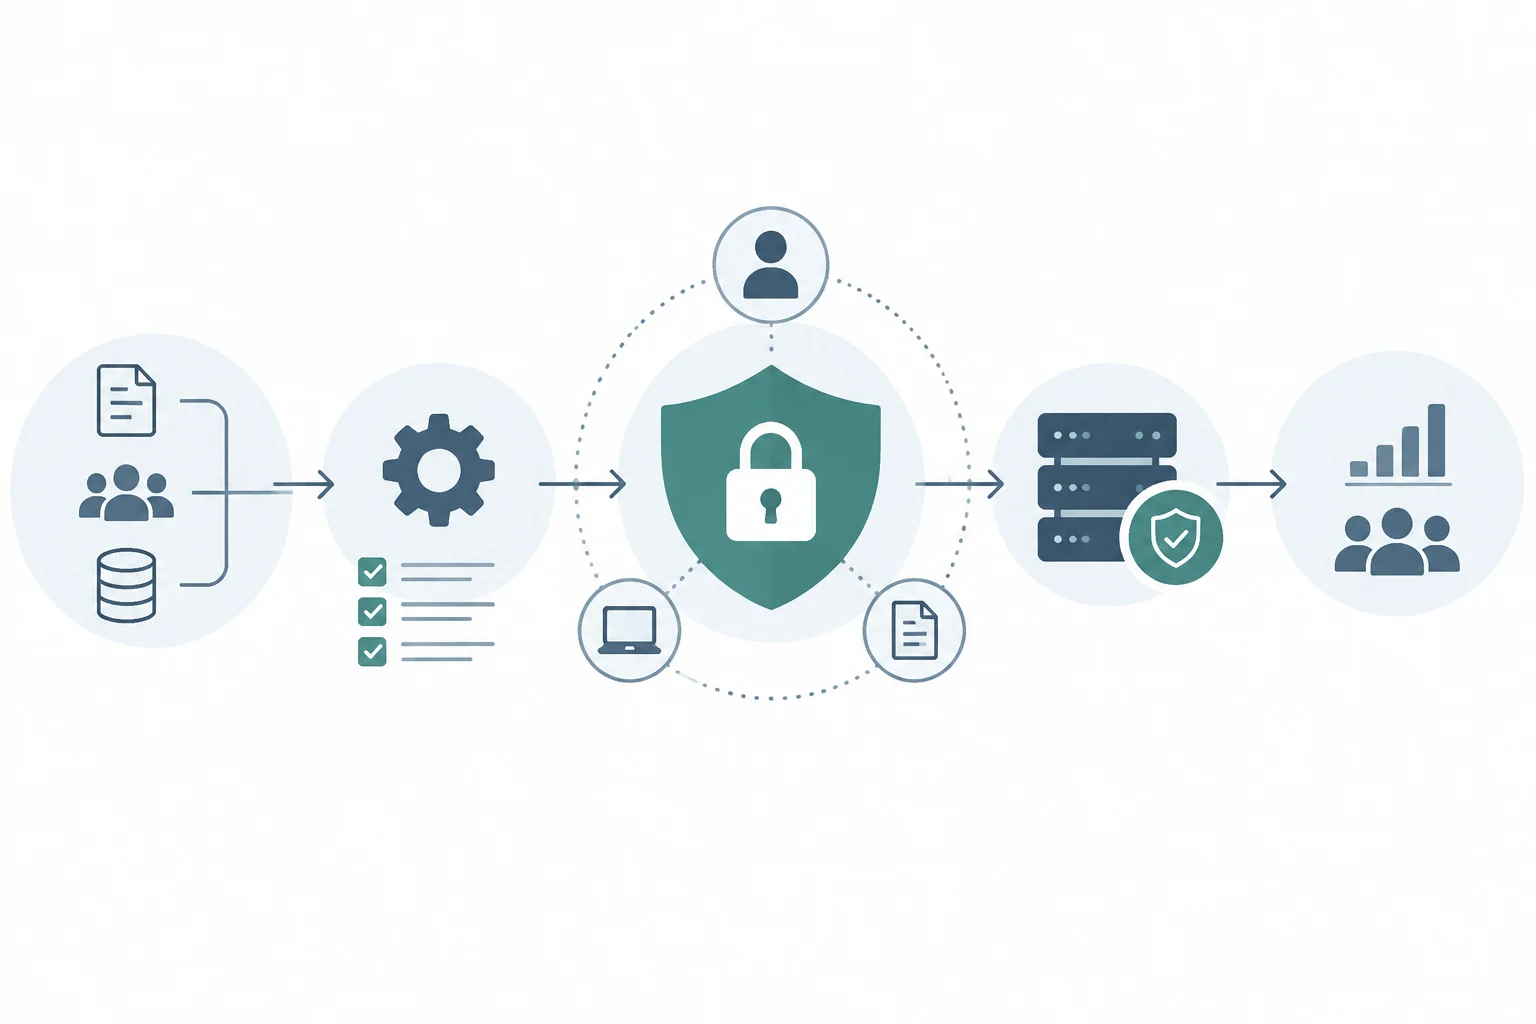
A implementação requer um enfoque estruturado em que participem equipas de tecnologia, jurídico e negócio. O ponto de partida é elaborar um mapa de tratamentos que identifique quais dados são recolhidos, com qual finalidade e quais riscos podem afetar a privacidade. Este mapa ajuda a compreender como circula a informação e a evitar que a escolha de controles seja feita sem considerar o contexto do tratamento.
Uma vez identificados os fluxos e os riscos, pode‑se selecionar medidas proporcionais e atribuir responsabilidades para implementá‑las. O trabalho não consiste apenas em instalar uma solução: também implica traduzir as decisões sobre privacidade a procedimentos e configurações, e verificar depois que permanecem em funcionamento. A coordenação entre áreas permite relacionar as necessidades do negócio com os requisitos legais e as possibilidades técnicas.
Passos chave para a implementação
- Inventário de dados: Identificar todos os fluxos de dados pessoais e seus responsáveis, de modo a conhecer quais informações são tratadas e quem intervém.
- Avaliação de riscos: Determinar o impacto potencial sobre a privacidade dos interessados para entender que situações requerem atenção.
- Seleção de controles: Escolher medidas técnicas e organizativas proporcionais aos riscos identificados, evitando aplicar soluções sem relação com o tratamento.
- Desdobramento e configuração: Implementar os controles nos sistemas e processos, cuidando que as opções configuradas respondam às finalidades previstas.
- Verificação e auditoria: Confirmar que as medidas funcionam como esperado e documentar os resultados para poder revisá‑los.
Plataformas de consentimento e sistemas de criptografia, entre outras ferramentas de gestão de privacidade, podem facilitar a automação de determinados controles e sua integração nos fluxos de trabalho. Assim, algumas medidas são executadas diretamente pelos próprios sistemas, em vez de depender apenas de intervenções manuais. A utilidade dessas ferramentas depende, no entanto, de que sejam selecionadas e configuradas conforme as necessidades do tratamento.
A tecnologia por si só não basta. Para que os controles se apliquem de forma coerente, devem ser respaldados por políticas claras, responsabilidades definidas e uma cultura organizacional comprometida com a proteção de dados. Desta forma, as medidas técnicas, as práticas do pessoal e as decisões de gestão reforçam‑se mutuamente, em vez de funcionar como elementos isolados.
Medição da eficácia e limites dos controles
Medir a eficácia permite comprovar se os controles cumprem seu objetivo e detectar aspectos que precisam ser revisados. Para isso podem usar indicadores-chave de desempenho (KPI), como o número de incidentes de privacidade, o tempo de resposta a solicitações de direitos dos interessados e a percentagem de dados anonimizados corretamente. Essas medidas fornecem sinais observáveis sobre diferentes aspetos do funcionamento, mas devem ser interpretadas em relação ao tratamento e aos objetivos do controle.
As auditorias internas e externas oferecem uma avaliação independente da efetividade. Podem servir para verificar que as medidas documentadas se aplicam na prática e que os resultados são revisados. Combinadas com indicadores, ajudam a formar uma imagem mais completa: os KPI permitem acompanhar certos resultados e as auditorias examinam de forma independente se os controles estão estabelecidos e operam como esperado.
Também é importante reconhecer os limites de qualquer controle. Nenhum sistema é infalível, e uma medida eficaz em um momento pode ficar obsoleta por mudanças tecnológicas ou normativas. Além disso, a existência de um controle não demonstra por si só que reduza suficientemente o impacto sobre a privacidade. Por isso, a revisão deve avaliar tanto seu design quanto sua aplicação e resultados, sem assumir que uma configuração inicial continuará adequada indefinidamente.
Recomenda‑se revisar as medidas periodicamente, pelo menos uma vez ao ano, para adaptá‑las a novas ameaças ou requisitos legais e atualizar a documentação quando necessário. Essa cadência permite tratar a privacidade como um processo dinâmico, não como um estado estático alcançado após uma única implementação. A revisão periódica também mantém conectadas as decisões de design, a operação diária e a avaliação da eficácia.
A tabela abaixo compara os requisitos normativos da proteção por defeito com as medidas técnicas habituais, para facilitar a relação entre a obrigação legal e sua aplicação prática.
| Requisito de proteção por defeito | Medida técnica habitual |
|---|---|
| Tratar apenas os dados necessários para cada finalidade | Limitar os campos e a informação recolhida |
| Aplicar a minimização ao alcance do tratamento | Configurar o uso dos dados conforme a finalidade prevista |
| Limitar o prazo de conservação | Estabelecer eliminação automática quando aplicável |
| Restringir a acessibilidade dos dados | Aplicar controles de acesso baseados em papéis |