Definición y diferencia con las actualizaciones automáticas
La gestión de parches es el proceso estructurado de planificación, prueba y aplicación de actualizaciones de software para corregir vulnerabilidades, resolver errores y optimizar el rendimiento. No consiste únicamente en instalar una corrección cuando aparece: supone organizar las tareas, conocer los sistemas afectados y comprobar el resultado. A diferencia de las actualizaciones automáticas del sistema operativo, que pueden aplicarse de forma pasiva y sin control empresarial, este proceso permite decidir cuándo, cómo y en qué equipos se instalan. Así se busca reducir el riesgo de interrupciones y equilibrar la seguridad con las necesidades operativas de la empresa.
Para una pyme, esta distinción es crítica porque la instalación automática no siempre coincide con los horarios ni con las condiciones de trabajo de la organización. Un parche aplicado en un momento inadecuado puede interferir con una actividad en curso, mientras que una actualización puede generar conflictos con aplicaciones críticas. La gestión dedicada permite planificar las correcciones en función de esos condicionantes y no depender únicamente de la configuración predeterminada del sistema operativo.
Un software especializado incorpora un ciclo de vida controlado que abarca el inventario de activos, la identificación y priorización de parches, las pruebas, la implementación y la documentación. Estos pasos dan a la empresa una visión del proceso y de sus resultados que las actualizaciones nativas del SO no proporcionan de forma completa. La diferencia no es que las actualizaciones automáticas carezcan de utilidad, sino que por sí solas no ofrecen el mismo grado de control y trazabilidad.
Requisitos técnicos esenciales
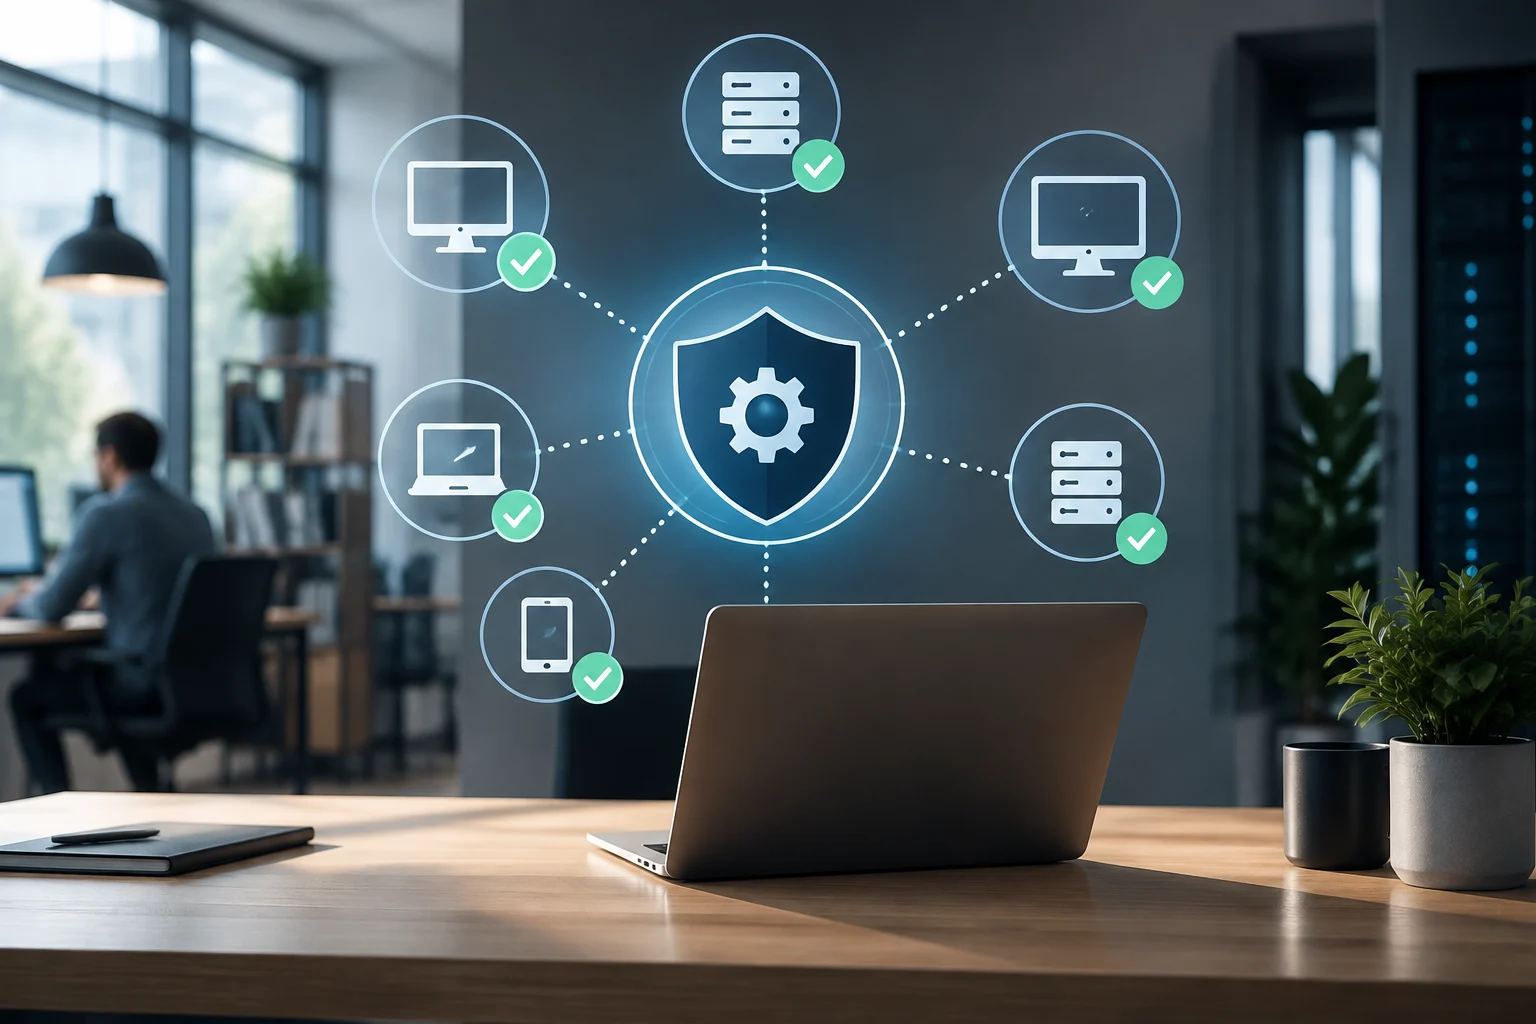
El primer requisito al evaluar una herramienta es que genere un inventario de activos preciso. Sin visibilidad de los dispositivos —servidores, estaciones de trabajo y puntos finales móviles— resulta difícil saber qué sistemas requieren una actualización y comprobar si todos la recibieron. El inventario permite relacionar cada equipo con su software y delimitar qué debe incluirse en el proceso, en lugar de tratar el parque informático como un conjunto indistinto.
Ese registro no debe limitarse a los sistemas operativos. También tiene que contemplar las aplicaciones de terceros, que pueden representar una superficie de ataque significativa y quedar fuera de una estrategia centrada solo en el SO. Cuanto más completa sea la relación de activos y programas, más útil será la información que el software ofrezca sobre las actualizaciones pendientes y los dispositivos que necesitan atención.
El segundo pilar es la detección de vulnerabilidades y la priorización de las correcciones. La solución debe identificar qué parches faltan en cada dispositivo y ayudar a clasificarlos según su criticidad. Esta función convierte un listado de actualizaciones disponibles en una guía de actuación: el equipo de TI puede distinguir qué requiere atención antes y distribuir sus recursos con arreglo al riesgo, en vez de tratar todos los parches como equivalentes.
Algunas herramientas avanzadas emplean inteligencia artificial o modelos de riesgo para ordenar las actualizaciones urgentes y ayudar a enfocar el trabajo en las amenazas más inminentes antes de que sean explotadas. La utilidad de esa priorización depende de que la solución aporte información relevante para decidir qué atender primero; no elimina la necesidad de que la organización gestione el despliegue y revise sus efectos.
La programación de ventanas de mantenimiento también es indispensable. El software debe permitir fijar horarios para aplicar parches, sobre todo en servidores que no pueden quedar fuera de servicio sin afectar a la actividad. Una ventana planificada ayuda a coordinar las actualizaciones con las necesidades operativas y evita que la instalación se produzca en un momento inadecuado. Aun así, la programación debe formar parte de un proceso que contemple qué hacer si la actualización provoca un problema.
Por esa razón, la capacidad de revertir una actualización en caso de fallo constituye otro requisito técnico clave. La reversión ofrece una medida para responder si un parche afecta la estabilidad del sistema, y complementa las pruebas y la programación. Al comparar productos, conviene comprobar tanto el control sobre cuándo se instala una corrección como las opciones disponibles para gestionar un resultado adverso.
Verificación de compatibilidad con el parque informático
Antes de comprar, hay que comprobar que el software sea compatible con la diversidad del parque informático de la pyme. Esto incluye las versiones concretas de Windows, macOS y Linux que utiliza la empresa y no solo la compatibilidad general con cada plataforma. Una herramienta puede ofrecer cobertura multiplataforma y, aun así, no admitir alguna versión que siga en uso; por eso la verificación debe contrastar los requisitos del producto con el entorno real.
La revisión también debe incluir las aplicaciones específicas del sector y los programas críticos para la actividad. Si la herramienta no contempla una aplicación relevante, el inventario de parches podría dejar una parte del entorno fuera del proceso. Confirmar de antemano las versiones exactas de sistemas operativos y aplicaciones ayuda a determinar si la cobertura anunciada responde a las necesidades de la organización, en lugar de basarse solo en una descripción general del producto.
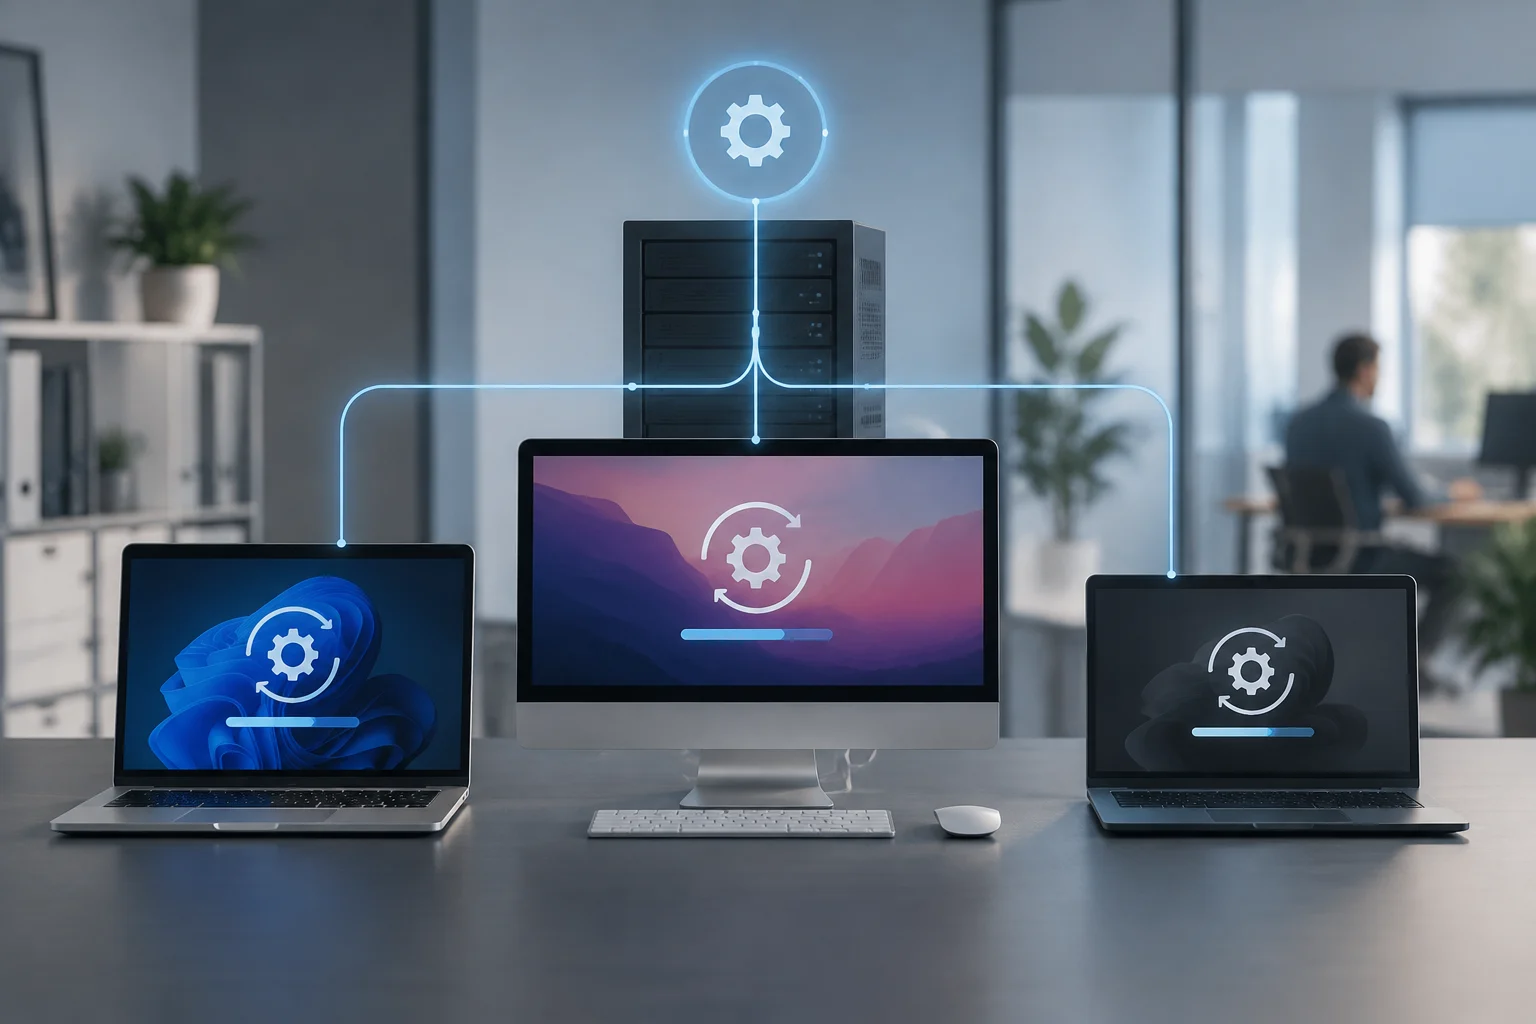
La arquitectura de despliegue es otro aspecto de compatibilidad. Algunas soluciones requieren instalar un agente en cada dispositivo, mientras que otras funcionan de forma nativa en la nube. La pyme debe entender qué modelo utiliza la herramienta y cómo encaja con sus equipos y formas de trabajo. Esta diferencia resulta especialmente pertinente cuando parte de los dispositivos no se conecta de manera habitual a la red interna.
Para las empresas con dispositivos remotos o en teletrabajo, es crucial que el software gestione parches en dispositivos fuera de la red corporativa sin comprometer la seguridad. La cobertura remota debe verificarse de forma concreta: no basta con asumir que una solución puede llegar a cualquier equipo por el hecho de ofrecer una consola en la nube. La prueba debe comprobar que los dispositivos que operan fuera de la oficina pueden incluirse en el seguimiento y recibir las actualizaciones previstas.
Antes de una implementación generalizada, conviene realizar pruebas piloto en un entorno controlado. Un piloto permite comprobar la compatibilidad y el funcionamiento de la solución con una parte representativa del parque informático, antes de extenderla a toda la empresa. También ofrece una ocasión para revisar cómo se administran los equipos y si el despliegue se ajusta a las necesidades identificadas durante la evaluación.
Métodos para auditar la eficacia de las actualizaciones
Aplicar un parche no garantiza por sí mismo que la vulnerabilidad esté corregida. La auditoría debe confirmar que la actualización se instaló correctamente y que el sistema opera con la versión esperada. Esta comprobación distingue entre una orden de instalación enviada y un resultado efectivo: un dispositivo puede seguir requiriendo atención si la instalación falló o no alcanzó el estado previsto.
Una forma de verificarlo es revisar los logs de instalación, que permiten comprobar el estado del proceso en cada dispositivo. También puede verificarse el hash de los archivos modificados para comprobar la integridad del software desplegado. Estas comprobaciones complementan la información del panel de gestión y ayudan a establecer si la actualización se aplicó como se esperaba, en vez de confiar únicamente en que la tarea haya sido iniciada.
Después de instalar los parches, las pruebas de penetración básicas o los escaneos de vulnerabilidades permiten comprobar si las brechas conocidas han quedado cerradas. Estas revisiones posteriores no sustituyen la instalación, sino que aportan una comprobación adicional de su eficacia. Su función es contrastar el estado del sistema tras el cambio y detectar si todavía aparecen vulnerabilidades que la actualización debía corregir.
Los informes de cumplimiento que genera el software deben detallar el estado de cada dispositivo: si está al día, si tiene parches pendientes o si falló la instalación. Para que esos datos resulten útiles, la información debe permitir identificar qué equipos requieren seguimiento y ofrecer una visión clara del estado de las actualizaciones. La documentación también deja constancia del proceso para consultas posteriores.
Esta trazabilidad es esencial para demostrar el cumplimiento normativo ante auditorías externas. Los informes permiten presentar el estado de los parches y las acciones realizadas, en lugar de limitarse a afirmar que la empresa aplica actualizaciones. Por ello, al evaluar una solución, conviene revisar qué información produce y si refleja tanto los resultados satisfactorios como los casos pendientes o fallidos.
En entornos con conectividad limitada, como ciertos dispositivos Linux industriales, la verificación y distribución de actualizaciones pueden necesitar configuraciones específicas. Una opción es utilizar servidores espejo locales para distribuir las actualizaciones de inteligencia de seguridad cuando la conexión a internet es limitada o nula. La capacidad de gestionar escenarios de este tipo da una indicación de la adaptabilidad del software a infraestructuras complejas y conviene comprobarla si forma parte del entorno de la pyme.
Criterios de compra: coste, soporte e informes
El coste total de propiedad (TCO) no se limita al precio de la licencia. También debe incluir los costes de implementación, la formación del personal y el soporte técnico que se necesitará para operar la herramienta. Considerar estos componentes permite valorar el gasto de forma más completa y evitar que la comparación entre opciones se base solo en el coste inicial.
Para las pymes, la facilidad de uso es un factor decisivo. Una interfaz intuitiva puede reducir la curva de aprendizaje y minimizar el riesgo de errores de configuración, especialmente cuando el equipo responsable tiene recursos limitados. El soporte técnico debe ser accesible y capaz de resolver incidencias con rapidez; esto cobra especial importancia ante parches de emergencia, cuando la organización necesita gestionar una actualización sin demoras innecesarias.
La generación de informes es otro criterio central. El software debe poder exportar información detallada sobre el estado de los parches, el cumplimiento de políticas y la historia de actualizaciones. Estos datos ayudan a revisar la evolución del proceso y aportan una base para tomar decisiones estratégicas, además de permitir demostrar ante clientes o reguladores que la empresa mantiene una postura de seguridad activa.
También conviene observar si la solución se integra con otras herramientas de ciberseguridad, como los sistemas de detección y respuesta (EDR). Esa integración puede añadir valor al centralizar la visibilidad de la seguridad. En la evaluación, es importante considerar si los informes y la información disponible permiten entender el estado de los parches junto con los demás datos que utiliza la empresa, sin atribuir a la integración funciones que el producto no ofrezca.
Por último, hay que evaluar la escalabilidad de la solución. A medida que la pyme crece, aumentarán el número de dispositivos y la complejidad de la infraestructura. El software debe poder acompañar ese crecimiento sin exigir una migración completa ni provocar un aumento desproporcionado de costes. Esta evaluación ayuda a determinar si la herramienta servirá no solo para el parque actual, sino también cuando la organización amplíe sus operaciones.
Las opiniones de otros usuarios y las pruebas comparativas independientes pueden ayudar a validar la fiabilidad y el rendimiento de la herramienta seleccionada. Son elementos complementarios a las verificaciones propias: aportan referencias para comparar productos, mientras que el inventario, las pruebas piloto y la revisión de compatibilidad permiten contrastar la solución con las necesidades concretas de la pyme. En conjunto, estos criterios ofrecen una base más sólida para decidir.